
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit

 paloaltonetworks/unit42-timely-threat-intel
Una colección de archivos con indicadores que respaldan las publicaciones en redes sociales del equipo Unit 42 de Palo Alto Networks para difundir…
 rurik/noriben
Sandbox de análisis de malware basado en Python que se integra con Sysinternals Procmon para recopilar, analizar y reportar automáticamente…
 perplexityai/numbat
Visibilidad de la actividad de los agentes de IA en los endpoints, con detección en el dispositivo, bloqueo opcional previo a la acción y…
 emalderson/thephish
ThePhish: una herramienta automatizada de análisis de correos electrónicos de phishing
 misp/misp-galaxy
Clusters y elementos para adjuntar a eventos o atributos de MISP (como actores de amenaza)
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mitre-attack/attack-stix-data
Colecciones STIX 2.1 de la base de conocimiento de MITRE ATT&CK, que proporcionan tácticas y técnicas de adversarios para inteligencia de amenazas…
 certtools/intelmq
IntelMQ es una solución para equipos de seguridad informática para recopilar y procesar feeds de seguridad utilizando un protocolo de cola de…
 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
 magicsword-io/lolrmm
Catálogo curado de herramientas de Remote Monitoring and Management abusadas por actores de amenazas, con perfiles YAML, reglas de detección Sigma y…
 stanfrbd/cyberbro
Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.
 ncsc-nl/php2shell
Operational advisory repository tracking CVE-2026-109618 and CVE-2026-109619 PHP RCE flaws, with detection and mitigation guidance, affected software…
 gendigitalinc/ioc
IoCs de inteligencia de amenazas + pedazos y fragmentos de materia oscura. Publicado por Gen Threat Labs.
 curated-intel/ukraine-cyber-operations
Curated Intelligence está trabajando con analistas de todo el mundo para proporcionar información útil a organizaciones en Ucrania que buscan…
 cisco-talos/iocs
Indicadores de compromiso
 pedramamini/threatingestor
Herramienta automatizada de agregación de inteligencia de amenazas que extrae y normaliza indicadores de múltiples fuentes (fuentes OSINT, informes…
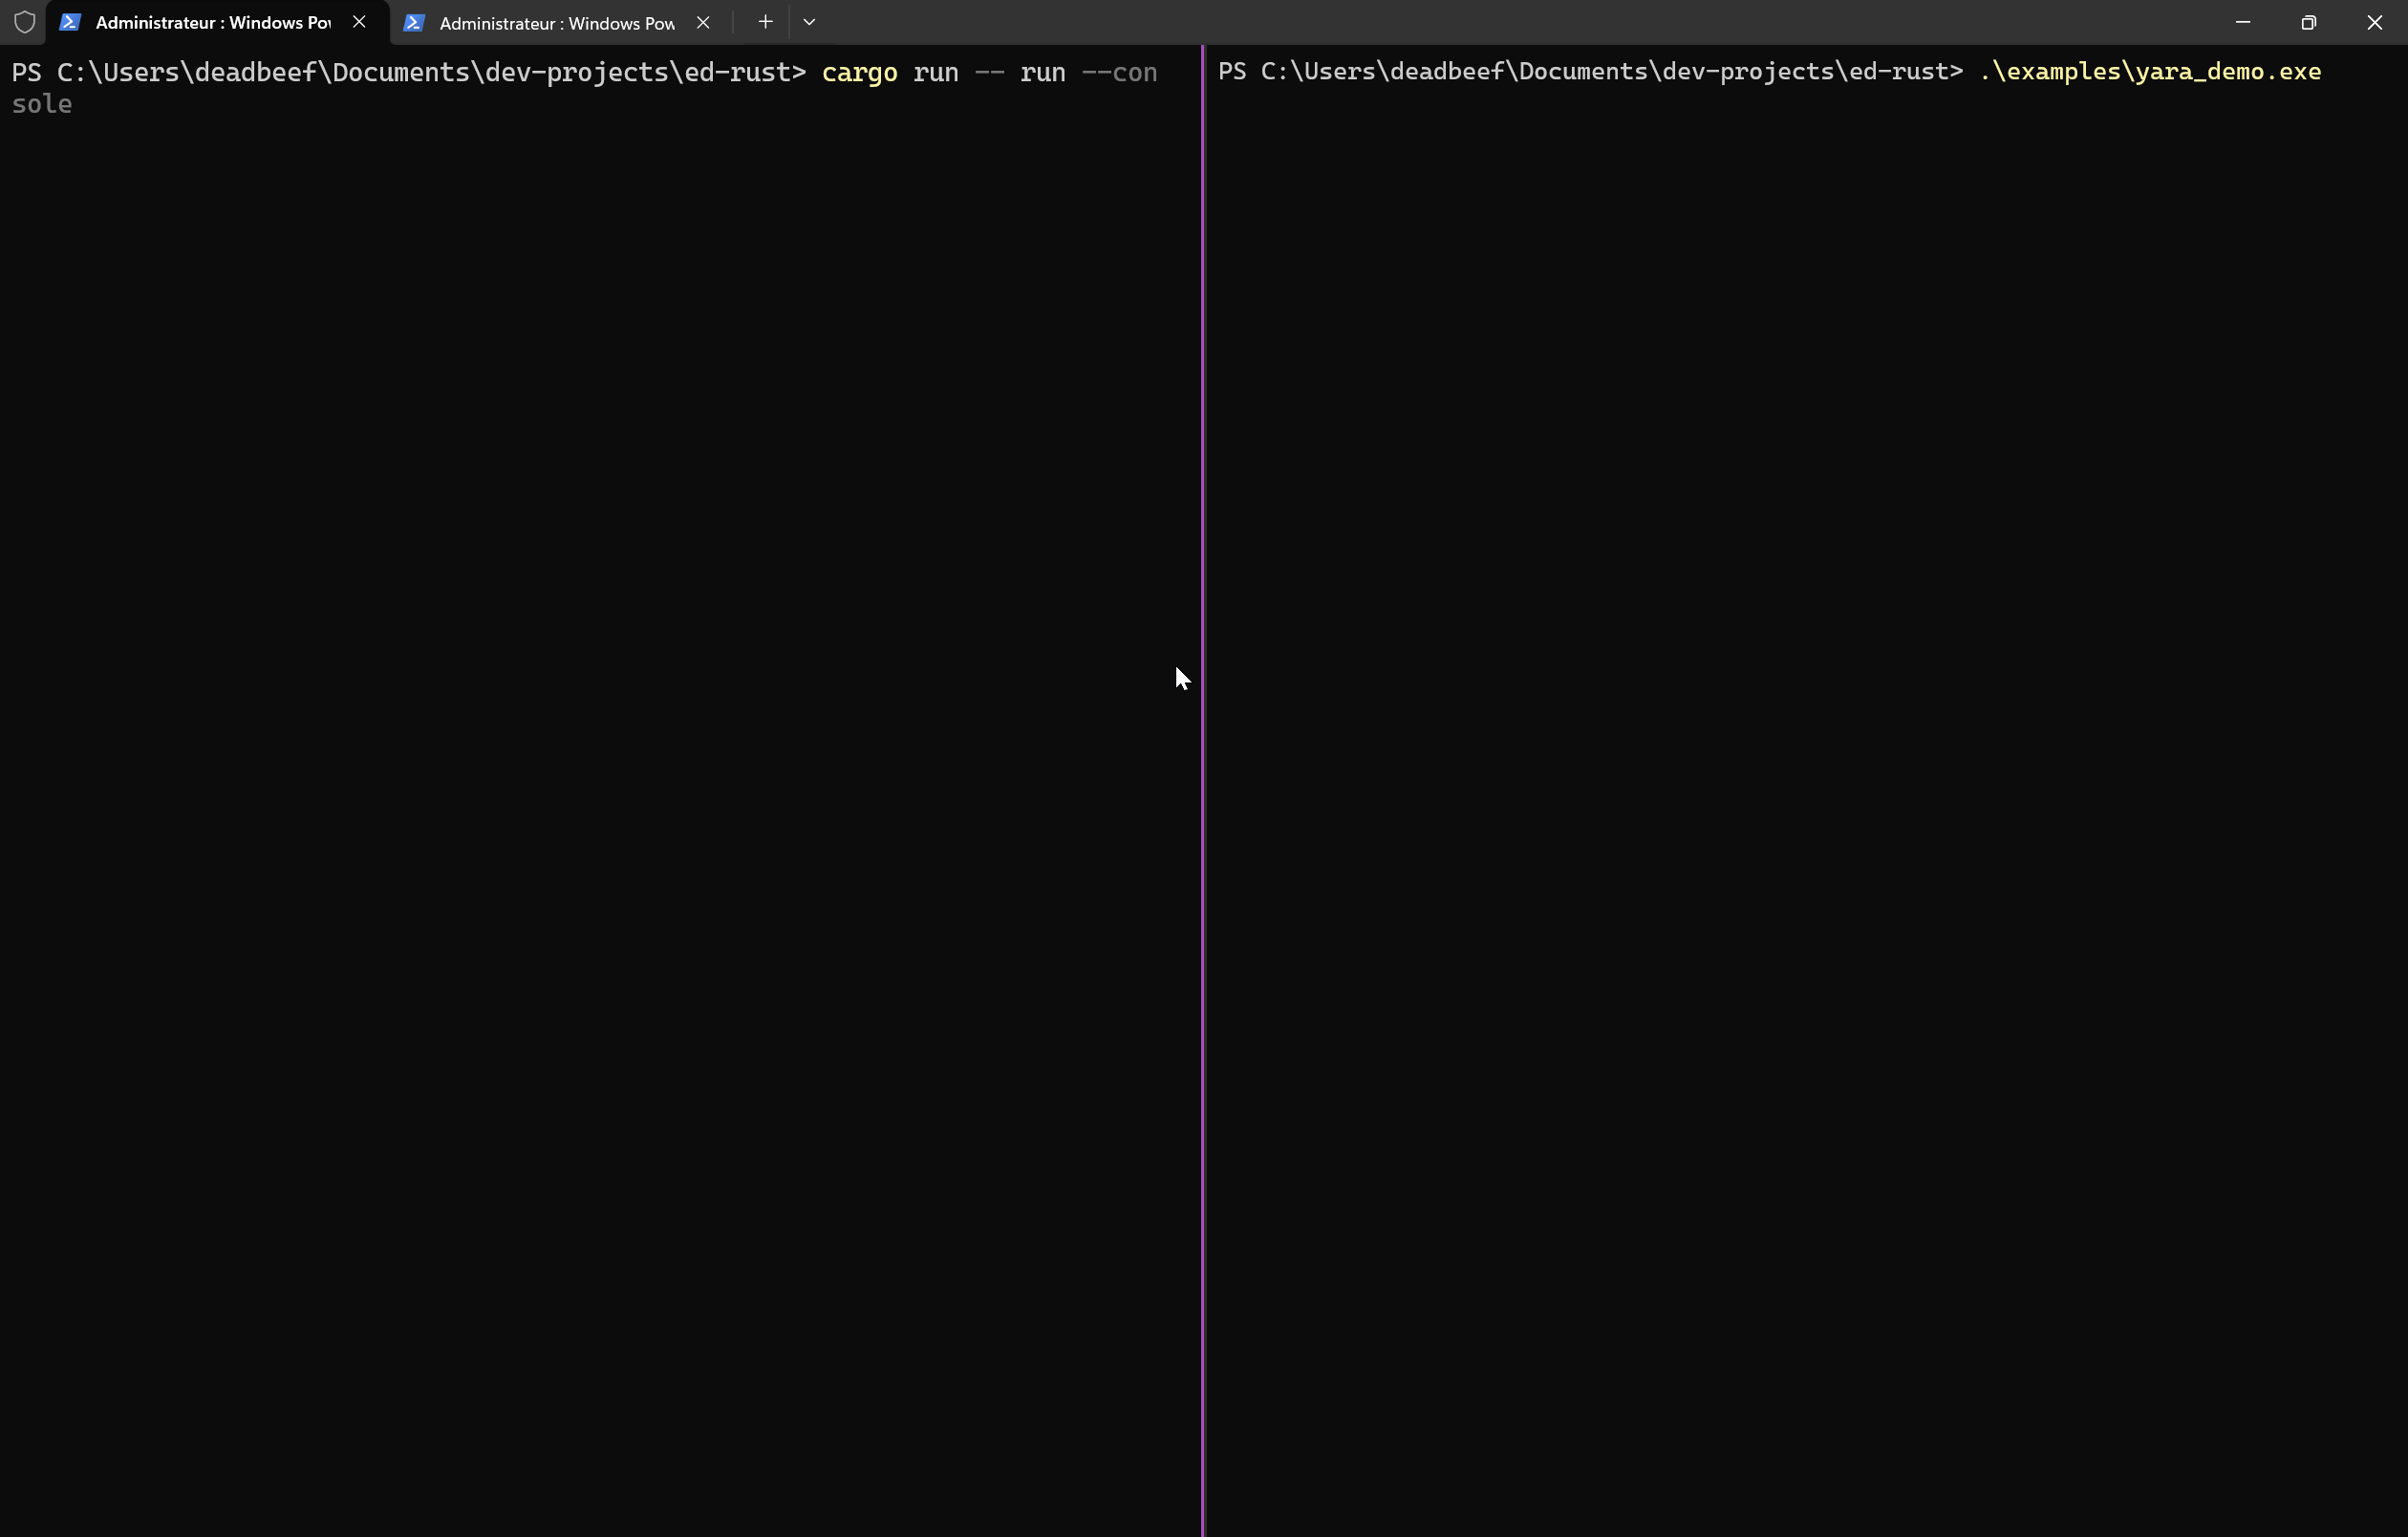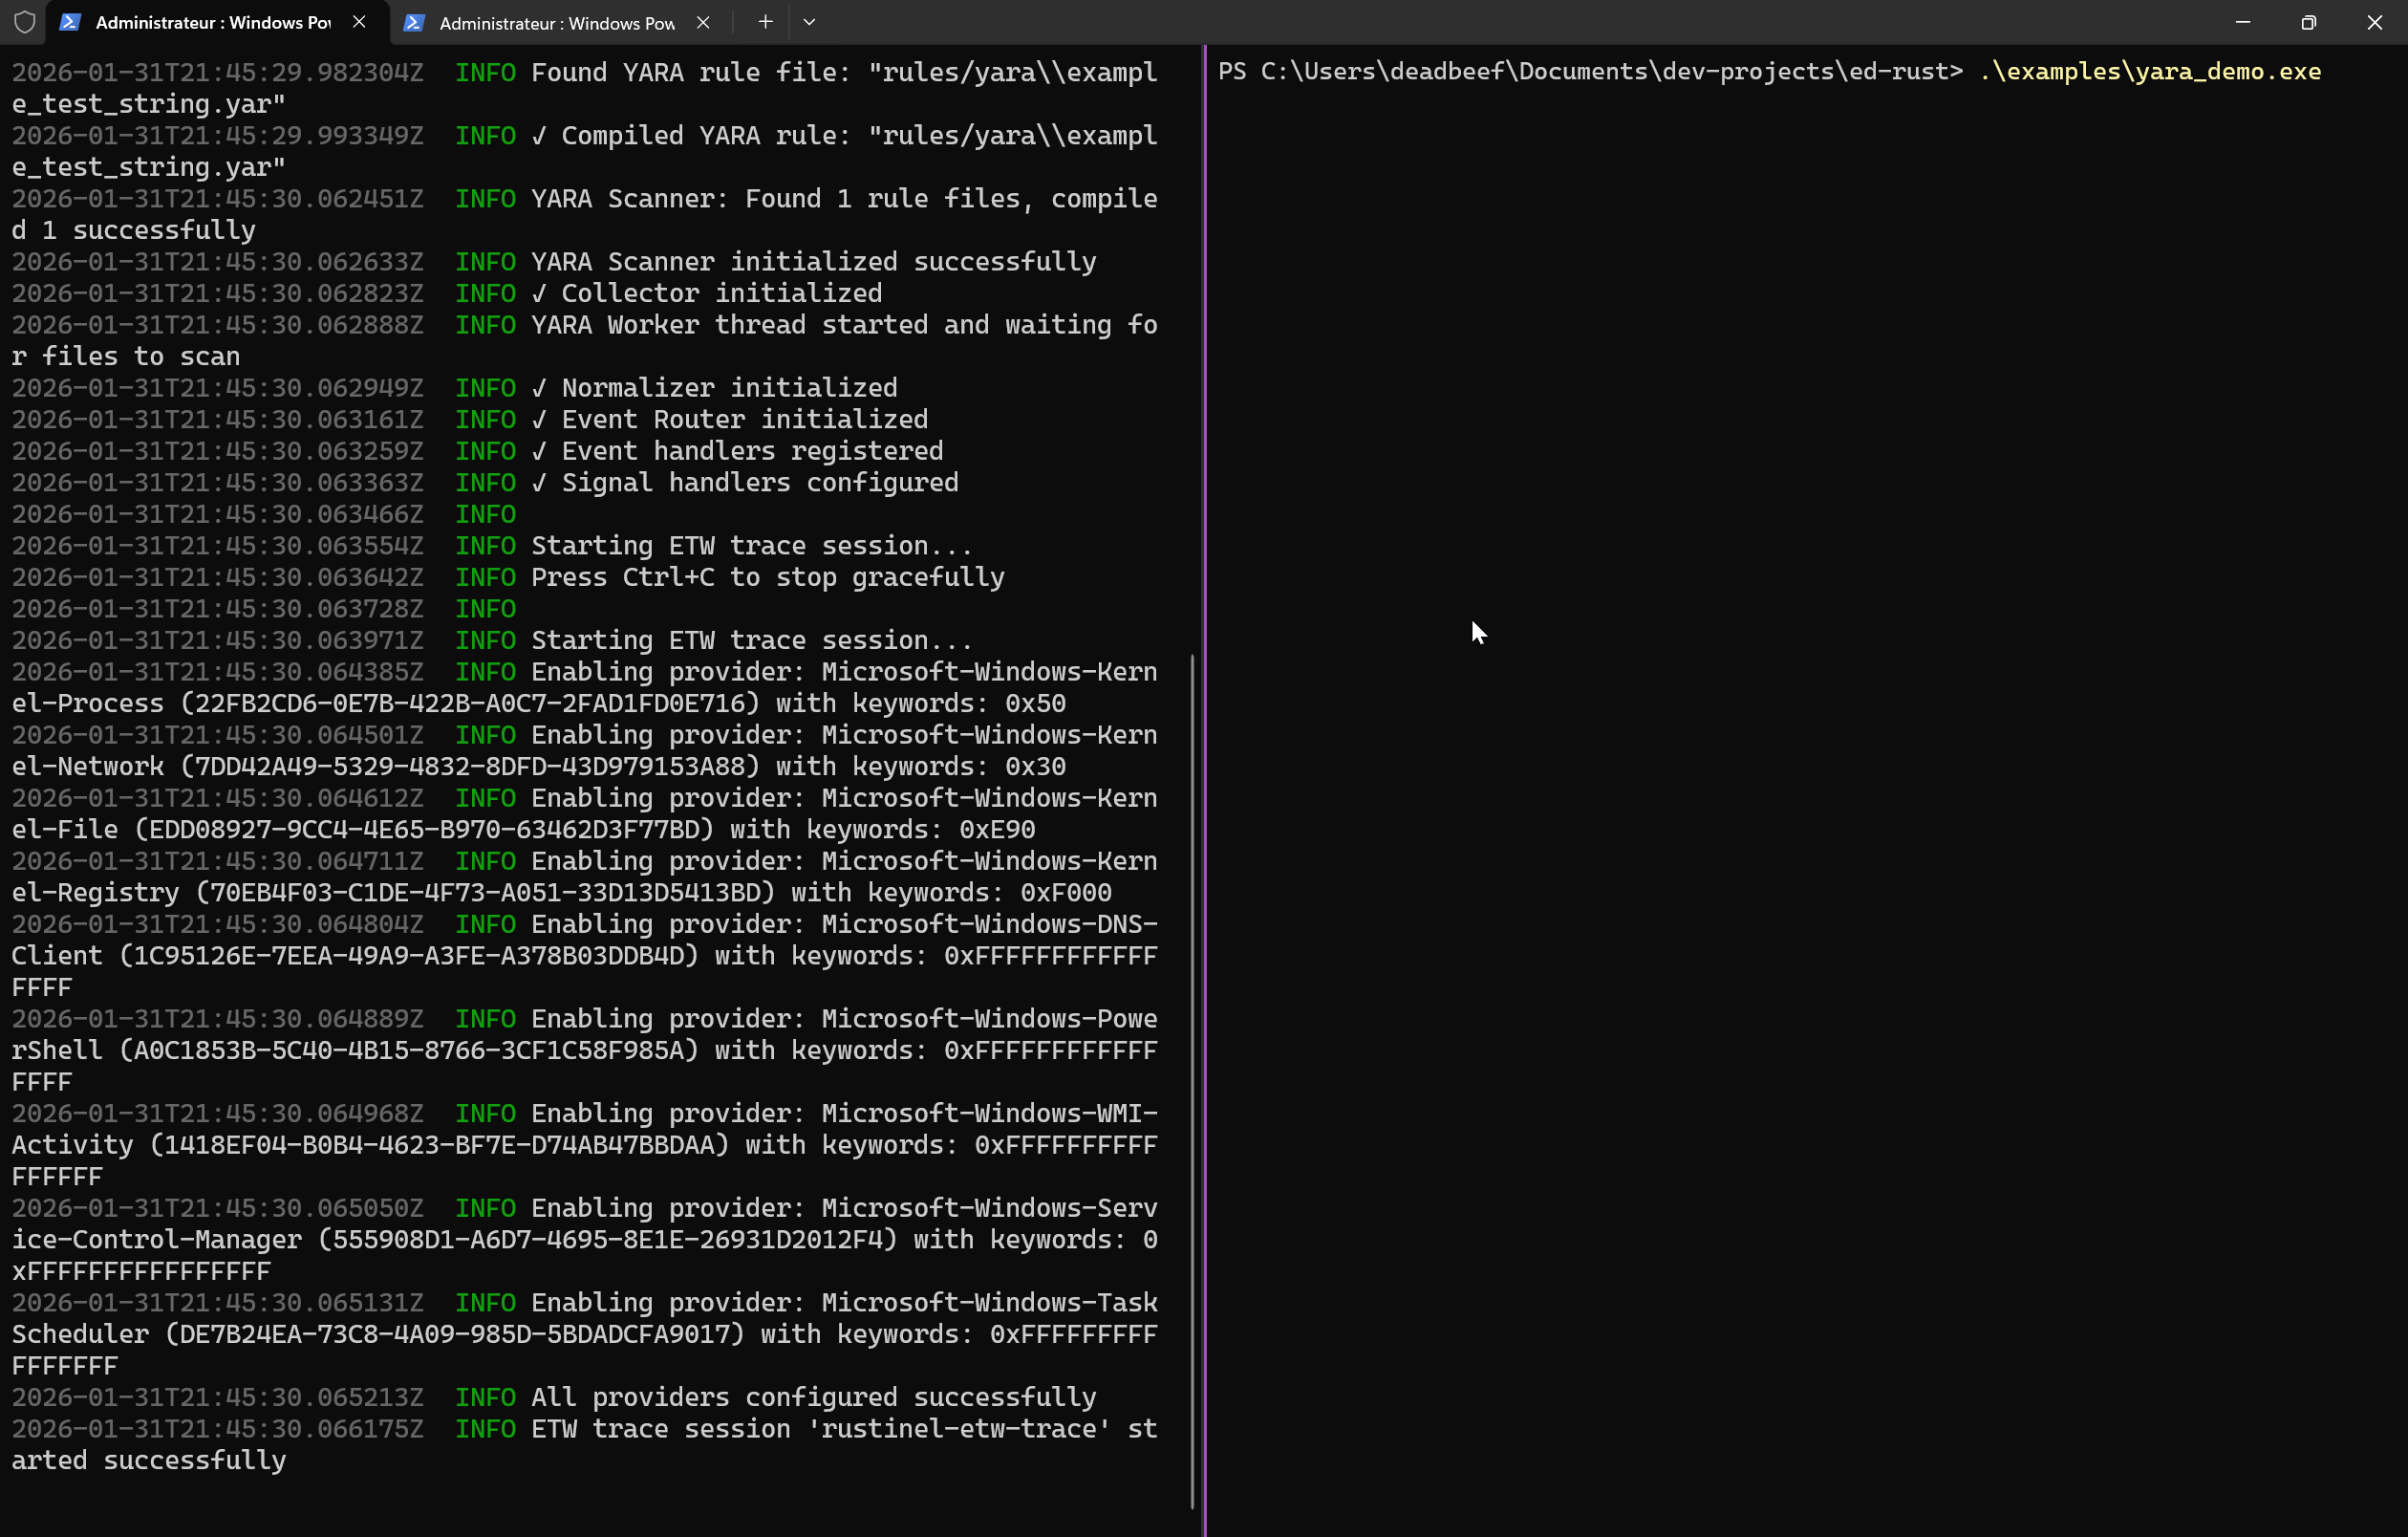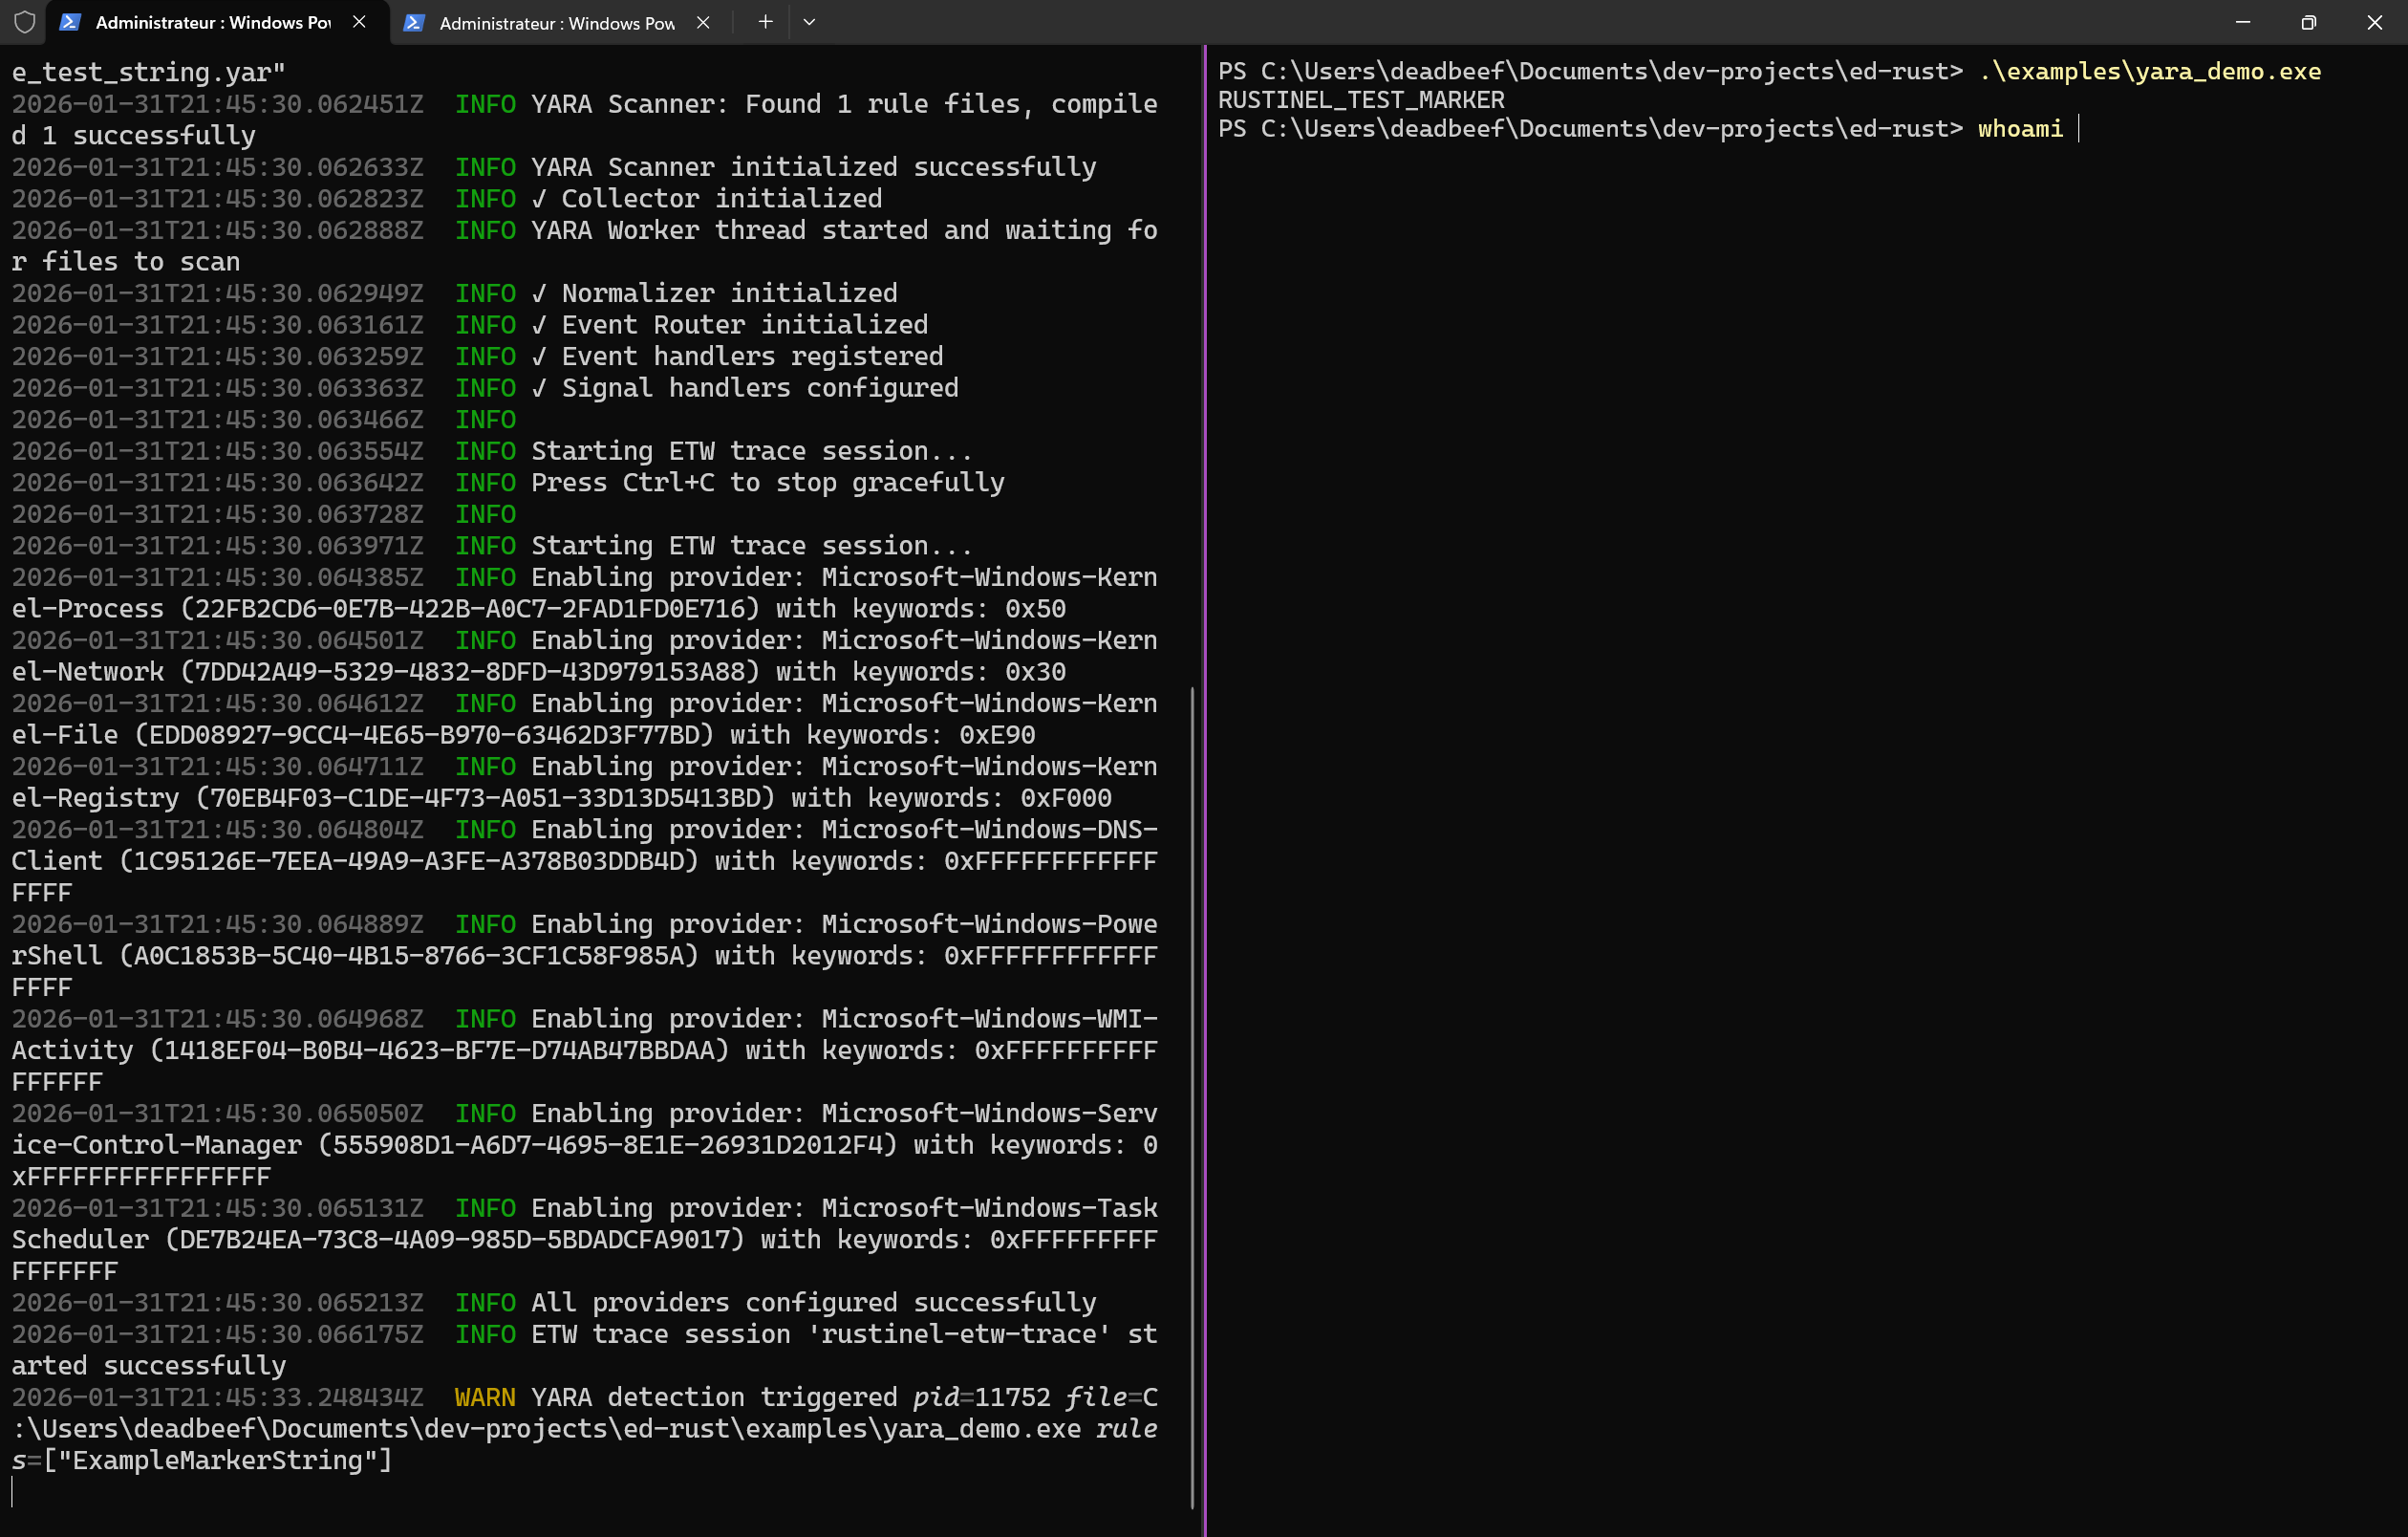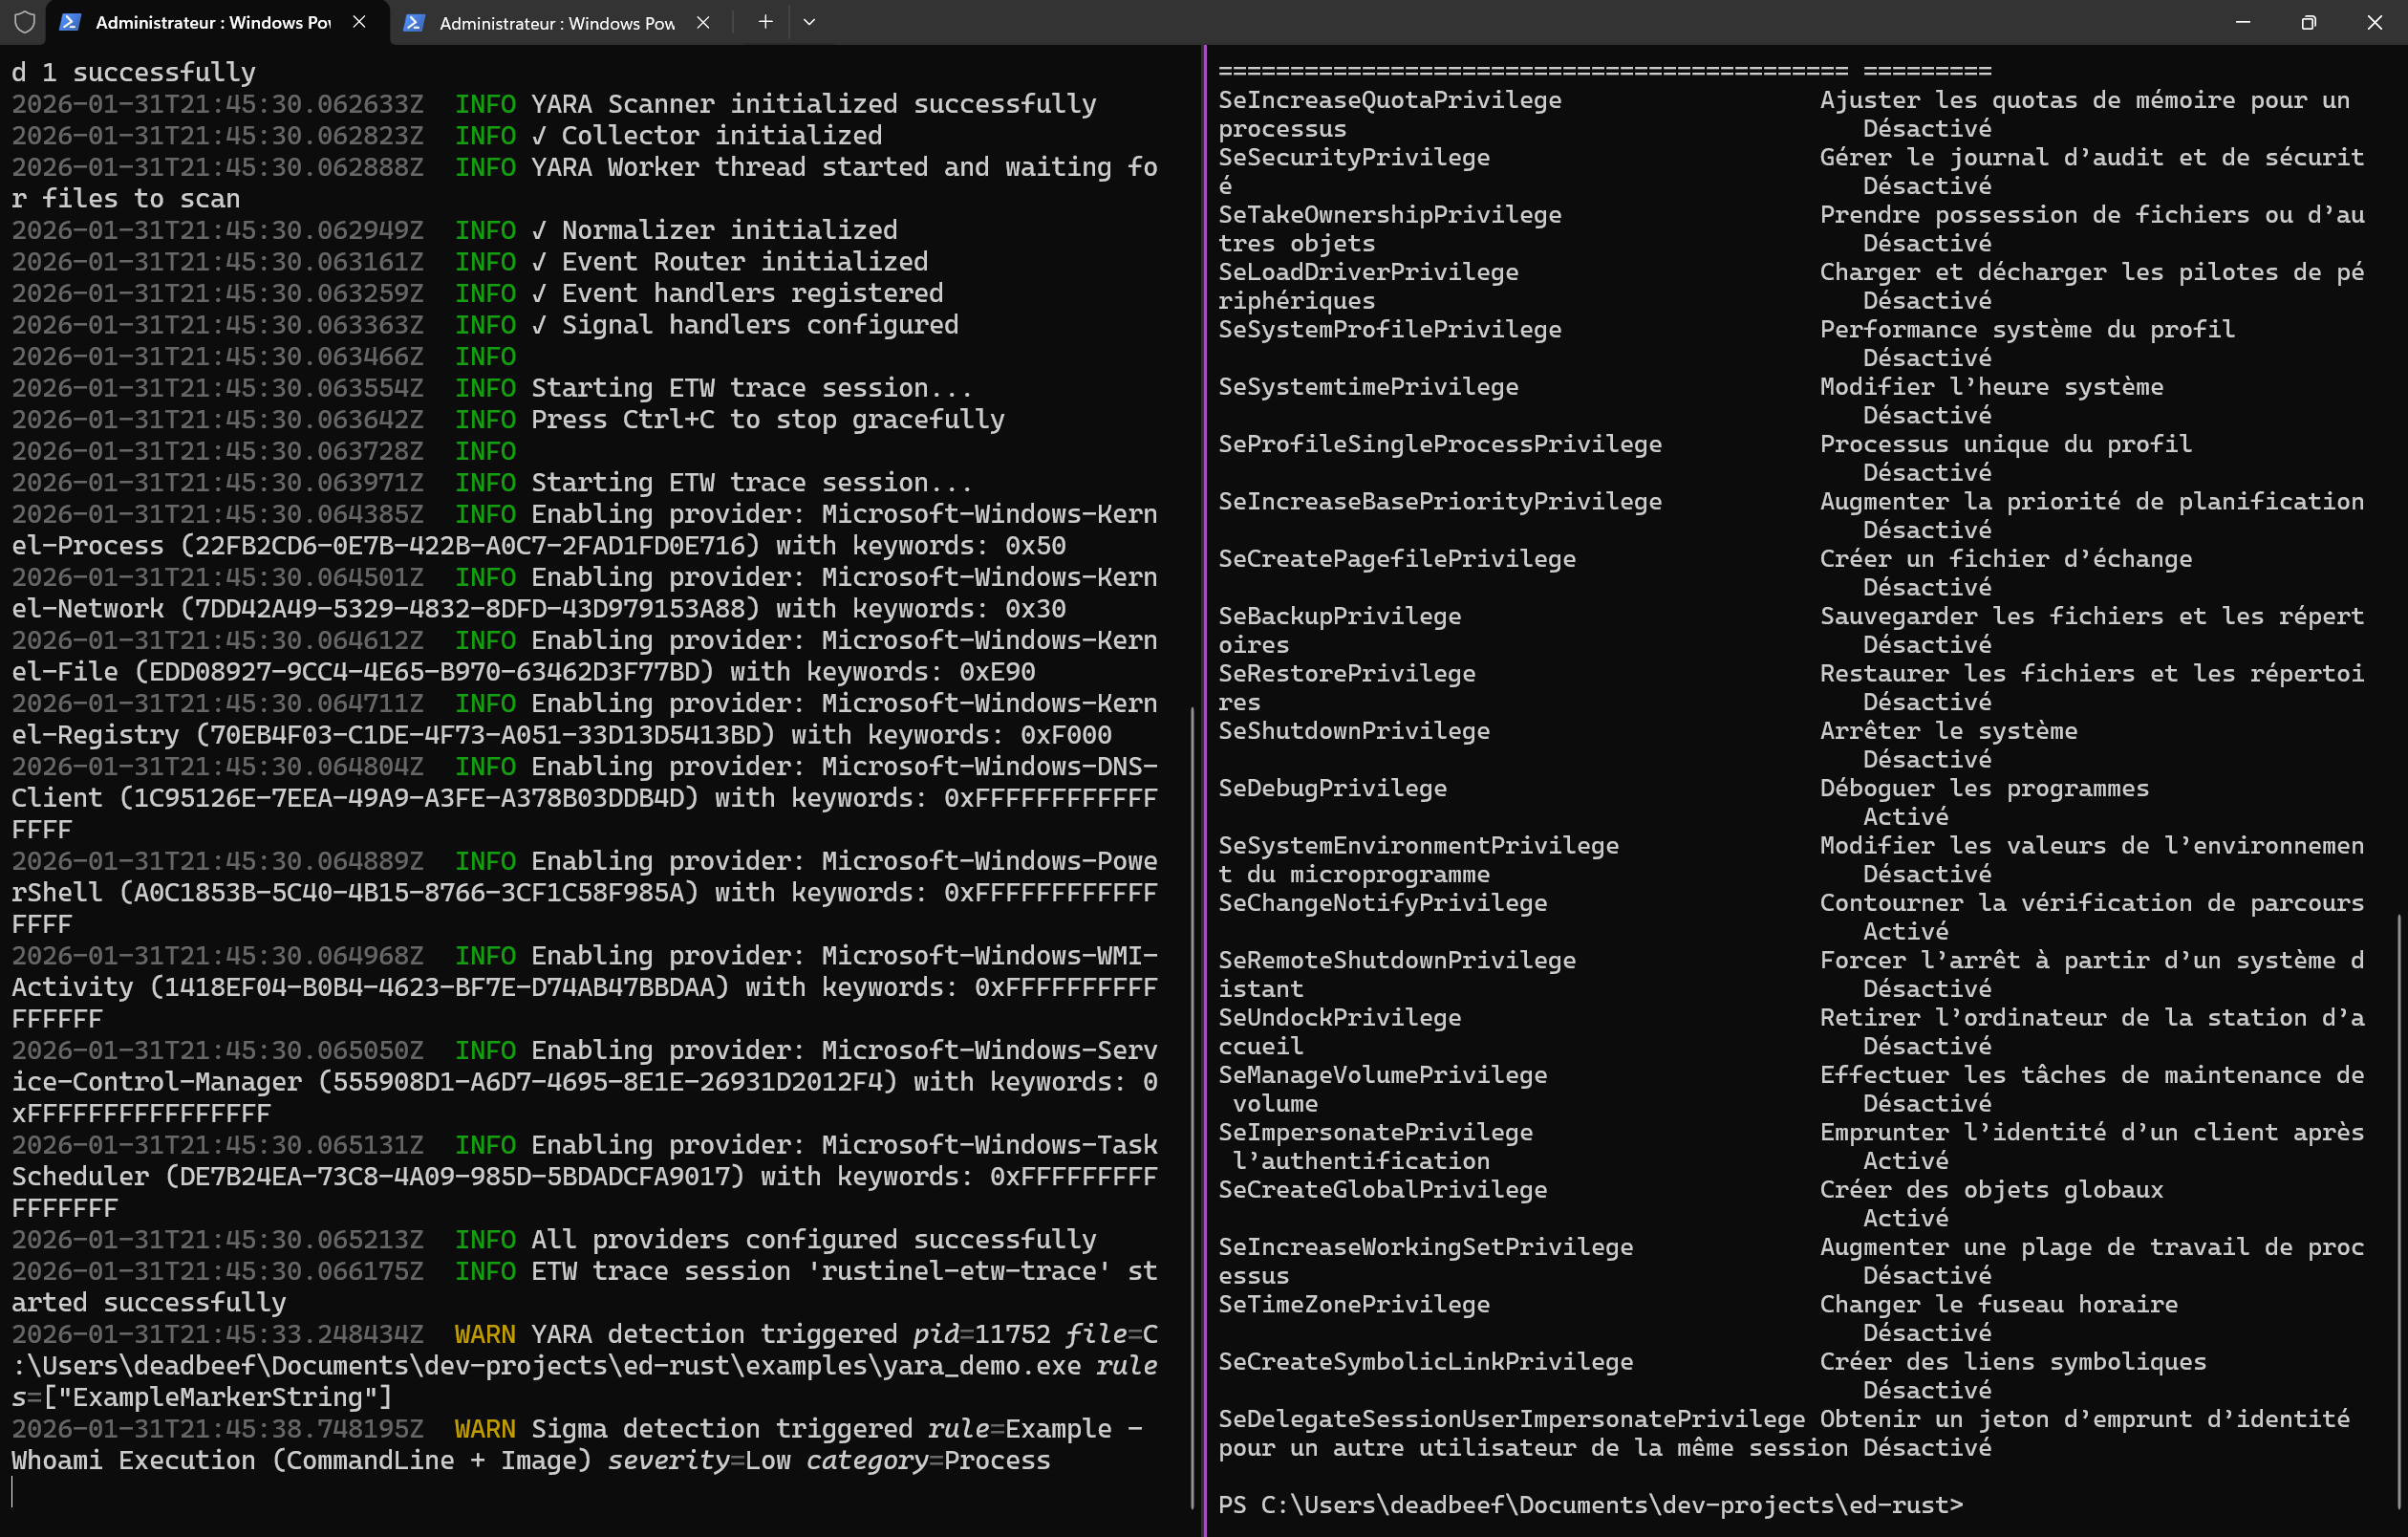 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 aquasecurity/vuln-list-update
Agregador automatizado de datos de vulnerabilidades que recopila avisos de NVD, OSV, Alpine, Red Hat y más de 20 otras fuentes en un formato…






