
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 opencti-platform/connectors
Colección de conectores OpenCTI que ingieren y sincronizan inteligencia de amenazas, IOCs y datos CTI desde fuentes externas como MISP y MITRE ATT&CK…
 virustotal/yara-x
Una reescritura de YARA en Rust.
 cisagov/vulnrichment
Un repositorio para realizar enriquecimiento de vulnerabilidades.
 opencti-platform/opencti
Plataforma abierta de inteligencia de amenazas cibernéticas
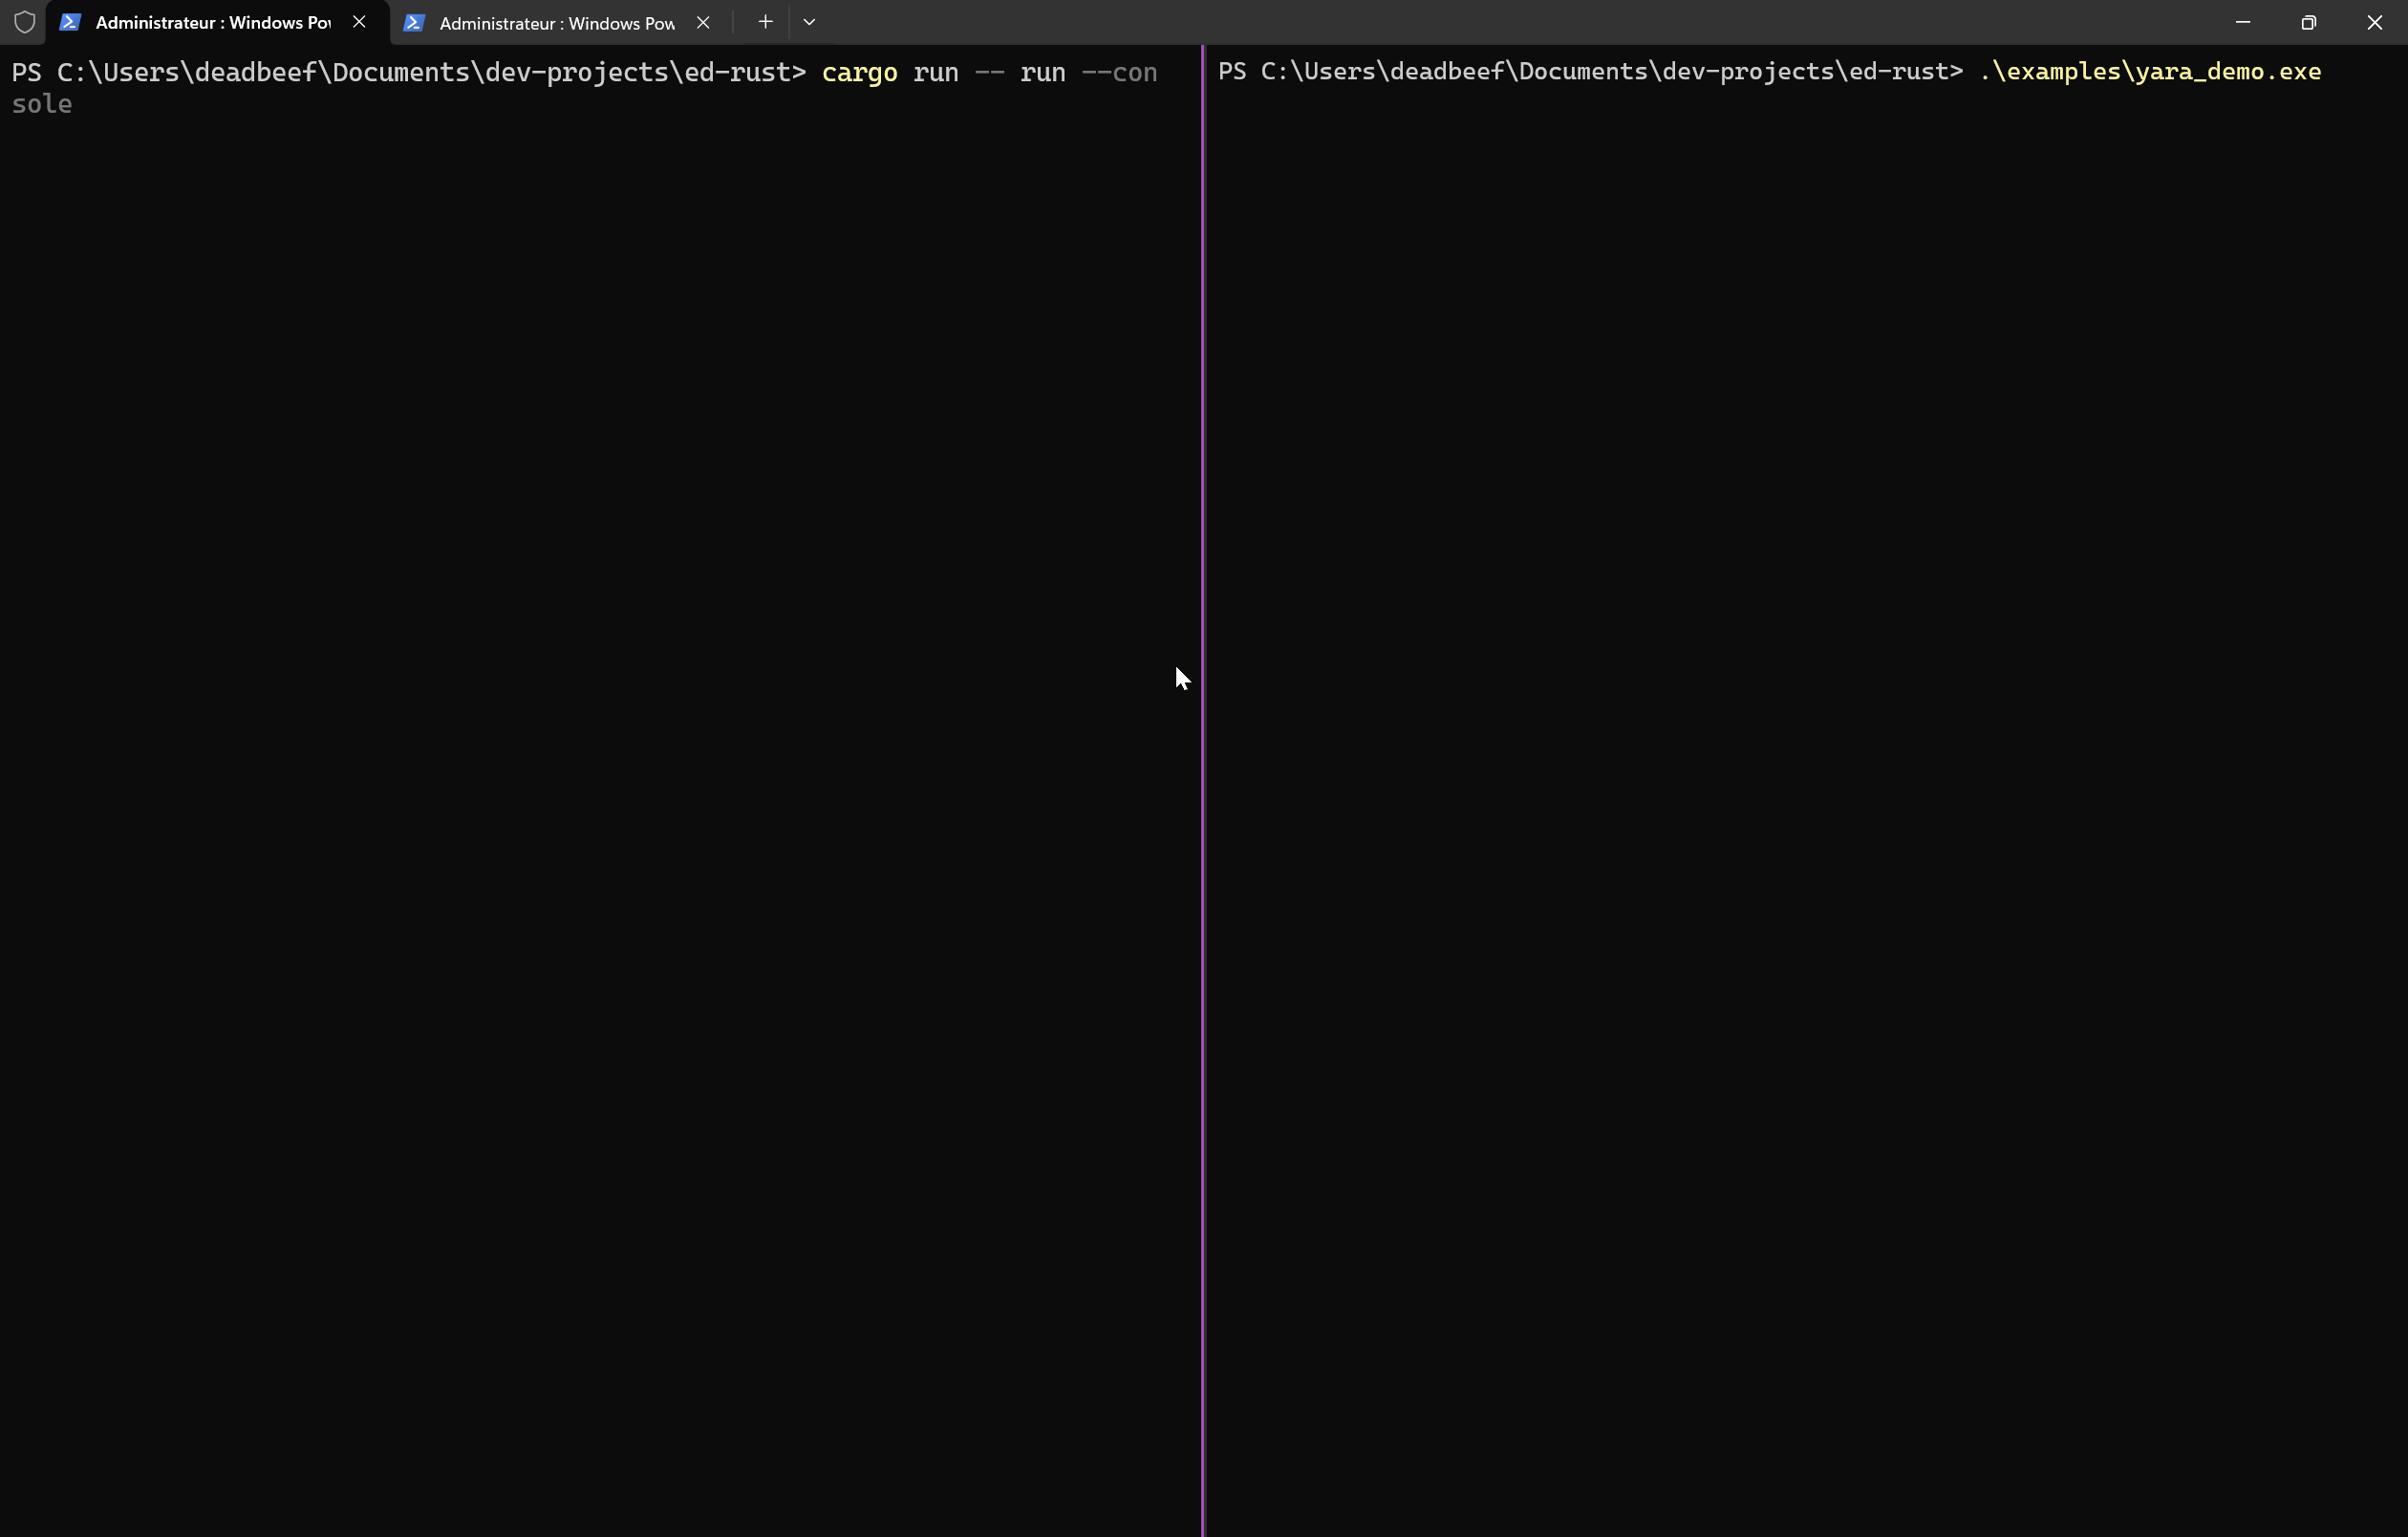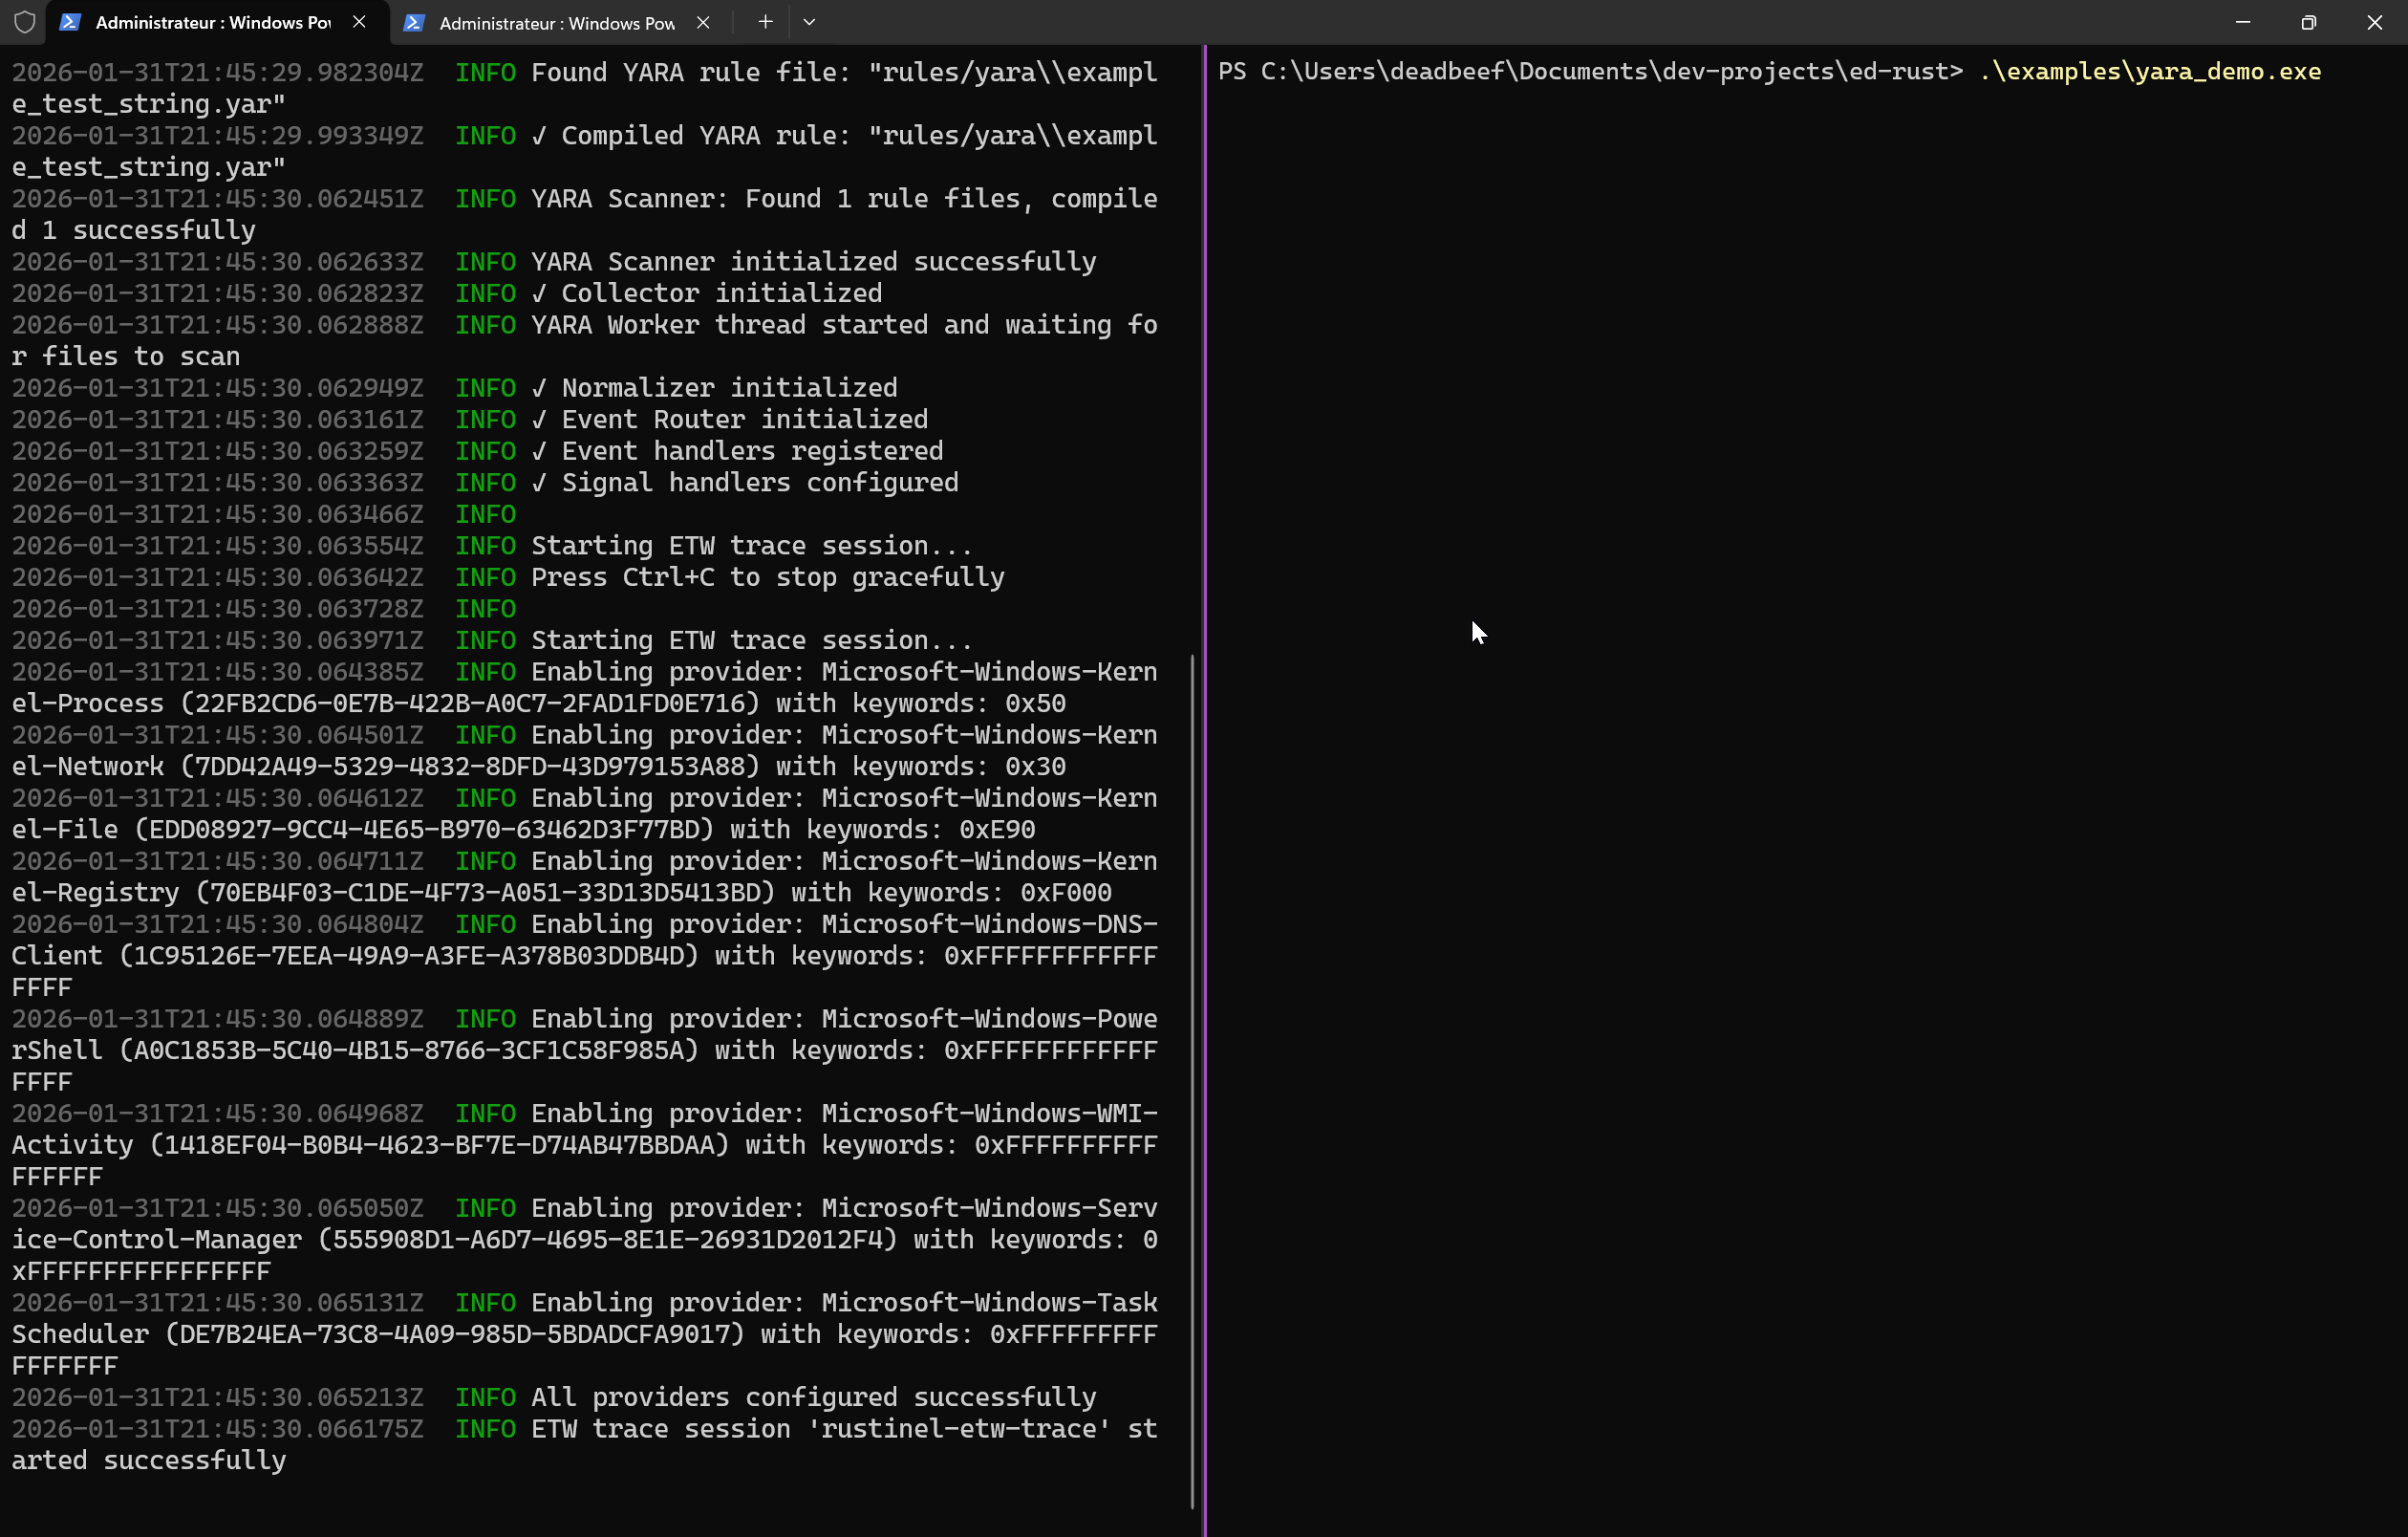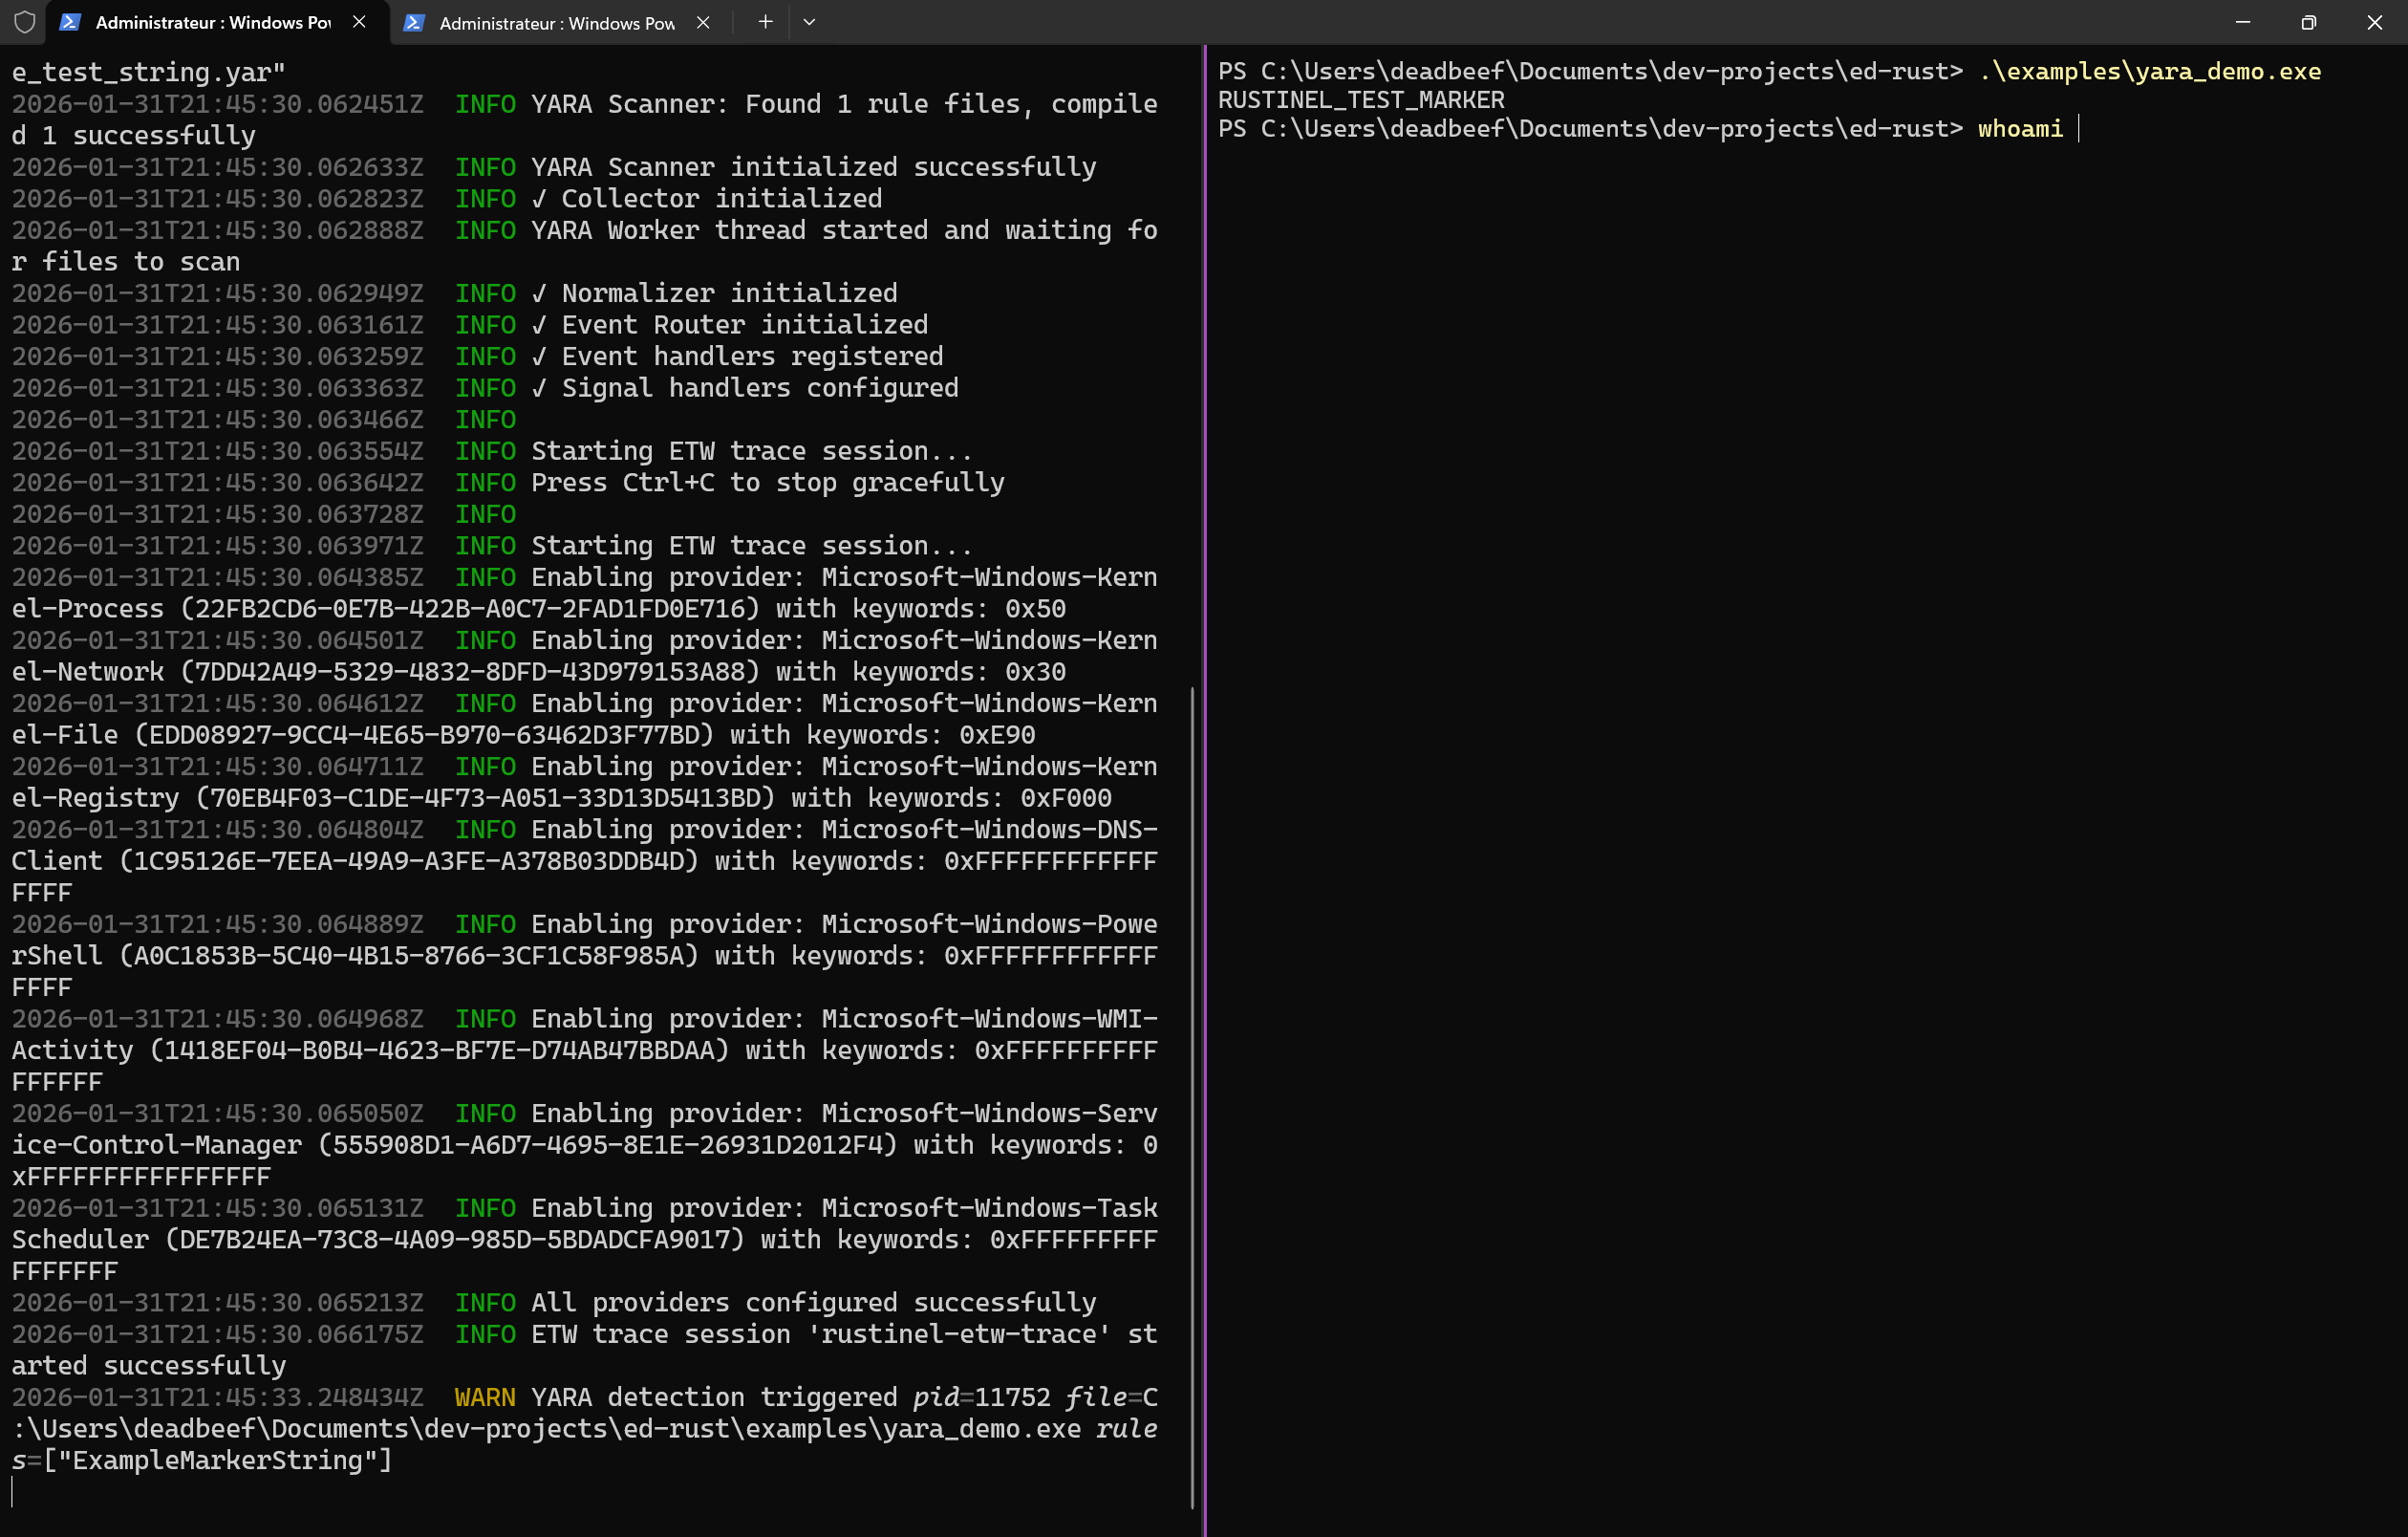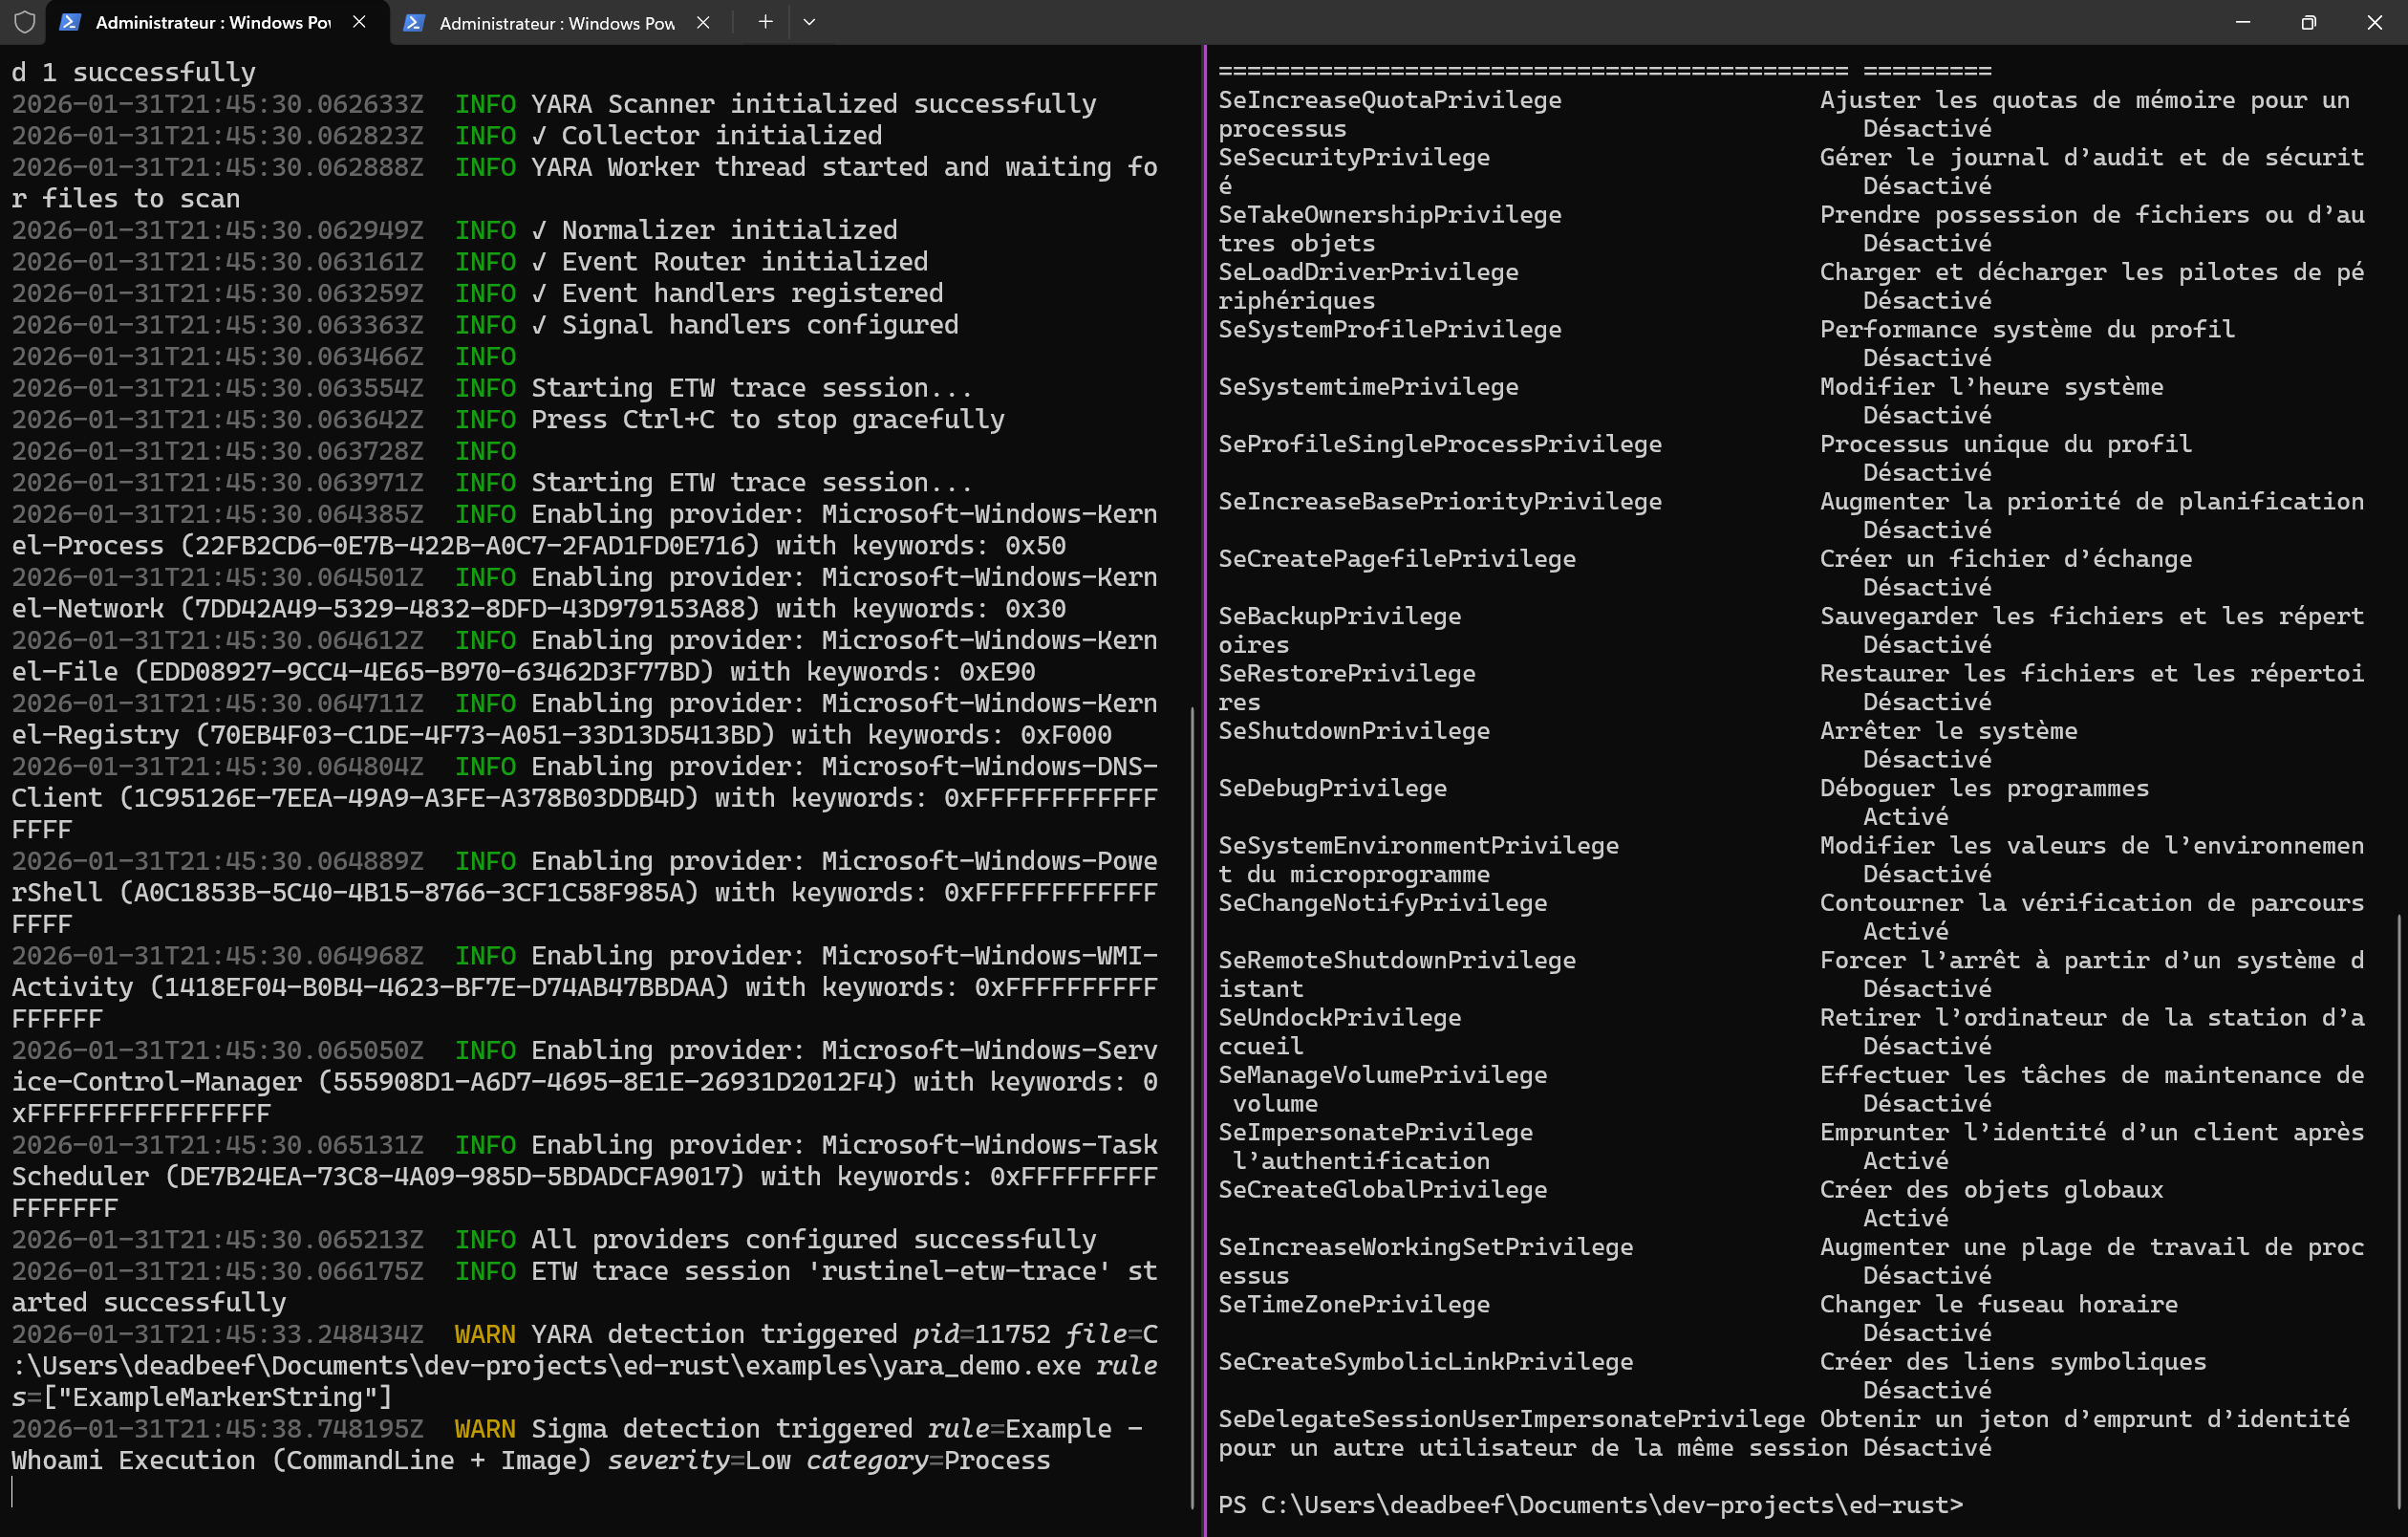 karib0u/rustinel
Detección de endpoints para Windows, Linux y macOS. Reglas Sigma, YARA e IOC sobre telemetría nativa. Escrito en Rust. No requiere cuenta en la nube.
 magicsword-io/lolrmm
Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…
 mthcht/awesome-lists
Repositorio curado de feeds de inteligencia de amenazas, listas de IoC, reglas YARA y referencias de herramientas DFIR para detección y respuesta a…
 essexrich/threatactors-ttps
Repositorio creado para compartir información sobre tácticas, técnicas y procedimientos utilizados por actores de amenazas. Inicialmente con grupos…
 mvt-project/mvt
Kit de herramientas de recopilación y análisis forense para dispositivos Android e iOS, diseñado para identificar posibles compromisos por spyware…
 julioliraup/antiphishing
Protección avanzada contra phishing: rulesets de Suricata abiertos y gratuitos
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 bert-janp/open-source-threat-intel-feeds
Este repositorio contiene fuentes de Threat Intel de código abierto y de uso libre que pueden utilizarse sin requisitos adicionales. Incluye…





