

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ThePhish — ThePhish: una herramienta automatizada de análisis de correos electrónicos de phishing | Kitploit

Herramientas/GitHubGitHub/emalderson/thephish
Gestión de Indicadores de Compromiso (IOC)Herramientas de PhishingPhishingAnálisis de MalwareForensia DigitalInteligencia de AmenazasRespuesta a IncidentesSeguridad de Correo Electrónico
GitHubemalderson/thephish

ThePhish

ThePhish: una herramienta automatizada de análisis de correos electrónicos de phishing
1.4k19845hace 2 añosRevisado por Kitploit
Compartir
Ver Repositorio

ThePhish

ThePhish es una herramienta automatizada de análisis de correos electrónicos de phishing basada en TheHive, Cortex y MISP. Es una aplicación web escrita en Python 3 y basada en Flask que automatiza todo el proceso de análisis, desde la extracción de los observables del encabezado y el cuerpo de un correo electrónico hasta la elaboración de un veredicto que es definitivo en la mayoría de los casos. Además, permite al analista intervenir en el proceso de análisis y obtener más detalles sobre el correo electrónico que se está analizando si es necesario. Para interactuar con TheHive y Cortex, utiliza TheHive4py y Cortex4py, que son los clientes Python API que permiten utilizar las REST API proporcionadas por TheHive y Cortex respectivamente.

OS made-with-python Docker Maintenance GitHub Documentation

Tabla de contenidos

  • Resumen
  • Ejemplo de uso de ThePhish
    • Un usuario envía un correo a ThePhish
    • El analista analiza el correo
  • Implementación
  • Instalación
    • Instalación con Docker y Docker Compose
    • Instalación desde cero
  • Configurar los analizadores
    • Configurar los niveles de los analizadores
    • Analizadores probados
    • Habilitar el analizador MISP
    • Habilitar el analizador Yara
  • Habilitar el respondedor Mailer
  • Usar la lista blanca
  • Contribución a TheHive4py
  • Contribución a Cortex-Analyzers
  • Licencia
  • Publicaciones académicas
  • Quién habla sobre ThePhish
  • Repositorios de GitHub que mencionan ThePhish
  • Créditos

Resumen

El siguiente diagrama muestra cómo funciona ThePhish a alto nivel:
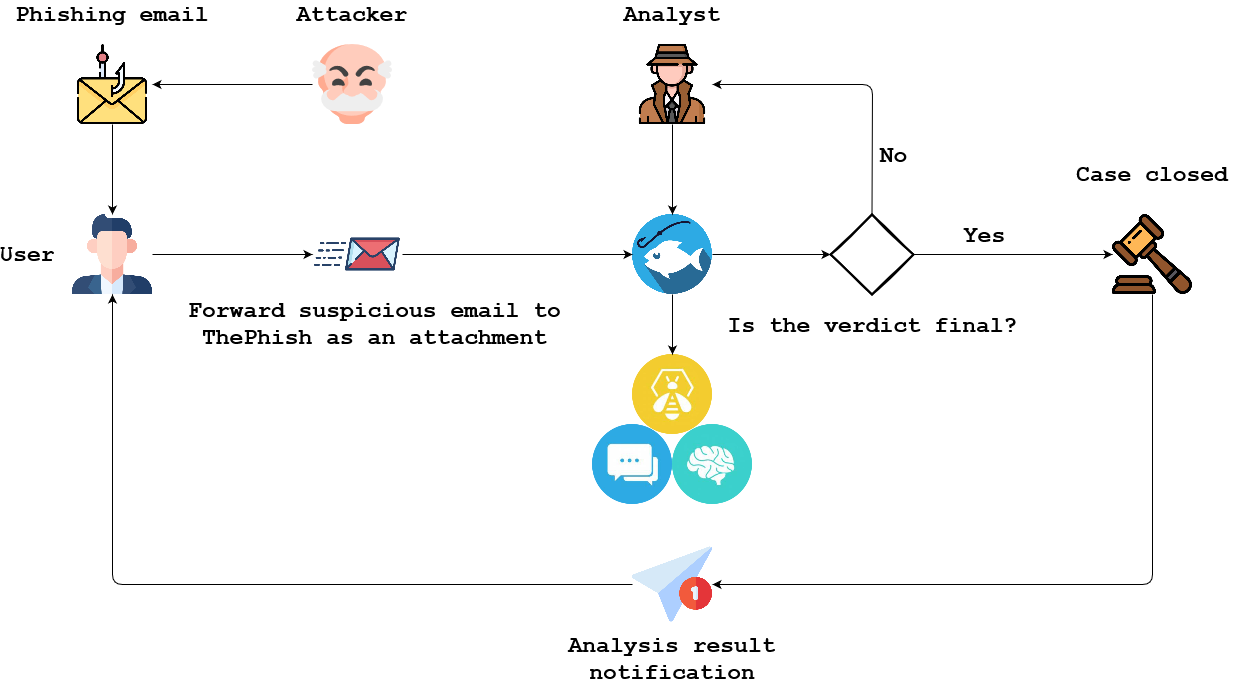
  1. Un atacante inicia una campaña de phishing y envía un correo de phishing a un usuario.
  2. Un usuario que recibe dicho correo puede enviarlo como archivo adjunto al buzón que utiliza ThePhish.
  3. El analista interactúa con ThePhish y selecciona el correo a analizar.
  4. ThePhish extrae todos los observables del correo y crea un caso en TheHive. Los observables se analizan gracias a Cortex y sus analizadores.
  5. ThePhish calcula un veredicto basado en los veredictos de los analizadores.
  6. Si el veredicto es definitivo, el caso se cierra y se notifica al usuario. Además, si es un correo malicioso, el caso se exporta a MISP.
  7. Si el veredicto no es definitivo, se requiere la intervención del analista. Este debe revisar el caso en TheHive junto con los resultados de los distintos analizadores para formular un veredicto; luego puede enviar la notificación al usuario, exportar opcionalmente el caso a MISP y cerrar el caso.

Ejemplo de uso de ThePhish

Este ejemplo pretende demostrar cómo un usuario puede enviar un correo a ThePhish para que sea analizado y cómo un analista puede analizar realmente ese correo usando ThePhish.

Un usuario envía un correo a ThePhish

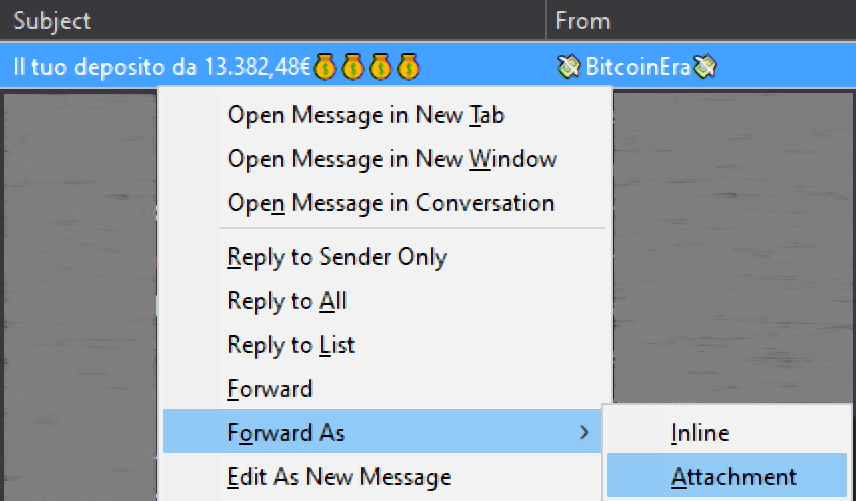
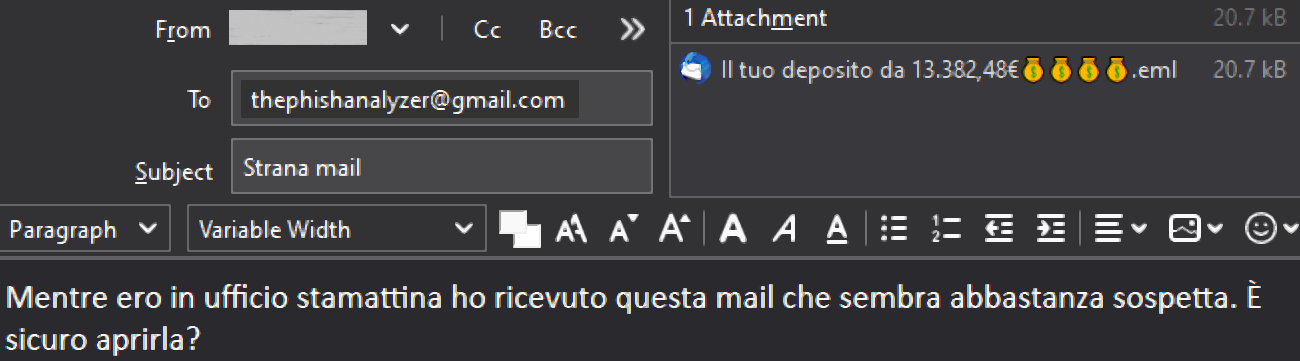
Un usuario puede enviar un correo a la dirección de correo electrónico que utiliza ThePhish para obtener los correos a analizar. El correo debe reenviarse como archivo adjunto en formato EML para evitar la contaminación del encabezado del correo. En este caso, el cliente de correo utilizado es Mozilla Thunderbird y la dirección de correo es una dirección de Gmail.
El analista analiza el correo

El analista navega a la página web de ThePhish y hace clic en el botón "List emails" para obtener la lista de correos a analizar.
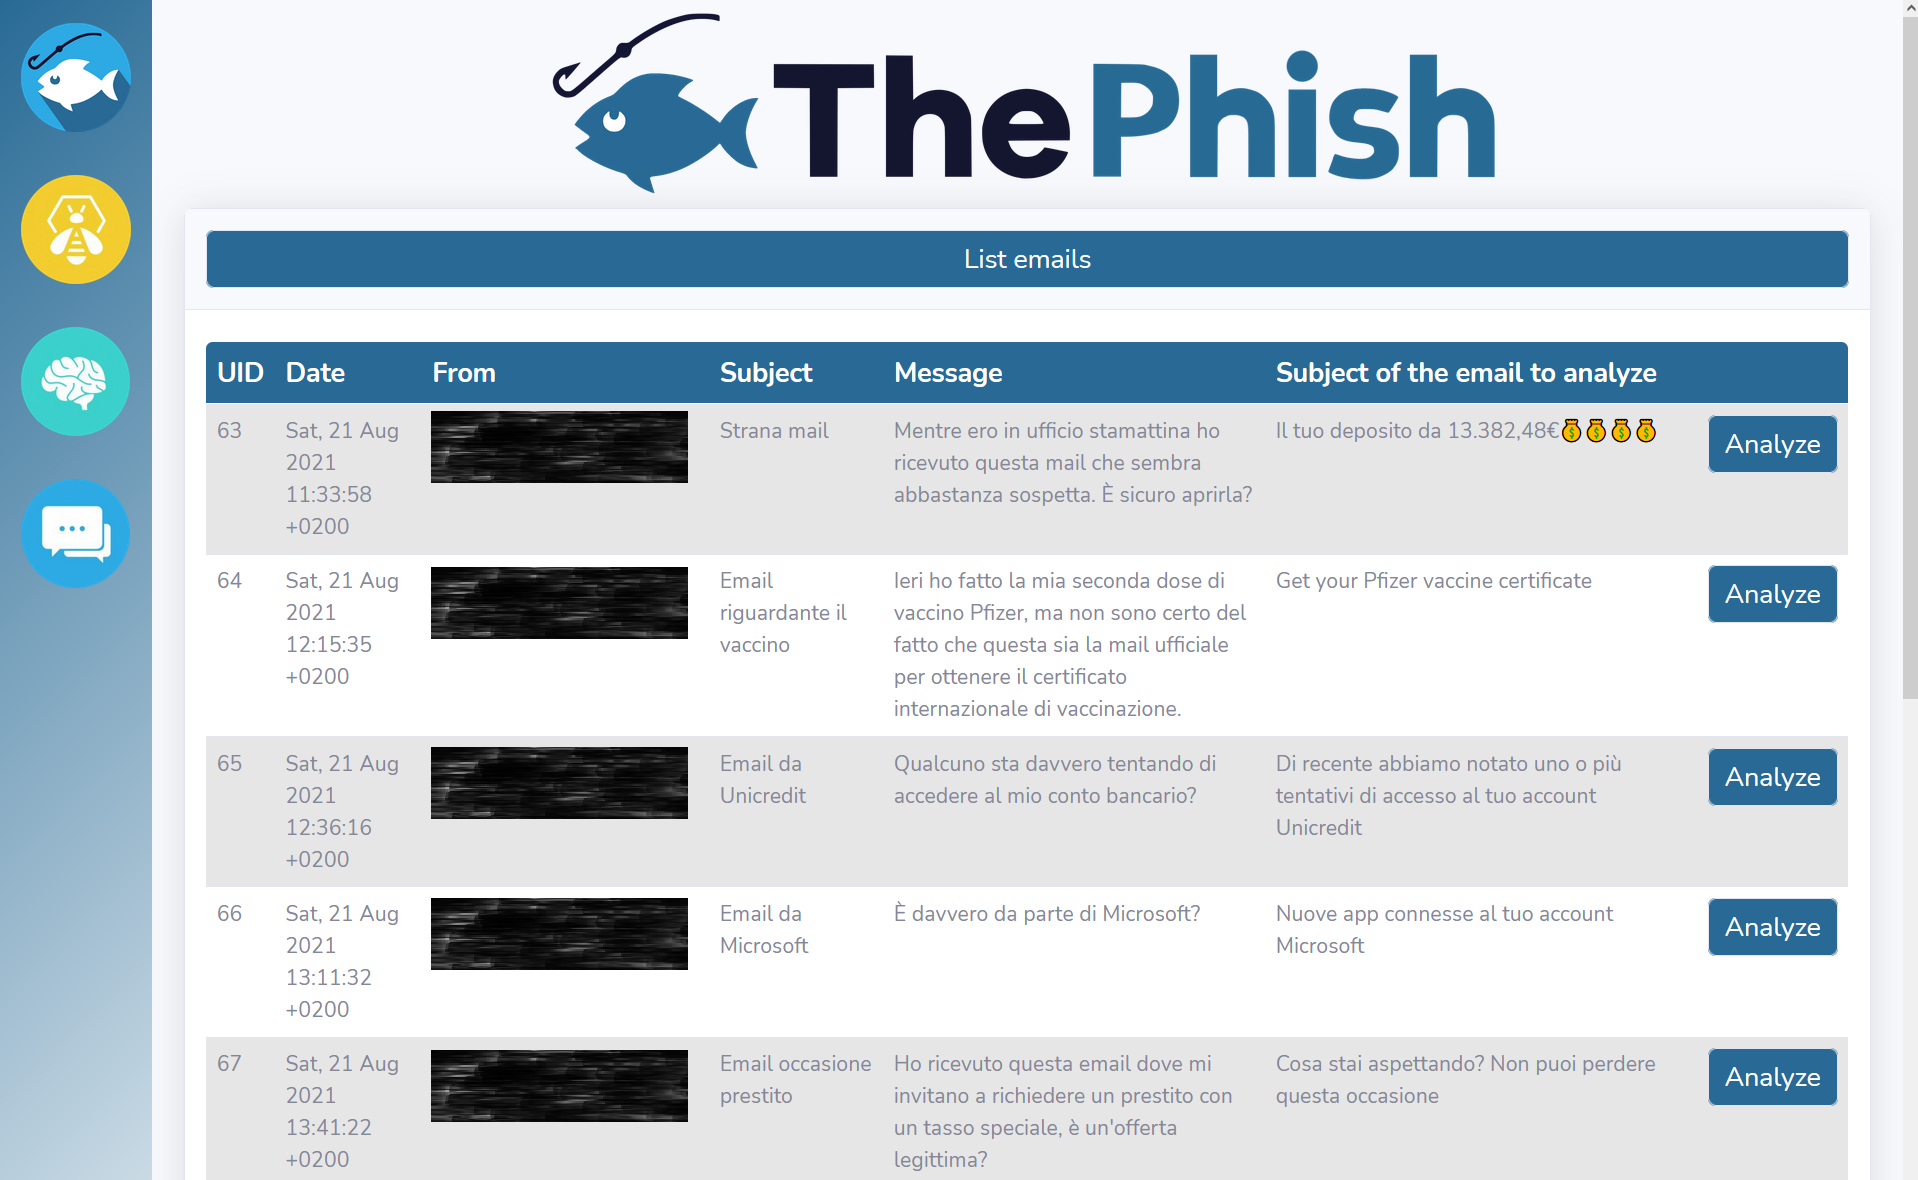
Cuando el analista hace clic en el botón "Analyze" correspondiente al correo seleccionado, se inicia el análisis y su progreso se muestra en la interfaz web.
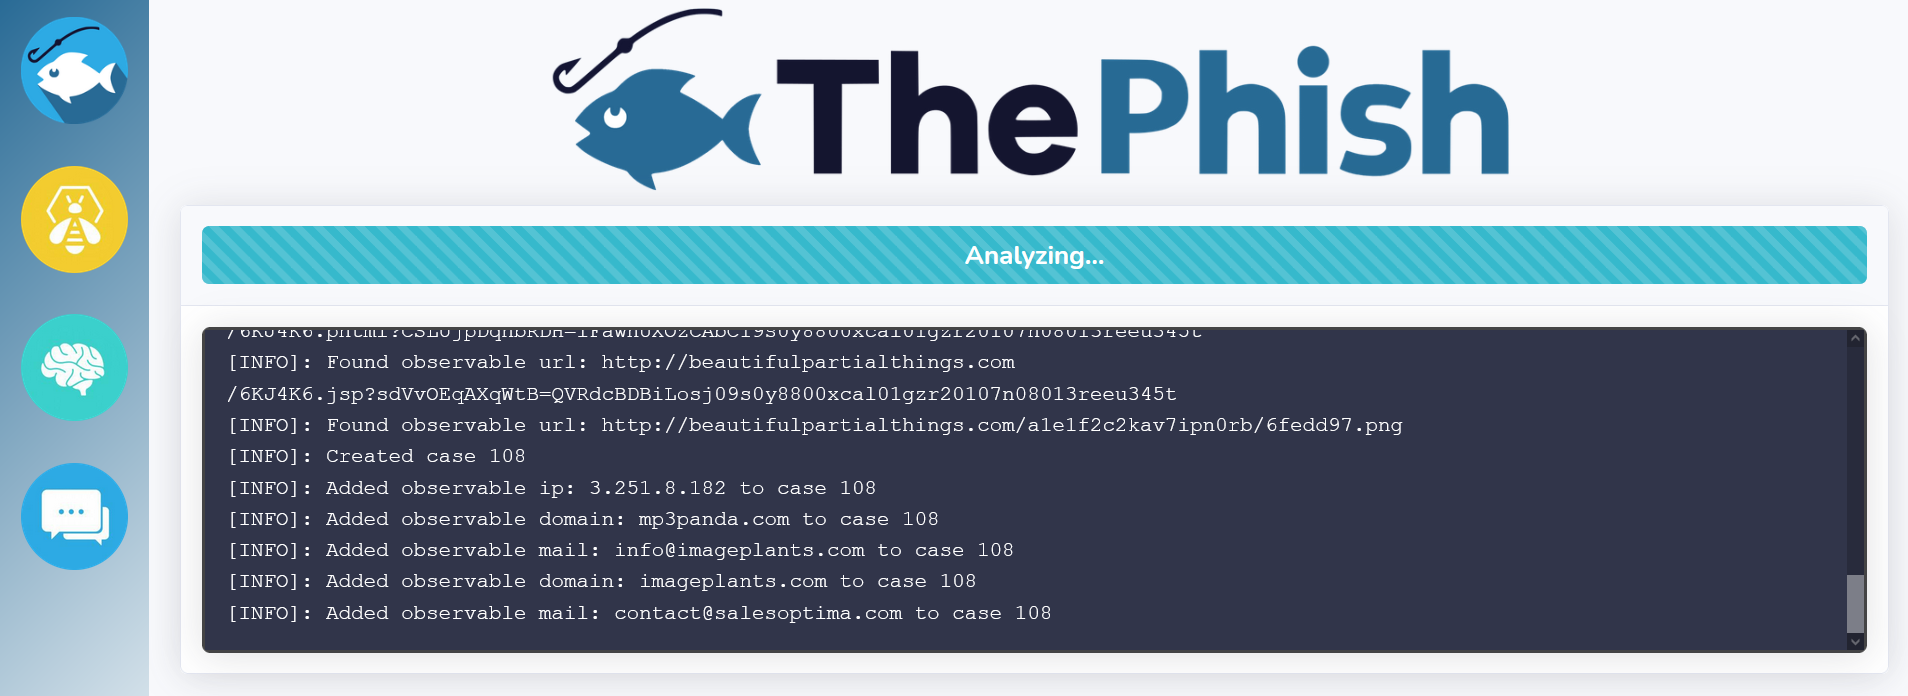
Mientras tanto, ThePhish extrae los observables (URLs, dominios, direcciones IP, direcciones de correo electrónico, archivos adjuntos y hashes de esos archivos) del correo y luego interactúa con TheHive para crear el caso.
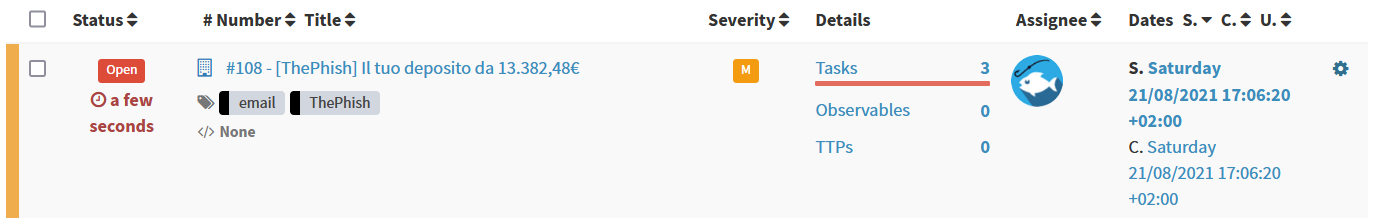
Se crean tres tareas dentro del caso.
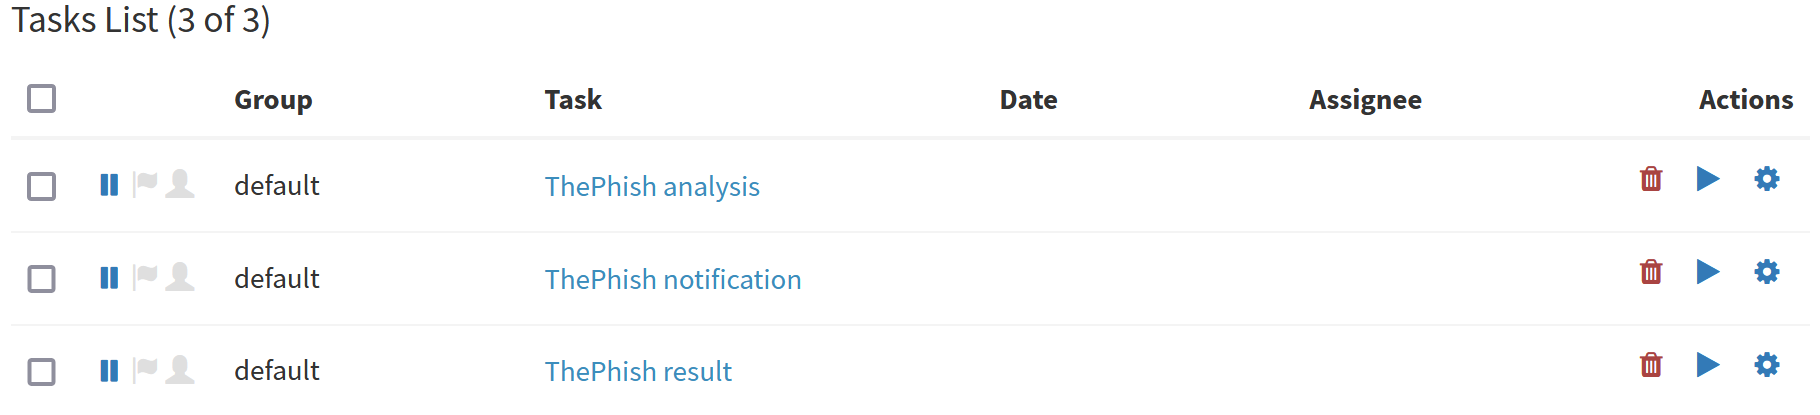
Luego, ThePhish comienza a añadir los observables extraídos al caso.
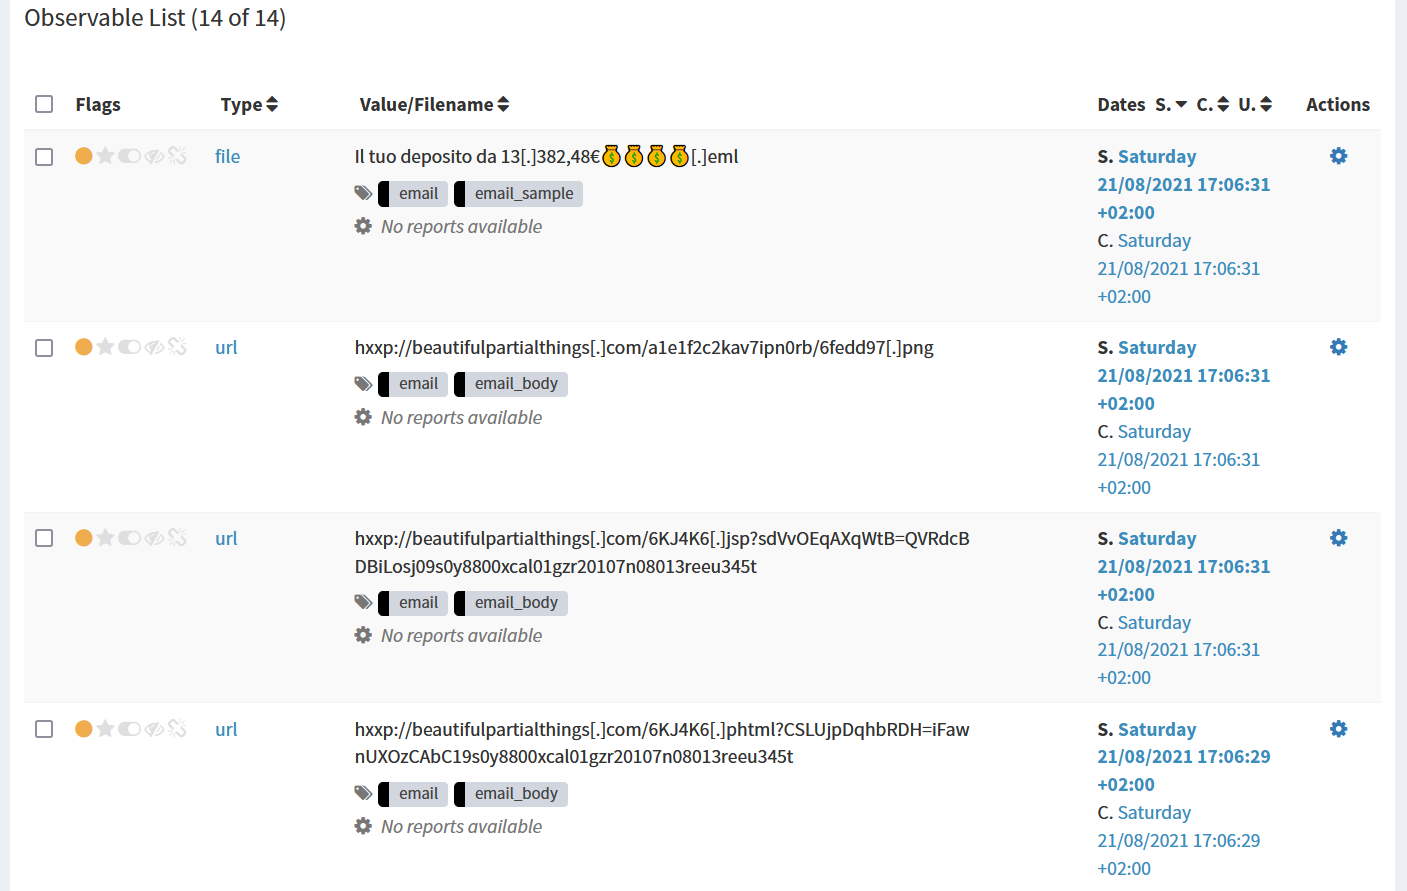
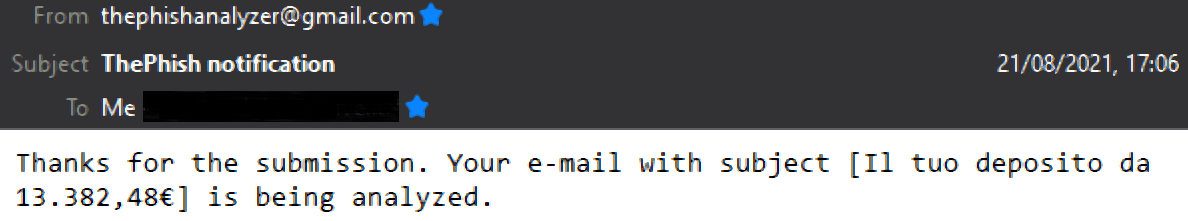
En este punto, el usuario es notificado por correo electrónico de que el análisis ha comenzado gracias al respondedor Mailer.
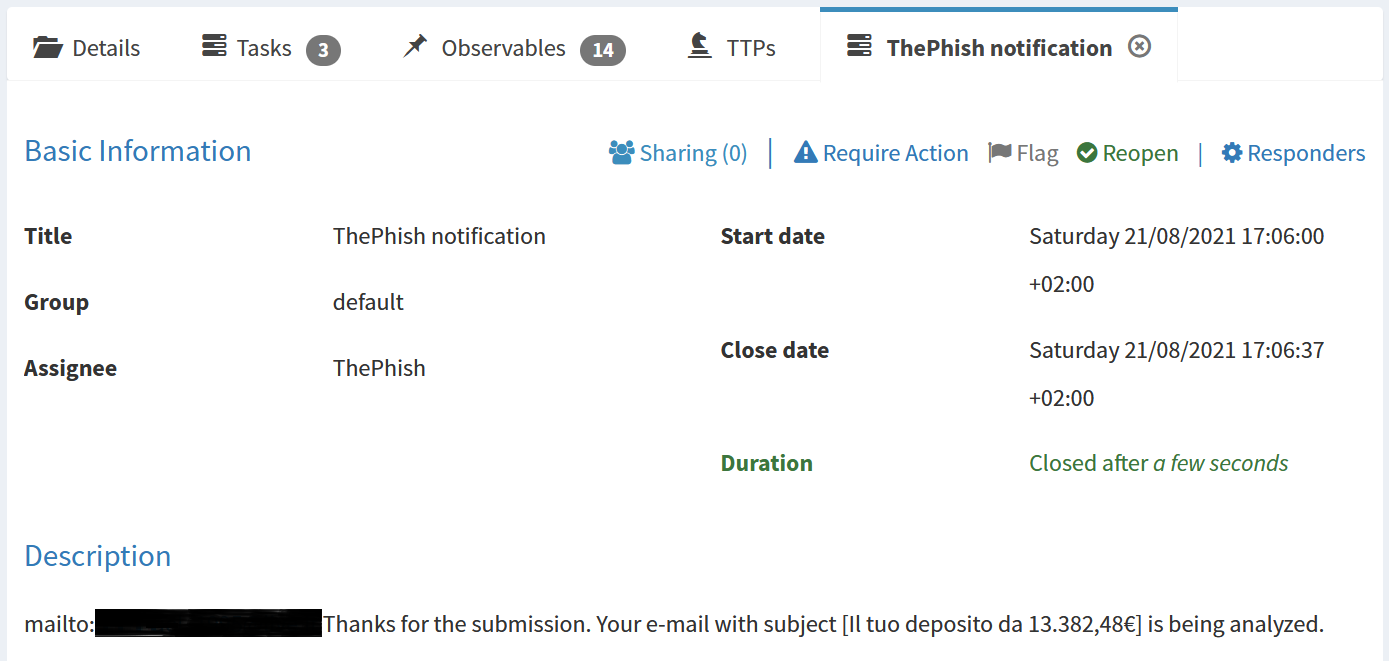
La descripción de la primera tarea permite que el respondedor Mailer envíe la notificación por correo.
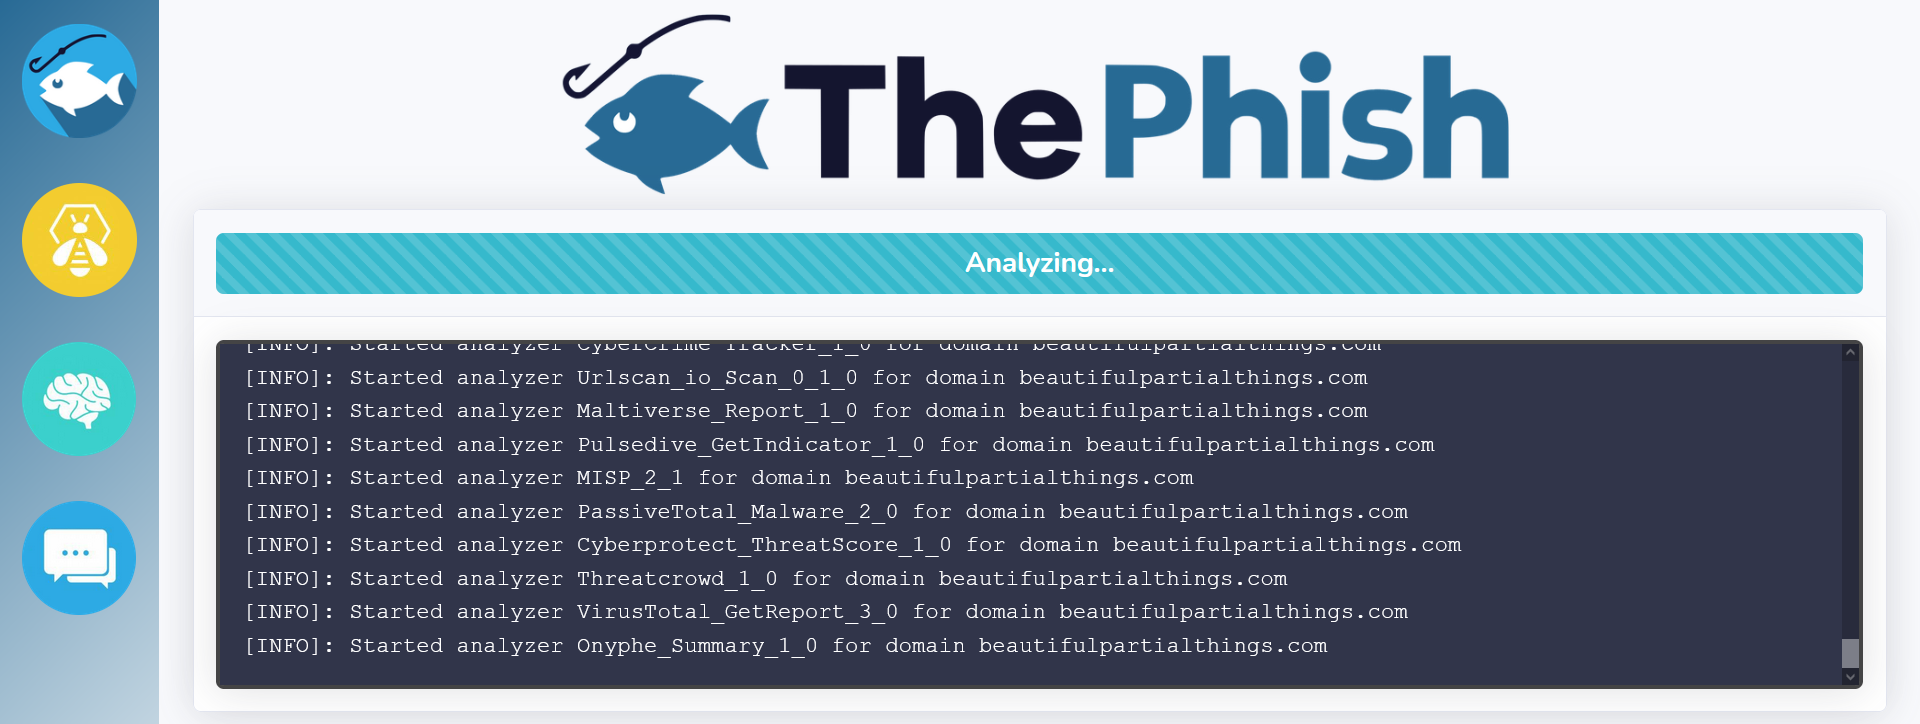
Después de que se cierra la primera tarea, se inicia la segunda tarea y se ejecutan los analizadores sobre los observables. El progreso del análisis se muestra en la interfaz web mientras se ejecutan los analizadores.
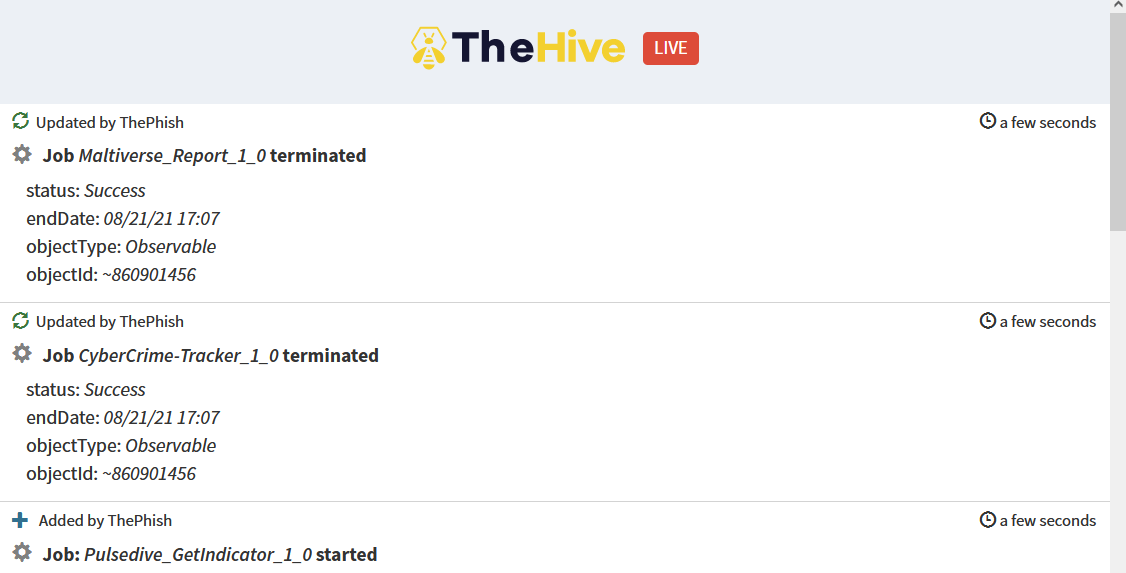
El progreso del análisis también puede verse en TheHive, gracias a su transmisión en vivo.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





