
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit

 yeti-platform/yeti
Tu inteligencia de amenazas cotidiana
 ptkthg/statecraftcyber
Plataforma de inteligencia de amenazas en PT-BR - CVEs, briefings, IOCs y noticias de seguridad
 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos…
 cisagov/kev-data
Refleja el catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de CISA en formato CSV y JSON con un esquema JSON, lo que permite el acceso…
 soc-irdoc/irdoc-app
Plataforma de Documentación para Respuesta a Incidentes
 log2timeline/plaso
Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
 threatray/threat-research
IoCs y reglas YARA de la Investigación de Amenazas de Threatray
 drb-ra/c2intelfeeds
Feeds de inteligencia de amenazas C2 generados automáticamente de IPs, dominios, rutas de URL y metadatos de configuración de implantes, derivados…
 canonical/ubuntu-security-notices
Conjunto de datos de vulnerabilidades de Ubuntu que publica avisos de seguridad USN/LSN en formatos JSON OSV y OpenVEX para el escaneo automatizado…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
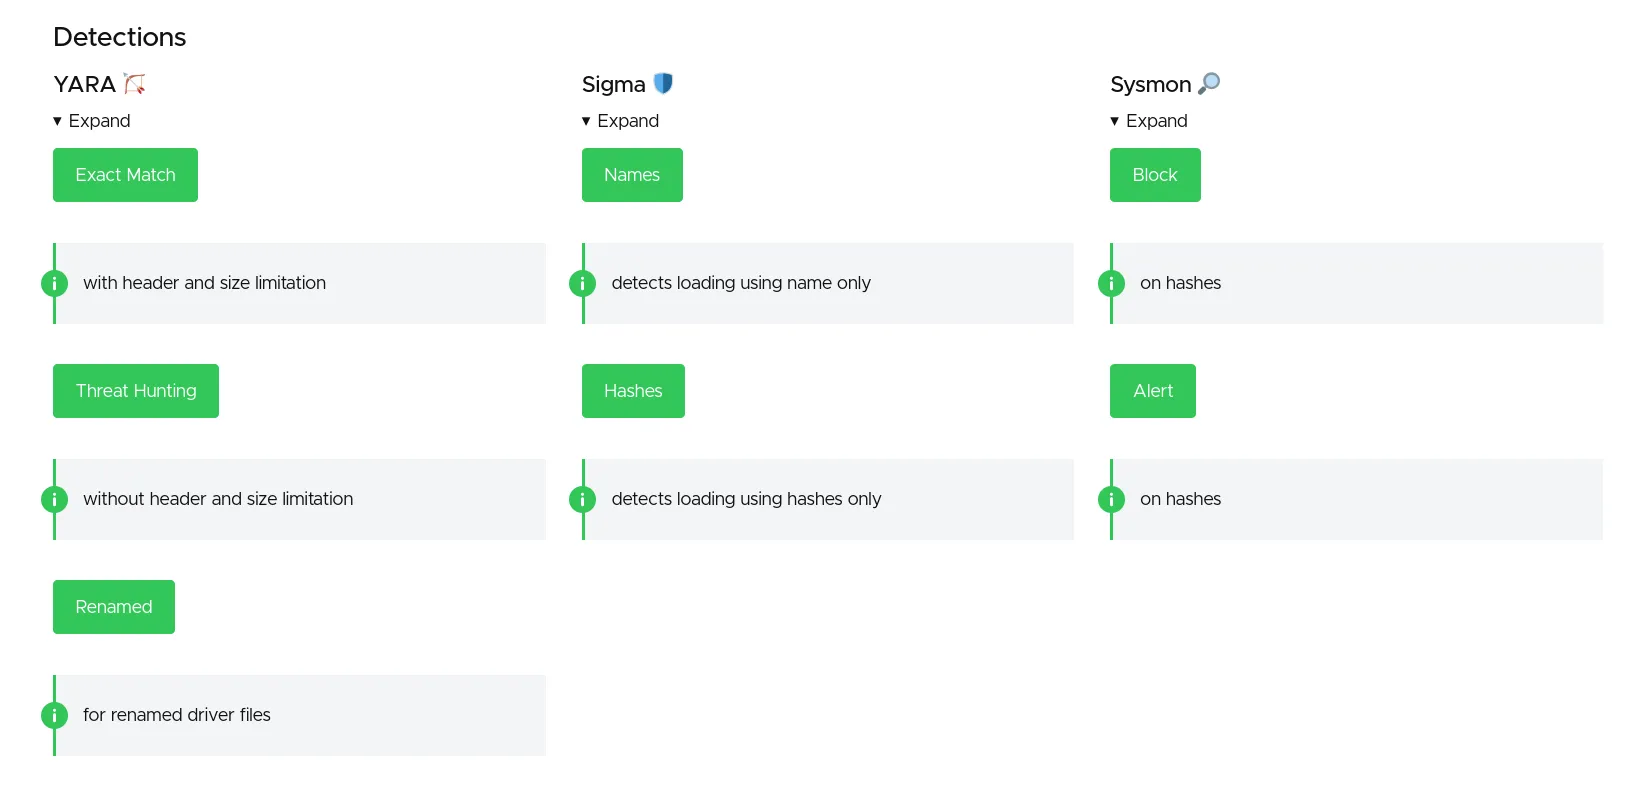 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 paloaltonetworks/unit42-timely-threat-intel
Una colección de archivos con indicadores que respaldan las publicaciones en redes sociales del equipo Unit 42 de Palo Alto Networks para difundir…
 abdaullahag/threatlens
Herramienta CLI de Python para el análisis rápido de IOC (IPs, dominios, CVEs) mediante 6 API gratuitas de Threat Intel. Salidas: Excel con código de…
 circl/ail-framework
AIL framework - Framework de Análisis de Fugas de Información. Proyecto trasladado a https://github.com/ail-project
 github/advisory-database
Base de datos de vulnerabilidades de seguridad que incluye CVE y avisos de seguridad originados en GitHub del mundo del software de código abierto.
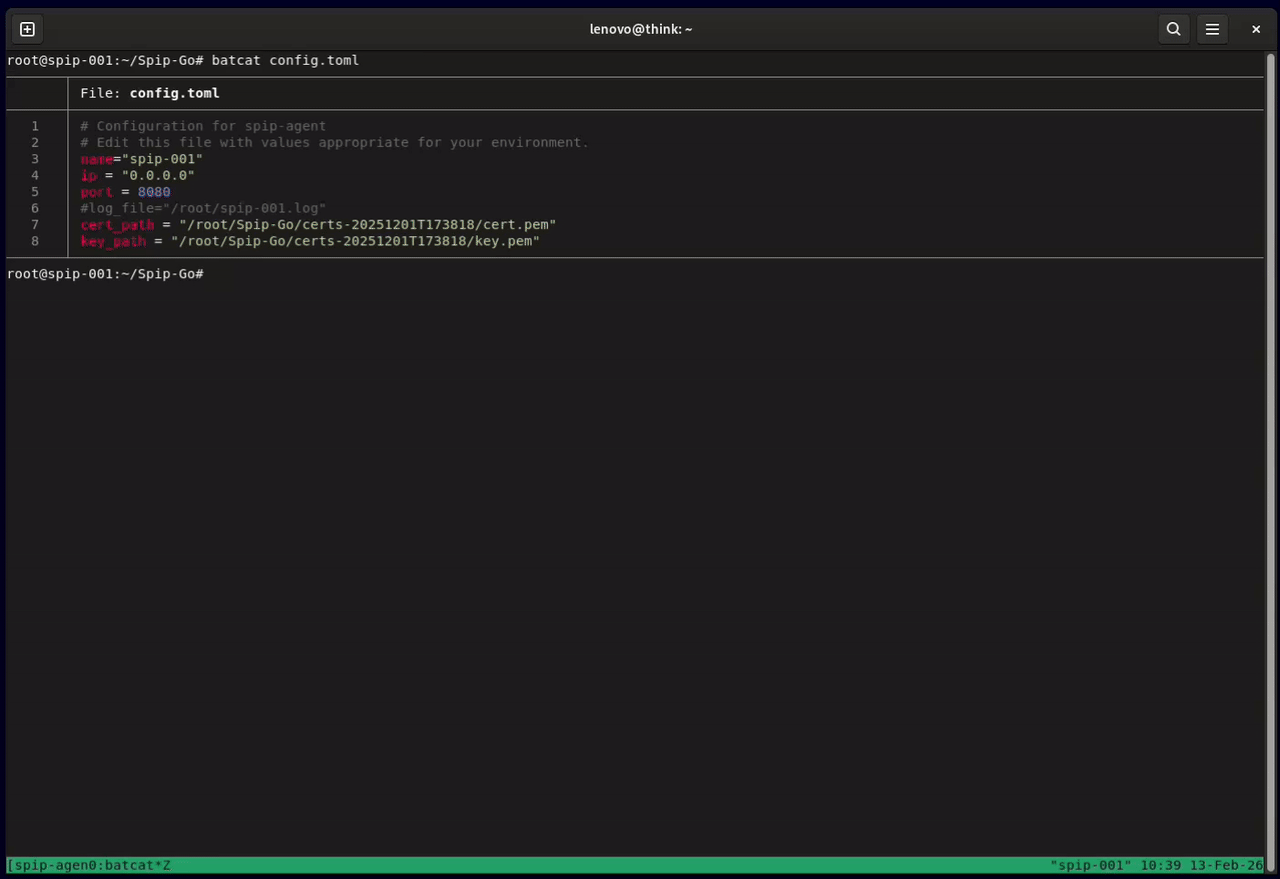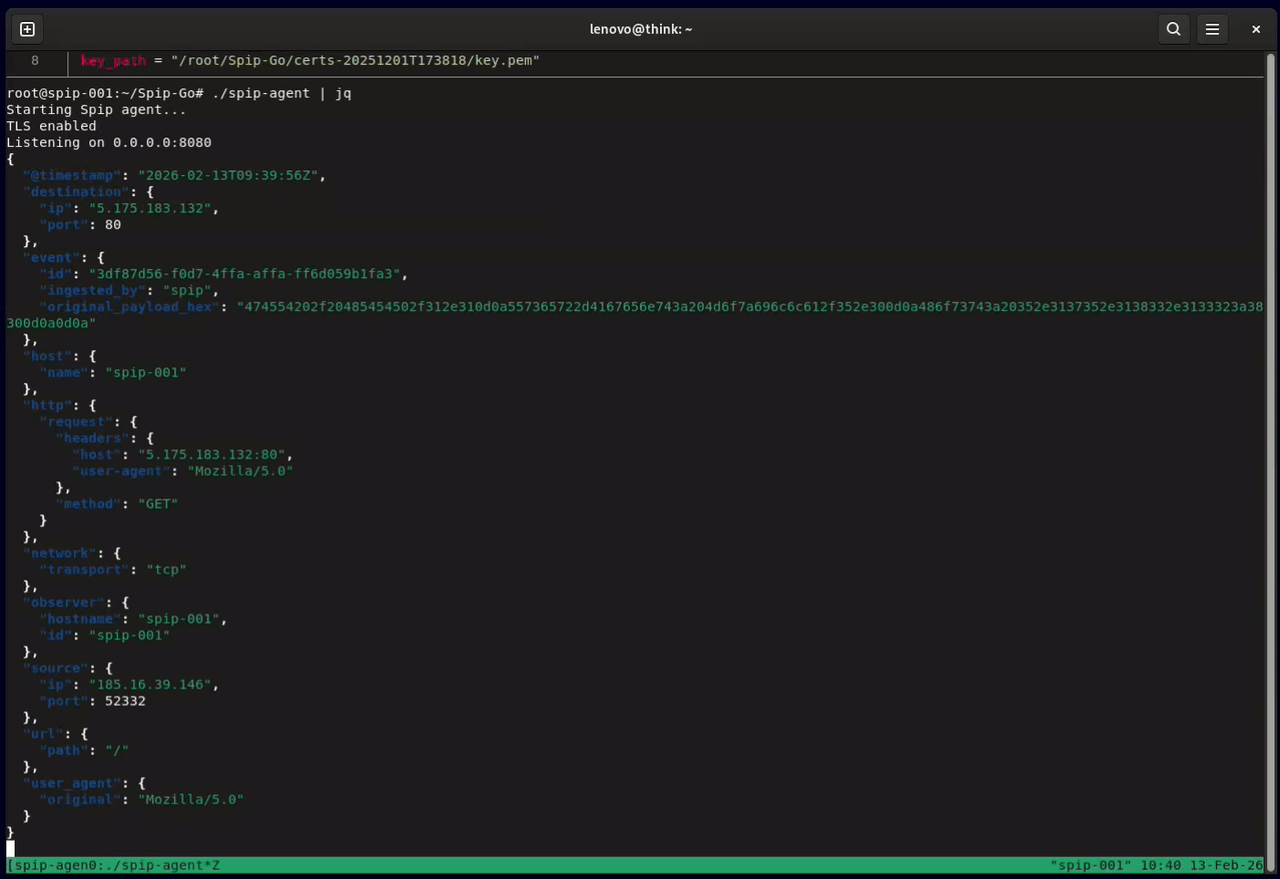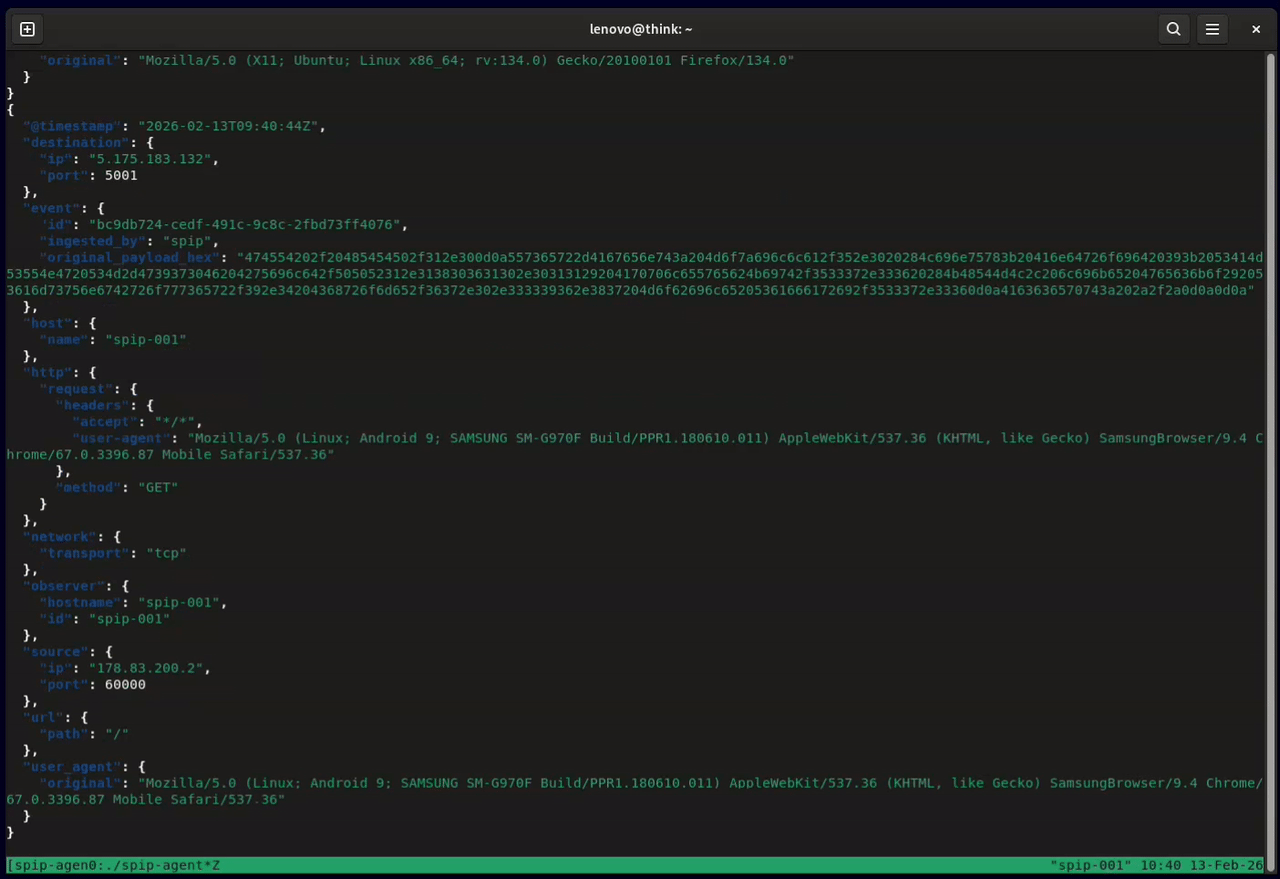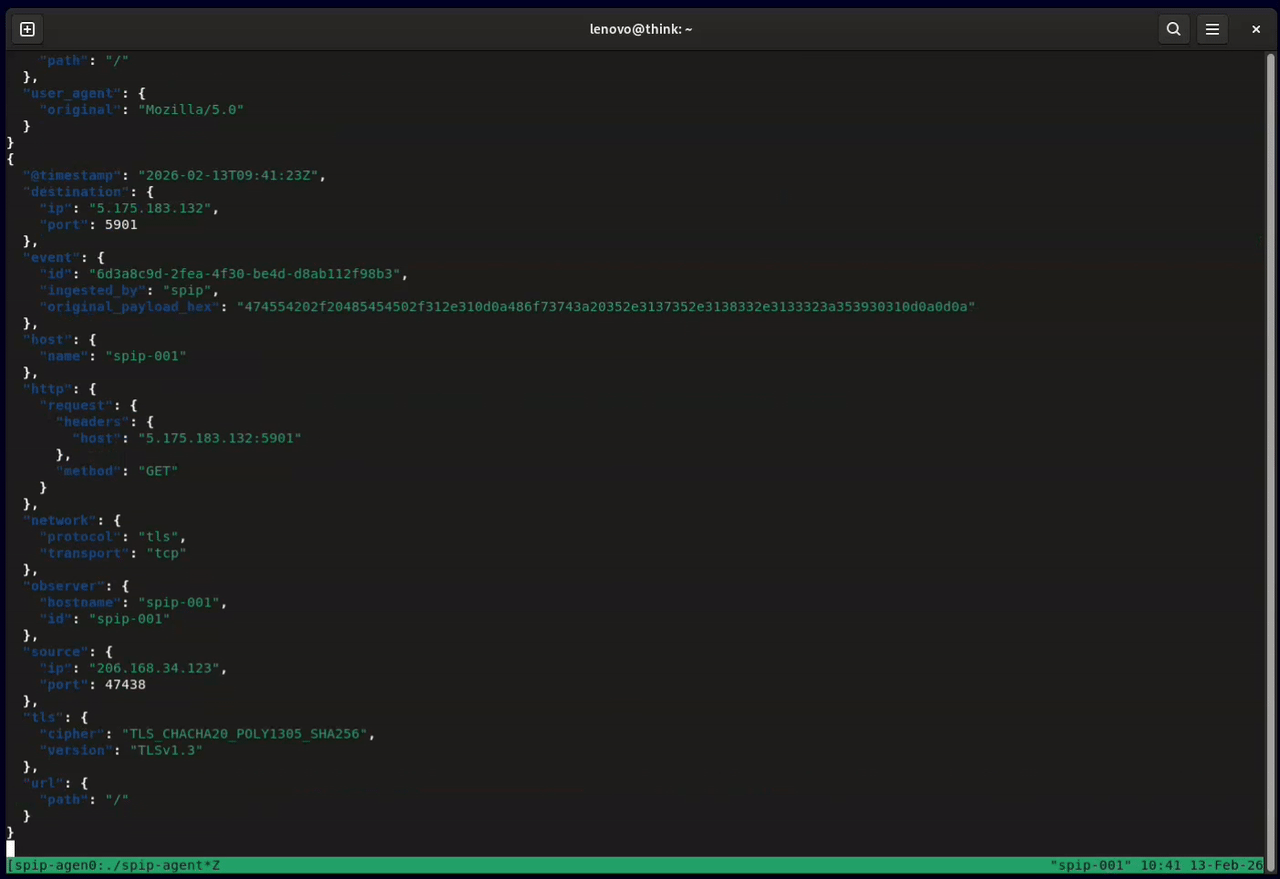 honeylabshq/spip-go
Sensor de red Spip escrito en Go
 google/timesketch
Plataforma colaborativa de análisis de líneas de tiempo forenses para ingerir, buscar y anotar registros de eventos con el fin de apoyar la respuesta…






