Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LOLDrivers — Base de datos curada de controladores de Windows vulnerables y maliciosos con reglas de detección YARA, Sigma, ClamAV y Sysmon para la búsqueda proactiva de amenazas y la respuesta a incidentes. | Kitploit
Herramientas/GitHubGitHub/magicsword-io/loldrivers
Gestión de Indicadores de Compromiso (IOC)Análisis de VulnerabilidadesAnálisis ForenseAnálisis de MalwareInteligencia de AmenazasAprendizaje y EducaciónRespuesta a IncidentesRecursos Curados
GitHubmagicsword-io/loldrivers

LOLDrivers

Base de datos curada de controladores de Windows vulnerables y maliciosos con reglas de detección YARA, Sigma, ClamAV y Sysmon para la búsqueda proactiva de amenazas y la respuesta a incidentes.

1.7k22080hace 23 díasRevisado por Kitploit
Compartir
Ver RepositorioSitio web

LOLDrivers - Living Off The Land Drivers 🚗💨

CI build Driver Entries Known Samples

Bienvenido a LOLDrivers (Living Off The Land Drivers), un apasionante proyecto de código abierto que reúne controladores de Windows vulnerables, maliciosos y conocidos como maliciosos en un único repositorio integral. Nuestra misión es dotar a organizaciones de todos los tamaños con el conocimiento y las herramientas para comprender y abordar los riesgos de seguridad relacionados con los controladores, haciendo sus sistemas más seguros y fiables.

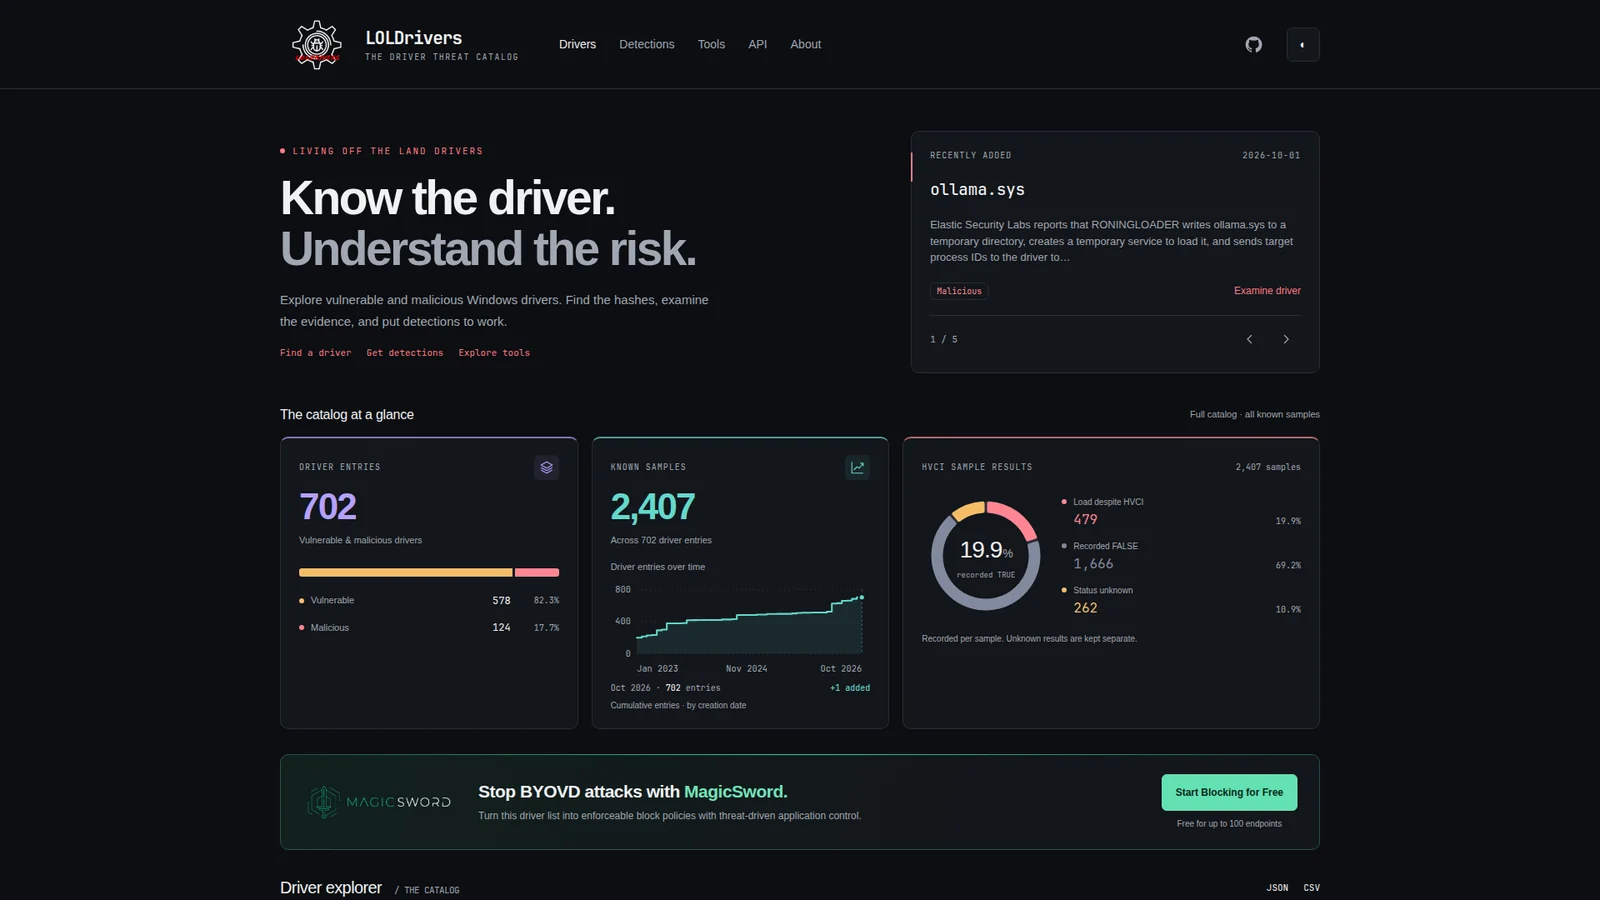
El catálogo de un vistazo

El catálogo de LOLDrivers rastrea actualmente 702 entradas de controladores (578 vulnerables, 124 maliciosos) con evidencia de 2.407 muestras conocidas. Cada entrada de controlador puede tener múltiples muestras conocidas con diferentes hashes, firmas y resultados de HVCI. El sitio en vivo muestra métricas en tiempo real, el crecimiento acumulado a lo largo del tiempo y un explorador de controladores con búsqueda.

Características principales

  • Catálogo integral de controladores: 702 entradas de controladores que cubren controladores de Windows vulnerables y maliciosos, con metadatos detallados para 2.407 muestras conocidas
  • Sitio web impulsado por Astro: sitio rápido y moderno con un explorador de controladores con búsqueda, gráficos de crecimiento y métricas del catálogo en loldrivers.io
  • Información sobre HVCI: evidencia a nivel de muestra del comportamiento de carga a pesar de HVCI, lo que ayuda a evaluar el impacto de los controladores en la integridad de código protegida por hipervisor
  • Feeds de API estructurados: acceso programático mediante endpoints JSON y CSV en /api/drivers.json y /api/drivers.csv — consulte la documentación de la API
  • Recursos de detección: políticas Sigma, YARA, ClamAV (.hdb), Sysmon y WDAC para el bloqueo y la búsqueda proactivos
  • Compatible con LLM: detectable mediante /llms.txt con orientación para investigación, verificación de muestras e integración defensiva
  • Actualizado continuamente: mantenido por la comunidad con las últimas vulnerabilidades de controladores, muestras maliciosas y referencias de investigación

Cómo LOLDrivers puede ayudar a su organización

  • Mejore la visibilidad de los controladores vulnerables dentro de su infraestructura, fomentando una postura de seguridad más sólida
  • Manténgase por delante informándose sobre las últimas amenazas y vulnerabilidades relacionadas con controladores
  • Identifique y aborde rápidamente los riesgos asociados con las vulnerabilidades de controladores, minimizando los posibles daños
  • Aproveche la compatibilidad con Sigma para bloquear de forma proactiva los controladores maliciosos conocidos por hash

Primeros pasos

Para comenzar su andadura con LOLDrivers, simplemente visite el sitio LOLDrivers.io o clone el repositorio y explore la riqueza de información disponible en los directorios categorizados. Hemos diseñado el sitio para ayudarle a encontrar fácilmente la información que necesita para proteger sus sistemas frente a controladores vulnerables.

Para ayudar a acelerar la creación de un archivo yaml, consulte loldrivers.streamlit.app

Soporte 📞

Utilice el rastreador de incidencias de GitHub para enviar errores o solicitar funcionalidades.

🤝 Contribuir y crear PRs

Manténgase en contacto con la comunidad de LOLDrivers consultando periódicamente las actualizaciones y contribuyendo al proyecto. Su participación ayudará a garantizar que el proyecto se mantenga actualizado y sea aún más valioso para los demás.

Únase a nosotros en nuestra misión de crear un entorno digital más seguro y protegido para organizaciones de todo el mundo. Con LOLDrivers a su lado, estará bien equipado para afrontar los riesgos de seguridad relacionados con los controladores y navegar con confianza por el panorama cibernético en constante evolución.

Si desea contribuir, siga estos pasos:

  1. Haga un fork del repositorio
  2. Cree una nueva rama para sus cambios
  3. Realice sus cambios y confírmelos en su rama
  4. Envíe sus cambios a su fork
  5. Abra una Pull Request (PR) contra el repositorio upstream

Para obtener instrucciones más detalladas, consulte el archivo CONTRIBUTING.md. Para crear un nuevo archivo YAML para un controlador, utilice la YML-Template proporcionada.
🚨 Detección con Sigma, Yara, ClamAV y Sysmon

Página de inicio de LOLDrivers con métricas del catálogo y gráfico de crecimiento

LOLDrivers proporciona reglas de detección completas para Sigma, Yara, ClamAV y Sysmon que le ayudarán a detectar posibles amenazas de forma eficaz. Para explorar estas reglas en detalle, navegue a los directorios sigma, yara, av y sysmon dentro de la carpeta de detecciones. Además, existe una política WDAC gracias a Florian Stosse y HotCakeX.

Consulte seguridad de indicadores y semántica de políticas antes de consumir los feeds. El bloqueo de artefactos utiliza hashes exactos de archivo o Authenticode; las reglas basadas en nombres de archivo son pistas de caza que también pueden identificar versiones corregidas. La evidencia de investigación de la API pública se separa explícitamente de los indicadores activos. Las políticas históricas aportadas por la comunidad permanecen disponibles como evidencia únicamente contextual en evidence/policies.

¡Feliz caza! 🕵️‍♂️

🔎 Escaneo de carpetas de Windows

La comunidad también ha creado un escáner de LOLDrivers en PowerShell gracias a @Oddvarmoe, @M_haggis e IISResetMe, que puede ayudarle a identificar controladores potencialmente maliciosos. El script, disponible aquí, le permite escanear una carpeta de Windows especificada en busca de archivos sospechosos. Recomendamos ejecutar el script en directorios como:

C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository

🏗️ Compilación y pruebas locales

El sitio web principal utiliza Astro en website/. Consulta esa guía para la configuración de Node 24 / Python 3.11, la generación de la API pública, las vistas previas locales y las comprobaciones en el navegador. Ya no se requiere Hugo ni Go para compilar o desplegar el sitio web.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →