 stamparm/maltrail
Sistema de detección de tráfico malicioso en tiempo real que utiliza listas negras públicas, trazas estáticas de malware y análisis heurístico para identificar amenazas en el tráfico DNS, HTTP e IP.


Maltrail es un sistema de detección de tráfico de red que identifica la comunicación con infraestructura maliciosa conocida y reporta anomalías de tráfico seleccionadas. Compara dominios, URLs, direcciones IP, pares IP:port y valores de User-Agent observados en la red contra un conjunto de indicadores llamados trails.
Una detección se registra como un único evento que contiene el origen, el destino, el protocolo, el trail coincidente, la clasificación y la fuente del trail:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail está diseñado para la monitorización de red basada en indicadores. Sus detecciones heurísticas complementan la coincidencia de trails, pero no sustituyen a la telemetría de endpoint ni a un sistema de prevención de intrusiones de propósito general.
PACKET_FANOUT.maltrail-sensor -T y métricas opcionales de Prometheus.Maltrail tiene dos procesos desplegables de forma independiente que pueden ejecutarse en el mismo host o en hosts separados: el sensor detecta tráfico sospechoso, mientras que el servidor almacena y expone eventos para informes y acceso a la API.
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
El sensor captura el tráfico de red, realiza coincidencias de rastros y análisis heurístico, y produce
eventos. Puede escribir eventos localmente en LOG_DIR, enviarlos a un servidor Maltrail remoto a través de
LOG_SERVER, o ambas cosas. También puede emitir CEF sobre syslog con SYSLOG_SERVER y JSON a
Logstash con LOGSTASH_SERVER.
El servidor acepta eventos remotos, los almacena en los registros de eventos, lee los registros diarios disponibles localmente, y proporciona la API HTTP y la interfaz de informes basada en navegador. El sensor no depende de la interfaz de informes y puede desplegarse de forma independiente cuando los eventos se reenvían a otro sistema.
Maltrail incluye una interfaz de informes basada en navegador para explorar el tráfico detectado, con actualizaciones en vivo, búsqueda por campos, búsqueda retrospectiva, vistas geográficas, triaje, estado de los sensores, vistas guardadas y exportación.
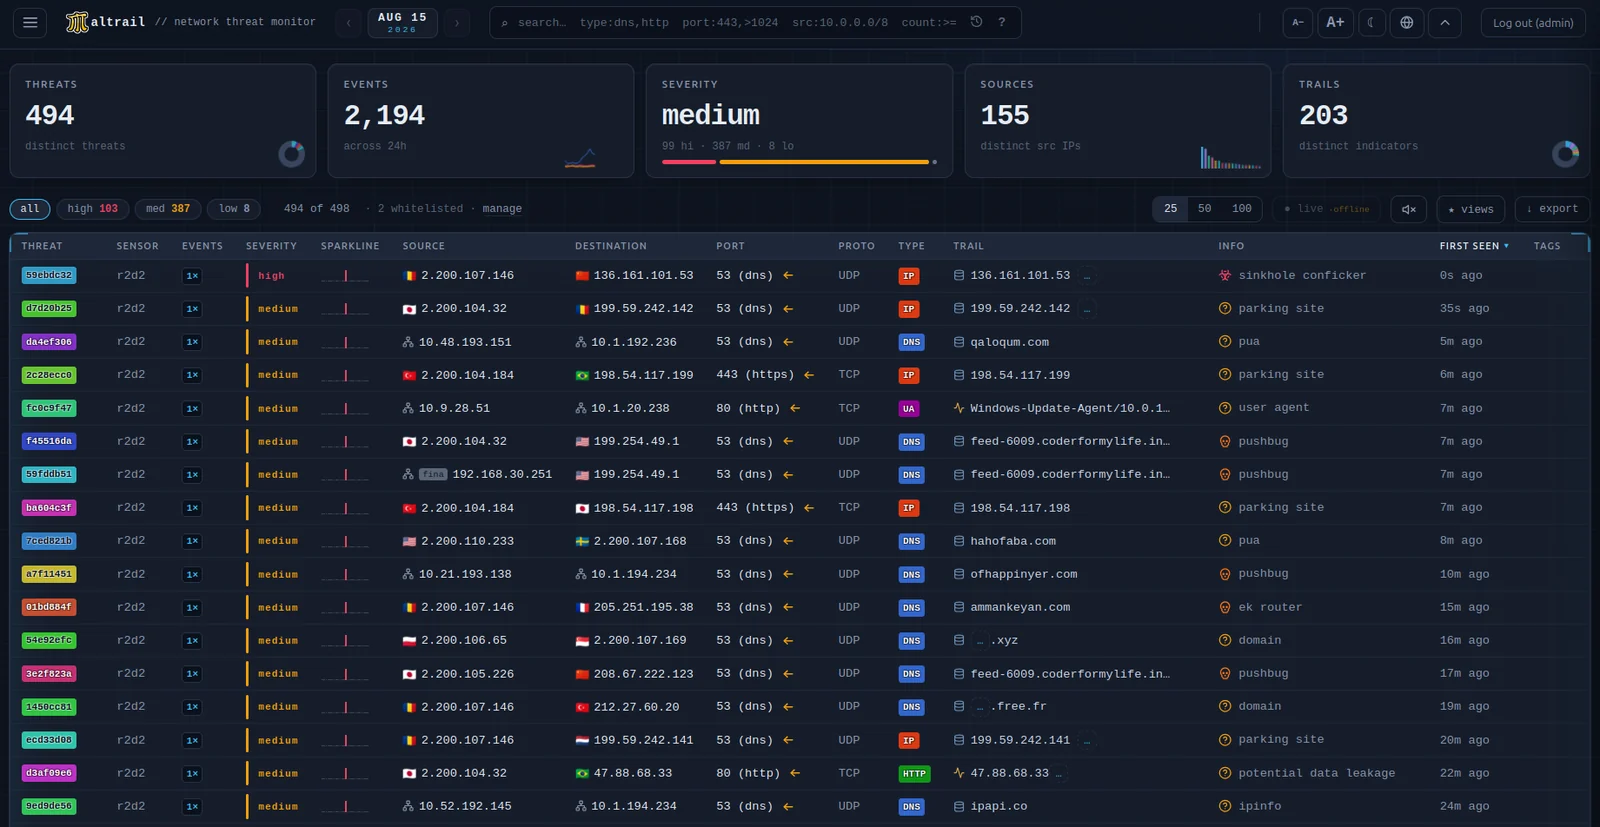
La interfaz es servida por server.py en HTTP_ADDRESS:HTTP_PORT. Es JavaScript puro con una
única dependencia de ejecución de terceros (PapaParse, para el análisis de CSV) y sin paso de compilación. Se
visualiza un día a la vez, seleccionado con un selector de fechas que también actúa como una cuadrícula de densidad de eventos sobre los
registros diarios disponibles. Los eventos se transmiten desde /events y se agregan en el navegador en
amenazas — una fila por cada (source, trail) distinto — mostradas en una cuadrícula ordenable con un panel de detalles.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.


