
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit
 owasp/honeypot-project
Implemente honeypots web para capturar datos de ataques emergentes, analice registros de auditoría de ModSecurity mediante ELK y comparta…
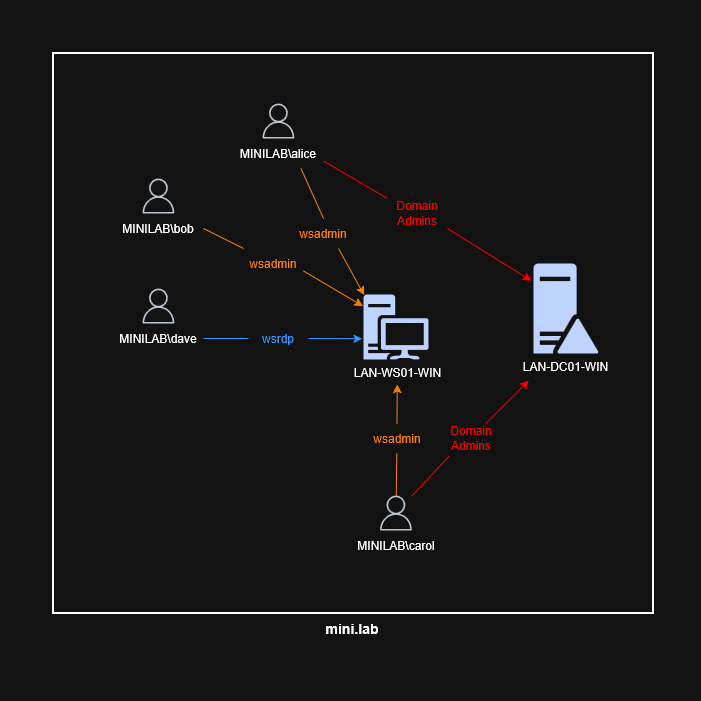 0xmr007/lab4purplesec
Lab4PurpleSec es un homelab modular de Purple Team que combina un entorno de Active Directory vulnerable (GOAD), una DMZ web basada en Docker,…
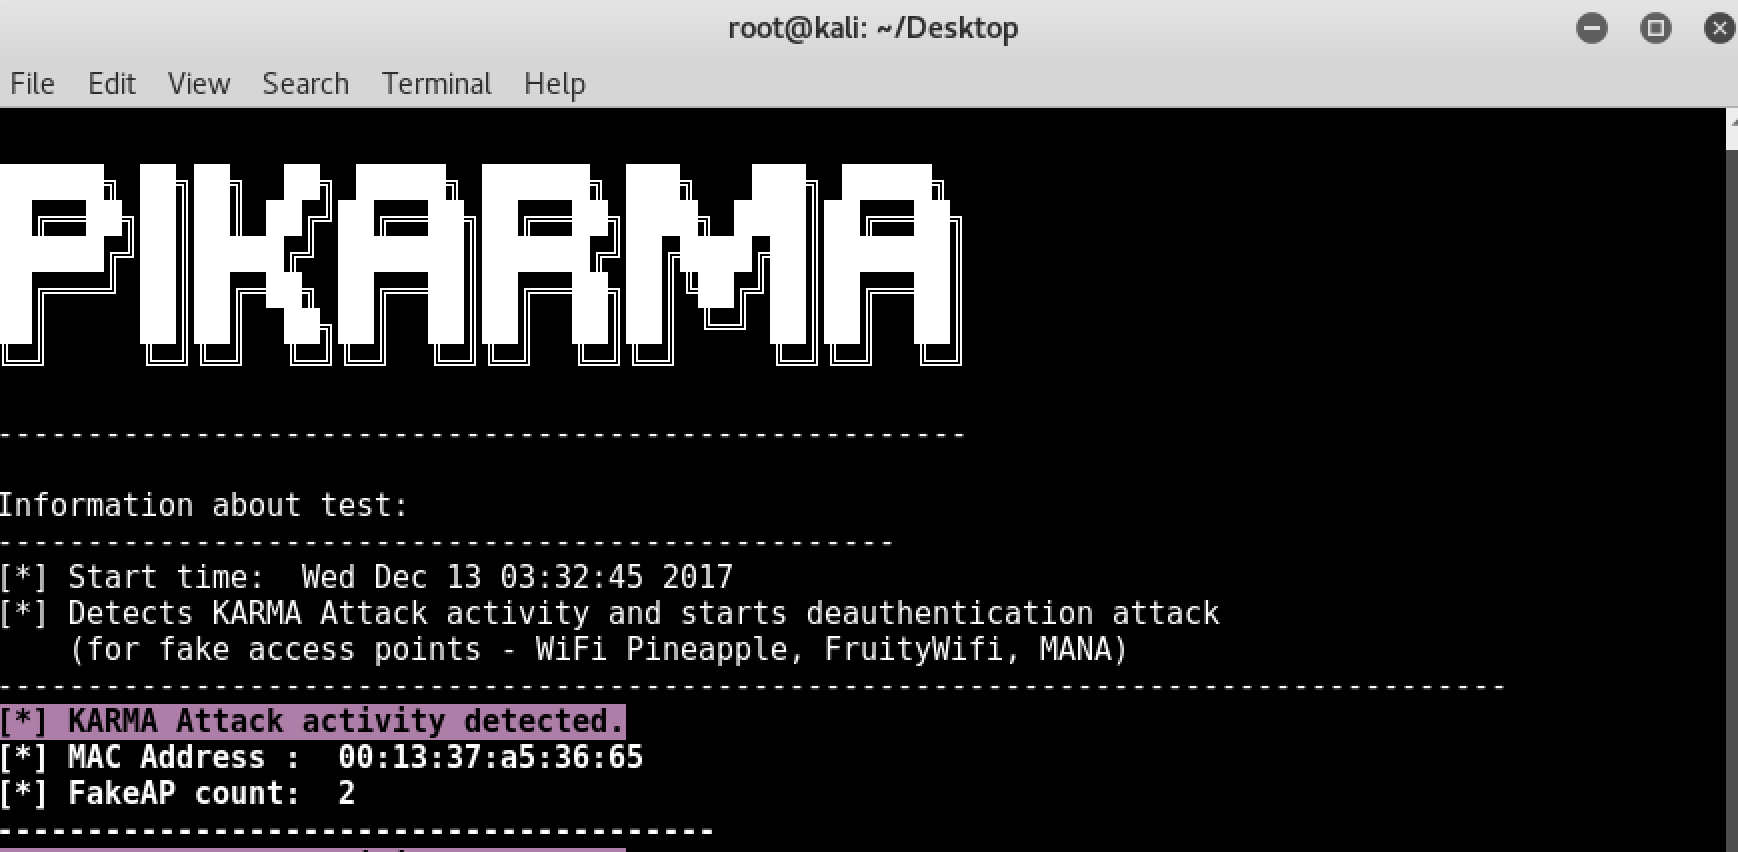 wipi-hunter/pikarma
📡🍓🍍 Detecta ataques a redes inalámbricos realizados por el módulo KARMA (AP falso). Inicia un ataque de desautenticación (para puntos de acceso…
 fankh/vulnerability-poc
Laboratorios de prueba de concepto de CVEs, scripts de explotación y reglas de detección/prevención (Nginx, Apache, Snort, YARA) para CVEs de alta…
 the-dfir-report/sigma-rules
Reglas generadas a partir de nuestras investigaciones.
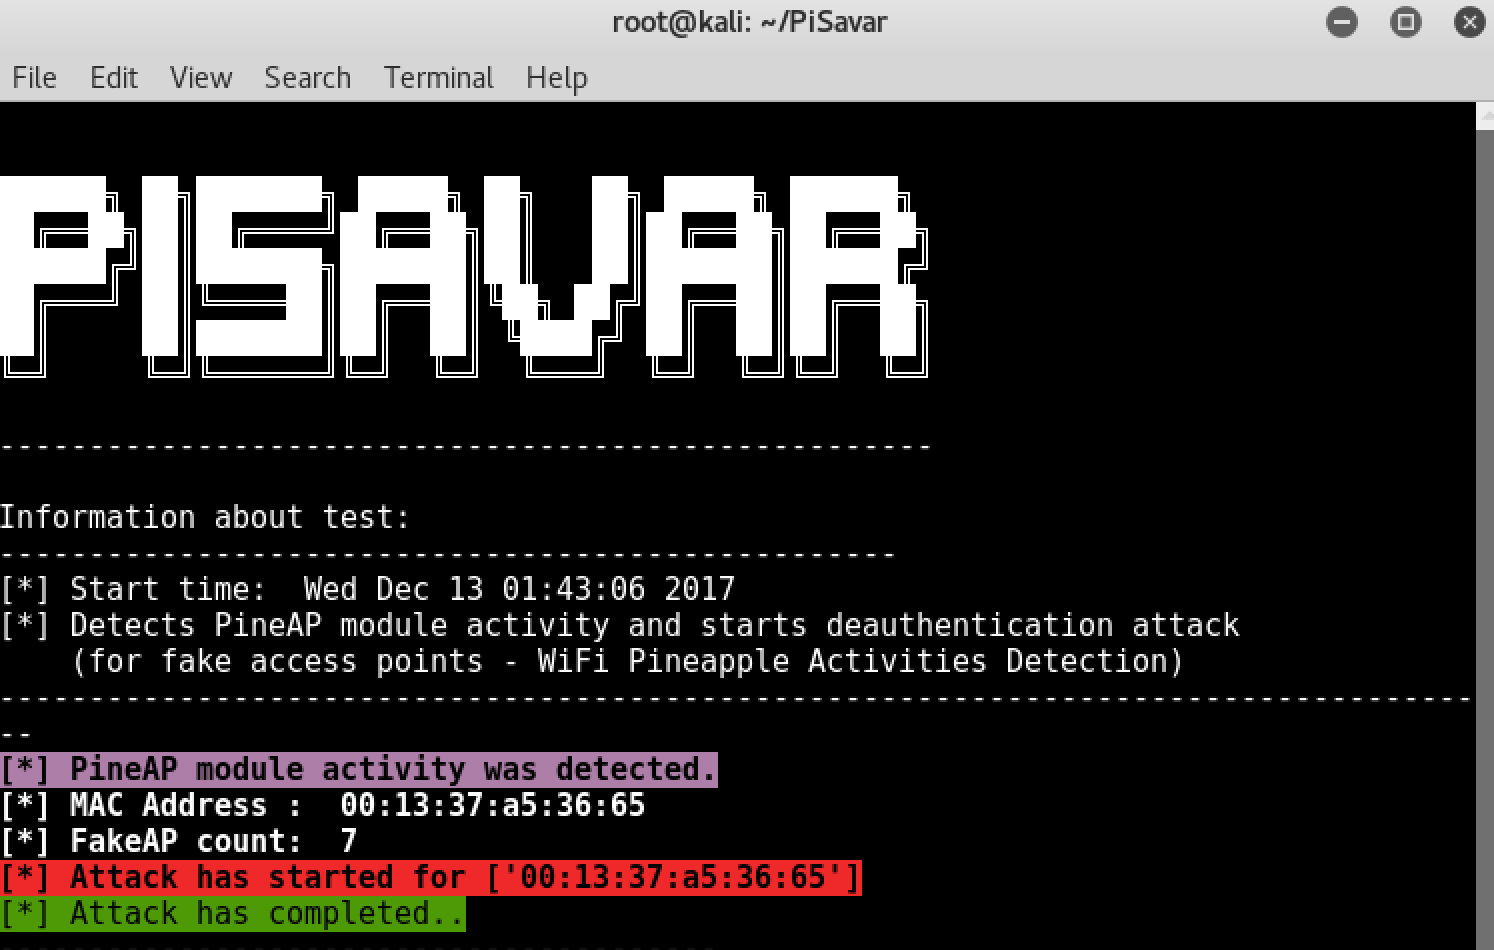 wipi-hunter/pisavar
📡 🍍Detecta actividades del módulo PineAP e inicia un ataque de desautenticación (para puntos de acceso falsos - Detección de actividades de WiFi…
 cybermaggedon/cyberprobe
Captura, análisis y respuesta a ciberataques
 travisbgreen/hunting-rules
Reglas de Suricata para la detección de anomalías en la red
 benjeems/packetstrider
Una herramienta de análisis forense de paquetes de red para SSH
 cisco-talos/deceive
DECeption con Motor de Validación Integrada Evaluativa (DECEIVE): ¡Deja que un LLM haga todo el trabajo difícil del honeypot!
 joesecurity/sigma-rules
Reglas Sigma de Joe Security
 pe3zx/crowdstrike-falcon-queries
Una colección del lenguaje de procesamiento de búsqueda (SPL) de Splunk para la caza de amenazas con CrowdStrike Falcon
 teler-sh/teler-waf
teler-waf es un middleware HTTP en Go que protege servicios web locales de las amenazas OWASP Top 10, vulnerabilidades conocidas, actores maliciosos,…
 stamparm/tsusen
Sensor de tráfico de red
 hpfeeds/hpfeeds
Protocolo genérico de alimentación de datos autenticada del Proyecto Honeynet
 ohmyadd/wetland
Un honeypot SSH de alta interacción
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) Lógica de detección y regla de vulnerabilidad TCP/IP de Microsoft Windows
 ttlab-research/awesome-wazuh
🛡️Listas geniales sobre todo tipo de temas interesantes de Wazuh XDR/SIEM








