Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/wipi-hunter/pisavar
Auditoría Wi-FiSeguridad de RedesSeguridad InalámbricaDetección de Intrusiones
GitHubwipi-hunter/pisavar

PiSavar

📡 🍍Detecta actividades del módulo PineAP e inicia un ataque de desautenticación (para puntos de acceso falsos - Detección de actividades de WiFi Pineapple)

Ver Repositorio
2415342hace 8 añosRevisado por Kitploit
Compartir

PiSavar - Detecta el módulo PineAP e inicia ataque de desautenticación (para puntos de acceso falsos - Detección de actividades de WiFi Pineapple)

Acerca del Proyecto

El objetivo de este proyecto es descubrir los puntos de acceso falsos abiertos por el dispositivo WiFi Pineapple utilizando el módulo PineAP y evitar que los clientes se vean afectados iniciando un ataque de desautenticación al dispositivo atacante.
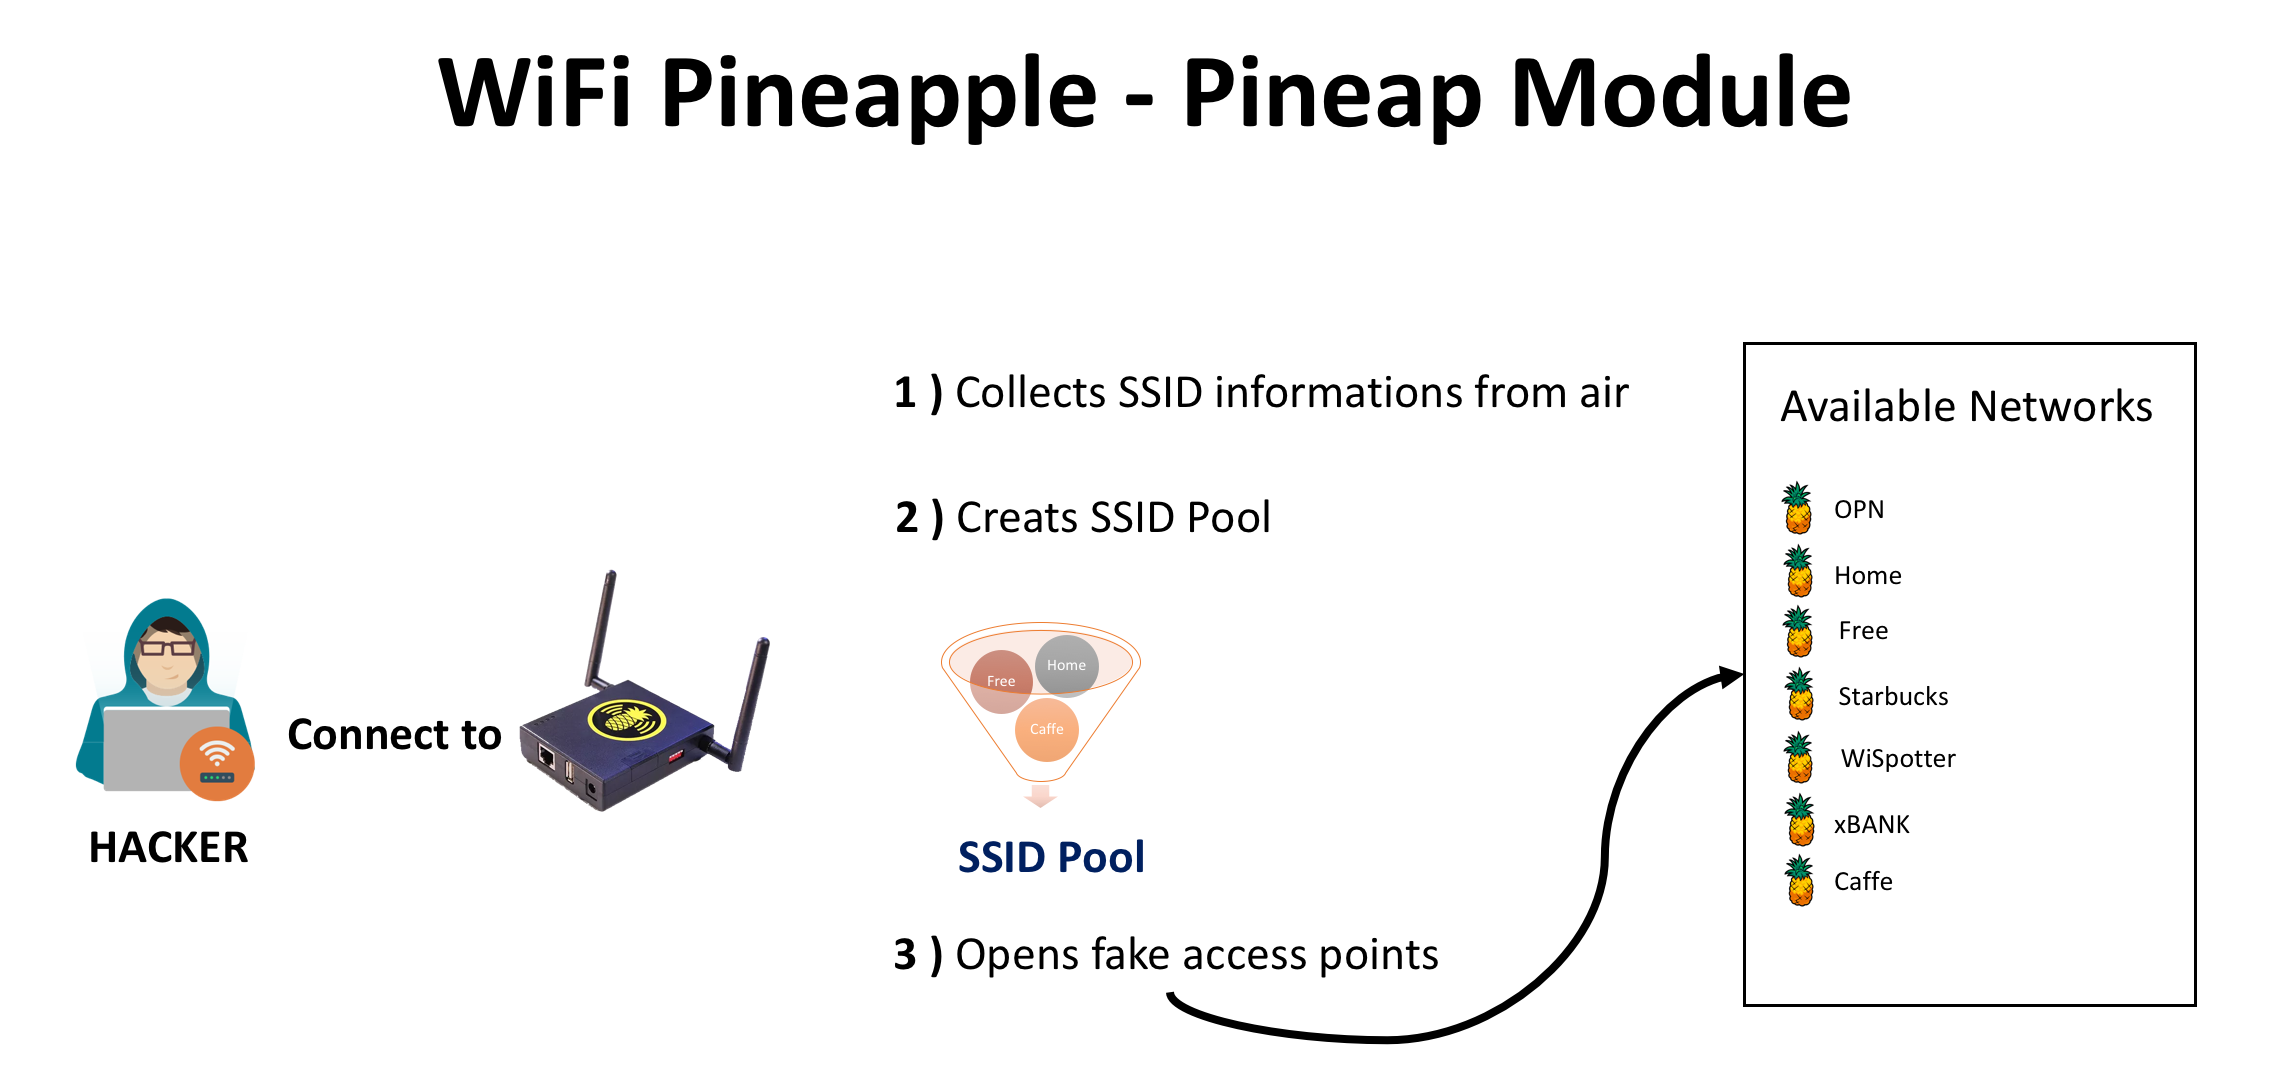

Cómo funciona el módulo PineAP

  • Recopila información de SSID
  • Crea un pool de SSID con la información recopilada
  • Crea puntos de acceso falsos usando la información del pool de SSID

¿Dónde está el problema?

  • #f03c15 One MAC address, more than one SSID information .... ..- -. - . .-.
Características de PiSavar

  • Detecta actividades de PineAP.
  • Detecta redes abiertas por PineAP.
  • Inicia ataque de desautenticación para PineAP.

Características por añadir

  • Lista de clientes conectados a puntos de acceso falsos
  • Registrar actividades - Registro

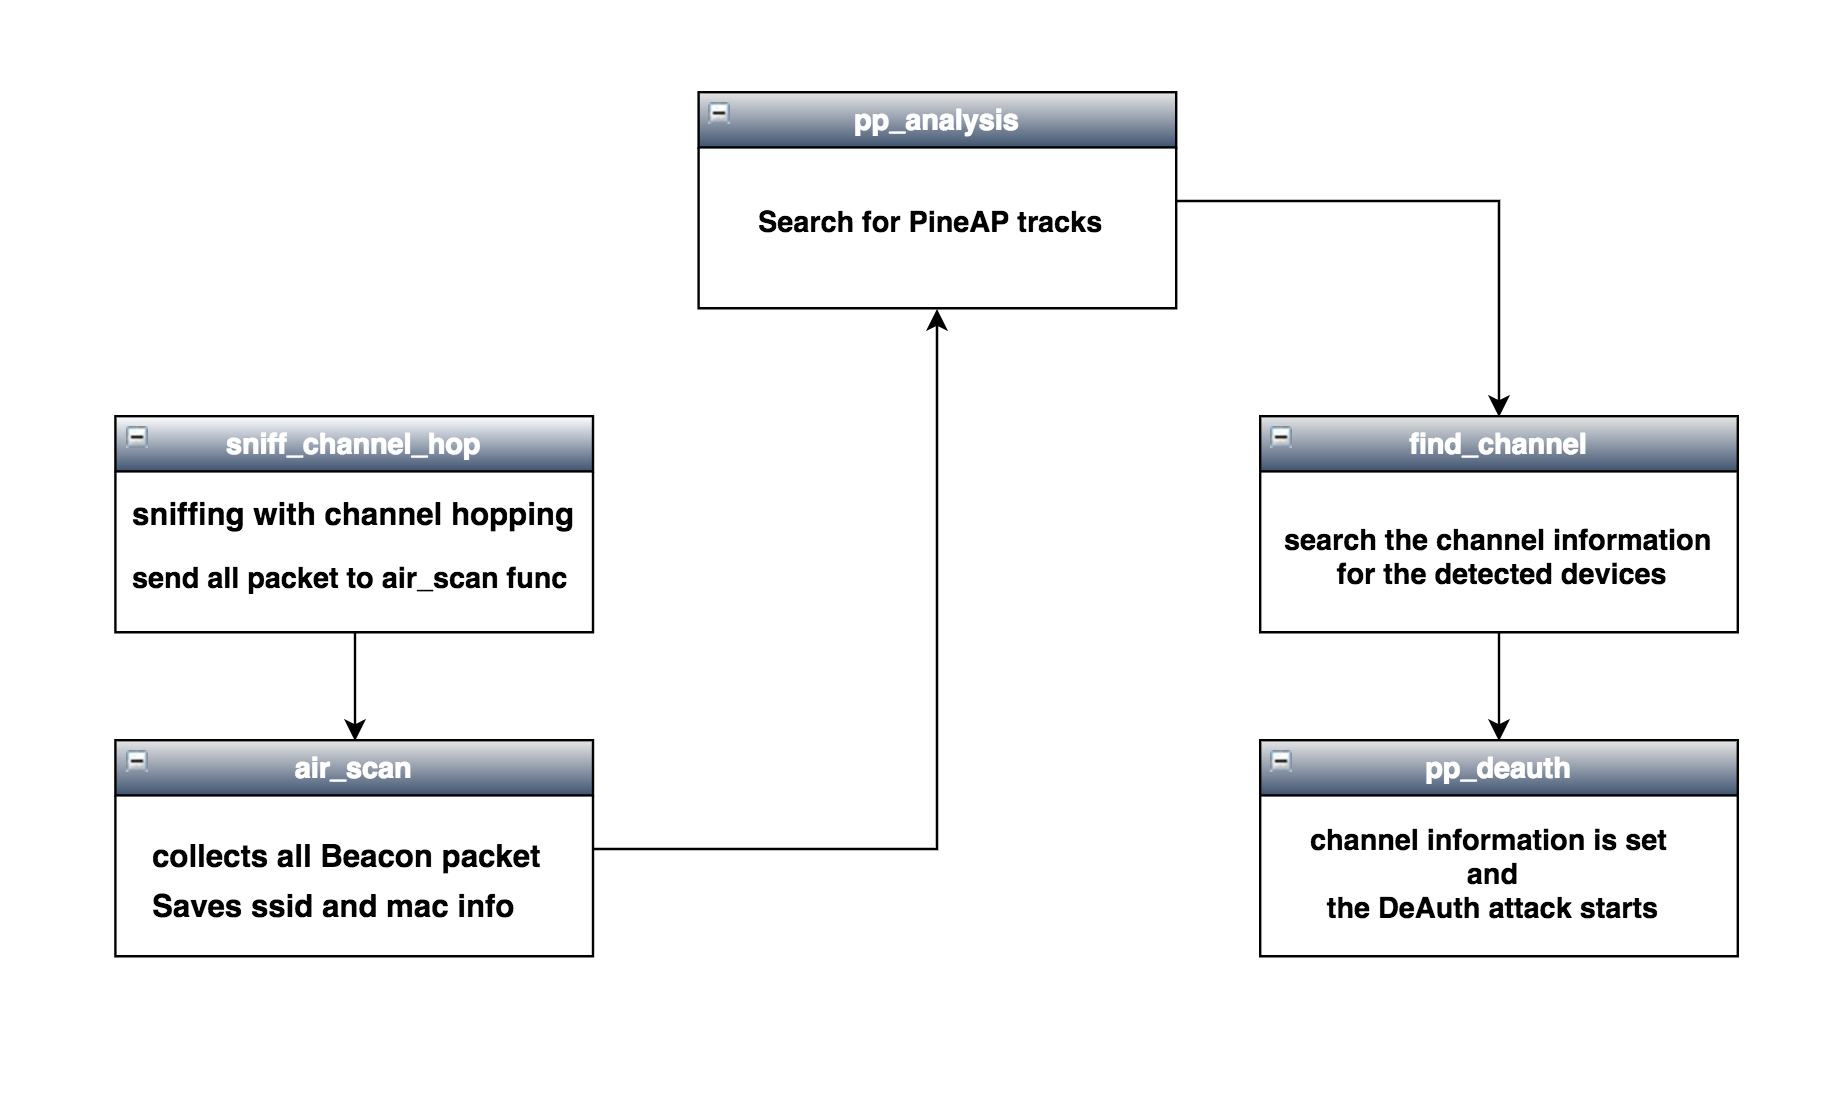
Diagrama

--------------------------------------------------------------------------------

Uso

Requisitos

  • Hardware: TP LINK TL-WN722N
  • Módulos: scapy, time, termcolor, argparse, commands, netifaces, logging

Kali Linux:

Descargar pisavar:

git clone https://github.com/WiPi-Hunter/PiSavar.git

Instalar librería(s) de Python:

pip install termcolor

¡Listo!

Ejecute el programa con el siguiente comando:

Modo monitor:

airmon-ng start interface(wlan0,wlan1) (Monitor mode)

or 

ifconfig wlan0 down
iwconfig wlan0 mode Monitor
ifconfig wlan0 up

Ejecutar:

cd PiSavar
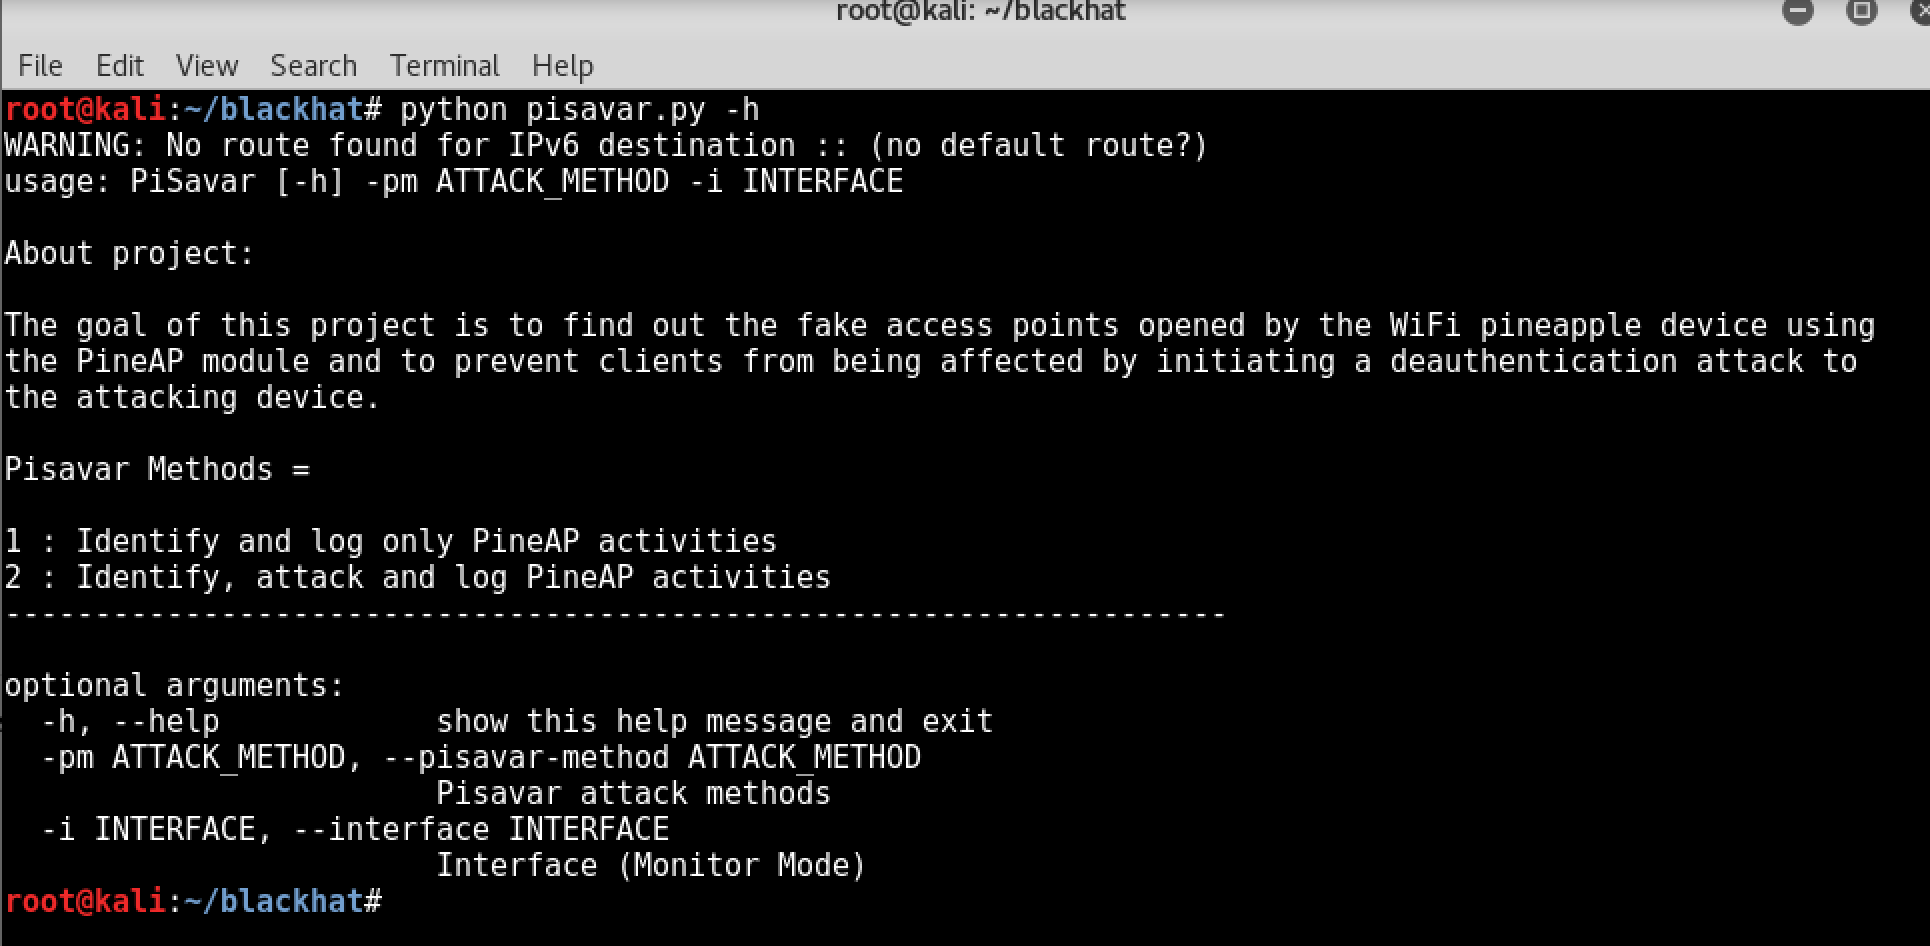
python pisavar.py -h
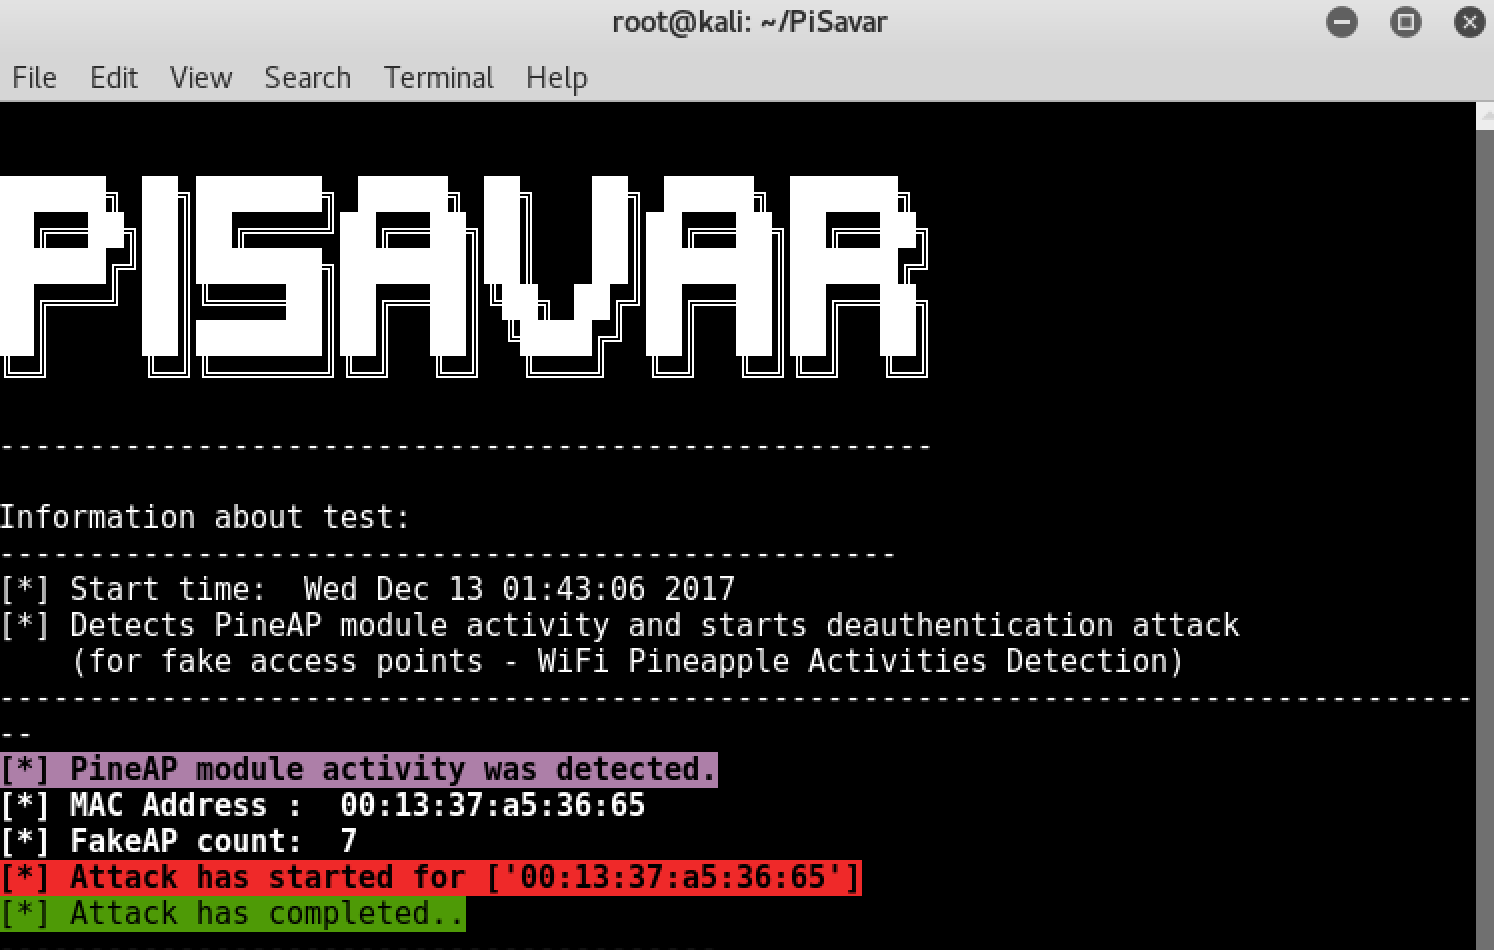
Capturas de pantalla

Video de demostración

  • nuevo: https://www.youtube.com/watch?v=zJZkPz9ZPMk
  • antiguo: https://youtu.be/P7mfh37NZc0

Autores

Este proyecto está programado por Besim ALTINOK

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →