
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit
 sqall01/lsms
Scripts de seguridad y monitoreo para Linux
 dowrighttv/dnxfirewall
DNXFIREWALL® y DAD'S NEXT-GEN FIREWALL™, un firewall híbrido de próxima generación en C/CPython construido sobre Linux y vinculado a los hooks del…
 a2awais/threat-hunting
Colección curada de consultas de caza de amenazas y detección para CrowdStrike Falcon (CQL) y Microsoft Defender XDR (KQL), mapeadas a técnicas MITRE…
 mushorg/buttinsky
El monitoreo de botnets es una parte crucial del análisis de amenazas y a menudo se descuida debido a la falta de herramientas de código abierto…
 hardenedvault/ved-ebpf
Monitor de seguridad del kernel en tiempo de ejecución basado en eBPF que detecta exploits y rootkits mediante integridad de flujo de control (wCFI)…
 cred-club/artif
Un marco avanzado de inteligencia de amenazas en tiempo real para identificar amenazas y tráfico web malicioso basado en la reputación de IP y datos…
 op7ic/blueteam.lab
Laboratorio de detección del Blue Team creado con Terraform y Ansible en Azure.
 mbabinski/sigma-rules
Un repositorio de mis propias reglas de detección Sigma.
 facebook/mcpguard-dynamic
Sandbox eBPF a nivel de kernel para asegurar las llamadas a herramientas de agentes LLM realizadas a través del Protocolo de Contexto de Modelo (MCP)
 mthbernardes/artlas
Sistema analizador de registros en tiempo real de Apache
 theflink/hunt-weird-syscalls
POC basado en ETW para identificar syscalls directas e indirectas
 alperenugurlu/network_assessment
Con Wireshark o TCPdump, puedes determinar si hay actividad dañina en tu tráfico de red que hayas registrado en la red que monitoreas.
 gui774ume/krie
Integridad en tiempo de ejecución del núcleo Linux con eBPF
 puniaze/portdog
Detector de anomalías de red que monitorea paquetes sin procesar para identificar actividad de escaneo de puertos en tiempo real, con controles…
 corelight/community-id-spec
Un estándar abierto para convertir flujos de red en identificadores mediante hash, también conocido como «Community IDs».
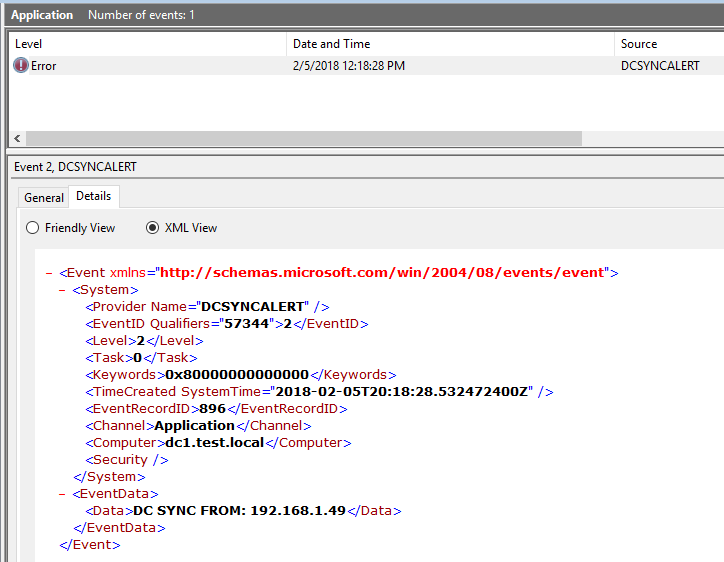 shellster/dcsyncmonitor
Monitorea ataques DCSYNC y DCSHADOW y crea Eventos de Windows personalizados para estos eventos.
 binarydefense/log4j-honeypot-flask
Honeypot de red interna para detectar si un atacante o amenaza interna escanea tu red en busca de log4j CVE-2021-44228
 arthastang/iot-home-guard
Una herramienta para la detección de comportamientos maliciosos en dispositivos IoT








