
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit
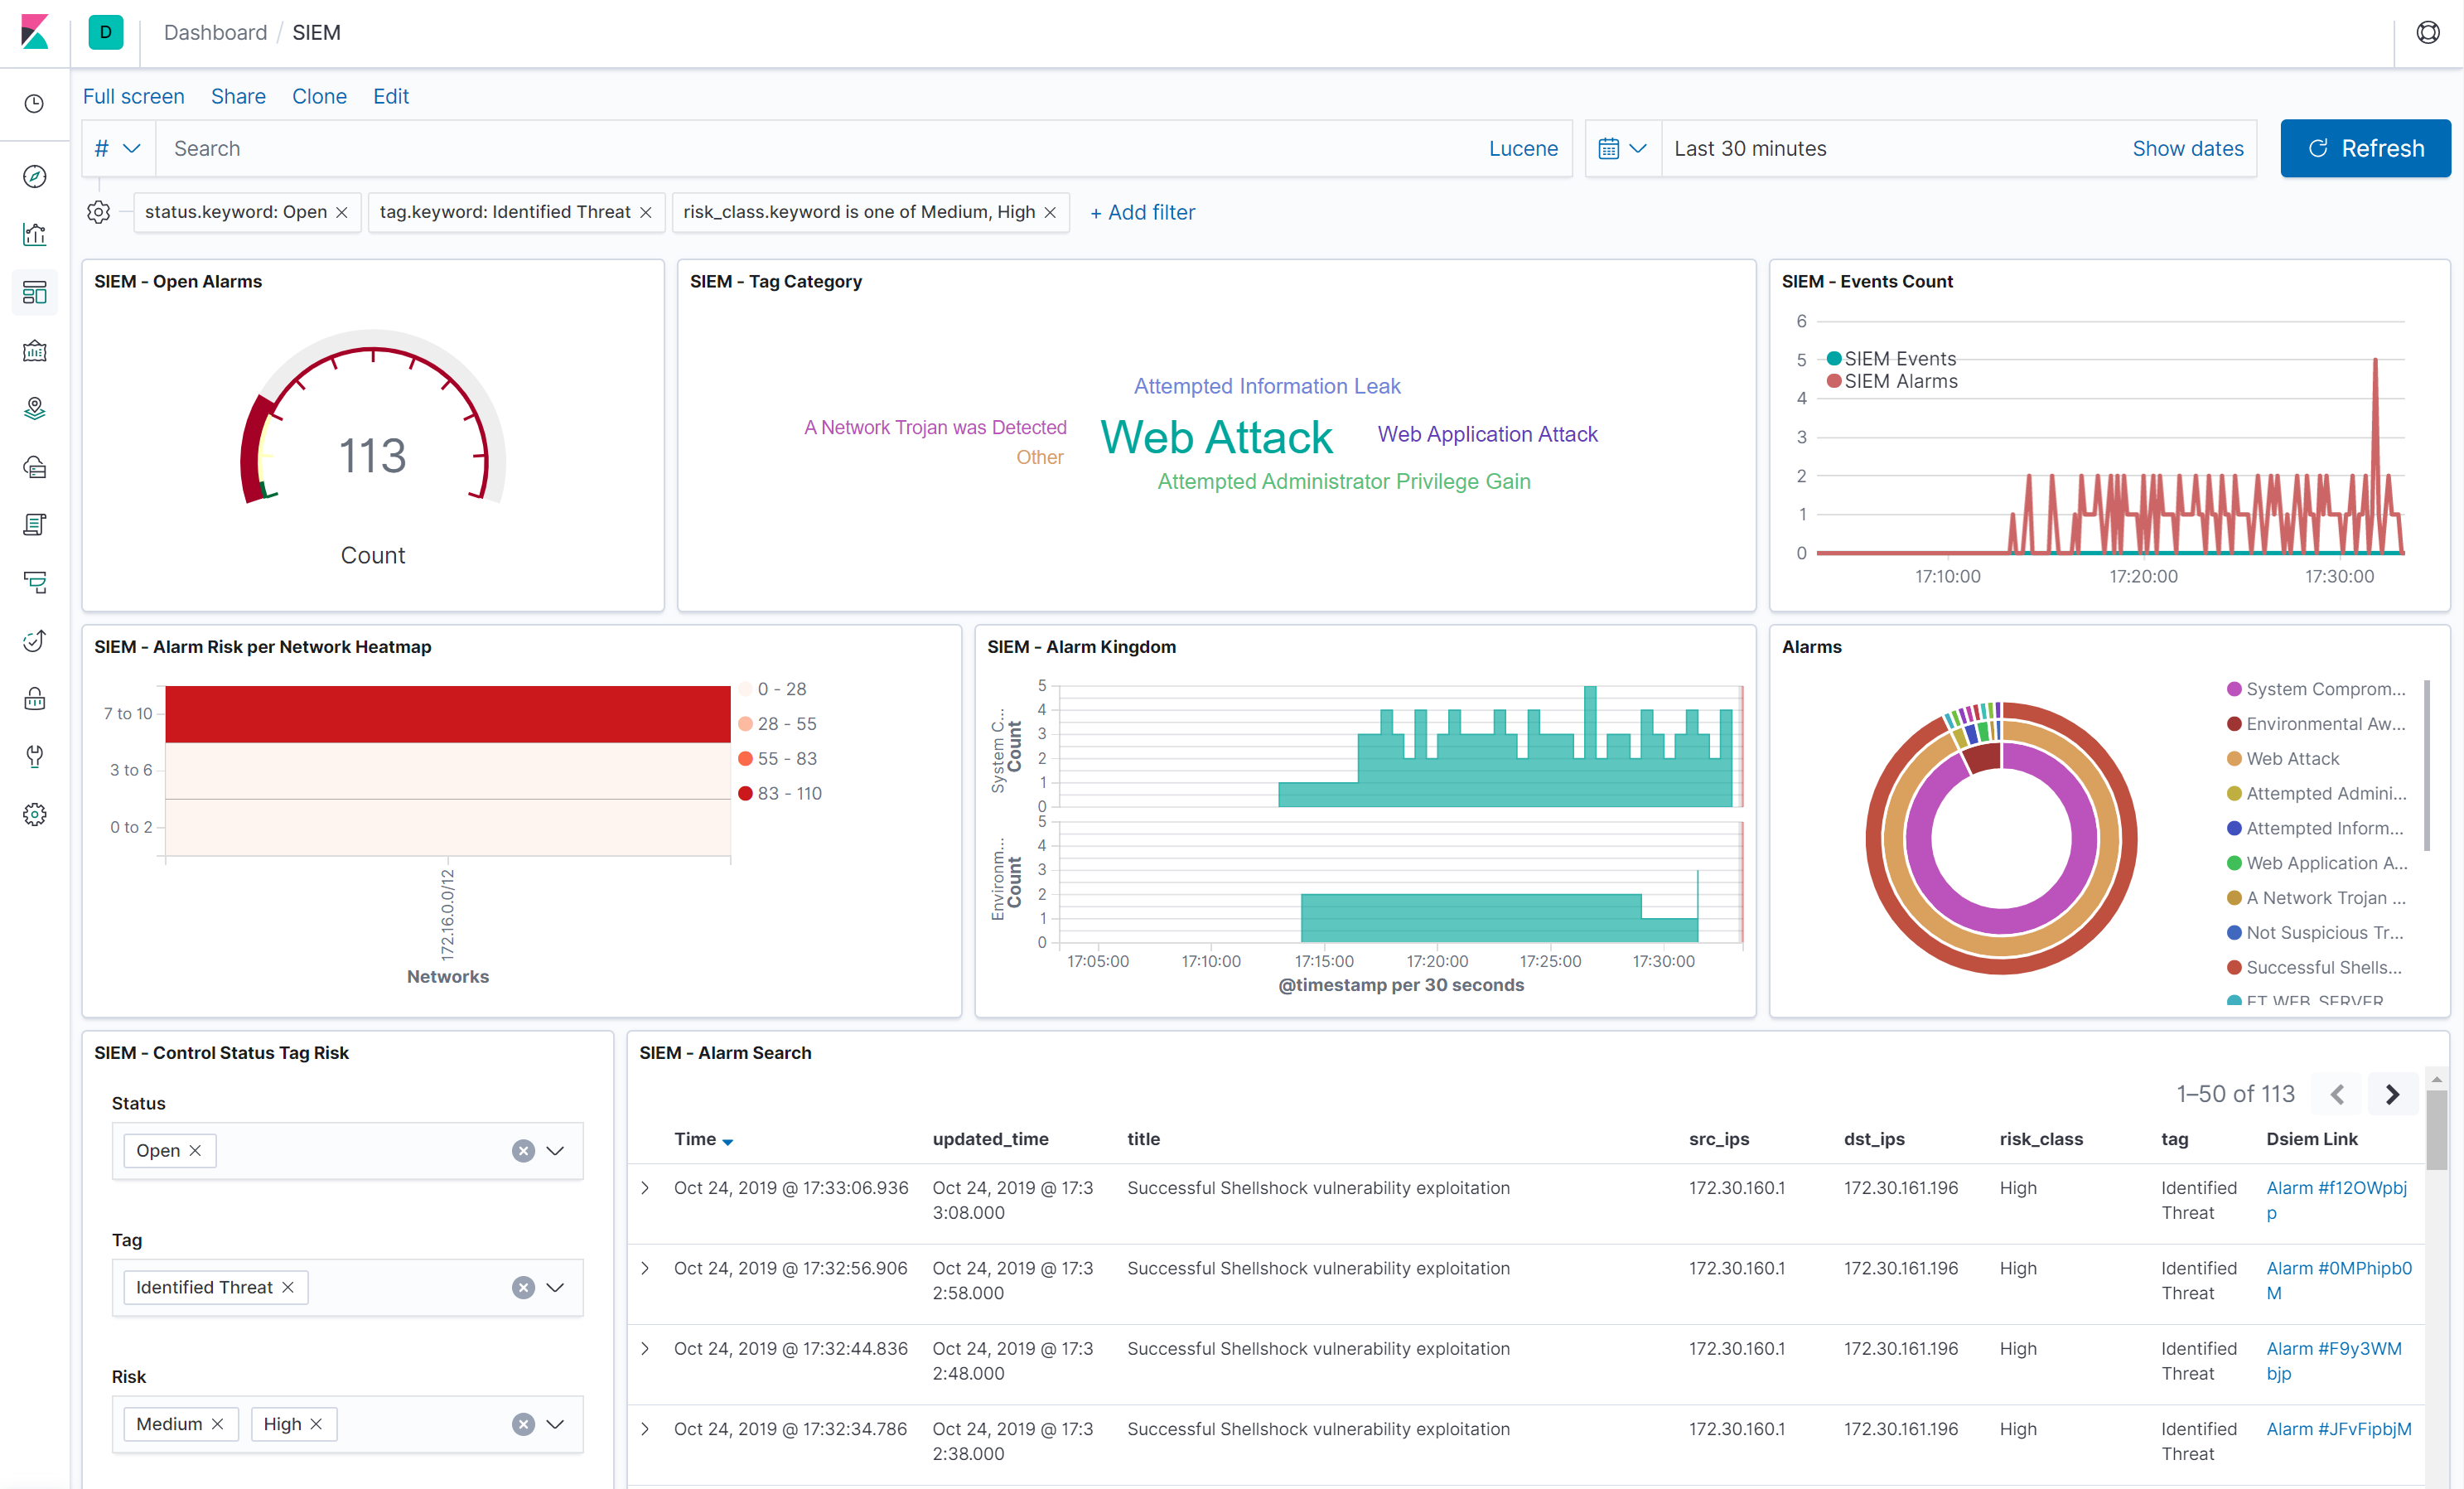
 defenxor/dsiem
Motor de correlación de eventos de seguridad para ELK stack
 0x4d31/galah
Galah: Un honeypot web impulsado por LLM.
 syworks/wireless-ids
Capacidad para detectar actividad sospechosa como ataques (WEP/WPA/WPS) mediante el esnifado del aire en busca de paquetes inalámbricos.
 an0nud4y/av-edr-lab-environment-setup
Referencias de configuración de entorno de laboratorio AV/EDR para ayudar en el desarrollo de malware.
 mrash/psad
psad: Detección de intrusiones y análisis de registros con iptables
 v1d1an/s1em
Este proyecto es un SIEM con SIRP e Inteligencia de Amenazas, todo en uno.
 linux-audit/audit-kernel
Espejo en GitHub del repositorio de auditoría del kernel de Linux
 cybereason-public/owlsm
Motor de reglas Sigma dentro del kernel de Linux usando eBPF. Enfocado en capacidades de prevención.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Esta página es el resultado de la investigación práctica en curso sobre técnicas y herramientas avanzadas de ataques, detección y análisis forense en…
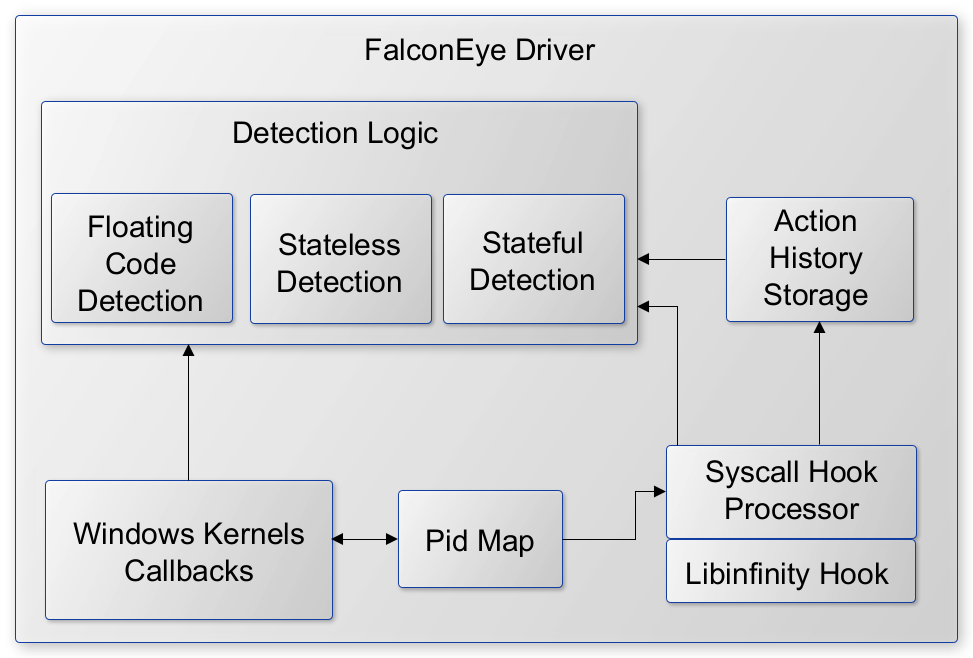 rajiv2790/falconeye
Controlador de Windows en modo kernel para la detección en tiempo real de técnicas de inyección de procesos, incluyendo inyección de shellcode, DLL e…
 barghest-ngo/mesh
VPN de malla peer-to-peer cifrada para forense móvil remota, permitiendo adquisición inalámbrica de ADB y libimobiledevice, monitoreo de red y…
 corelight/zeek-cheatsheets
Cheatsheets de logs de Zeek
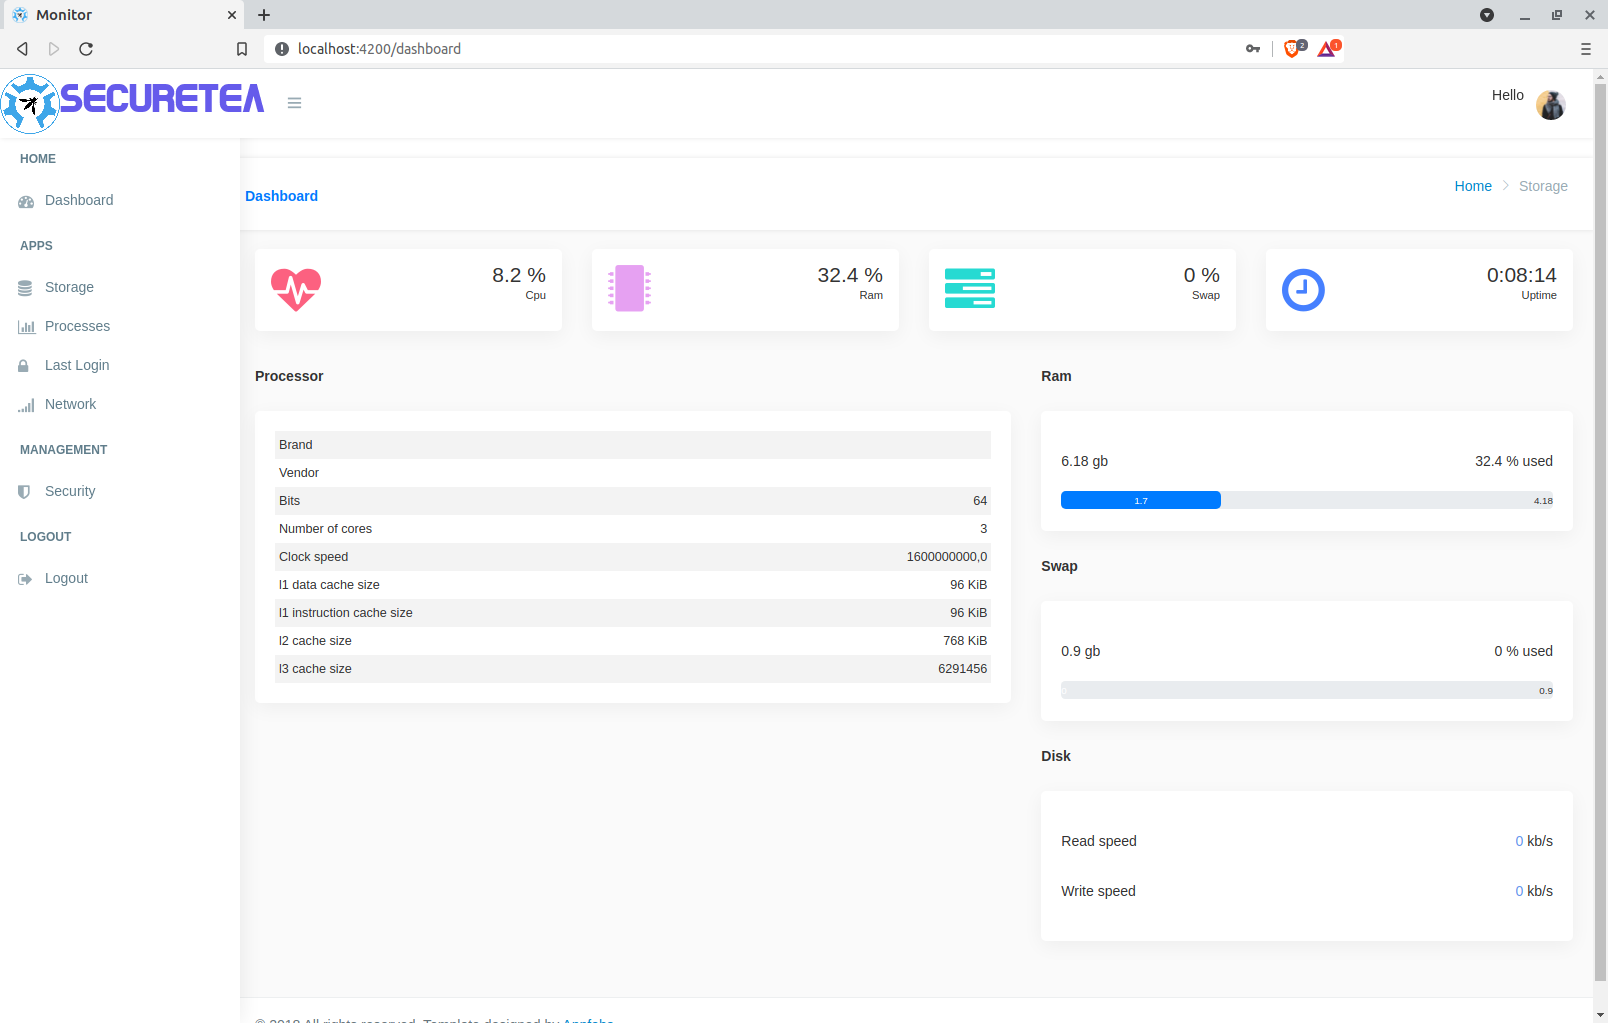 owasp/securetea-project
El Proyecto OWASP SecureTea proporciona una solución de seguridad integral para varios dispositivos (computadoras personales / servidores /…
 a3sal0n/falcongate
Una puerta de enlace inteligente para detener a los ciberdelincuentes - Patrocinado por Falcon Guard
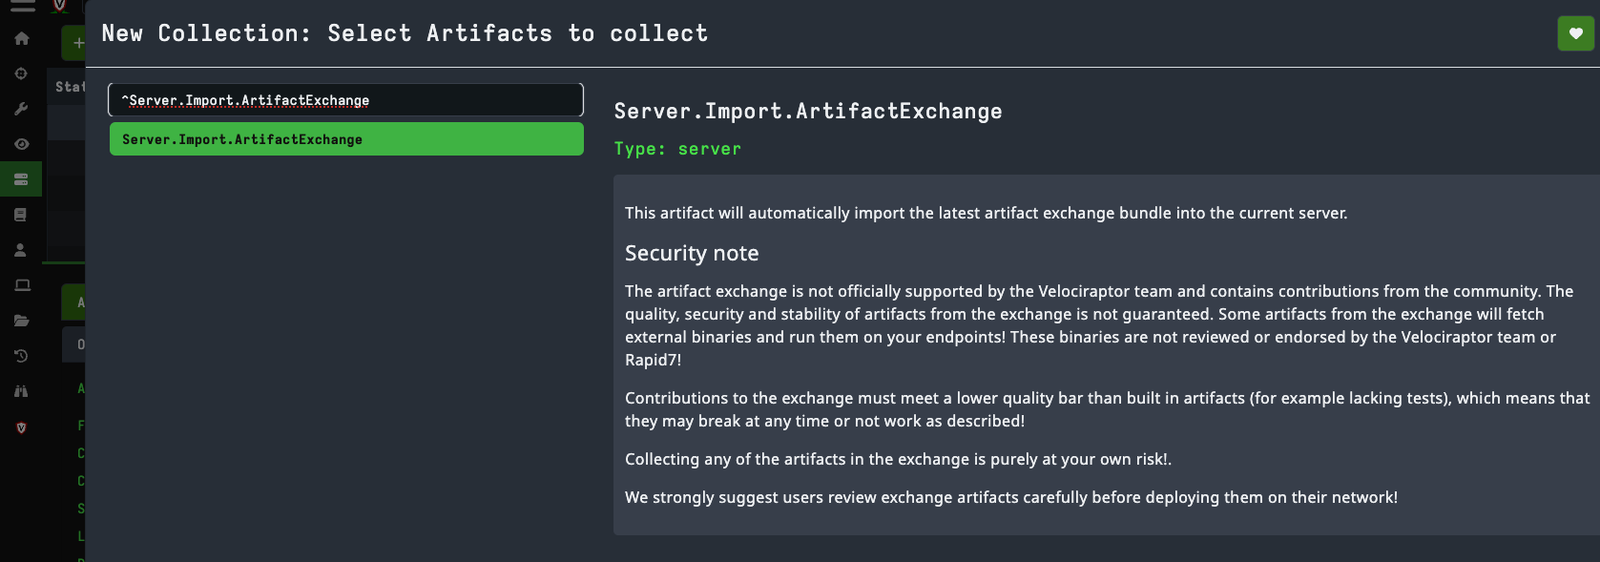 mgreen27/detectraptor
Un repositorio para compartir contenido de detección de Velociraptor disponible públicamente
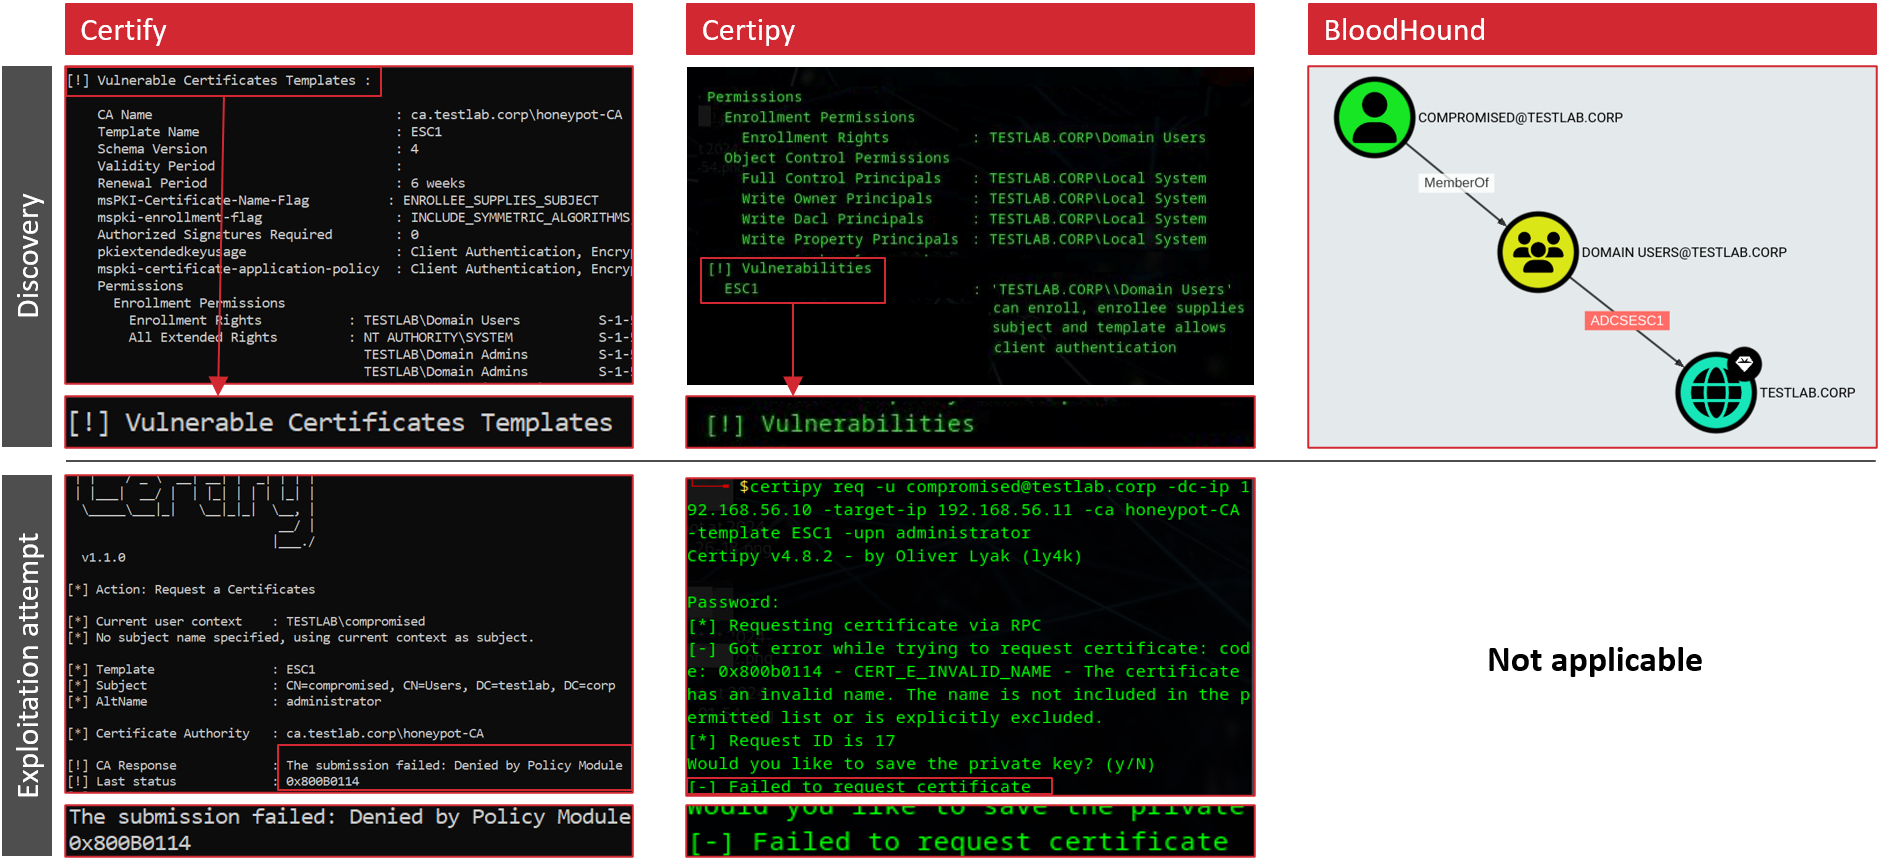 srlabs/certiception
Un honeypot de ADCS para atrapar atacantes en tu red interna.
 gojue/ehids-agent
Un Sistema de Detección de Intrusiones basado en Host para Linux basado en eBPF.








