Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Lab4PurpleSec — Lab4PurpleSec es un homelab modular de Purple Team que combina un entorno de Active Directory vulnerable (GOAD), una DMZ web basada en Docker, pfSense + Suricata y un SIEM Wazuh. Proporciona un entorno de entrenamiento realista y de código abierto para explotación web, pivoting, ataques a Active Directory y detección de Blue Team. | Kitploit
Herramientas/GitHubGitHub/0xmr007/lab4purplesec
Escalada de PrivilegiosEvasión de IDS/IPSExplotación de Aplicaciones WebPruebas de PenetraciónDetección de IntrusionesAprendizaje y EducaciónRed TeamingLabs y Práctica

Acerca de

Lab4PurpleSec es un homelab modular de Purple Team que combina un entorno de Active Directory vulnerable (GOAD), una DMZ web basada en Docker, pfSense + Suricata y un SIEM Wazuh. Proporciona un entorno de entrenamiento realista y de código abierto para explotación web, pivoting, ataques a Active Directory y detección de Blue Team.


Compartir
GitHub
0xmr007/lab4purplesec

Lab4PurpleSec

Ver Repositorio
3063548hace 22 díasRevisado por Kitploit

Lab4PurpleSec

Lab4PurpleSec

Version License

🇫🇷 Version française disponible ici

Lab4PurpleSec es un homelab de ciberseguridad segmentado para la práctica hands-on de Red Team y Blue Team, que combina pruebas de penetración de red y web, ataques a Active Directory y monitorización defensiva (SIEM, IDS/IPS). Está dirigido a estudiantes y entusiastas de la ciberseguridad que prefieren construir el entorno desde cero en lugar de usar VMs preconstruidas. El objetivo es comprender cada componente instalándolo y configurándolo manualmente, de una forma reproducible pero personalizable.

Tabla de contenidos

  • Lab4PurpleSec
    • Escenarios
    • TL;DR
    • Descripción general
    • Requisitos previos
      • Requisitos de hardware
        • Configuración mínima (escenarios limitados)
        • Configuración recomendada (experiencia completa del lab)
        • Configuración óptima (máximo rendimiento)
      • Requisitos de software
      • Objetivos del proyecto
    • Arquitectura de red
      • Lab4PurpleSec
      • GOAD-MINILAB
    • Estructura del repositorio
    • Inicio rápido
      • Opción 1: Despliegue automatizado (recomendado)
      • Opción 2: Despliegue manual
    • Escenarios posibles
      • 1. Pivoting - WAN → DMZ → LAN
      • 2. Explotación web OWASP → Persistencia (webshell)
      • 3. Kerberoasting (AD) - reconocimiento & recuperación de tickets
    • Instalación de componentes
      • Componentes automatizados
      • Componentes manuales
    • Contribuciones
    • Licencia
    • Aviso legal
    • Créditos

Escenarios

La siguiente tabla ofrece una visión general de los escenarios de ciberseguridad documentados.

EscenarioEstadoEnlace
Escenario 1 - Explotación de aplicación web (WAN → DMZ)DocumentadoEscenario 1
Escenario 2 - Ataques a Active Directory en GOAD (Kerberoasting y AS-REP Roasting)DocumentadoEscenario 2

Véase también SCENARIOS/00-lab-overview.md para la topología del lab y el índice de escenarios.

TL;DR

Lab4PurpleSec incluye las siguientes características:

  • Arquitectura segmentada (WAN, DMZ, LAN, AD)
  • Firewall pfSense, IDS/IPS Suricata, SIEM Wazuh
  • Máquinas vulnerables (OWASP, Metasploitable, Windows DC)
  • Guías detalladas de instalación y configuración

Descripción general

Lab4PurpleSec es un homelab de ciberseguridad en evolución, diseñado para la formación de Red Team y Blue Team en un entorno similar al empresarial, integrando pentesting de red/web, Active Directory, detección, SIEM e IDS/IPS.

¡Proyecto destinado a estudiantes y entusiastas de la ciberseguridad!

Requisitos previos

Requisitos de hardware

Lab4PurpleSec está diseñado para ser flexible y puede desplegarse según tus necesidades y recursos disponibles. No necesitas ejecutar todas las VMs simultáneamente: los escenarios están diseñados para ejecutarse paso a paso.

Configuración mínima (escenarios limitados)

  • RAM: 16 GB mínimo
  • CPU: procesador de 4 núcleos (i5/i7 o equivalente)
  • Almacenamiento: 150 GB de espacio libre en disco
  • Caso de uso: ejecutar 2-3 VMs a la vez para escenarios específicos (p. ej., servidor web + máquina de ataque, o SIEM + un objetivo)

Configuración recomendada (experiencia completa del lab)

  • RAM: 32 GB recomendados
  • CPU: procesador de 6+ núcleos (i5/i7/i9 o equivalente)
  • Almacenamiento: 200+ GB de espacio libre en disco (SSD recomendado)
  • Caso de uso: Ejecutar múltiples VM simultáneamente para escenarios complejos (p. ej., entorno AD completo + SIEM + servicios web)

Configuración óptima (máximo rendimiento)

  • RAM: 64 GB
  • CPU: procesador de 8+ núcleos (i9/Ryzen 9 o equivalente)
  • Almacenamiento: 500+ GB de espacio libre en disco (SSD NVMe recomendado)
  • Caso de uso: Ejecutar todo el laboratorio simultáneamente con todos los servicios activos

Nota: Estos requisitos previos corresponden a una configuración de referencia. Puedes personalizarlos para adaptarlos a tus necesidades. Por supuesto, la RAM es el recurso más importante a considerar (para la virtualización, la potencia de CPU/GPU no es tan importante como la RAM).

Notas importantes:

  • Puedes personalizar los recursos de las VM en el Vagrantfile para adaptarlos a tu hardware (reduce la RAM/CPU por VM si es necesario)
  • No todas las VM necesitan ejecutarse a la vez: inicia solo las VM necesarias para tu escenario actual
  • Wazuh Manager (LAN-SIEM-LIN) requiere 8 GB de RAM: esta es la VM que consume más recursos
  • Las VM de GOAD (Windows) requieren recursos significativos: considera ejecutarlas por separado si la RAM es limitada
  • Uso de espacio en disco: con la configuración predeterminada, el laboratorio utiliza aproximadamente 130-150 GB

Para conocer en detalle los requisitos de hardware y software, consulta docs/SETUP/prereqs.md.

Requisitos de software

  • Hipervisor: VirtualBox o VMware Workstation/Player
  • Vagrant: versión 2.2+ (para VM automatizadas)
  • Ansible: opcional, para la ejecución manual de playbooks
  • Imágenes ISO: consulta docs/SETUP/prereqs.md para la lista completa

Objetivos del proyecto

Lab4PurpleSec no proporciona máquinas virtuales preconstruidas (OVA/OVF). La instalación se realiza completamente "desde cero" siguiendo las guías detalladas proporcionadas. Este enfoque:

  • Fomenta el aprendizaje: comprender cada paso de instalación y configuración
  • Garantiza la reproducibilidad: cada usuario construye su entorno de forma idéntica (aunque personalizable)
  • Refuerza la comprensión: dominio de sistemas, redes y configuraciones
  • Facilita la personalización: adaptación sencilla según necesidades específicas

Arquitectura de red

Lab4PurpleSec

Lab4PurpleSec es un entorno dedicado a la explotación de vulnerabilidades de aplicaciones y sistemas, que aloja máquinas intencionalmente vulnerables (Metasploitable2/3), aplicaciones web OWASP en una zona DMZ aislada, así como un entorno de Active Directory vulnerable (GOAD MINILAB). La topología general se muestra en el siguiente diagrama.
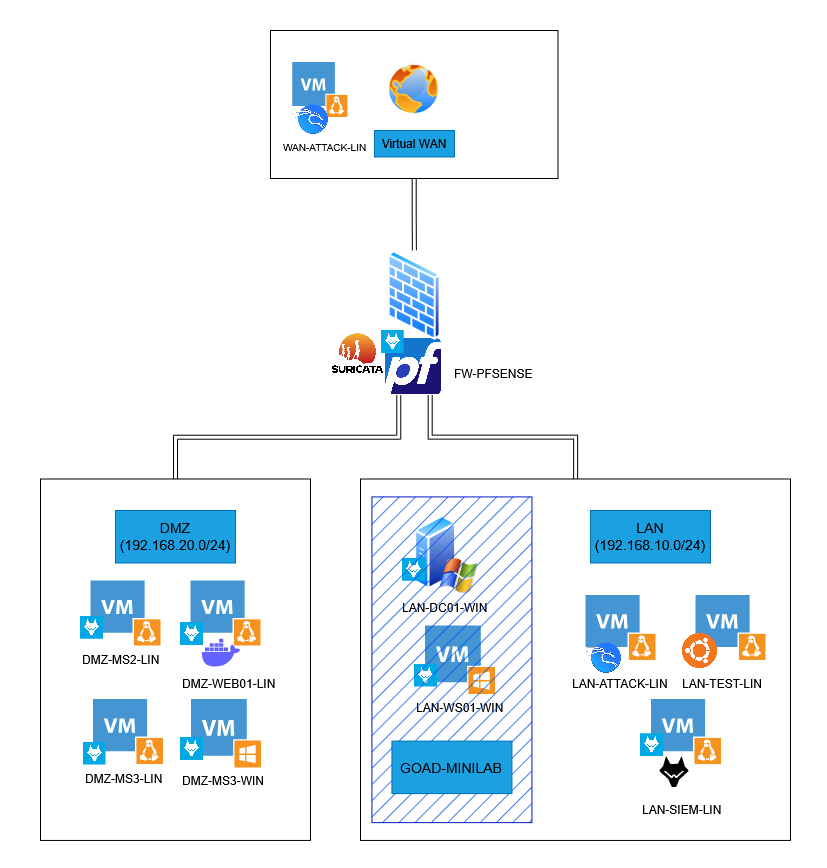
Homelab-light.png

GOAD-MINILAB

GOAD-MINILAB replica un entorno de Active Directory simplificado con un controlador de dominio y una estación de trabajo cliente Windows (varias si es necesario), lo que permite simular diversos tipos de ataques orientados a Active Directory.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →