

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DetectRaptor — Un repositorio para compartir contenido de detección de Velociraptor disponible públicamente | Kitploit

Herramientas/GitHubGitHub/mgreen27/detectraptor
Análisis de VulnerabilidadesAnálisis de MalwareForensia DigitalInteligencia de AmenazasDetección de IntrusionesRespuesta a IncidentesAnálisis de Registros
GitHubmgreen27/detectraptor

DetectRaptor

Un repositorio para compartir contenido de detección de Velociraptor disponible públicamente

Ver Repositorio
2102771hace 3 díasRevisado por Kitploit
Compartir

DetectRaptor

Un repositorio para compartir contenido público de detección masiva con Velociraptor de forma fácil de consumir.

Simplemente toma el VQL zip de la versión publicada
e impórtalo en Velociraptor.

Esto se puede hacer fácilmente mediante el intercambio de artefactos de Velociraptor: Server.Import.DetectRaptor
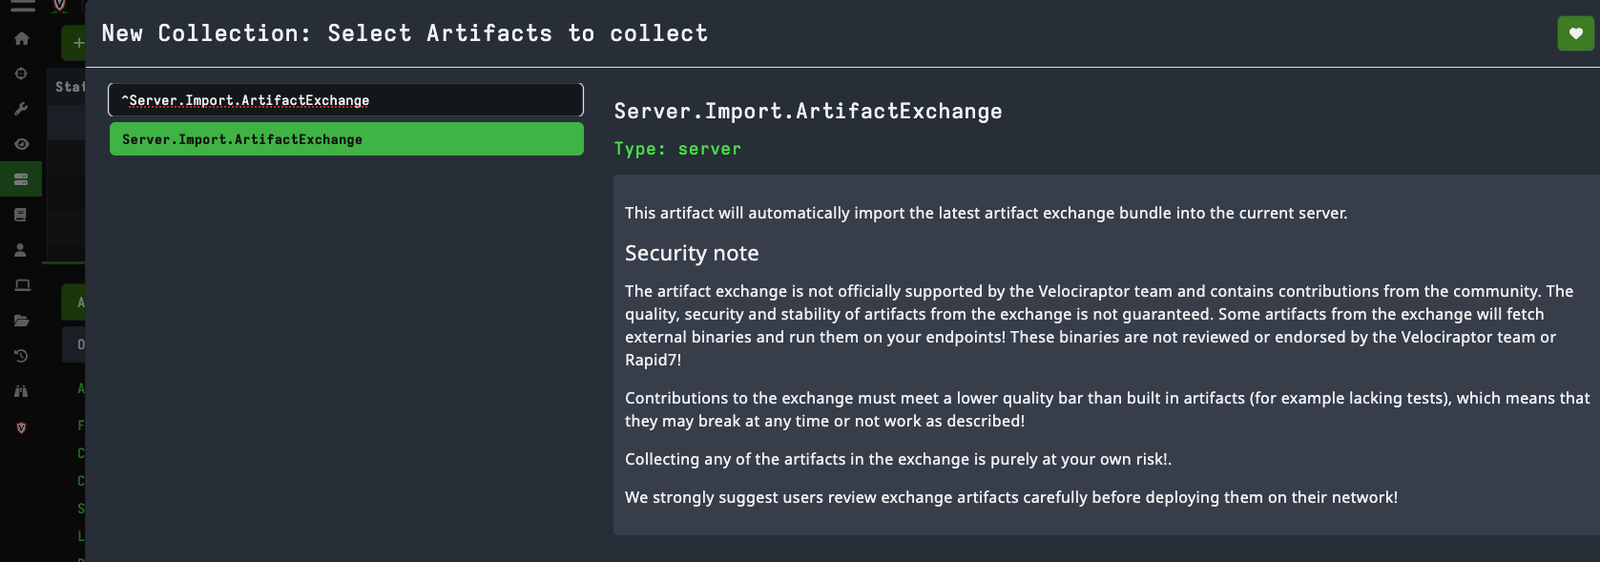
  1. Importar el Intercambio de Artefactos de Velociraptor Server Artifacts > + Server.Import.ArtifactExchange image

Esto debería importar el artefacto "Import DetectRaptor".
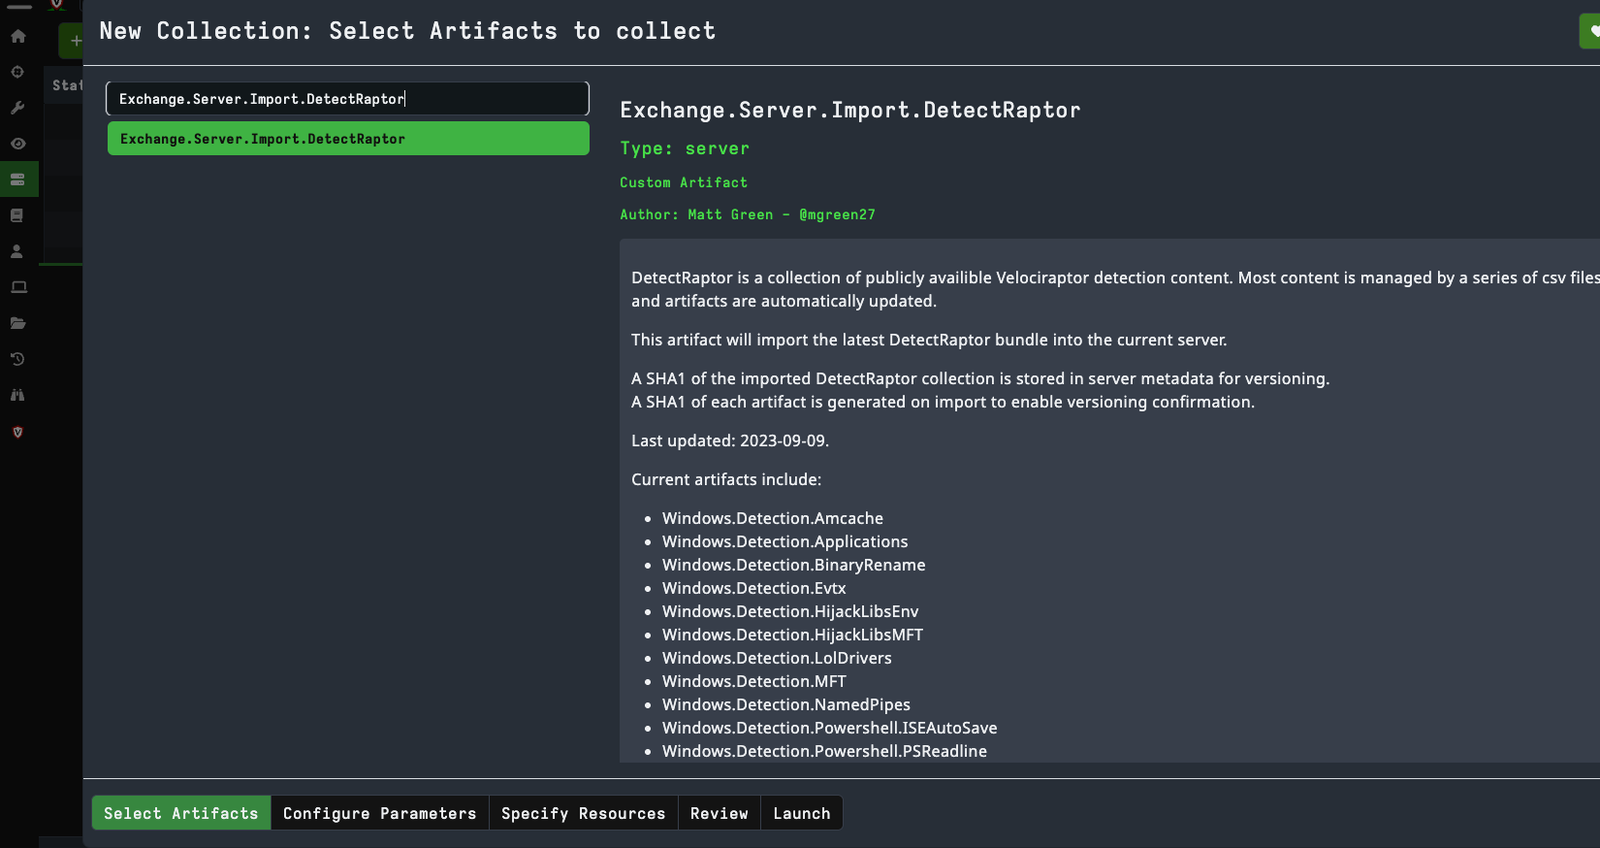
  1. Import DetectRaptor Server Artifacts > + Exchange.Server.Import.DetectRaptor image

Los artefactos actuales incluyen:

  • DetectRaptor.Windows.Detection.Amcache
  • DetectRaptor.Windows.Detection.Applications
  • DetectRaptor.Windows.Detection.BinaryRename
  • DetectRaptor.Windows.Detection.Bootloaders
  • DetectRaptor.Windows.Detection.Evtx
  • DetectRaptor.Windows.Detection.HijackLibsEnv
  • DetectRaptor.Windows.Detection.HijackLibsMFT
  • DetectRaptor.Windows.Detection.Powershell.ISEAutoSave
  • DetectRaptor.Windows.Detection.LolDriversMalicious
  • DetectRaptor.Windows.Detection.LolDriversVulnerable
  • DetectRaptor.Windows.Detection.Yara.LolDrivers
  • DetectRaptor.Windows.Detection.LolRMM
  • DetectRaptor.Windows.Detection.MFT
  • DetectRaptor.Windows.Detection.NamedPipes
  • DetectRaptor.Windows.Registry.NetworkProvider
  • DetectRaptor.Windows.Detection.Powershell.PSReadline
  • DetectRaptor.Windows.Detection.Webhistory
  • DetectRaptor.Generic.Detection.YaraFile
  • DetectRaptor.Linux.Detection.YaraProcessLinux
  • DetectRaptor.Macos.Detection.YaraProcessMacos
  • DetectRaptor.Windows.Detection.YaraProcessWin
  • DetectRaptor.Generic.Detection.YaraWebshell
  • DetectRaptor.Windows.Detection.ZoneIdentifier

Artefactos de servidor:

  • DetectRaptor.Server.StartHunts
  • DetectRaptor.Server.ManageContent

Algunos repositorios colaboradores:

  • https://github.com/svch0stz/velociraptor-detections
  • https://www.bootloaders.io/
  • https://hijacklibs.net/
  • https://www.loldrivers.io/
  • https://www.lolrmm.io/
  • https://github.com/SigmaHQ/sigma
  • https://yarahq.github.io/

Validación

Ejecuta las pruebas de regresión de Eventlogs, PSReadLine y MFT desde la raíz del repositorio:

python -m unittest discover -s tests -v

Valida el CSV de detección MFT directamente:

python scripts/sync_mft_lolrmm.py
python scripts/normalize_mft_metadata.py
python scripts/assign_mft_metadata.py --check
python scripts/validate_mft.py
python scripts/validate_mft_whitelist.py
python scripts/build_mft_replay_coverage.py
python scripts/replay_mft.py --check
python scripts/benchmark_mft_replay.py --iterations 3

Al añadir una regla MFT, deja vacíos los campos de metadatos generados y ejecuta:

python scripts/assign_mft_metadata.py

Esto asigna un RuleID inmutable DR-MFT-<CATEGORY>-NNN y metadatos de categoría, confianza, fuente y ATT&CK de referencia. Los RuleID existentes se conservan.

sync_mft_lolrmm.py regenera las reglas MFT basadas en LOLRMM a partir de csv/lolrmm.csv, conservando los ID mediante csv/MFT_RMM_IDs.csv y aplicando csv/MFT_RMM_Overrides.csv. Las fuentes que son inherentemente inadecuadas para la detección MFT basada únicamente en el nombre de archivo se documentan en csv/MFT_RMM_Exclusions.csv. A continuación, normalize_mft_metadata.py aplica la política revisada de confianza, severidad, alcance y ATT&CK. Los indicadores DLL generados solo se conservan cuando su nombre base contiene un token de nombre LOLRMM específico del producto; los DLL filtrados y las exclusiones explícitas se registran en csv/MFT_RMM_Coverage.csv. Los nombres base de ejecutables ambiguos conocidos también se filtran de la generación basada solo en el nombre de archivo. Las sobreescrituras divididas curadas conservan nombres de archivo genéricos únicamente bajo rutas estables de productos upstream.

build_mft_replay_coverage.py crea un positivo sintético determinista para cada regla MFT y registra las coincidencias de reglas superpuestas en csv/MFT_Replay_Coverage.csv. replay_mft.py --check evalúa los fixtures positivos y negativos saneados en tests/fixtures/. También puede comparar un archivo de reglas candidato con una línea base mediante --baseline-rules, y escribir resultados detallados de coincidencia, comparación y resumen en rutas seleccionadas explícitamente.

csv/MFT_Whitelist.csv contiene políticas de supresión integradas que tienen en cuenta la ruta. Las políticas requieren un RuleID y un artefacto exactos, además de expresiones regulares coincidentes para el nombre de archivo y la ruta. SuppressWhitelisted está habilitado por defecto en MFT y Amcache; desactívalo para auditar las filas suprimidas y sus metadatos WhitelistID. Las aprobaciones RMM locales o específicas del cliente siguen siendo parámetros de tiempo de ejecución y no se incluyen en el repositorio.

benchmark_mft_replay.py combina los fixtures saneados con un positivo generado por regla. Informa sobre coincidencias brutas, retenidas y suprimidas; archivos y cadenas de ruta únicos; expansión de coincidencias múltiples; evaluaciones de reglas estimadas; y tiempo de ejecución. Se pueden proporcionar entradas CSV adicionales en formato de replay con --input. El JSON de benchmark solo se escribe cuando --output se proporciona explícitamente.

Regenera los artefactos afectados desde scripts/:

cd scripts
python evtx.py
python psreadline.py
python iseautosave.py
python mft.py
python amcache.py

Verifica los artefactos generados con Velociraptor:

./velociraptor artifacts verify \
  vql/Evtx.yaml \
  vql/PSReadline.yaml \
  vql/ISEAutoSave.yaml \
  vql/MFT.yaml

Notas sobre la mejora de detección

  • docs/eventlogs-detection-review.md
  • docs/mft-detection-uplift.md
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






