
 a3sal0n/falcongate
Firewall de puerta de enlace de red de código abierto que detecta y bloquea malware, ransomware e intrusiones mediante Zeek, VirusTotal y fuentes de inteligencia de amenazas, con cifrado DNS y protección de dispositivos IoT.

Una puerta de enlace de seguridad autoalojada que vigila los dispositivos de tu red doméstica o de pequeña oficina y te avisa cuando uno de ellos está en problemas.
Falcongate convierte una máquina Linux con dos interfaces de red en una puerta de enlace que inspecciona el tráfico de red, filtra DNS, audita tus dispositivos en busca de puntos débiles y genera alertas en una consola web y por correo electrónico. Es gratuito, de código abierto y se ejecuta íntegramente en hardware que tú controlas.
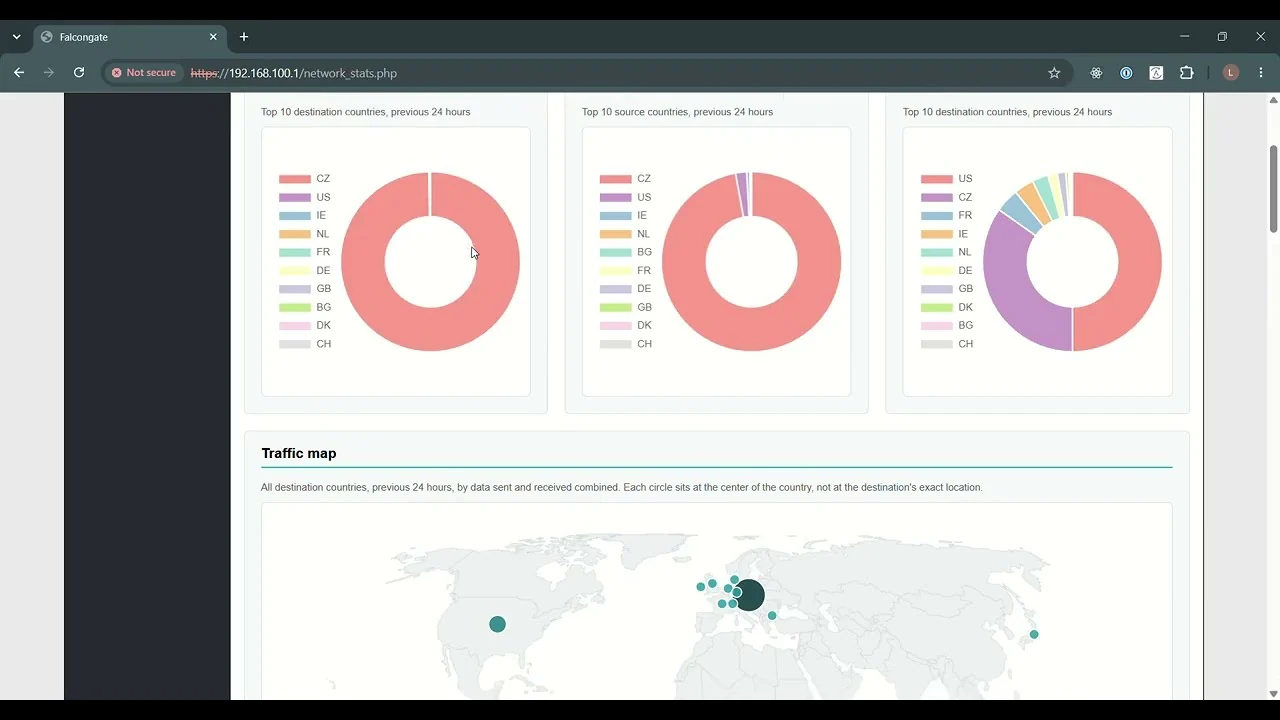
▶ Ver la demostración de la consola web
La mayoría de los dispositivos de una red doméstica o de pequeña empresa típica no pueden protegerse por sí mismos. Las cámaras, televisores, impresoras, routers y otros dispositivos de Internet de las Cosas no pueden ejecutar software antivirus, rara vez reciben actualizaciones y a menudo se envían con contraseñas predeterminadas. Una vez que uno de ellos se ve comprometido, puede utilizarse para espiar a su propietario, atacar otros dispositivos de la misma red o unirse a una botnet. El ransomware ha convertido ese mismo problema en algo costoso para las personas y pequeñas empresas que menos pueden absorber la pérdida.
La red es el único lugar donde todos estos dispositivos pueden observarse en conjunto. Un dispositivo comprometido sigue teniendo que resolver dominios, contactar con sus operadores y sondear a sus vecinos, sea cual sea el software que ejecute. Las empresas llevan mucho tiempo aprovechando ese hecho, con equipos de monitorización de red y de seguridad que actúan sobre lo que se detecta, pero esas herramientas tienen precios y diseños pensados para organizaciones con presupuesto de seguridad.
Falcongate existe para llevar ese tipo de visibilidad a todos los demás: personas, familias y pequeñas empresas que necesitan protección pero no tienen un equipo de seguridad. Está construido a partir de componentes de código abierto probados y se configura con un único instalador, y los datos de tu tráfico permanecen en tu propia máquina.
| Amenaza o actividad | Cómo se detecta | Necesita |
|---|---|---|
| Consultas de dominios maliciosos conocidos (malware, ransomware, phishing, fraude, estafas y más) | Registros DNS comprobados contra The Block List Project, actualizado semanalmente | Nada adicional |
| Malware de Generación de Dominios Algorítmica (DGA) | Patrones en las consultas DNS de un dispositivo | Nada adicional |
| Malware que envía spam | Patrones en las consultas DNS de un dispositivo | Nada adicional |
| Escaneos de puertos y traceroutes en tu red | Avisos de Zeek | Nada adicional |
| Dominios sospechosos | Informes de dominios de VirusTotal | Clave de API de VirusTotal |
| Archivos de malware descargados por tus dispositivos | Archivos extraídos por Zeek, comprobados contra VirusTotal | Clave de API de VirusTotal |
[!WARNING] La comprobación de cuentas predeterminadas realmente intenta iniciar sesión, usando Hydra y las listas de credenciales de SecLists. Ejecuta Falcongate solo en redes que poseas o estés autorizado a probar. Los dispositivos con políticas de bloqueo pueden reaccionar a estos intentos.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| Componente | Función |
|---|---|
| Zeek | Inspecciona el tráfico en la interfaz LAN y escribe los registros que analiza Falcongate |
| dnsmasq | Filtrado de DHCP y DNS para la LAN |
| dnscrypt-proxy | DNS ascendente cifrado |
| iptables e ipset | Cortafuegos, NAT y bloqueo de IP |
| Nmap y Hydra | Descubrimiento de puertos abiertos y comprobación de cuentas predeterminadas |
| Nginx y PHP | Consola web |
| Motor de Falcongate (Python) | Correlaciona lo anterior, genera alertas y envía informes |
Falcongate puede desplegarse en dos modos:
El instalador añade el software del que depende Falcongate, incluido Zeek 8.0. Compila CPython 3.15.0 en /opt/python/3.15.0 para uso propio de Falcongate y deja intacto el Python del sistema.
El instalador reconfigura la red y los servicios del sistema, así que utiliza una máquina dedicada y revisa el script primero. Ejecútalo como root:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
Solicita el modo de despliegue, las dos interfaces y la dirección IP de la LAN. Cuando termine, conecte un dispositivo al lado de la LAN y abra https://<LAN IP>.
Instrucciones completas, incluido cómo se direcciona cada modo de despliegue:
Los ajustes de usuario, como los destinatarios de correo, la clave de VirusTotal y sus propias listas negras y blancas, utilizan los campos de user_config.ini.tpl.
| Para habilitar | Configure |
|---|---|
| Detecciones de VirusTotal | vt_api_key, usando una clave de API de VirusTotal |
| Alertas por correo | mailer_address y mailer_pwd para el remitente de Gmail, y dst_emails para los destinatarios |
| Sus propias reglas de bloqueo | blacklist, whitelist, domain_blacklist y domain_whitelist |






