Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
S1EM — Este proyecto es un SIEM con SIRP e Inteligencia de Amenazas, todo en uno. | Kitploit

Herramientas/GitHubGitHub/v1d1an/s1em
Escáneres de VulnerabilidadesAnálisis ForenseSeguridad de RedesAnálisis de MalwareInteligencia de AmenazasDetección de IntrusionesAprendizaje y EducaciónRespuesta a IncidentesAnálisis de Registros
GitHubv1d1an/s1em

S1EM

Este proyecto es un SIEM con SIRP e Inteligencia de Amenazas, todo en uno.
4628876hace 1 añoRevisado por Kitploit
Ver Repositorio
Compartir

20210518_v1d1an_bg1--white

Discord

Objetivos

Hoy en día, los ciberataques son más numerosos y causan daños en las empresas. No obstante, existen muchos productos de software para detectar amenazas cibernéticas. La solución S1EM se basa en el principio de reunir los mejores productos en su campo, de forma gratuita, y hacerlos interoperables rápidamente.

S1EM es un SIEM con SIRP e Intel de amenazas, una captura completa de paquetes, todo en uno.

Dentro de la solución:
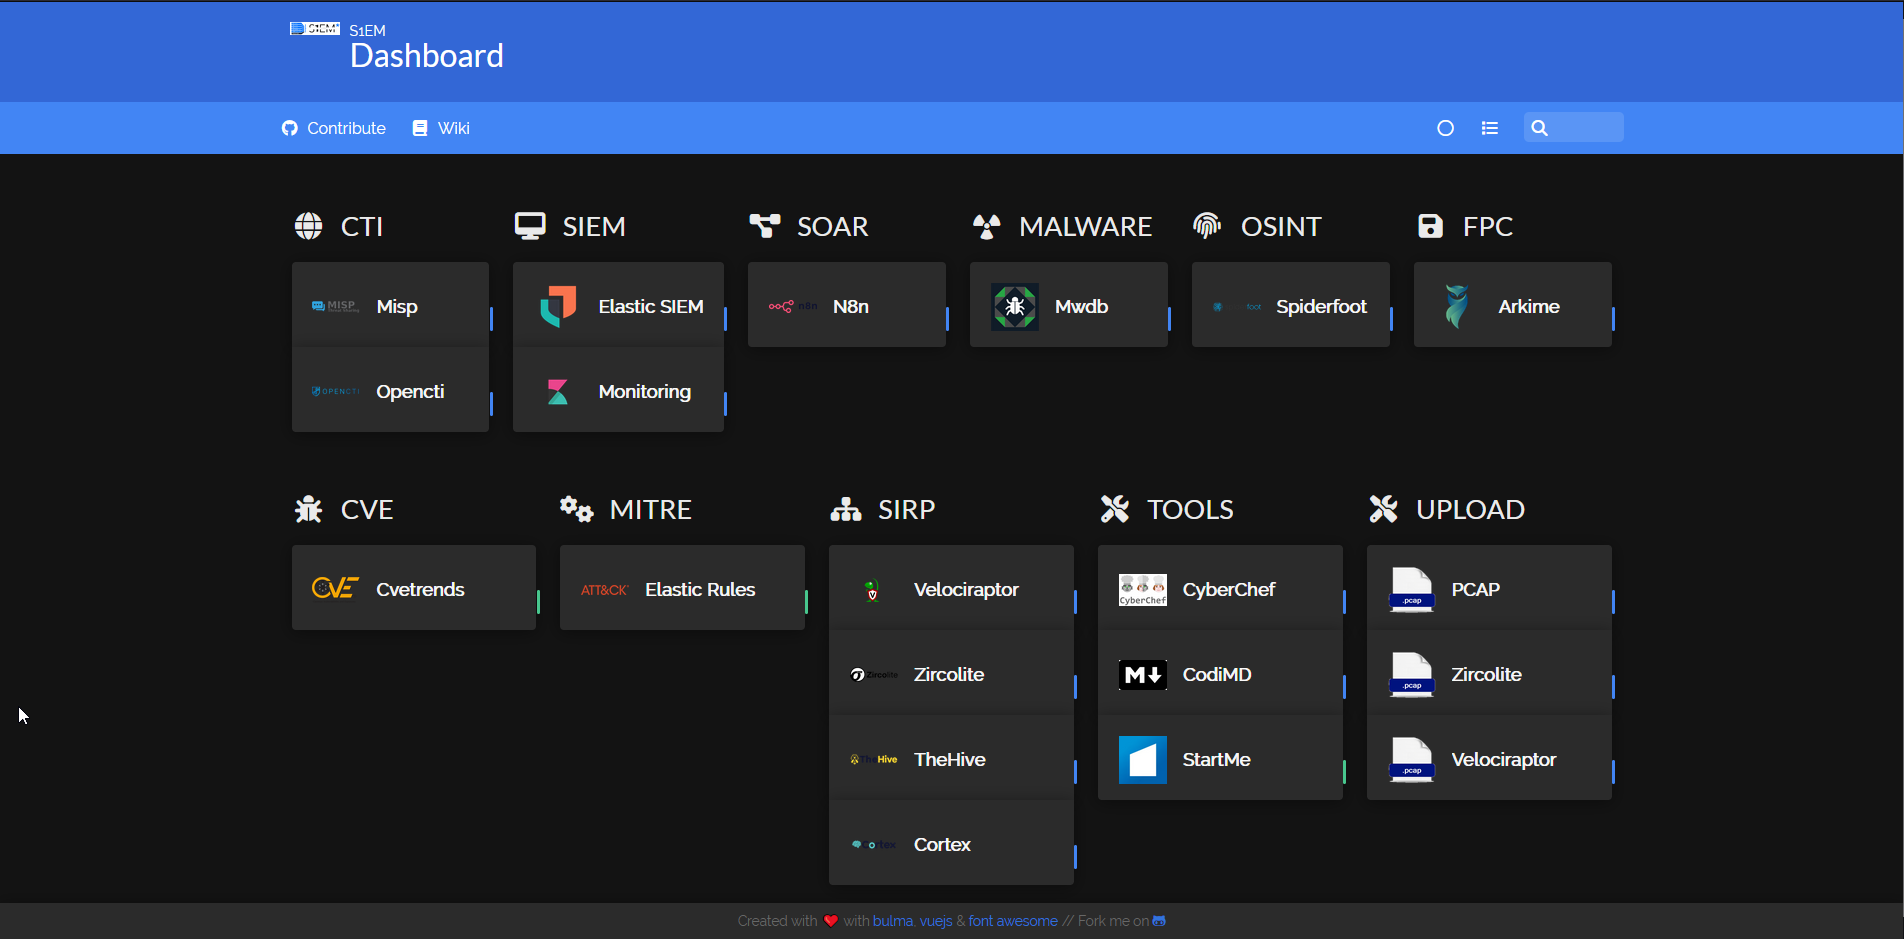
  • Elasticsearch ( 1 nodo o Clúster )
  • Kibana
  • Filebeat
  • Logstash
  • Metricbeat
  • Heartbeat
  • Auditbeat
  • Fleet
  • N8n
  • Zircolite
  • Velociraptor
  • Spiderfoot
  • Syslog-ng
  • Elastalert
  • TheHive
  • Cortex ( Con Mwdb, Capa, Yara, FileInfo, AssemblyLine )
  • MISP
  • OpenCTI
  • Arkime
  • Suricata
  • Zeek
  • Mwdb
  • Traefik
  • Codimd
  • Watchtower
  • Homer

S1EM

Guías

  • ❗Guía de instalación
  • Guía de acceso
  • Guía de configuración
  • Guía de actualización
  • Guía de detección
  • Guía de respuesta a incidentes
  • Guía de inteligencia de amenazas
  • Guía de agente
  • Guía de arquitectura
  • Guía de resolución de problemas
  • SOAR
  • Usar EDR Elastic con S1EM
  • Usar TPOT con S1EM
  • Captura de pantalla de S1EM

Probar S1EM

Para archivos EVTX, puedes probar S1EM (Zircolite) con EVTX-ATTACK-SAMPLES.
Para archivos Pcap, puedes probar S1EM (Suricata/Zeek/Mwdb) con MALWARE-TRAFFIC-ANALYSIS.

Discord

El servidor de Discord de S1EM: https://discord.gg/uFBzr8fWmC

Hoja de ruta

  • Añadir OpenCVE
  • La documentación completa
  • SSO
  • Interactuar con Lab-DFIR-SOC (https://github.com/StevenDias33/Lab-DFIR-SOC)
  • Añadir Capa (en Cortex)
  • Añadir Zircolite
  • Añadir Velociraptor
  • Instalación de S1EM con Ansible
  • Integración en Secubian (https://github.com/kidrek/secubian)
  • Integración de T-POT (https://github.com/telekom-security/tpotce)

Proyectos relacionados

https://www.elastic.co
https://github.com/TheHive-Project/Docker-Templates
https://github.com/jasonish/docker-suricata
https://github.com/blacktop/docker-zeek
https://github.com/rskntroot/arkime
https://github.com/coolacid/docker-misp
https://github.com/m0ns7er/ElasticXDR
https://github.com/jertel/elastalert-docker
https://github.com/OpenCTI-Platform/docker
https://github.com/CERT-Polska/mwdb-core
https://github.com/SigmaHQ/sigma
https://github.com/Yara-Rules/rules
https://traefik.io/
https://docs.linuxserver.io/images/docker-heimdall
https://github.com/cisagov/Malcolm
https://github.com/blueimp/jQuery-File-Upload
https://gchq.github.io/CyberChef/
https://www.syslog-ng.com/
https://github.com/bastienwirtz/homer
https://github.com/wagga40/zircolite
https://github.com/weslambert
https://github.com/Velocidex/velociraptor

Agradecimientos especiales

En français cette fois.
Merci à mes amis et collègues qui m´ont inspiré toutes ces années, qui m´ont aidé, et corrigé des bugs. Je pense à Kidrek, Juju, mlp1515, Wagga40, Xophidia, StevenDias33, Frak113, HiPizzaa,et tous ceux qui n´ont pas forcement de compte github.
Merci à vous :)

Liens github:
https://github.com/kidrek
https://github.com/mlp1515
https://github.com/frack113
https://github.com/StevenDias33
https://github.com/wagga40
https://github.com/xophidia

Agradecimientos especiales en inglés

Thanks to @Mcdave2k1 for your pull requests

Donar

Si este proyecto te ayuda a reducir el tiempo de desarrollo, puedes invitarme a un café :)

paypal

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →