
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit

 falconforceteam/falcondash
Cuadro de mando de Azure workbook que visualiza y explora métricas de rendimiento de detección, ayudando a los equipos de seguridad a medir y…
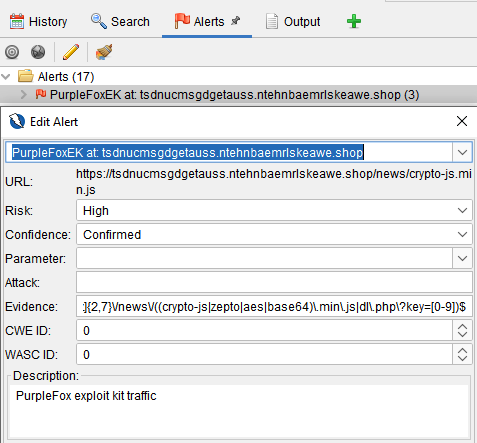 malwareinfosec/fiddlezap
Complemento de detección de tráfico malicioso basado en expresiones regulares para OWASP ZAP. Señala sitios web comprometidos mediante la…
 synacktiv/synacktiv-rules
Repositorio público de reglas Sigma y YARA creadas por Synacktiv
 corelight/http-stalling-detector
Detecta ataques de ralentización HTTP como slowloris con Bro
 corelight/cve-2021-31166
Reglas de detección (Suricata + Zeek) para la vulnerabilidad CVE-2021-31166 de la pila de protocolo HTTP, que proporcionan alertas a nivel de red…
 withsecurelabs/lazarus-sigma-rules
Reglas Sigma para detectar TTPs del grupo Lazarus, que cubren la ejecución de documentos maliciosos, el abuso de PowerShell, tareas programadas y el…
 corelight/corelightforsecops
Parser de Chronicle para CORELIGHT e información relacionada.
 d3vhex/sentora
Una plataforma SIEM, EDR y SOAR de código abierto, autoalojada y potenciada por IA, diseñada para operaciones de seguridad modernas.
 sud0woodo/urgent11-suricata-lua-scripts
Scripts LUA de Suricata para detectar CVE-2019-12255, CVE-2019-12256, CVE-2019-12258 y CVE-2019-12260
 corelight/cve-2021-42292
Paquete de Zeek que detecta la explotación de la escalada de privilegios local CVE-2021-42292 de Microsoft Excel mediante el análisis del tráfico de…
 corelight/cve-2022-26937
Paquete de Zeek que detecta intentos de explotación de CVE-2022-26937 contra servidores NFS de Windows mediante el análisis del protocolo Network…
 nccgroup/mimikatz-detector-busylight
Emulación de controlador USB HID con PID/VID (0x3bca/0x27bb) de Plenom A/S Busylight Alpha, que es compatible con Mimikatz. Cuando se ejecuta…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 yjesus/patriot-linux
Host IDS para usuarios de escritorio
 c2dc/anomaly-flow
Marco de trabajo para implementar Sistemas de Detección de Intrusiones en Red (NIDS) orientado a identificar anomalías en flujos de red utilizando…
 singe/yellow
Un simple envoltorio binario para canarytokens de DNS.
 logisek/baconsampler
Analiza el tráfico saliente en busca de callbacks sospechosos, similares a balizas, porque si sigue volviendo según un horario, probablemente no sea…








