Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/corelight/corelightforsecops
Herramientas DefensivasSeguridad de RedesSeguridad en la NubeUtilidades y FrameworksDetección de IntrusionesAnálisis de Registros
GitHubcorelight/corelightforsecops

CorelightForSecOps

Parser de Chronicle para CORELIGHT e información relacionada.

Ver Repositorio
54103hace 8 díasAún no revisado
Compartir

Recopilar registros de Corelight Sensor

Este documento describe cómo puede recopilar registros de Corelight Sensor configurando Corelight Sensor y un reenviador de Chronicle. Este documento también enumera los tipos de registro compatibles y las versiones de Corelight compatibles.

Para obtener más información, consulte Data ingestion to Chronicle.

Antes de comenzar

  • Verifique la versión de Corelight Sensor. El analizador de Corelight Google SecOps se diseñó para la versión 27.13 y anteriores. Las versiones posteriores de Corelight Sensor podrían tener registros adicionales que el analizador no reconocerá, y esos registros podrían recibir un análisis de campos limitado o nulo. Sin embargo, el contenido del registro seguirá estando disponible en el formato de registro sin procesar en Google SecOps.
  • Asegúrese de que todos los sistemas de la arquitectura de implementación estén configurados con la zona horaria UTC.

Métodos de implementación e ingesta de registros

El siguiente diagrama de arquitectura de implementación ilustra cómo se configura un Corelight Sensor para enviar registros a Google Security Operations mediante dos arquitecturas de ingesta diferentes. Es importante tener en cuenta que la implementación de cada cliente puede variar respecto a esta representación y podría ser más compleja.

Una etiqueta de ingesta identifica el analizador que normaliza los datos de registro sin procesar al formato UDM estructurado. La información de este documento se aplica al analizador con la etiqueta de ingesta CORELIGHT.
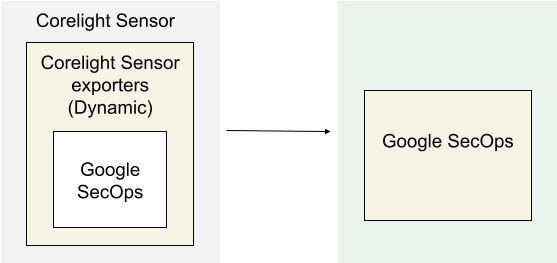
Ingesta de registros en Google SecOps mediante exportadores de Corelight

Arquitectura de implementación

El diagrama de arquitectura muestra los siguientes componentes:

  • Corelight Sensor: El sistema que ejecuta Corelight Sensor .

  • Exportadores de Corelight Sensor: El exportador de Corelight Sensor recopila datos de registro del Sensor y los reenvía a Google Security Operations.

  • Google Security Operations: Google Security Operations conserva y analiza los registros de Corelight Sensor.

Configurar el exportador de Google SecOps en Corelight

Utilice la interfaz web de Sensor o Fleet Manager para configurar el exportador de Google SecOps. Esta configuración utiliza las credenciales de API de su instancia de Google SecOps para establecer la conexión segura.

  1. Inicie sesión en la interfaz web de Fleet Manager o Sensor de Corelight Sensor como administrador.

  2. Navegue al área de configuración del exportador:

    • Fleet Manager: Navegue a Policies, seleccione una política y haga clic en la pestaña Export.
    • Sensor independiente: Navegue a Configuration | Export | Export Configuration.
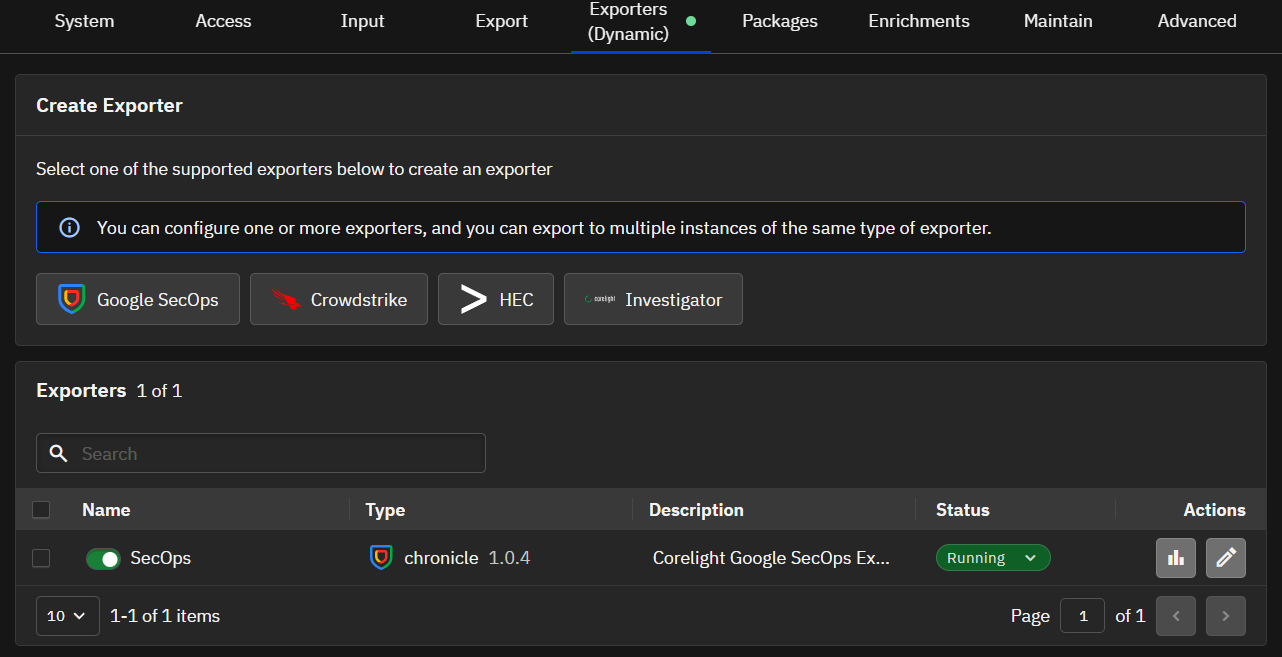
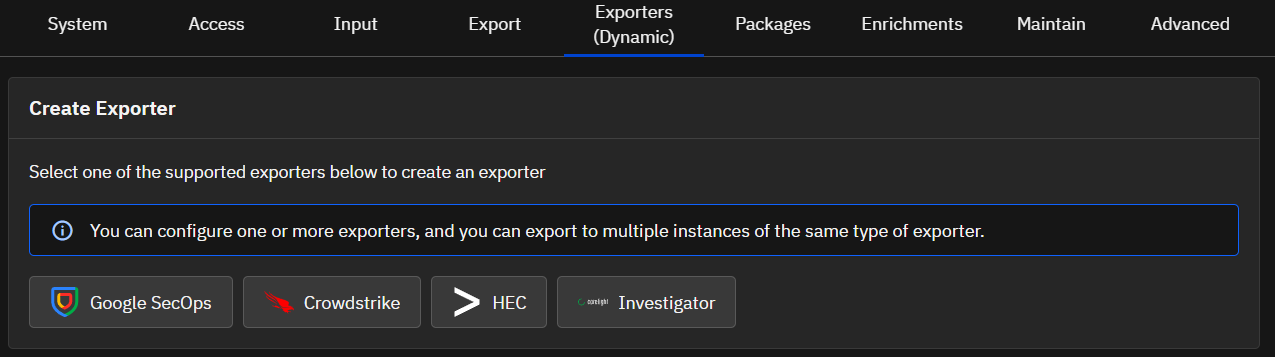
  3. En la sección Create Exporter, haga clic en Google SecOps.
Arquitectura de implementación

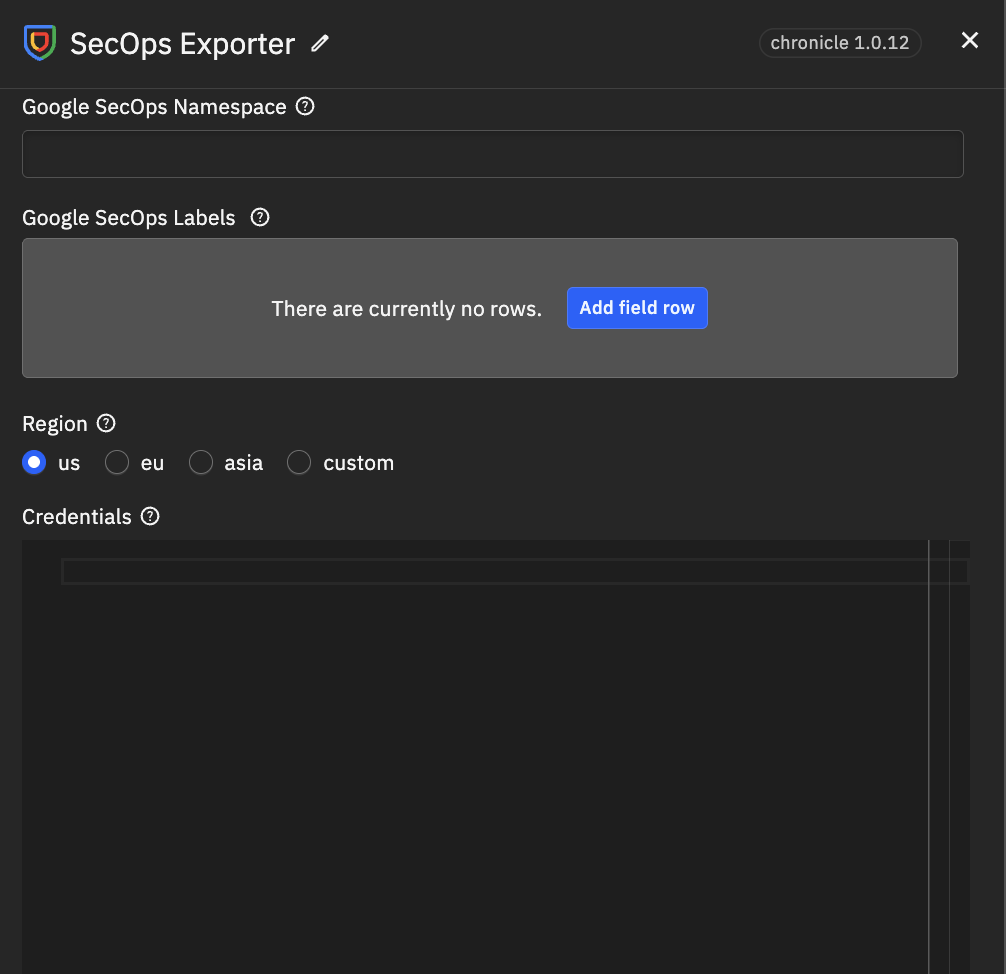
  1. Configure los siguientes parámetros de entrada:
  • Name*: Un nombre único para esta instancia del exportador (por ejemplo, SecOps).
  • Google SecOps Customer ID*: Su identificador de cliente único proporcionado por Google.
  • Google SecOps Namespace: El espacio de nombres lógico para los registros de su Sensor en Google SecOps.
  • Credentials*: Las credenciales de la cuenta de servicio de Google SecOps (JSON). (Pegue el contenido JSON completo).
  • Google SecOps Labels: Etiquetas configuradas por el usuario para identificar el dominio de datos.
  • Region*: El nombre de la región de GCP utilizada por Google SecOps.
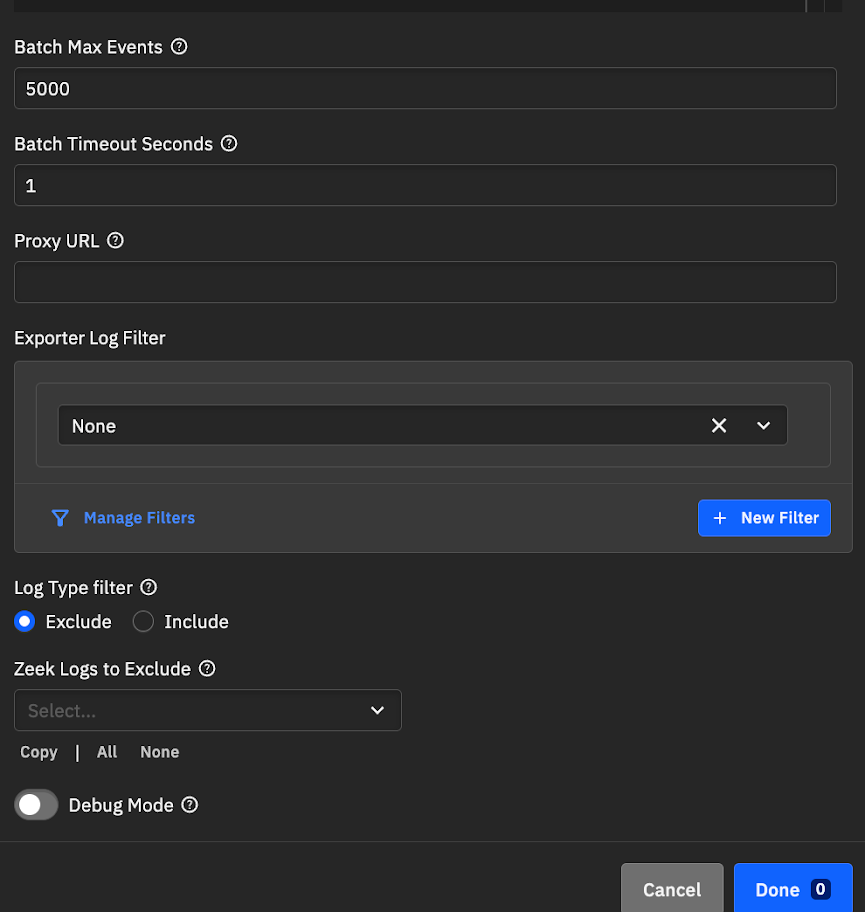
  • Batch Max Events: El tamaño máximo del lote.
  • Batch Timeout Seconds: La antigüedad máxima de un lote.
  • Proxy URL: La URL del proxy de red, si es necesario.
  • Exporter Log Filter: Seleccione un filtro para aplicar a esta instancia del exportador.
  • Log Type Filter: Incluya o excluya archivos de registro específicos por nombre.
    • Exclude: Elimina los registros especificados. Los nuevos tipos de registro (por ejemplo, de paquetes) se seguirán exportando.
    • Include: Exporta solo los registros especificados. Los nuevos tipos de registro NO se exportarán a menos que se agreguen manualmente.

Arquitectura de implementación Arquitectura de implementación

  1. Haga clic en Done.

Arquitectura de despliegue

  1. Haz clic en Apply Changes.

Ingesta de registros en Google SecOps mediante un forwarder

Arquitectura de despliegue

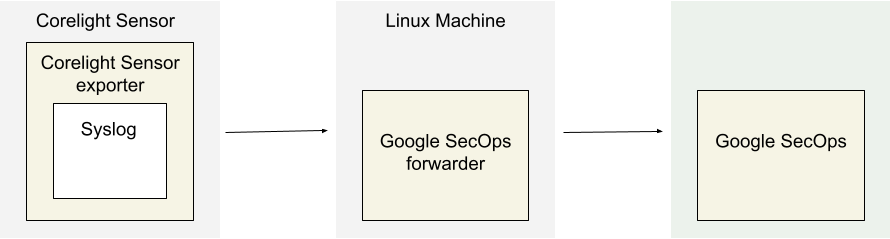
El diagrama de arquitectura muestra los siguientes componentes:

  • Corelight Sensor: El sistema que ejecuta el Corelight Sensor .

  • Exportador de Corelight Sensor: El exportador de Corelight Sensor recopila datos de registro del Sensor y los reenvía al forwarder de Google Security Operations.

  • Forwarder de Google Security Operations: El forwarder de Google Security Operations es un componente de software ligero, desplegado en la red del cliente, que admite syslog. El forwarder de Google Security Operations reenvía los registros a Google Security Operations.

  • Google Security Operations: Google Security Operations retiene y analiza los registros de Corelight Sensor.

Configurar el forwarder de Google Security Operations

Para configurar el forwarder de Google Security Operations, haz lo siguiente:

  1. Configura un forwarder de Google Security Operations. Consulta Install and configure the forwarder on Linux.

  2. Configura el forwarder de Google Security Operations para enviar registros a Google Security Operations.

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60

Configurar el exportador de Corelight Sensor

  1. Inicie sesión en Corelight Sensor como administrador.
  2. Seleccione la pestaña Export.
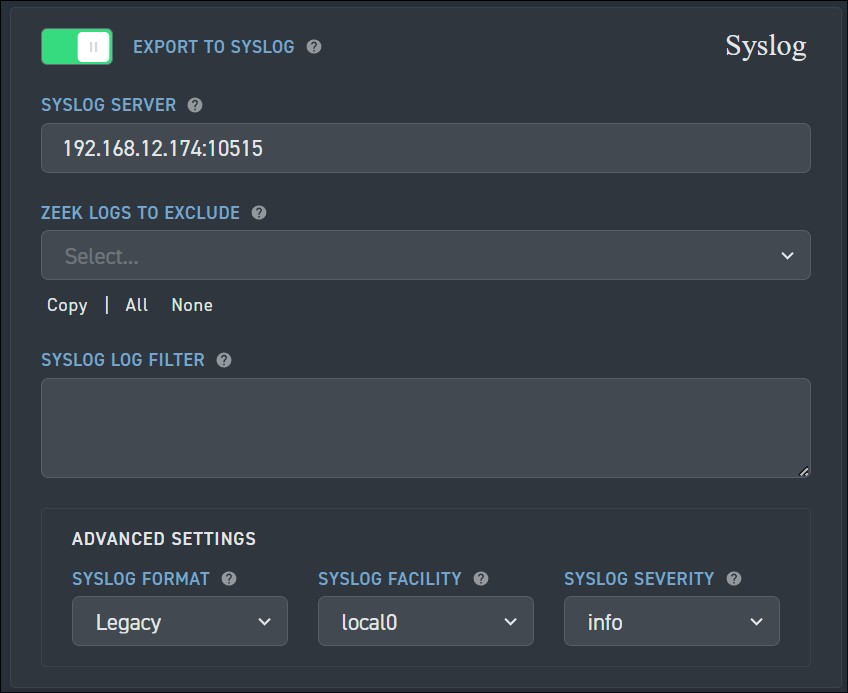
  3. Busque y habilite la opción EXPORT TO SYSLOG.
  4. En EXPORT TO SYSLOG, configure los siguientes campos:
  • SYSLOG SERVER: especifique la dirección IP y el puerto del listener syslog del reenviador de Google Security Operations.
  • Navegue a Advanced Settings > SYSLOG FORMAT y cambie la configuración a Legacy.

Corelight Sensor Configuration

  1. Haga clic en Apply Changes.

Tipos de registro de Corelight compatibles

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →