Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/al1ex/mysqlhoneypot
Herramientas DefensivasOSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónDetección de Intrusiones
GitHubal1ex/mysqlhoneypot

MysqlHoneypot

MysqlHoneypot

Ver Repositorio
25334hace 4 añosRevisado por Kitploit
Compartir

Introducción

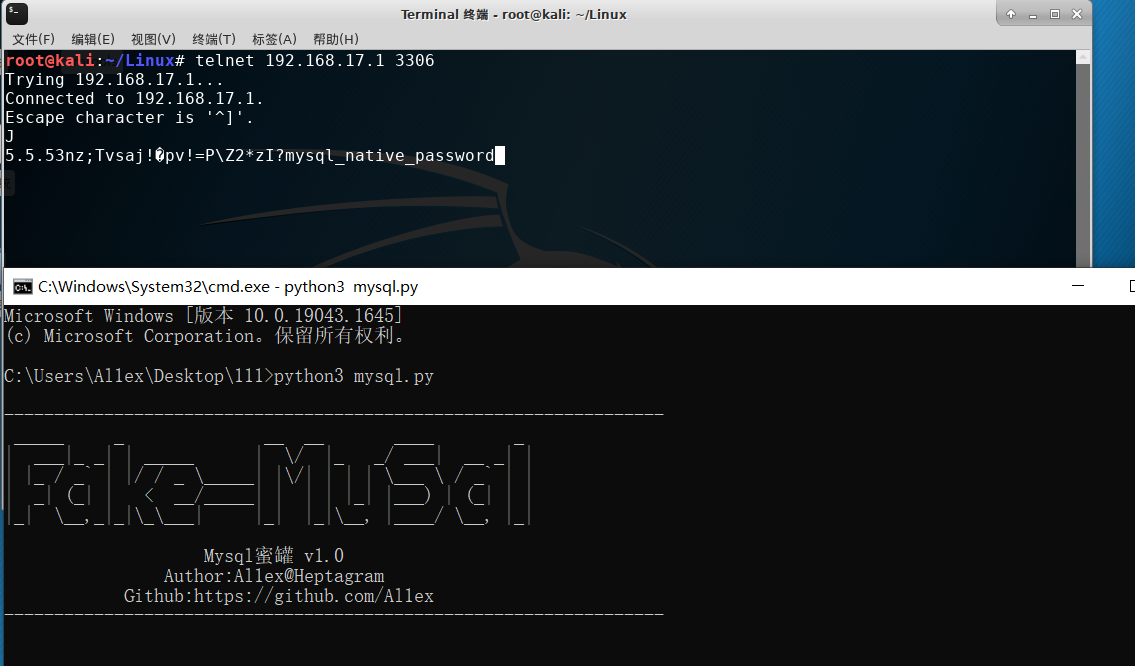
MysqlHoneypot es un proyecto de honeypot de Mysql, que utiliza principalmente load data local infile para obtener el nombre de usuario del host del atacante (plataforma Windows), y posteriormente obtiene el ID de WeChat según el nombre de usuario, y luego obtiene el número de teléfono móvil del usuario, dirección de inicio de sesión y otra información según el ID de WeChat. Los archivos principales que se leen son los siguientes:

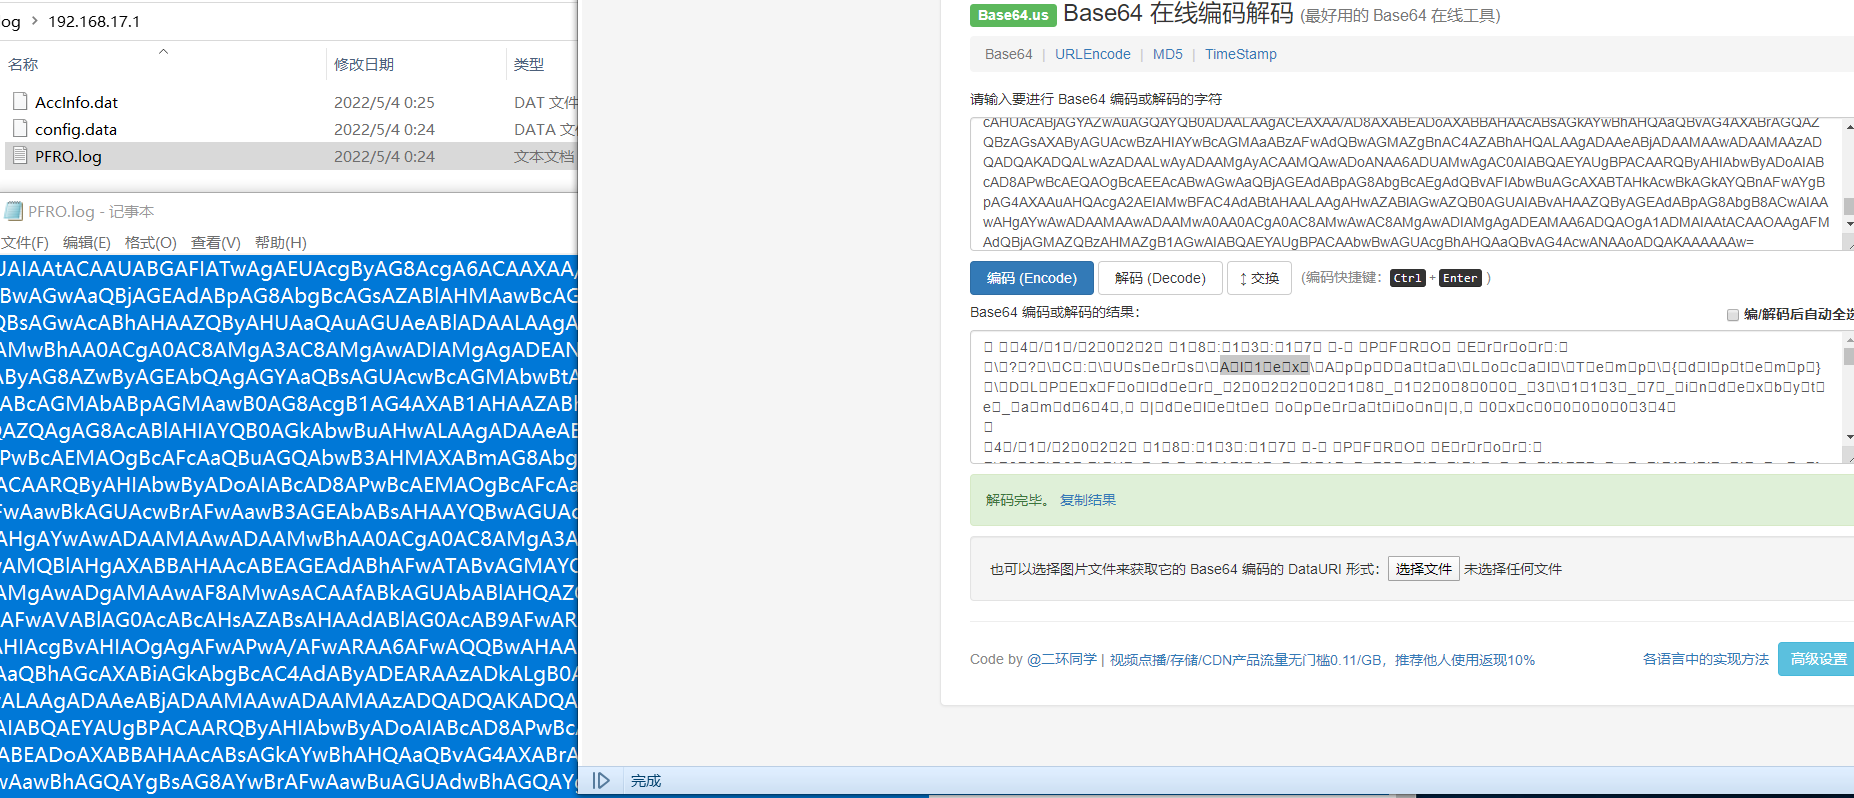
A、A través de C: / Windows / pfro Log para obtener el nombre del atacante
username

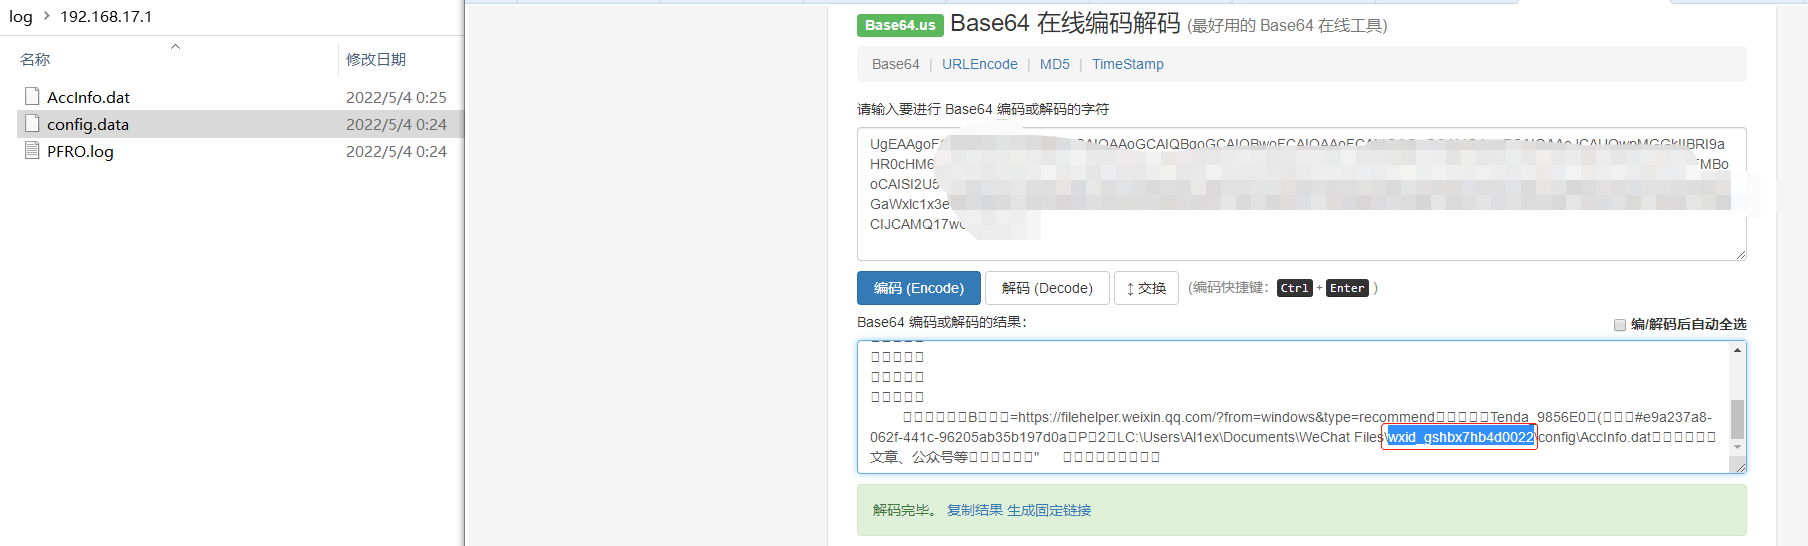
B、A través de C:/Users/UserName/Documents/WeChat Files/All Users/config/config.data para obtener el wxid del atacante
wechat

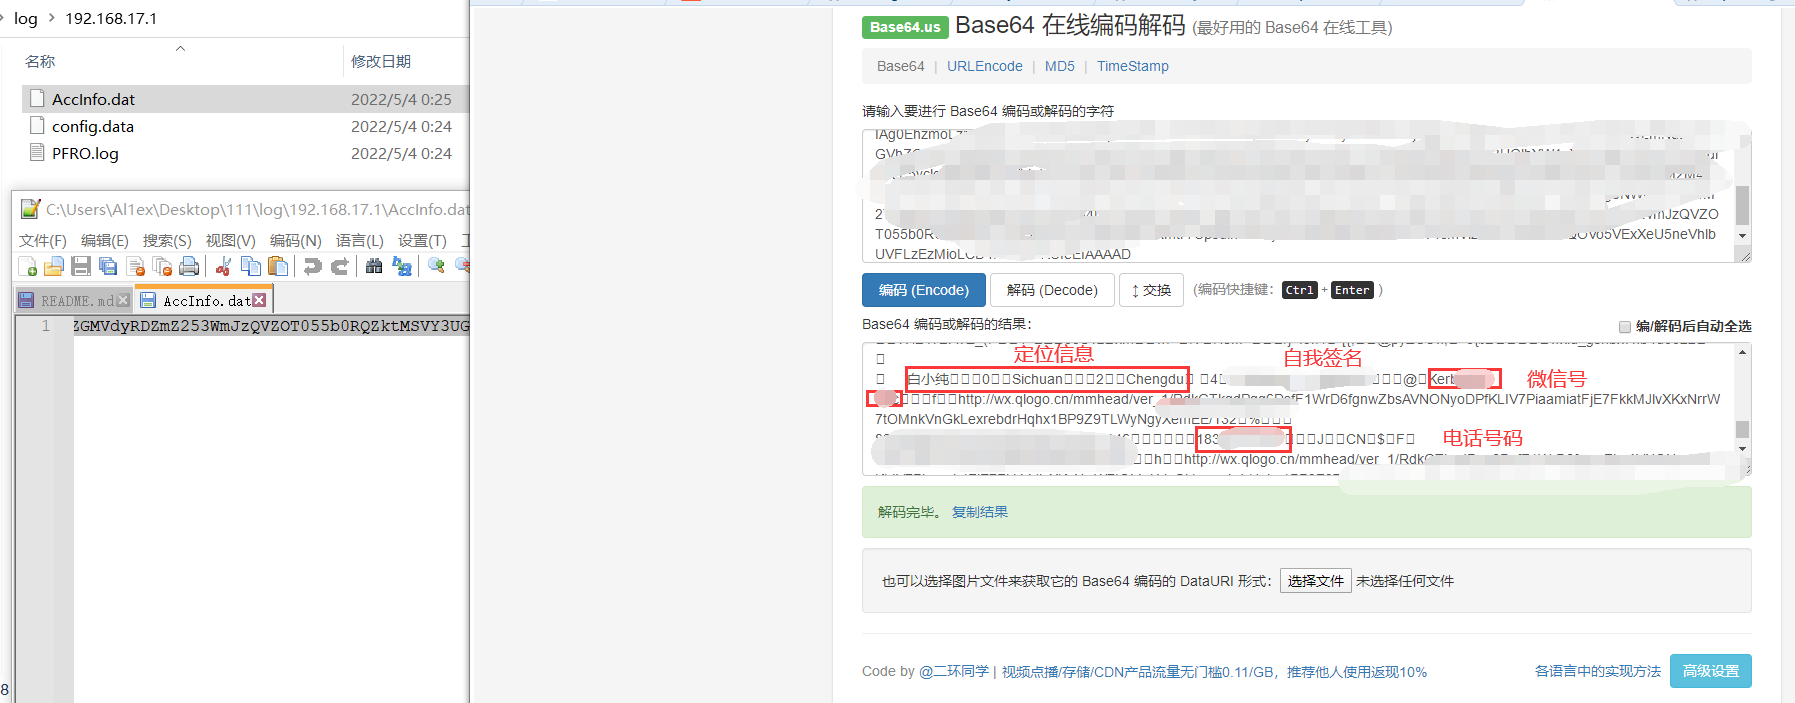
C、A través de C:/Users/UserName/Documents/WeChat Files/wx_id/config/AccInfo.dat para obtener la dirección, el ID de WeChat y el teléfono
acc2

Función

Capturar la información de la cuenta de WeChat del PC del atacante

Ejemplos de uso

Paso 1:El atacante escanea los activos desde la red externa y realiza fuerza bruta.

crake

Paso 2:El PC local del atacante lee directamente los archivos PFRO.log y config.data por primera vez cuando WeChat está instalado.
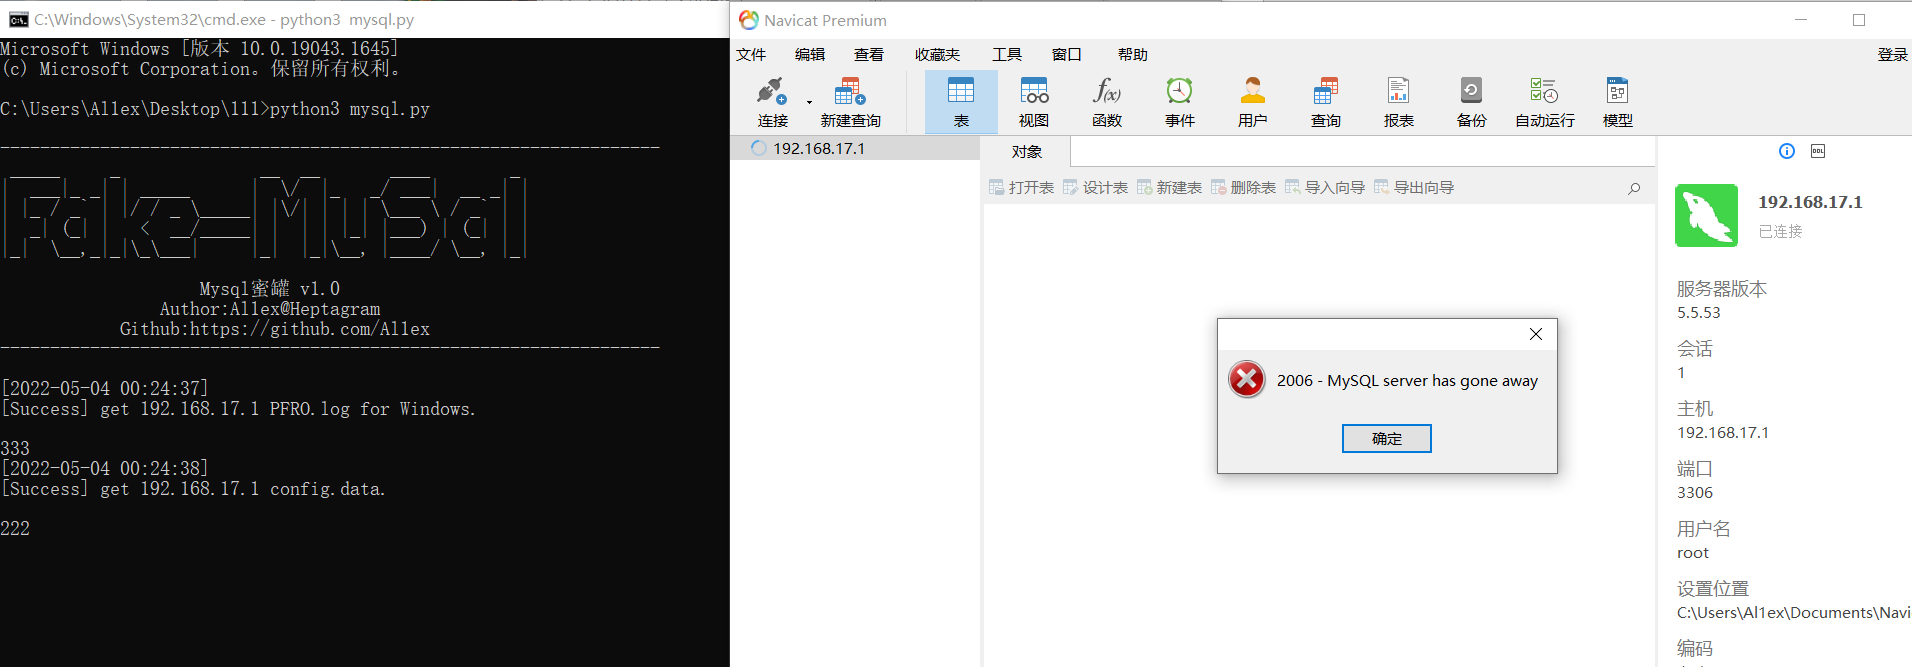
config

Paso 3:El atacante obtiene la información de AccInfo.dat al intentarlo de nuevo.
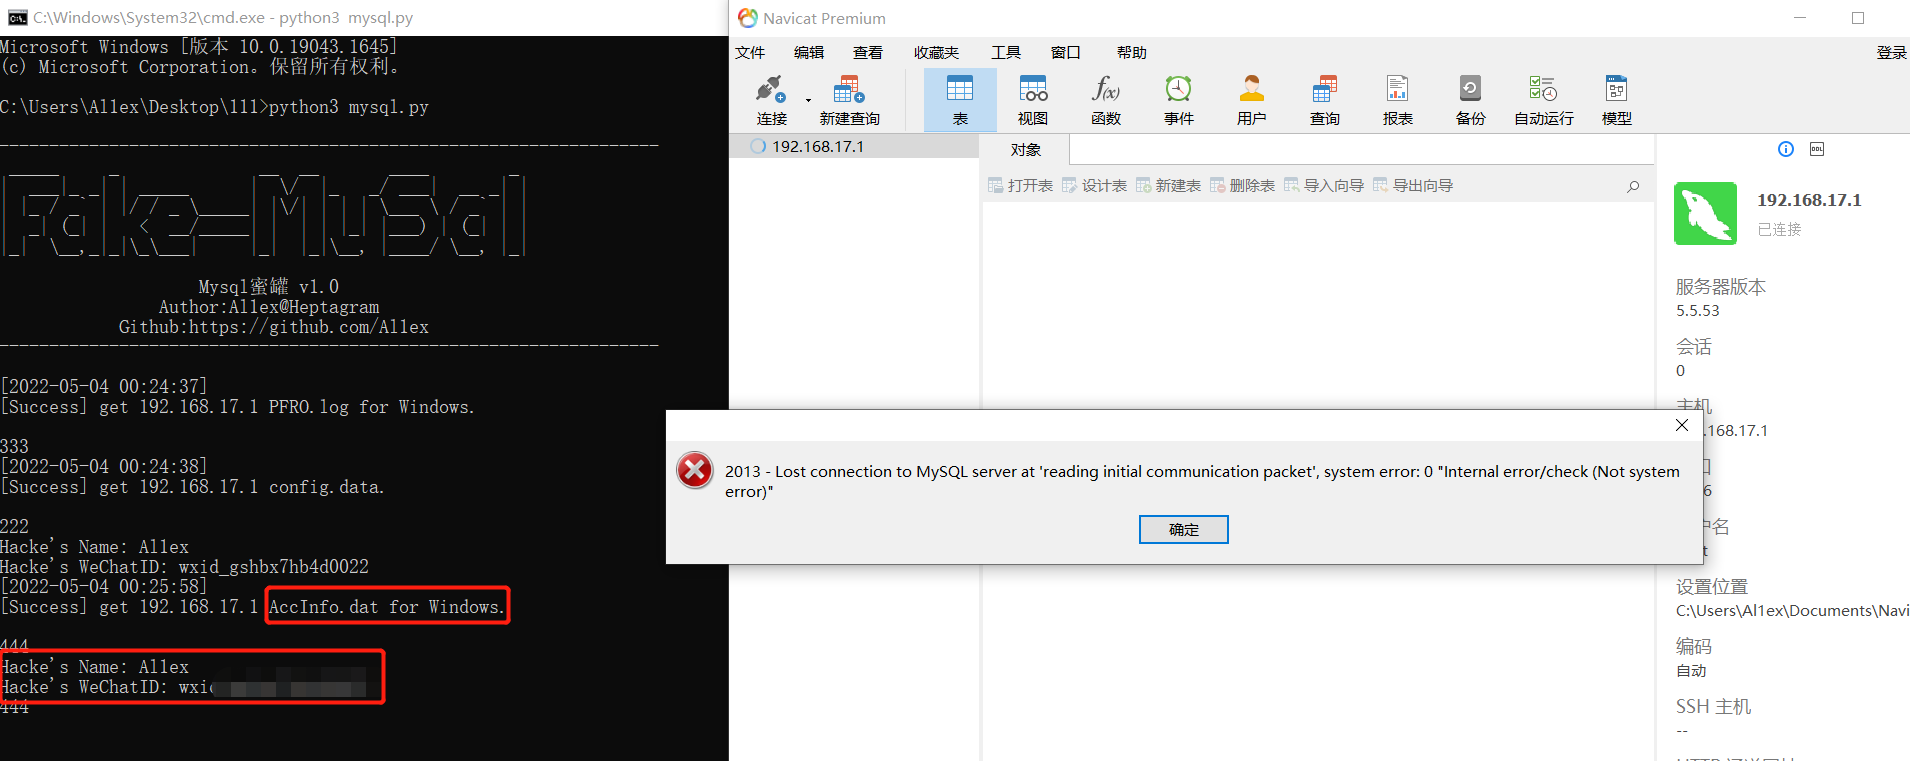
acc

Expansión complementaria:

  • En Windows no se obtendrá información cuando no haya iniciado sesión en el sistema. Si es necesario, puedes cambiar lo que se desea leer en el archivo.

linux

  • El atacante solo lee PFRO.log cuando WeChat no está instalado localmente.

log

Limitaciones

Cuando un atacante utiliza una herramienta de fuerza bruta para explotar con éxito (falsamente) e iniciar sesión de forma remota, obtendrá el contenido de los archivos PFRO.log y config.data la primera vez. Si desea obtener contenido más delicado, necesita intentar conectarse nuevamente (normalmente). Por favor, cámbielo más adelante cuando tenga tiempo.

Referencia

https://github.com/qigpig/MysqlHoneypot

https://github.com/heikanet/MysqlHoneypot

https://mp.weixin.qq.com/s/rQ9BpavBeMnS6xUOidZ5OA

https://mp.weixin.qq.com/s/m4I_YDn98K_A2yGAhv67Gg

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →