
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit
 elevenpaths/foca
Herramienta para encontrar metadatos e información oculta en los documentos.
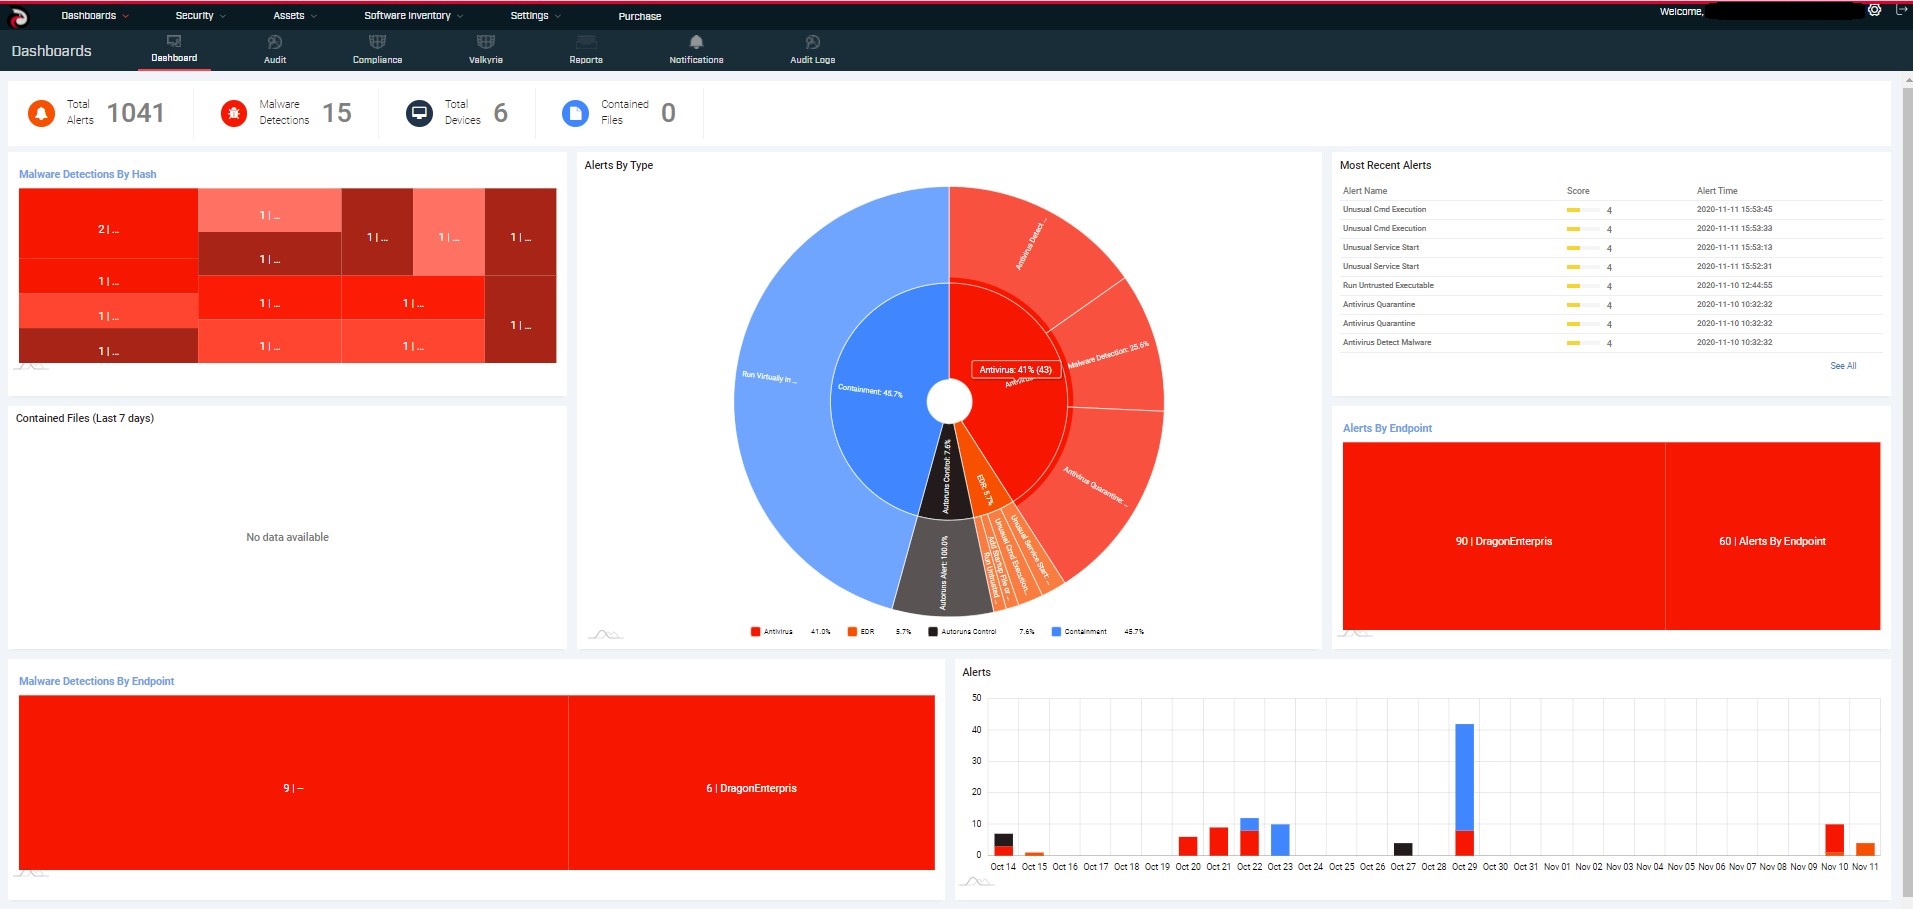 comodosecurity/openedr
Repositorio público de Open EDR
 eonraider/blackhat-python3
Código fuente del libro «Black Hat Python» de Justin Seitz. El código se ha convertido por completo a Python 3, se ha reformateado para cumplir con…
 magicsword-io/loldrivers
Base de datos curada de controladores de Windows vulnerables y maliciosos con reglas de detección YARA, Sigma, ClamAV y Sysmon para la búsqueda…
 simsong/bulk_extractor
Este es el árbol de desarrollo. Las descargas de producción están en:
 fabrimagic72/malware-samples
Una colección de muestras de malware capturadas por varios honeypots que administro
 fkie-cad/fact_core
Herramienta de Análisis y Comparación de Firmware
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
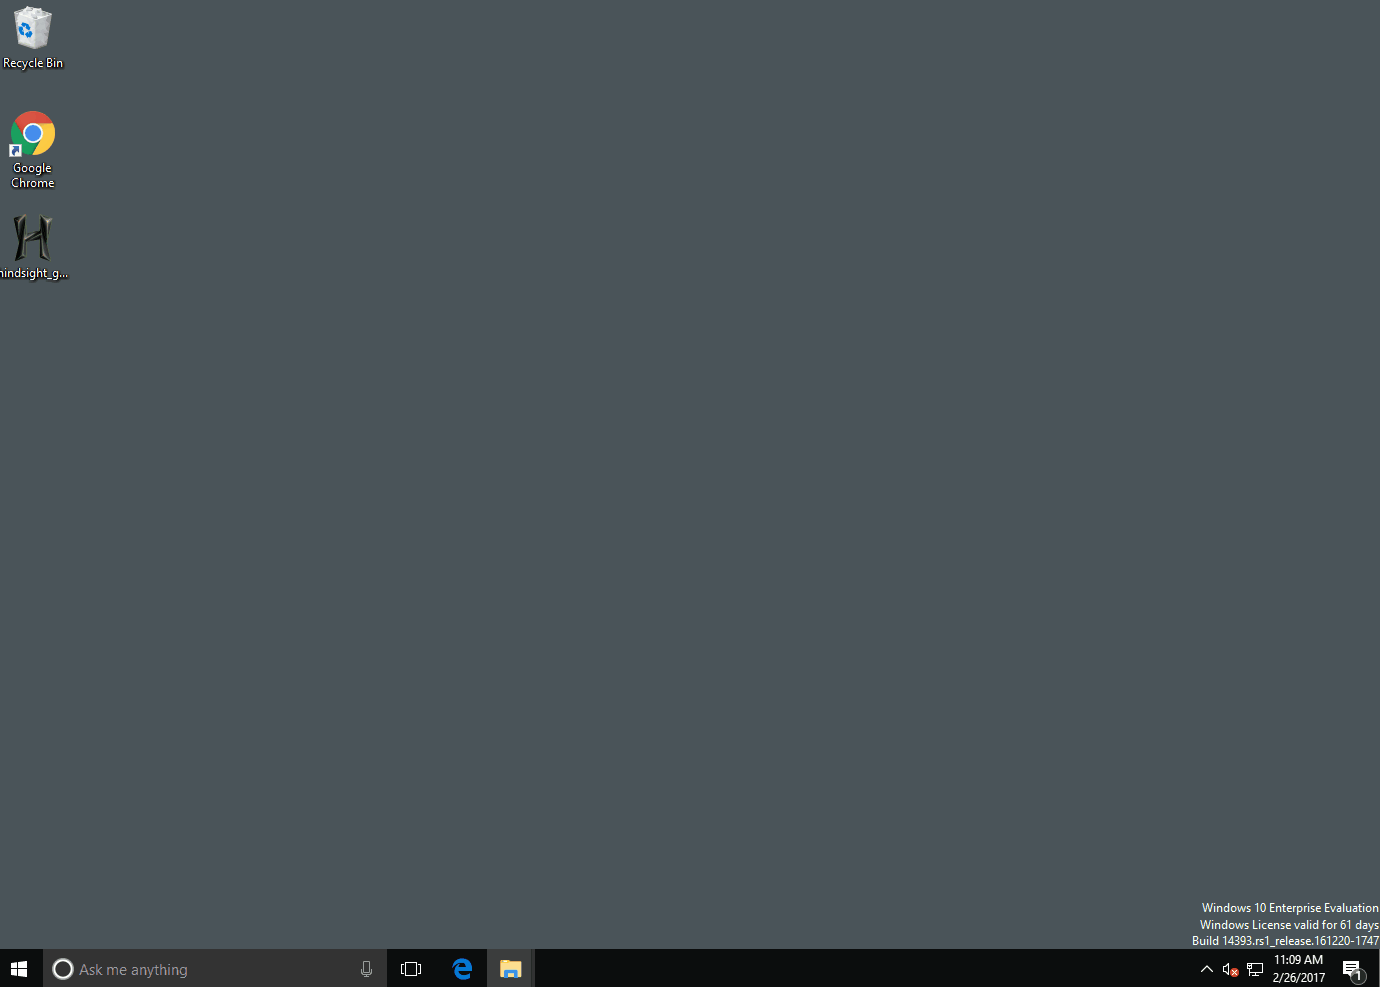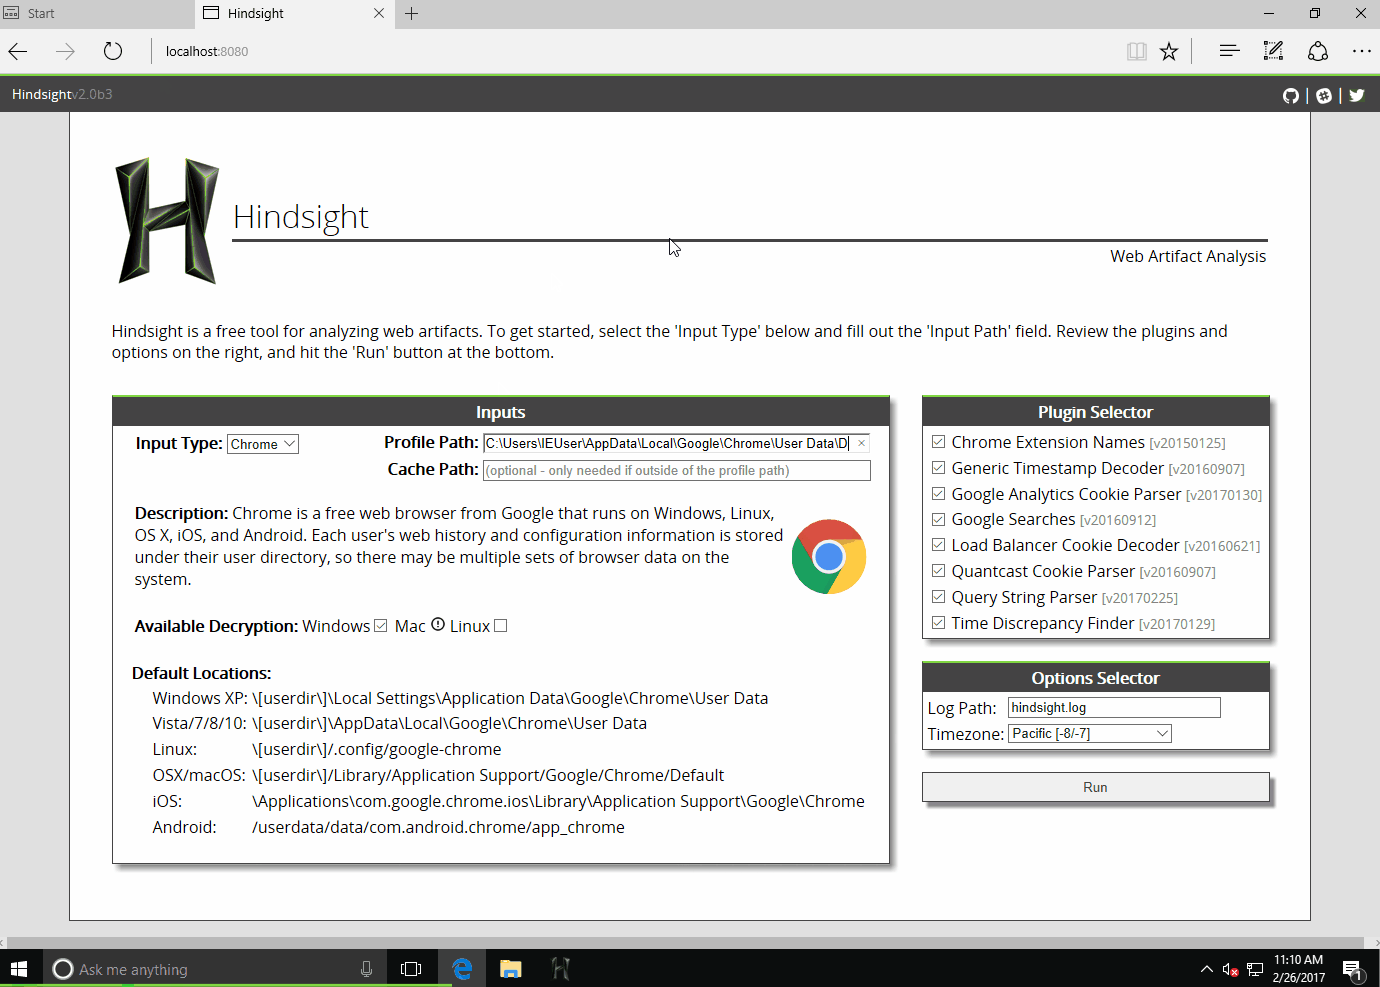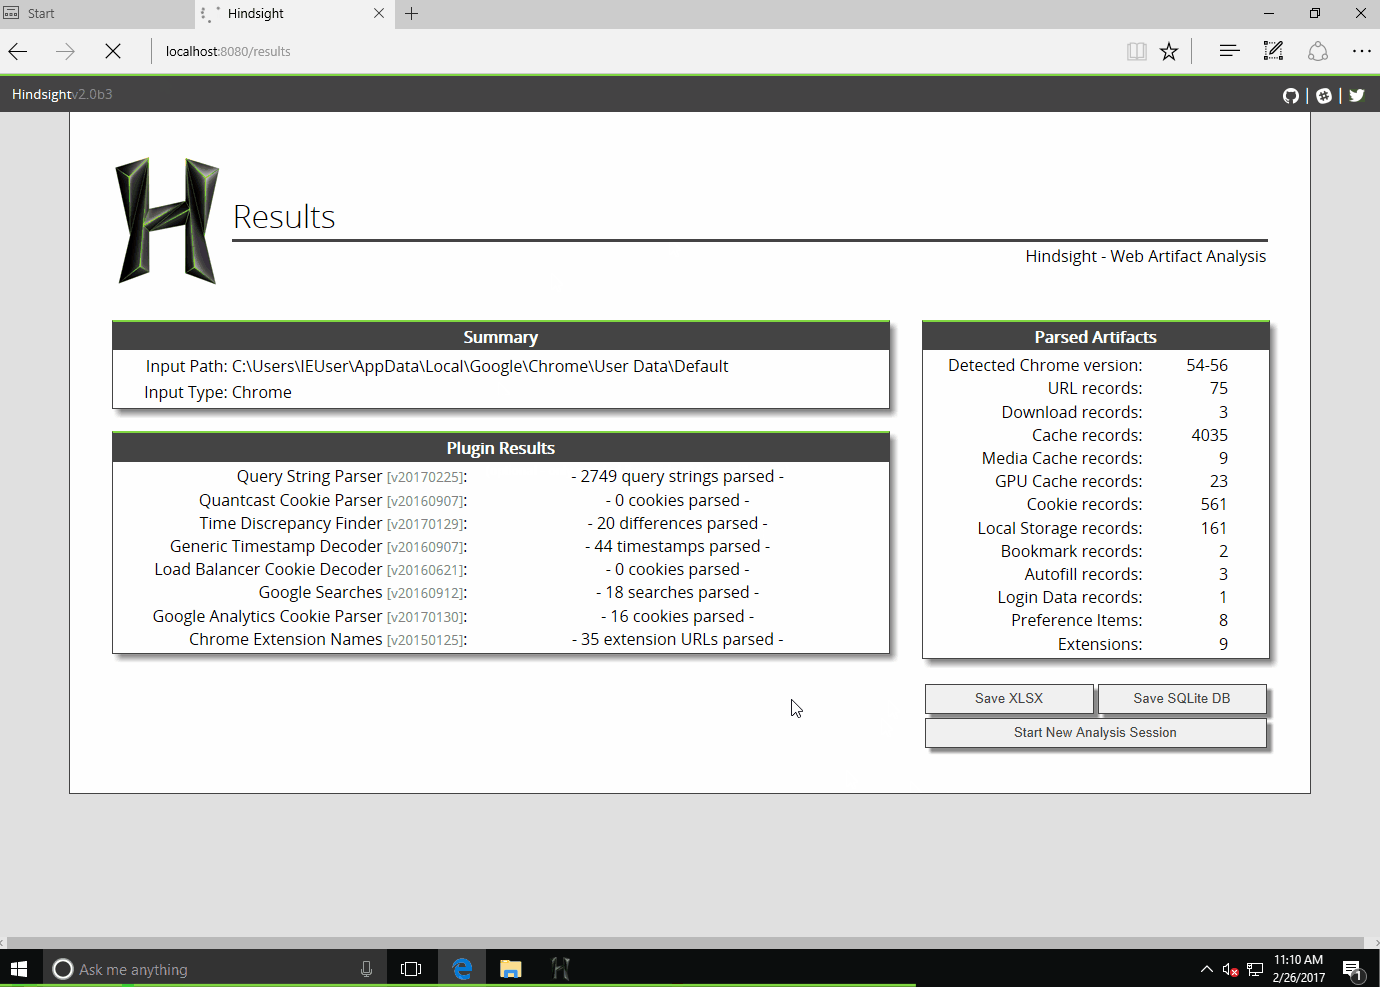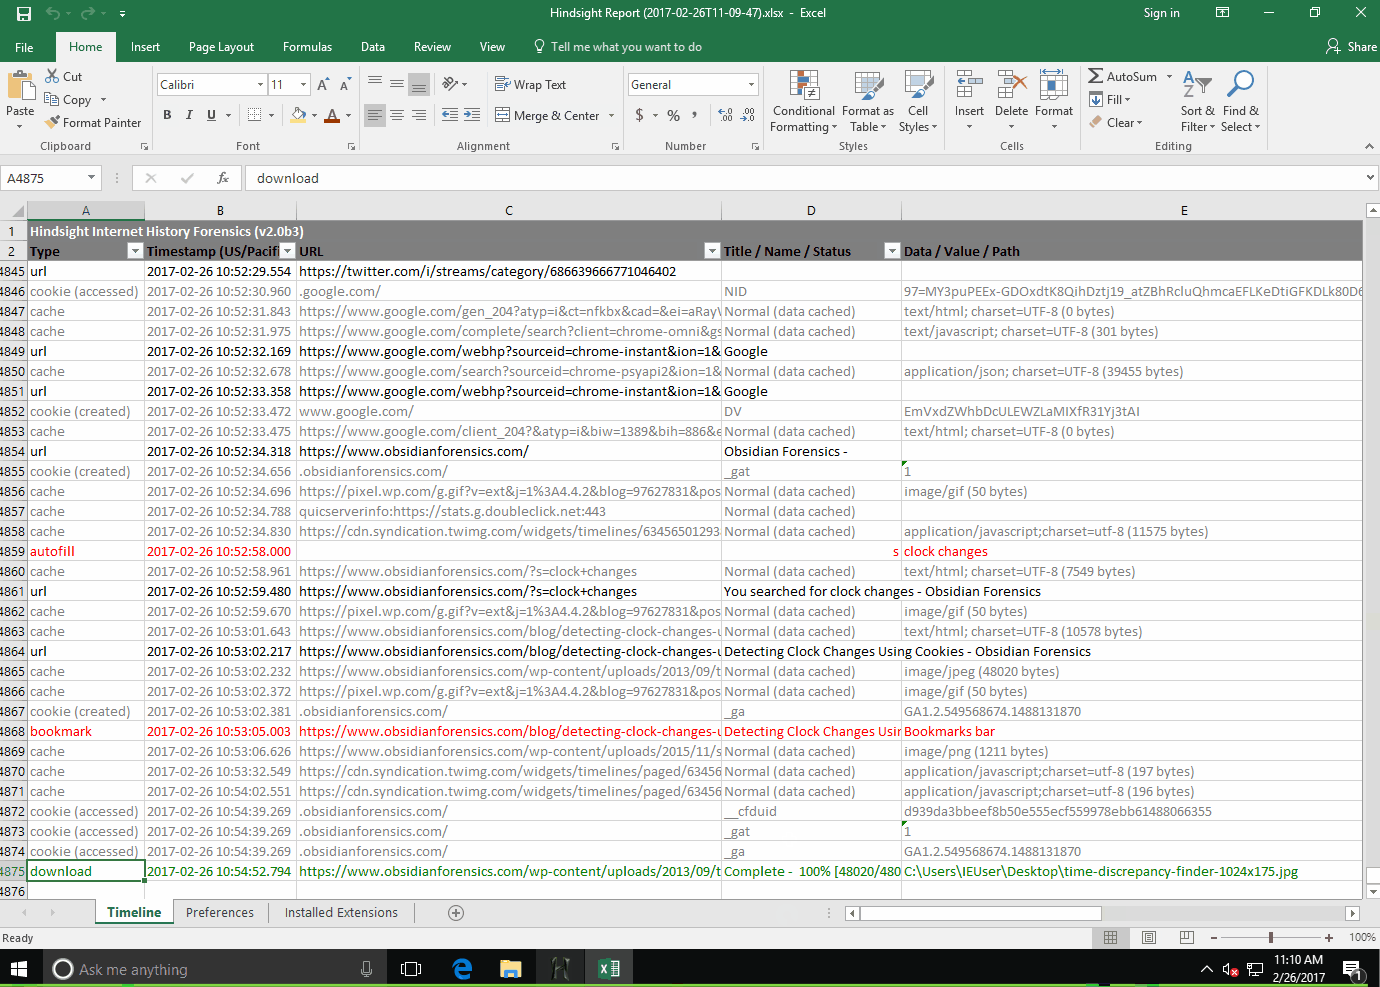 ryandfir/hindsight
Herramienta de análisis forense de navegadores para Google Chrome, otros navegadores basados en Chromium y Mozilla Firefox
 hasherezade/malware_training_vol1
Materiales para la formación en Análisis de Malware en Windows (volumen 1)
 pgaudit/pgaudit
Extensión de auditoría de PostgreSQL
 odedshimon/bruteshark
Herramienta de Análisis de Red
 nelenkov/android-backup-extractor
Extraer y reempaquetar copias de seguridad ADB de Android (ICS+). Admite archivos cifrados, conversión a tar y E/S estándar para análisis forense o…
 kiminewt/pyshark
Wrapper de Python para tshark, permitiendo el análisis de paquetes en Python usando los disectores de Wireshark
 eonraider/violent-python3
Código fuente del libro "Violent Python" de TJ O'Connor. El código ha sido completamente convertido a Python 3, reformateado para cumplir con los…
 devploit/awesome-ctf-resources
Una lista de frameworks, bibliotecas, recursos y software de Capture The Flag (CTF) para jugadores de CTF principiantes/experimentados 🚩
 virustotal/yara-x
Una reescritura de YARA en Rust.
 amnestytech/investigations
Indicadores de Compromiso de las investigaciones cibernéticas de Amnistía Internacional







