
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit
 anssi-fr/dfir4vsphere
Módulo de PowerShell para análisis forense de VMWare vSphere
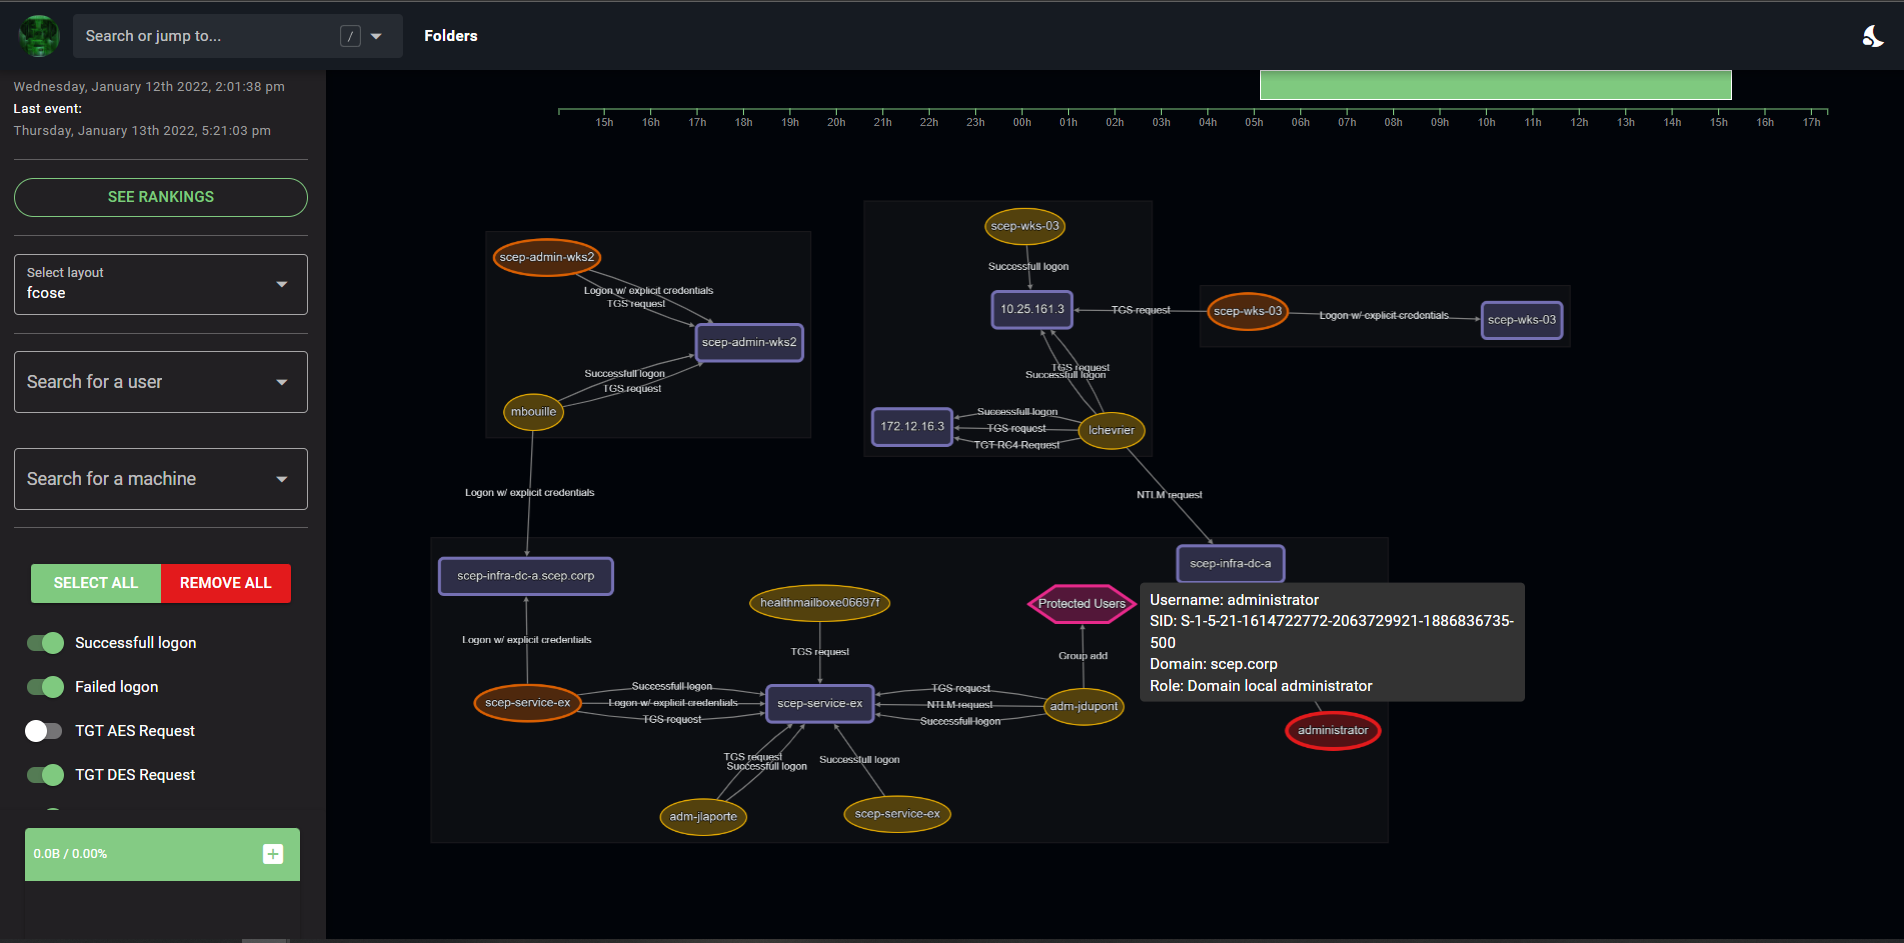 jurelou/epagneul
Visualización en gráficos de registros de eventos de Windows
 emrekybs/mrhandler
Herramienta de respuesta a incidentes en Linux basada en SSH que ejecuta comandos de diagnóstico para recopilar configuraciones de red, registros,…
 mspicer/pcapinator
Una herramienta para procesar muchos pcaps usando tshark
 spyre-project/spyre
escáner simple de IOC basado en YARA
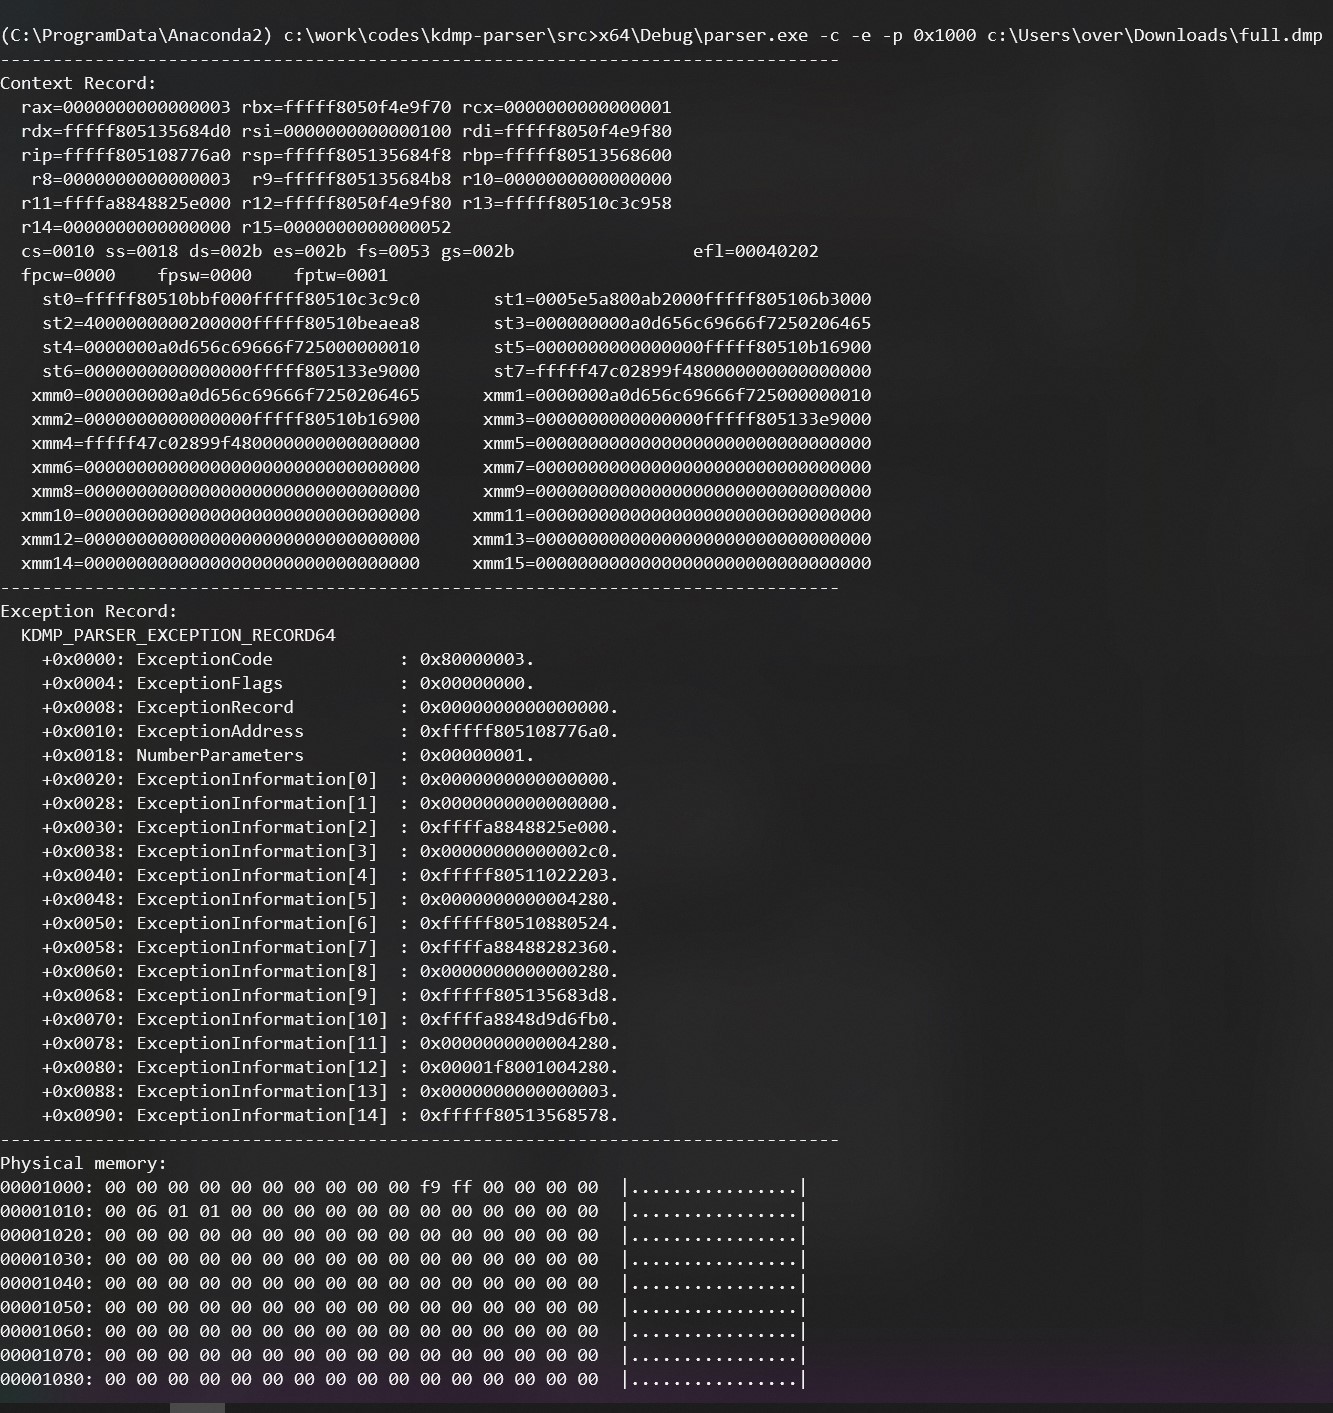 0vercl0k/kdmp-parser
Una biblioteca de análisis de volcados de kernel de Windows en C++ con enlaces para Python 3.
 packetlss/android-locdump
Volcador de caché del servicio de ubicación de Android
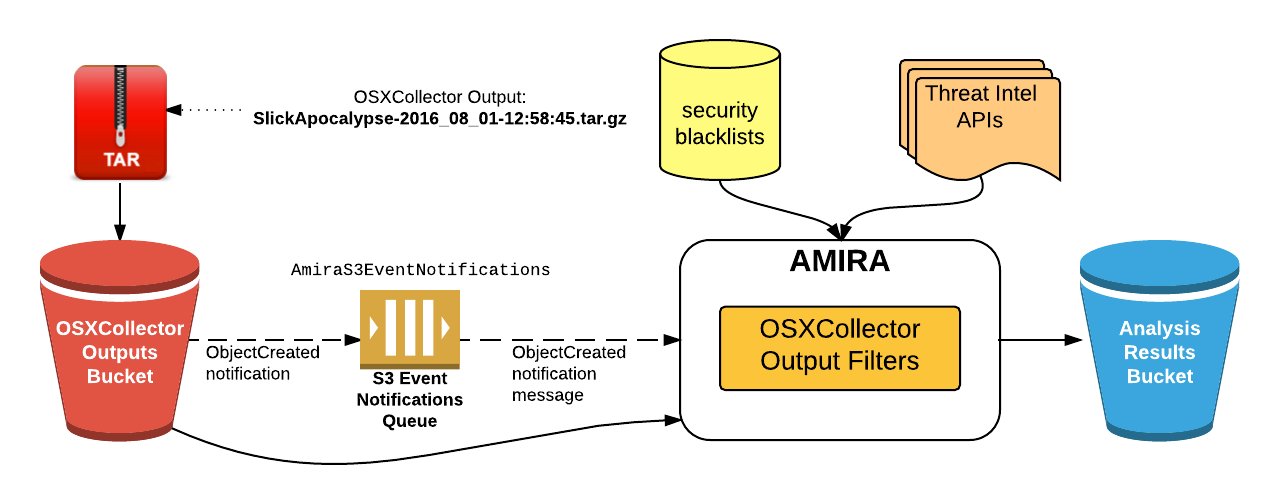 yelp/amira
AMIRA: Respuesta y Análisis Automatizado de Incidentes de Malware
 andreafortuna/autotimeliner
Extrae automágicamente la línea de tiempo forense de un volcado de memoria volátil
 safelineman/agentic-soc-simulation
Plataforma de simulación de SOC impulsada por IA
 bohops/rogueassemblyhunter
Rogue Assembly Hunter es una utilidad para descubrir módulos .NET CLR 'interesantes' en procesos en ejecución.
 krisnova/xpid
Descubrimiento de procesos en Linux. Librería C, enlaces Go, Runtime.
 packtpublishing/learning-linux-binary-analysis
Aprendiendo análisis binario de Linux, publicado por Packt
 mohshomis/modo
Colección curada de recursos de aprendizaje en ciberseguridad, writeups de CTF, artículos de investigación y laboratorios prácticos para el…
 ajmartel/irtriage
Triage de Respuesta a Incidentes - Recopilación de Evidencias en Windows para Análisis Forense
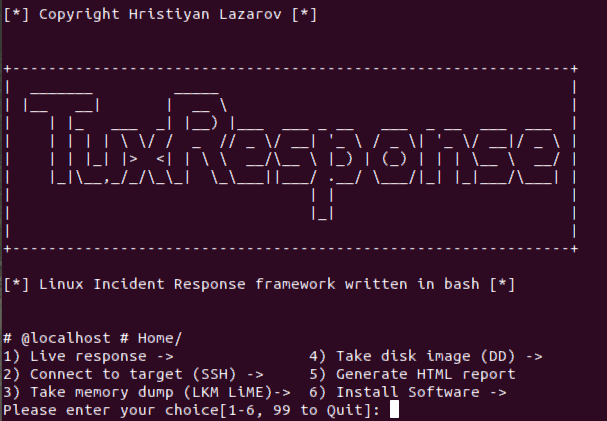 la3ar0v/tuxresponse
Script automatizado de respuesta a incidentes en Linux con triaje en vivo, adquisición de memoria (LiME), imagen de disco, escaneo YARA y generación…
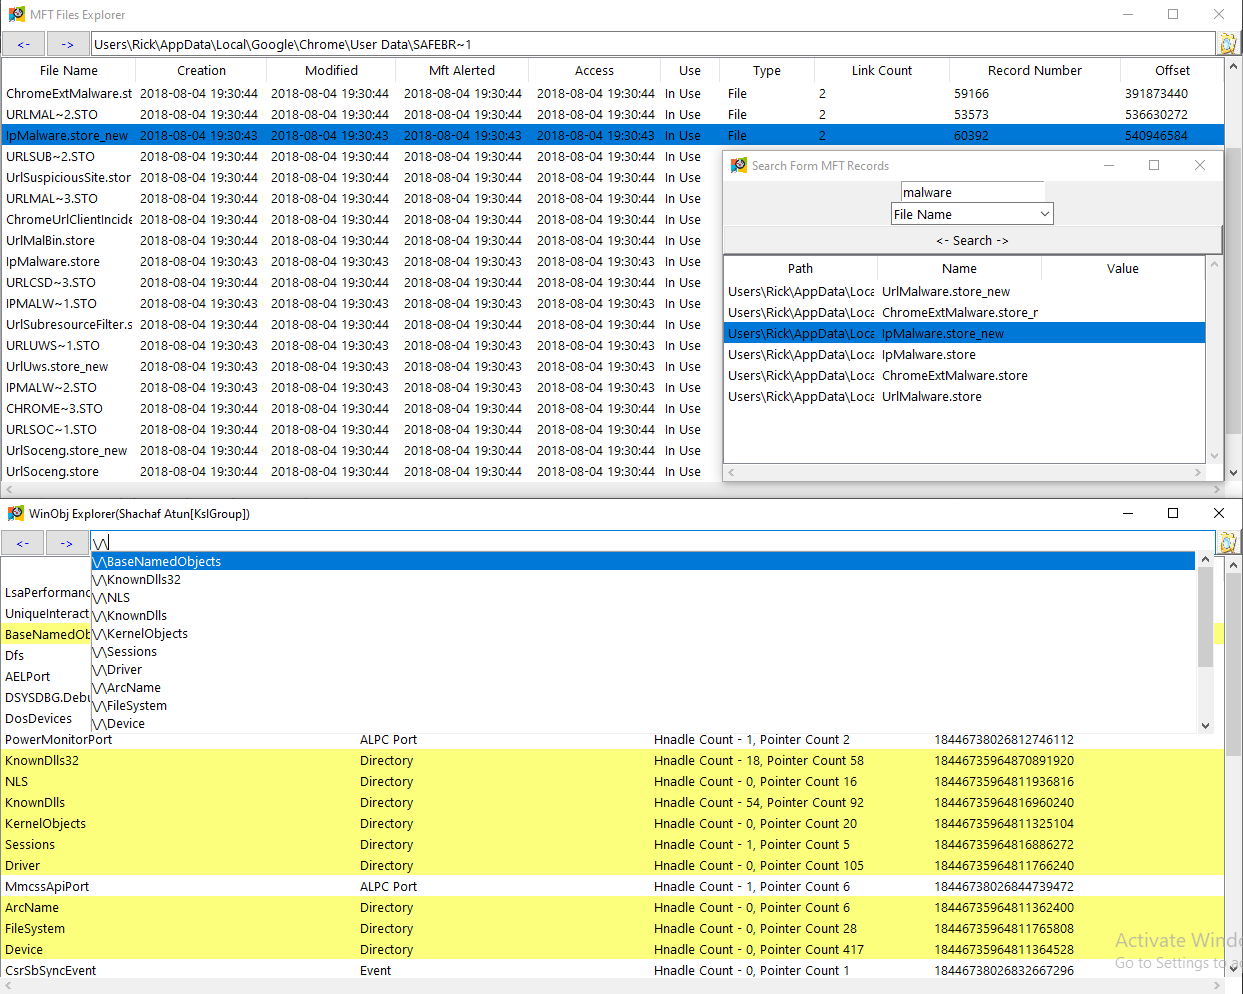 memoryforensics1/volexp
volatility explorer (volatility 2)
 sobri3195/pegasus-neo
PEGASUS-NEO es un marco integral de pruebas de penetración diseñado para profesionales de la seguridad y hackers éticos. Combina múltiples…








