Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
epagneul — Visualización en gráficos de registros de eventos de Windows | Kitploit

Herramientas/GitHubGitHub/jurelou/epagneul
Análisis ForenseAnálisis de Registros
GitHubjurelou/epagneul

epagneul

Visualización en gráficos de registros de eventos de Windows
Ver Repositorio
2513340hace 1 añoRevisado por Kitploit
Compartir

Logo de Vue

epagneul

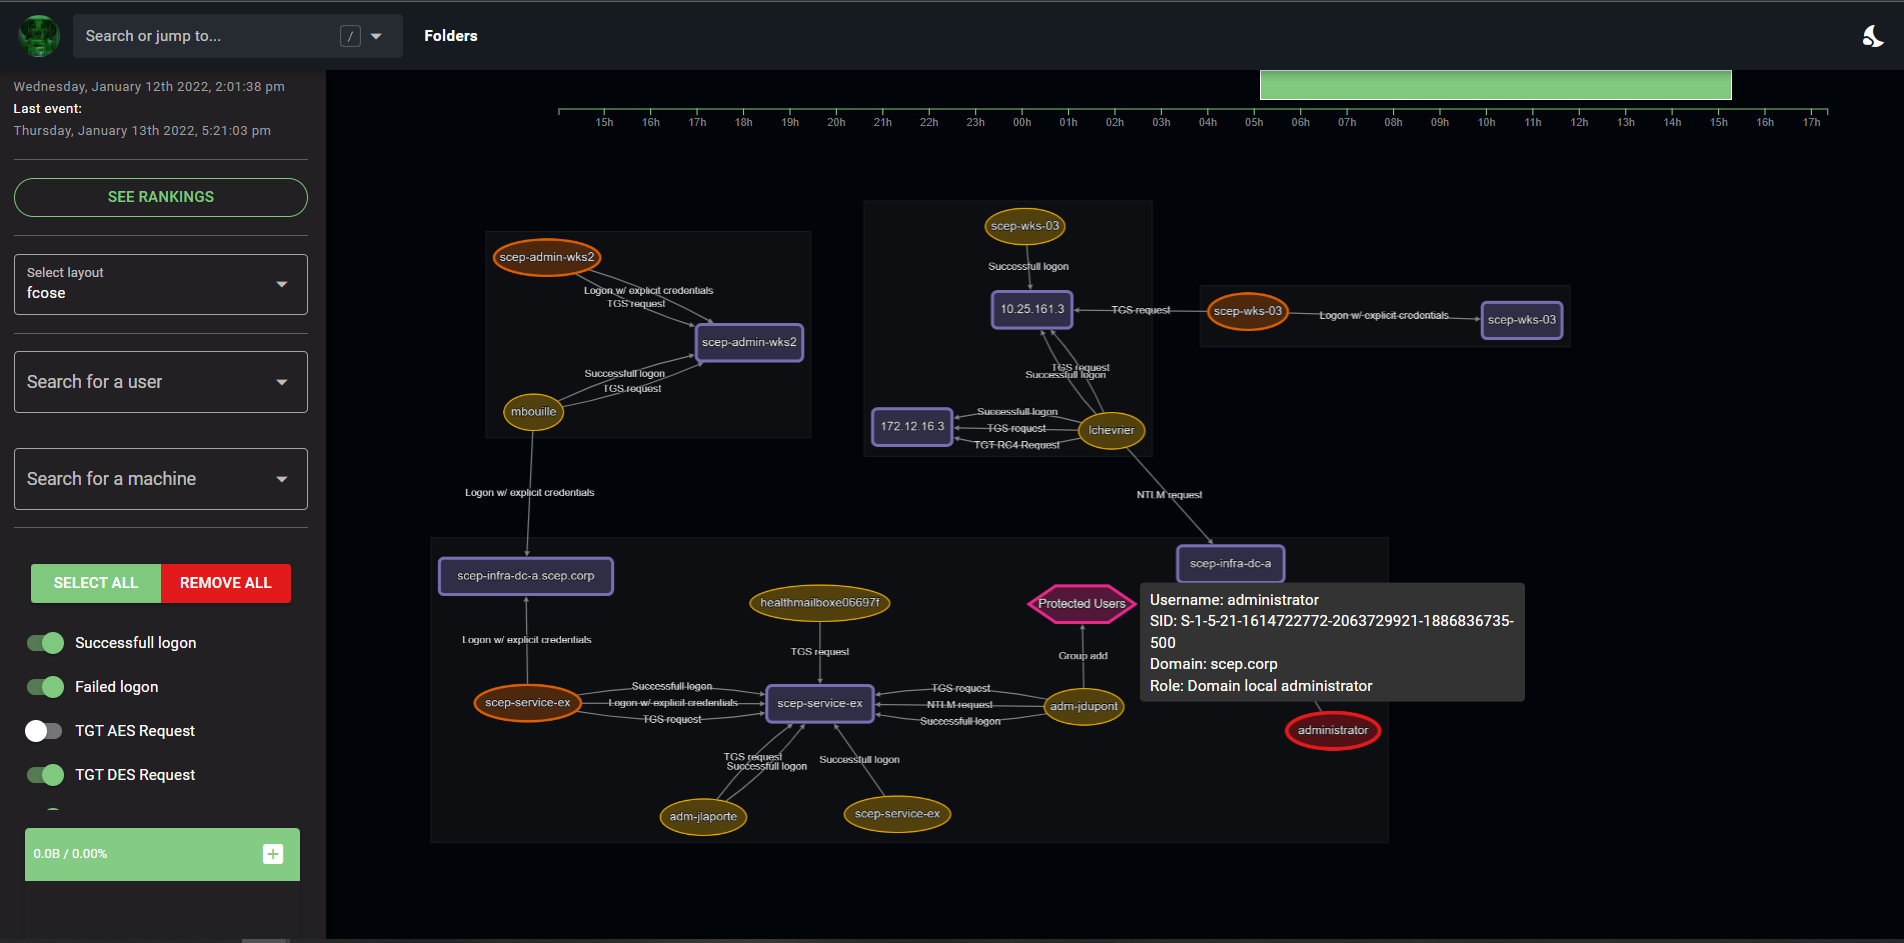
Epagneul es una herramienta para visualizar e investigar registros de eventos de Windows.

diseño

Despliegue

Requiere tener instalados docker y docker-compose.

Instalación

make

Despliegue sin conexión

En una máquina conectada a internet, construye una versión sin conexión:

make release

Esto creará una carpeta release que contiene imágenes docker listas para usar. Copia el proyecto a tu máquina aislada y luego ejecuta:

make load
make

Esto instalará:

  • Interfaz web de epagneul (puerto 8080)
  • Backend de epagneul (puerto 8000)
  • neo4j (puerto 7474)

Herramienta Util: Subir Archivos o Carpetas a Epagneul

El proyecto incluye una utilidad de Python para subir archivos EVTX o JSONL a Epagneul para su análisis.

Características

  • Crea carpetas automáticamente en el backend de Epagneul.
  • Valida y sube archivos EVTX o JSONL.
  • Soporta la subida de un solo archivo o de una carpeta.

Uso

Ejecuta el siguiente comando para usar la herramienta:

python upload.py --input-path <ruta_al_archivo_o_carpeta> --folder-name <nombre_de_carpeta> --console-url <url_de_consola> [--console-port <puerto>]

Argumentos

  • --input-path: Ruta al archivo o carpeta que contiene archivos EVTX o JSONL.
  • --folder-name: Nombre de la carpeta a crear en Epagneul.
  • --console-url: URL base del backend de Epagneul (p. ej., http://127.0.0.1).
  • --console-port: Puerto del backend de Epagneul (por defecto: 6327).

tareas pendientes

  • Mejores correlaciones de SID
  • añadir tips en los bordes
  • Algoritmo de propagación de etiquetas
  • PageRank
  • Añadir IDs de eventos faltantes (sysmon)
  • Conversión adecuada de SID conocidos / principales de seguridad, ...
  • cadenas de Markov ocultas
  • Mostrar una línea de tiempo de inicios de sesión / al menos un gráfico resumen
  • echar un vistazo a: https://github.com/ahmedkhlief/APT-Hunter
  • Importar datos desde ELK / Splunk
  • detectar comunidades usando Louvain
  • Documentar el método de filtrado de evtx usando el filtro 3,4648,4624,4625,4672,4768,4769,4771,4776,4728,4732,4756

Errores conocidos

  • El valor de count en los bordes no se actualiza en función de la línea de tiempo seleccionada


Referencias:

  • https://adsecurity.org/wp-content/uploads/2017/04/2017-BSidesCharm-DetectingtheElusive-ActiveDirectoryThreatHunting-Final.pdf
  • https://github.com/JPCERTCC/LogonTracer

Construido con

  • Vue.js - El framework web utilizado
  • Cytoscape.js - Librería utilizada para la visualización y análisis de grafos
  • d3 - Utilizado para mostrar la línea de tiempo
  • neo4j - Base de datos del backend
  • evtx - Analizador para el formato XML EventLog de Windows

Autores

  • jurelou - Trabajo inicial - jurelou
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →