
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 m1ghtym0/browser-pwn
Una colección actualizada de recursos centrados en la explotación de navegadores.
 fox-it/aclpwn.py
Explotación de ACL de Active Directory con BloodHound
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit de kernel completamente implementado para la PS4 en 5.05FW
 torque59/nosql-exploitation-framework
Un Framework en Python para Escaneo y Explotación de NoSQL
 nickvourd/supernova
Cifrador y ofuscador de shellcode multi-cifrado con conversión automática de salida a C, C#, Rust, Nim, Python y más. Soporta ROT, XOR, RC4, AES,…
 trustedsec/titanis
Biblioteca de protocolos de Windows, que incluye implementaciones de SMB y RPC, entre otras.
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 robertdavidgraham/rdpscan
Un escáner rápido para la vulnerabilidad CVE-2019-0708 "BlueKeep".
 nccgroup/featherduster
Una herramienta automatizada y modular de criptoanálisis; es decir, un Arma de Destrucción Matemática.
 arialdomartini/morris-worm
El código fuente descompilado del gusano Morris
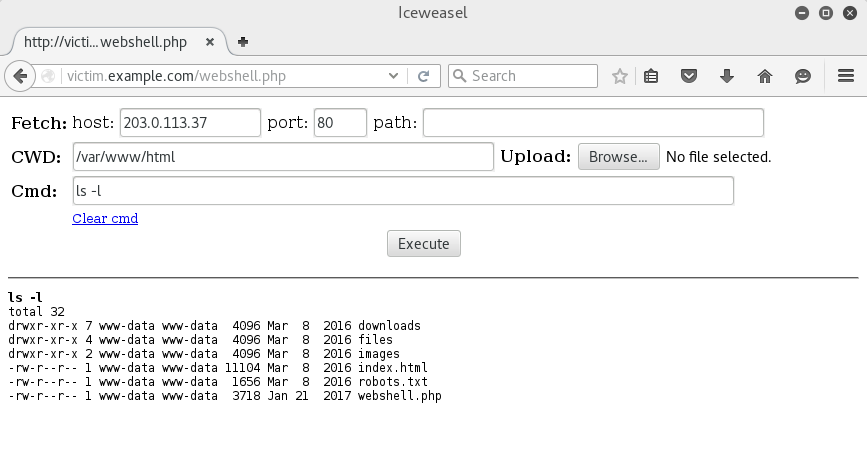 whitewinterwolf/wwwolf-php-webshell
Shell web PHP de WhiteWinterWolf
 jas502n/0day-security-software-vulnerability-analysis-technology
0day Seguridad_Técnicas de análisis de vulnerabilidades de software
 risksense/zerologon
Exploit para zerologon cve-2020-1472
 byt3bl33d3r/itwasalladream
Un escáner Python para PrintNightmare (CVE-2021-34527). Escanea subredes enteras en busca de hosts vulnerables a la RCE PrintNightmare.
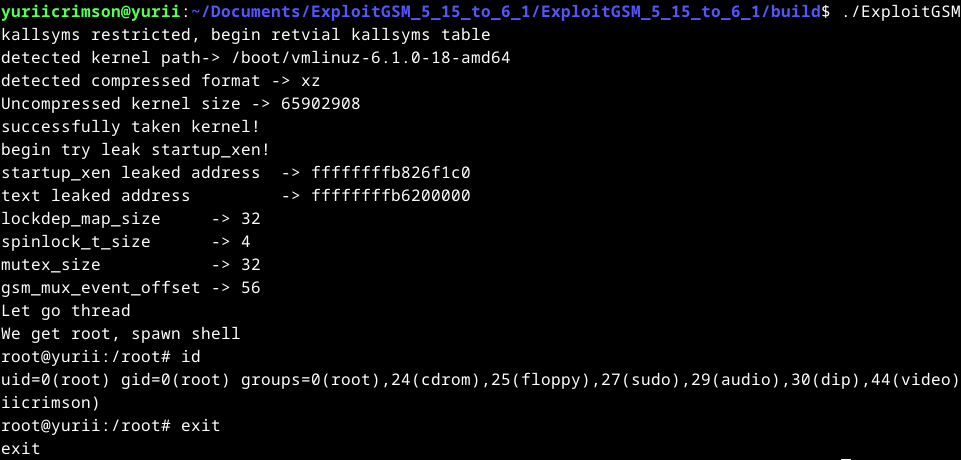 yuriicrimson/exploitgsm
Exploit para kernels 6.4 - 6.5 y otro exploit para 5.15 - 6.5
 safebreach-labs/poolparty
Un conjunto de técnicas de inyección de procesos totalmente indetectables que abusan de los grupos de subprocesos de Windows.
 x3omdax/penbox
PenBox - Un Framework de Pruebas de Penetración - La Herramienta Con Todas Las Herramientas, El Repositorio del Hacker
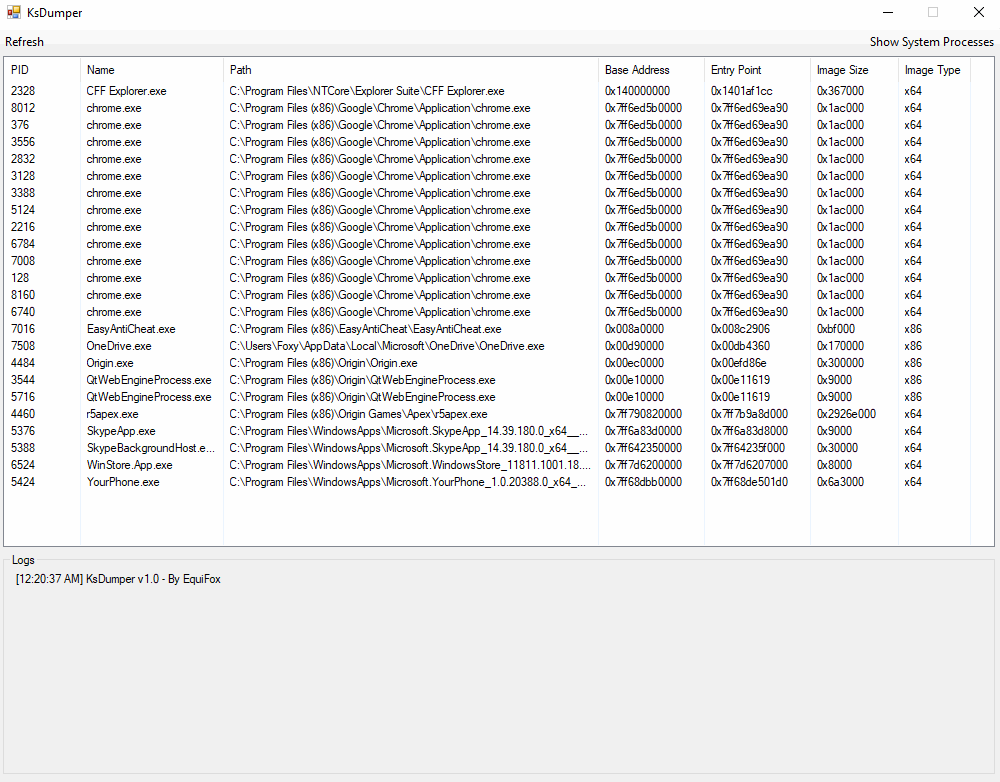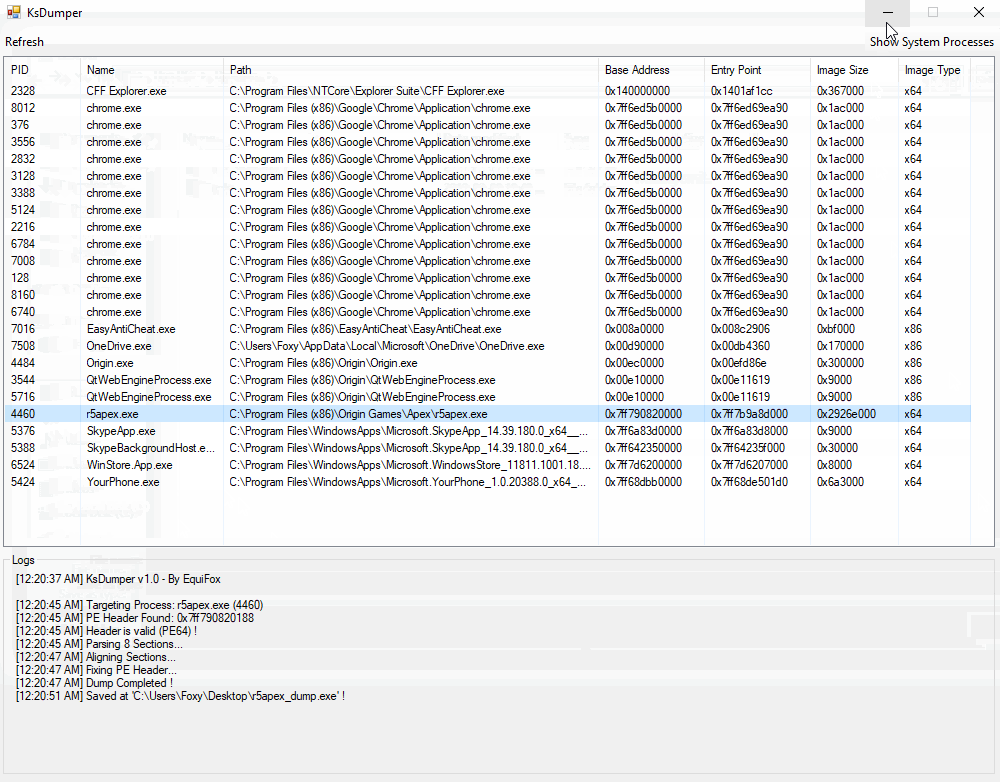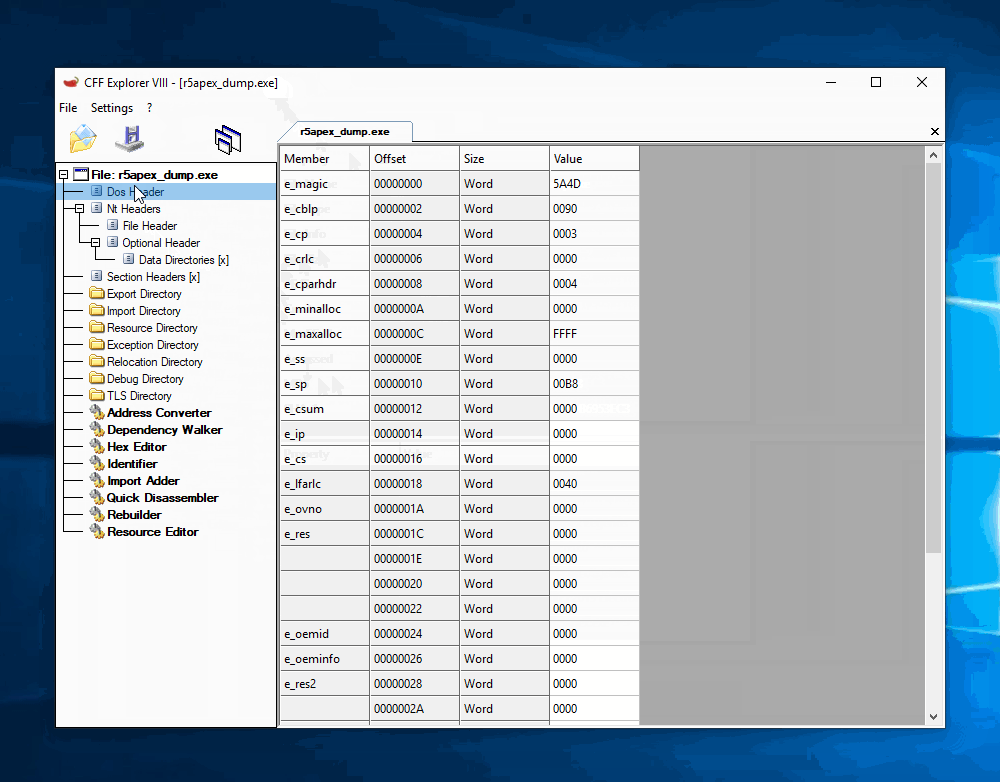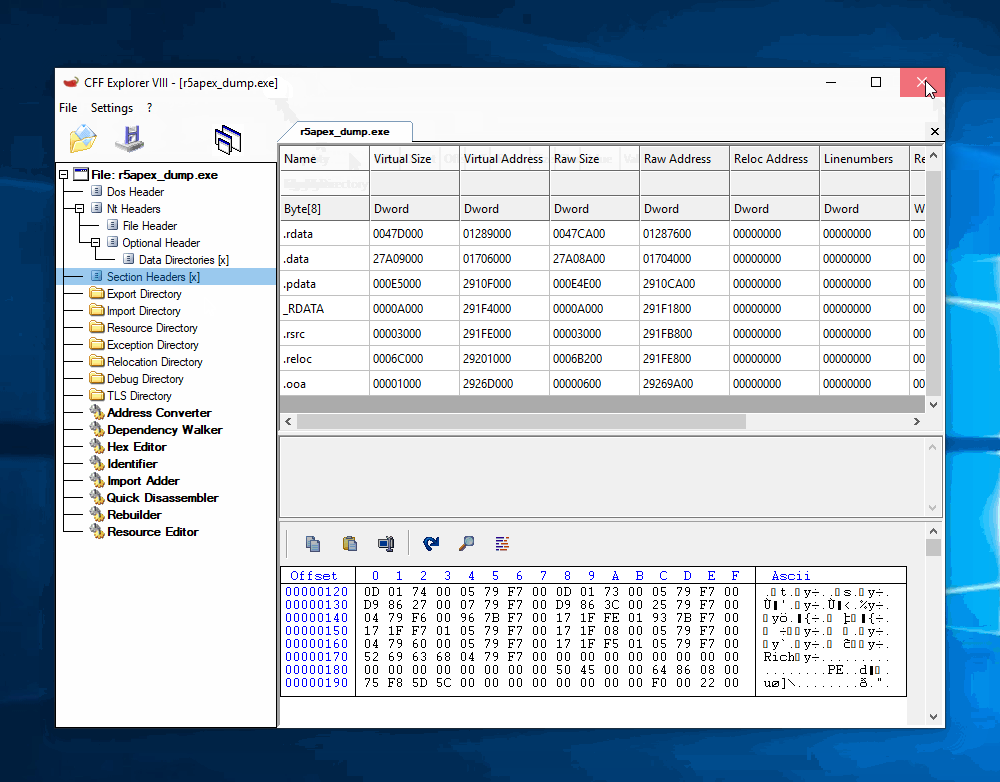 equifox/ksdumper
Volcado de procesos utilizando el poder del espacio del kernel !








