
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 absholi7ly/poc-cve-2025-24813
Este repositorio contiene un script automatizado de Prueba de Concepto (PoC) para explotar **CVE-2025-24813**, una vulnerabilidad de Ejecución Remota…
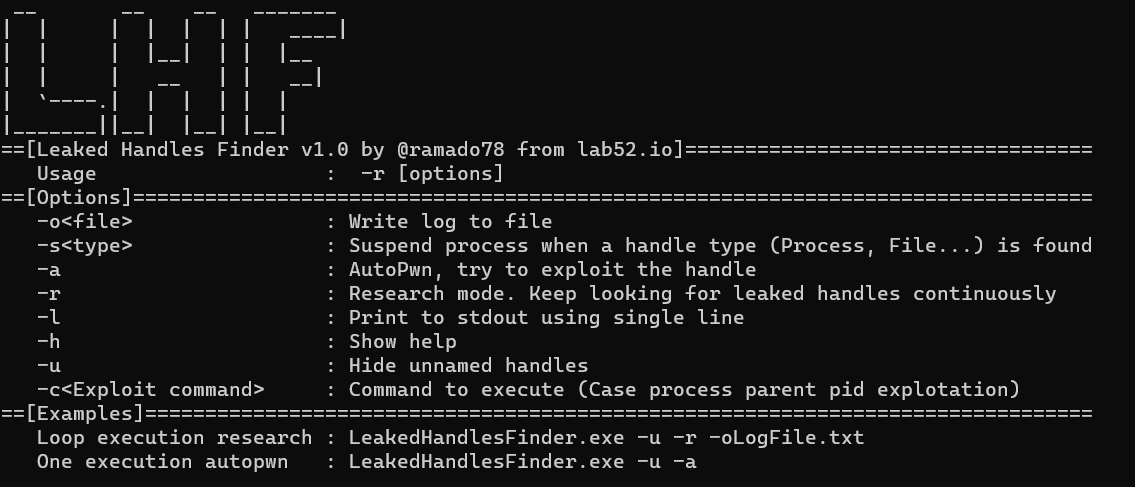 lab52io/leakedhandlesfinder
Herramienta de identificación de handles de procesos de Windows filtrados
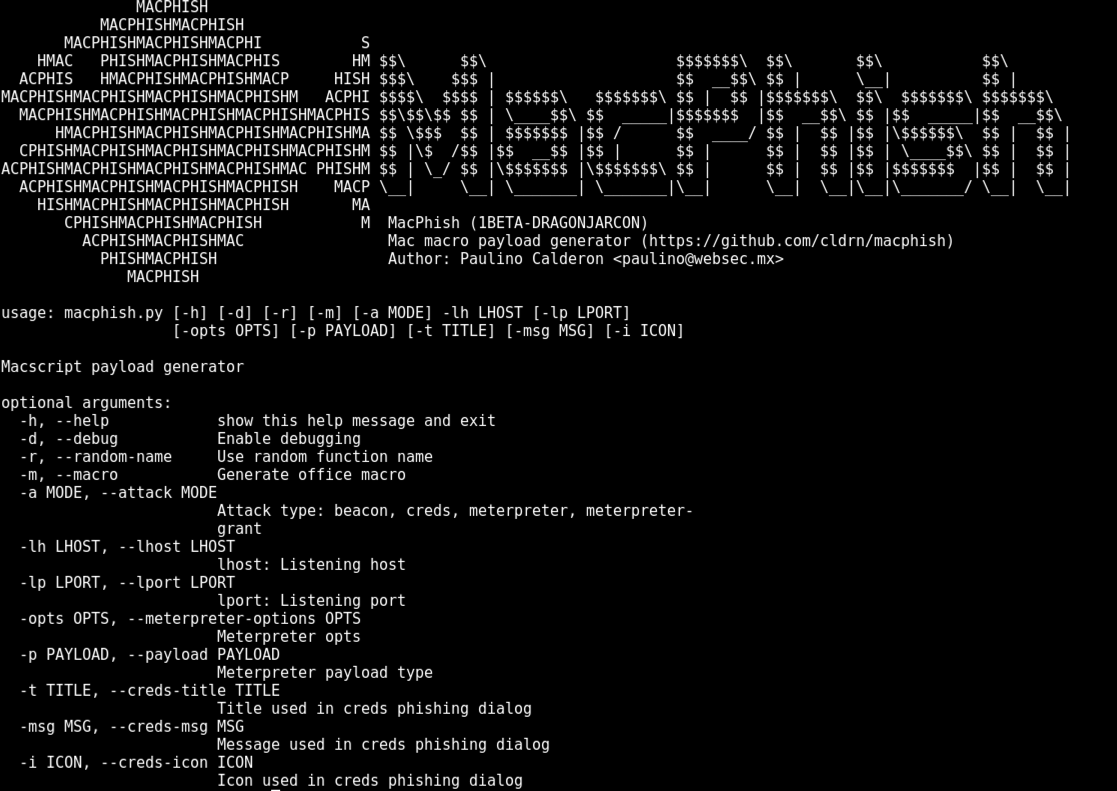 cldrn/macphish
Genera macros maliciosas de Office para Mac con baliza, recolección de credenciales y cargas útiles de meterpreter para pruebas de phishing y…
 pyn3rd/cve-2019-0232
Apache Tomcat: Ejecución remota de código en Windows
 threedr3am/tomcat-cluster-session-sync-exp
Cuando Tomcat utiliza su función de sincronización de sesiones incorporada, una configuración insegura (sin usar EncryptInterceptor) provoca una…
 sofianehamlaoui/pentest-bookmarkz
Una colección de enlaces útiles para pentesters.
 malwaretech/tinyxpb
Bootkit de Windows XP de 32 bits
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 Inyección de Godzilla memory shell
 jonatan1024/clrinject
Inyecta ensamblados C# EXE o DLL en cada runtime de CLR y AppDomain de otro proceso.
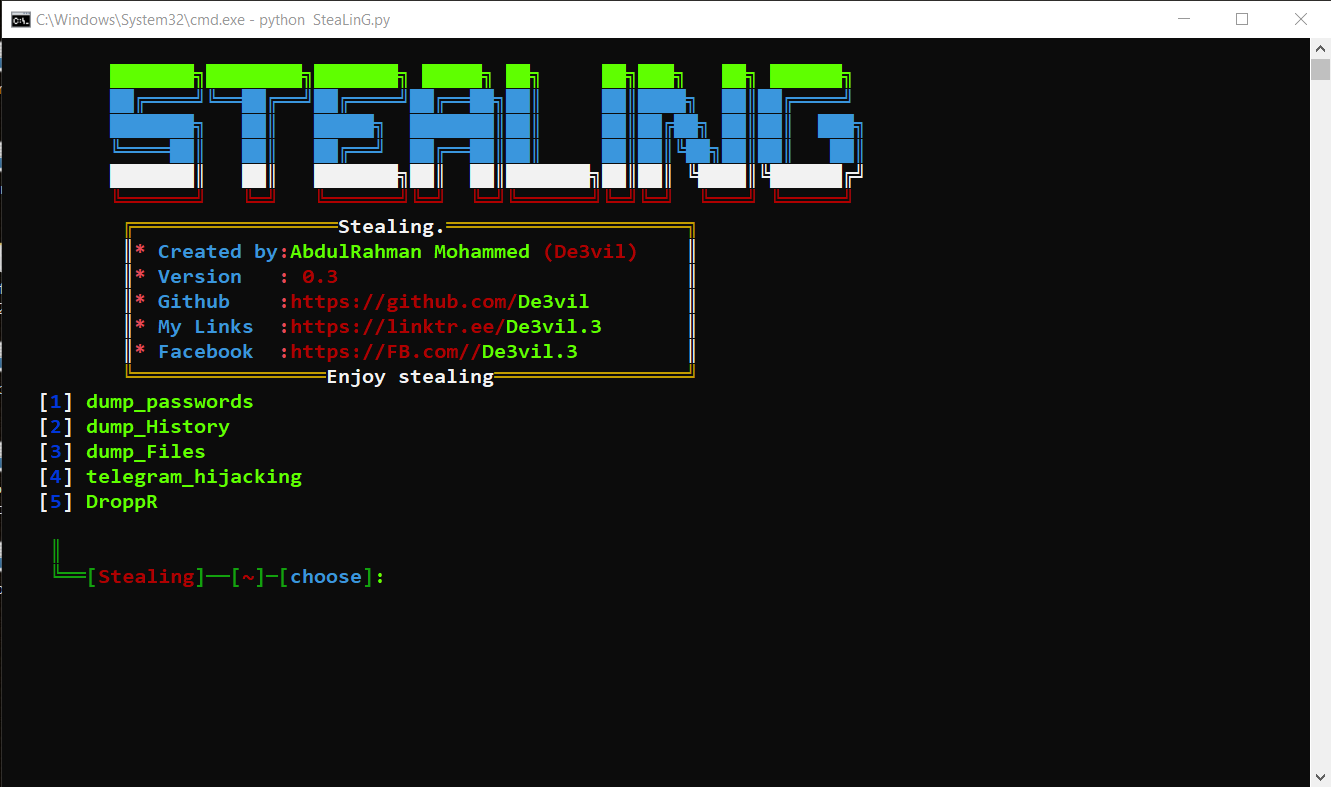 de3vil/stealing
SteaLinG es un framework de pruebas de penetración de código abierto diseñado para ingeniería social.
 itsmehacker/ducky-exploit
Arduino Rubber Ducky Framework
 notsosecure/udp-hunter
Herramienta de evaluación de red para varios servicios UDP que cubre tanto los protocolos IPv4 como IPv6
 trustedsec/specula
Framework modular de comando y control que abusa de la función Home Page de Microsoft Outlook para persistencia sigilosa, acceso remoto y…
 gamozolabs/elfloader
Un aplanador de archivos ELF independiente de la arquitectura para shellcode
 pqlx/cve-2022-1015
PoC de escalada de privilegios local para el kernel de Linux CVE-2022-1015
 nullsecuritynet/tools
Colección curada de herramientas de seguridad, exploits, código de prueba de concepto, shellcodes y scripts para pruebas de penetración e…
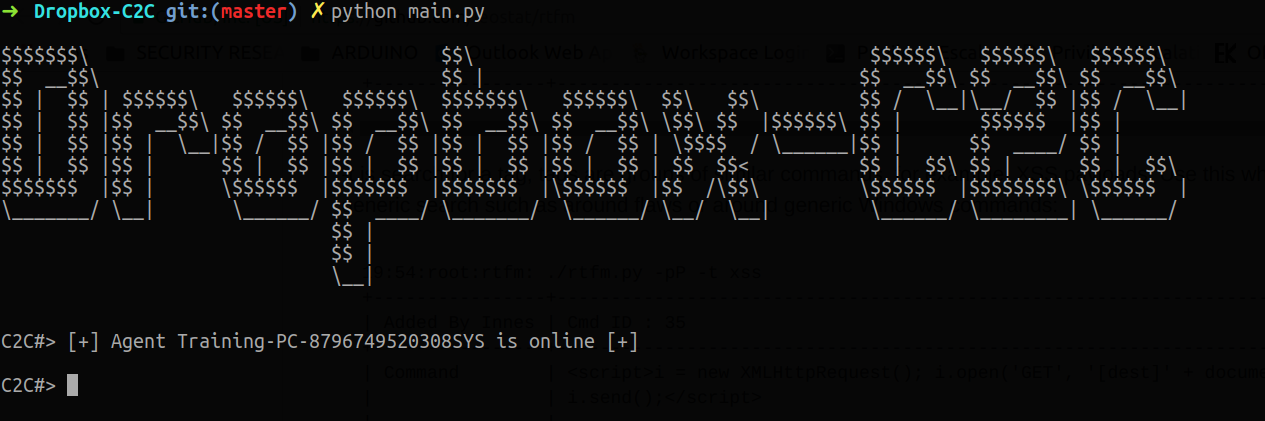 0x09al/dropboxc2c
DropboxC2C es un agente de post-explotación que utiliza la infraestructura de Dropbox para operaciones de comando y control.








