
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit

 xdnice/pcshare
PCShare es un potente software de control remoto que puede monitorear la pantalla, el registro, el sistema de archivos, etc. de la máquina objetivo.
 saelo/pwn2own2018
Una cadena de exploits de Pwn2Own
 openrce/paimei
Un framework de ingeniería inversa escrito en Python.
 n00py/wpforce
Suite de Ataques a Wordpress
 dreadlocked/drupalgeddon2
Exploit para Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mwsrc/betterandrorat
Troyano de Acceso Remoto para Android
 vulncheck-oss/go-exploit
Marco de desarrollo de exploits basado en Go con fases integradas para verificación de objetivos, escaneo de versiones, explotación y C2. Admite…
 cr4sh/smmbackdoor
Primer backdoor de código abierto y disponible públicamente para System Management Mode (SMM) en plataformas basadas en UEFI. Ideal como campo de…
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) Obtener credenciales de DVR
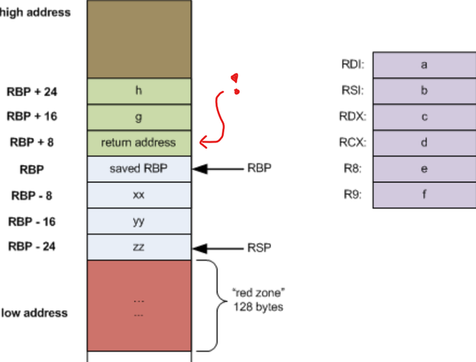 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC de una técnica avanzada de evasión en memoria que permite ocultar mejor la asignación de memoria del shellcode inyectado…
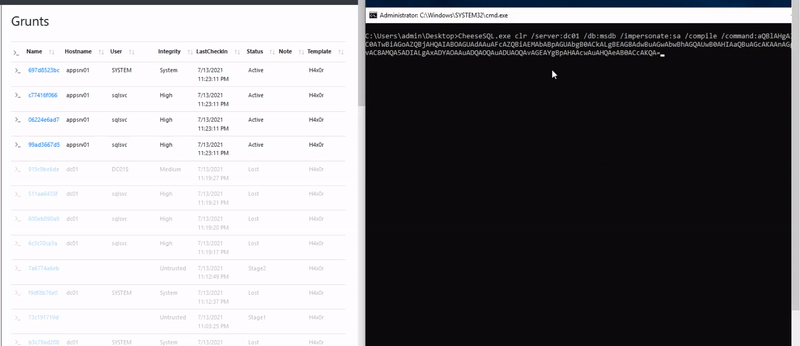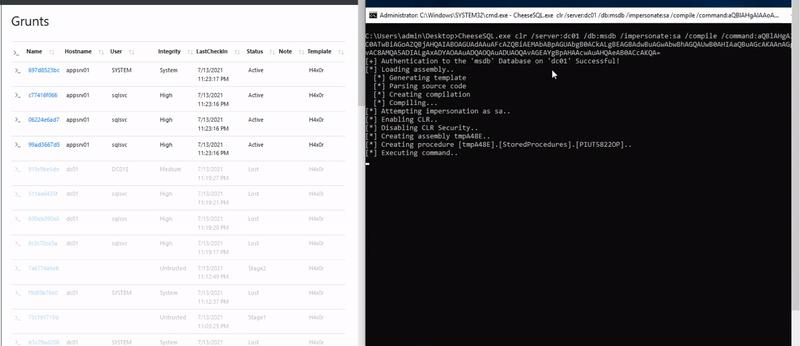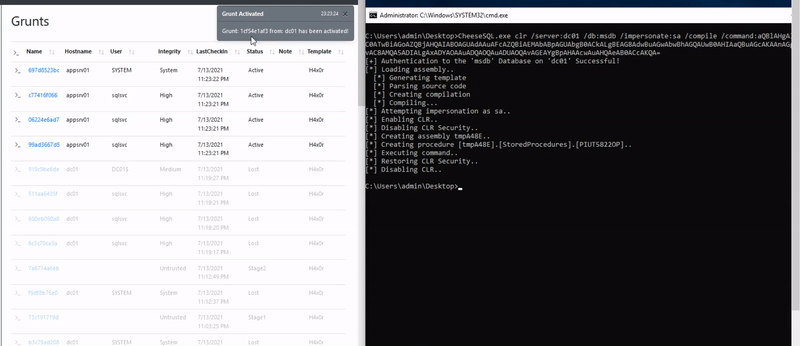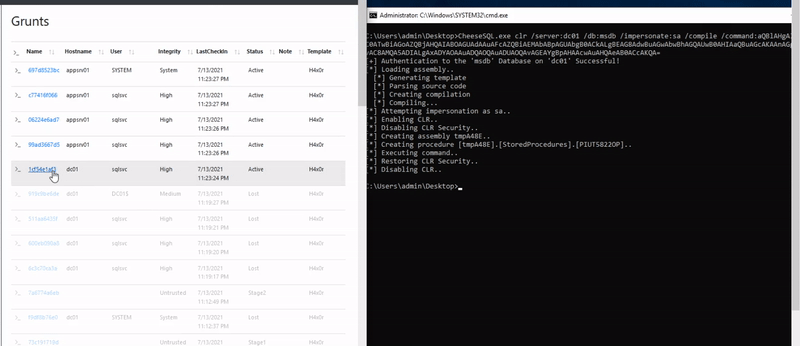 klezvirus/cheesetools
Herramientas autodesarrolladas para Movimiento Lateral/Ejecución de Código
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
 jas502n/cve-2020-5902
Exploit de prueba de concepto para CVE-2020-5902, una vulnerabilidad de directory traversal y ejecución remota de código en F5 BIG-IP TMUI. Incluye…
 al1ex/windowselevation
Windows Elevation(持续更新)
 marcnewlin/hi_my_name_is_keyboard
PoCs de exploits de inyección de pulsaciones de teclado por Bluetooth para CVE-2023-45866, CVE-2024-21306 y CVE-2024-0230 dirigidos a Android, Linux,…
 arget13/ddexec
Una técnica para ejecutar binarios sin archivos y de forma sigilosa en Linux "sobrescribiendo" el proceso del shell con otro.
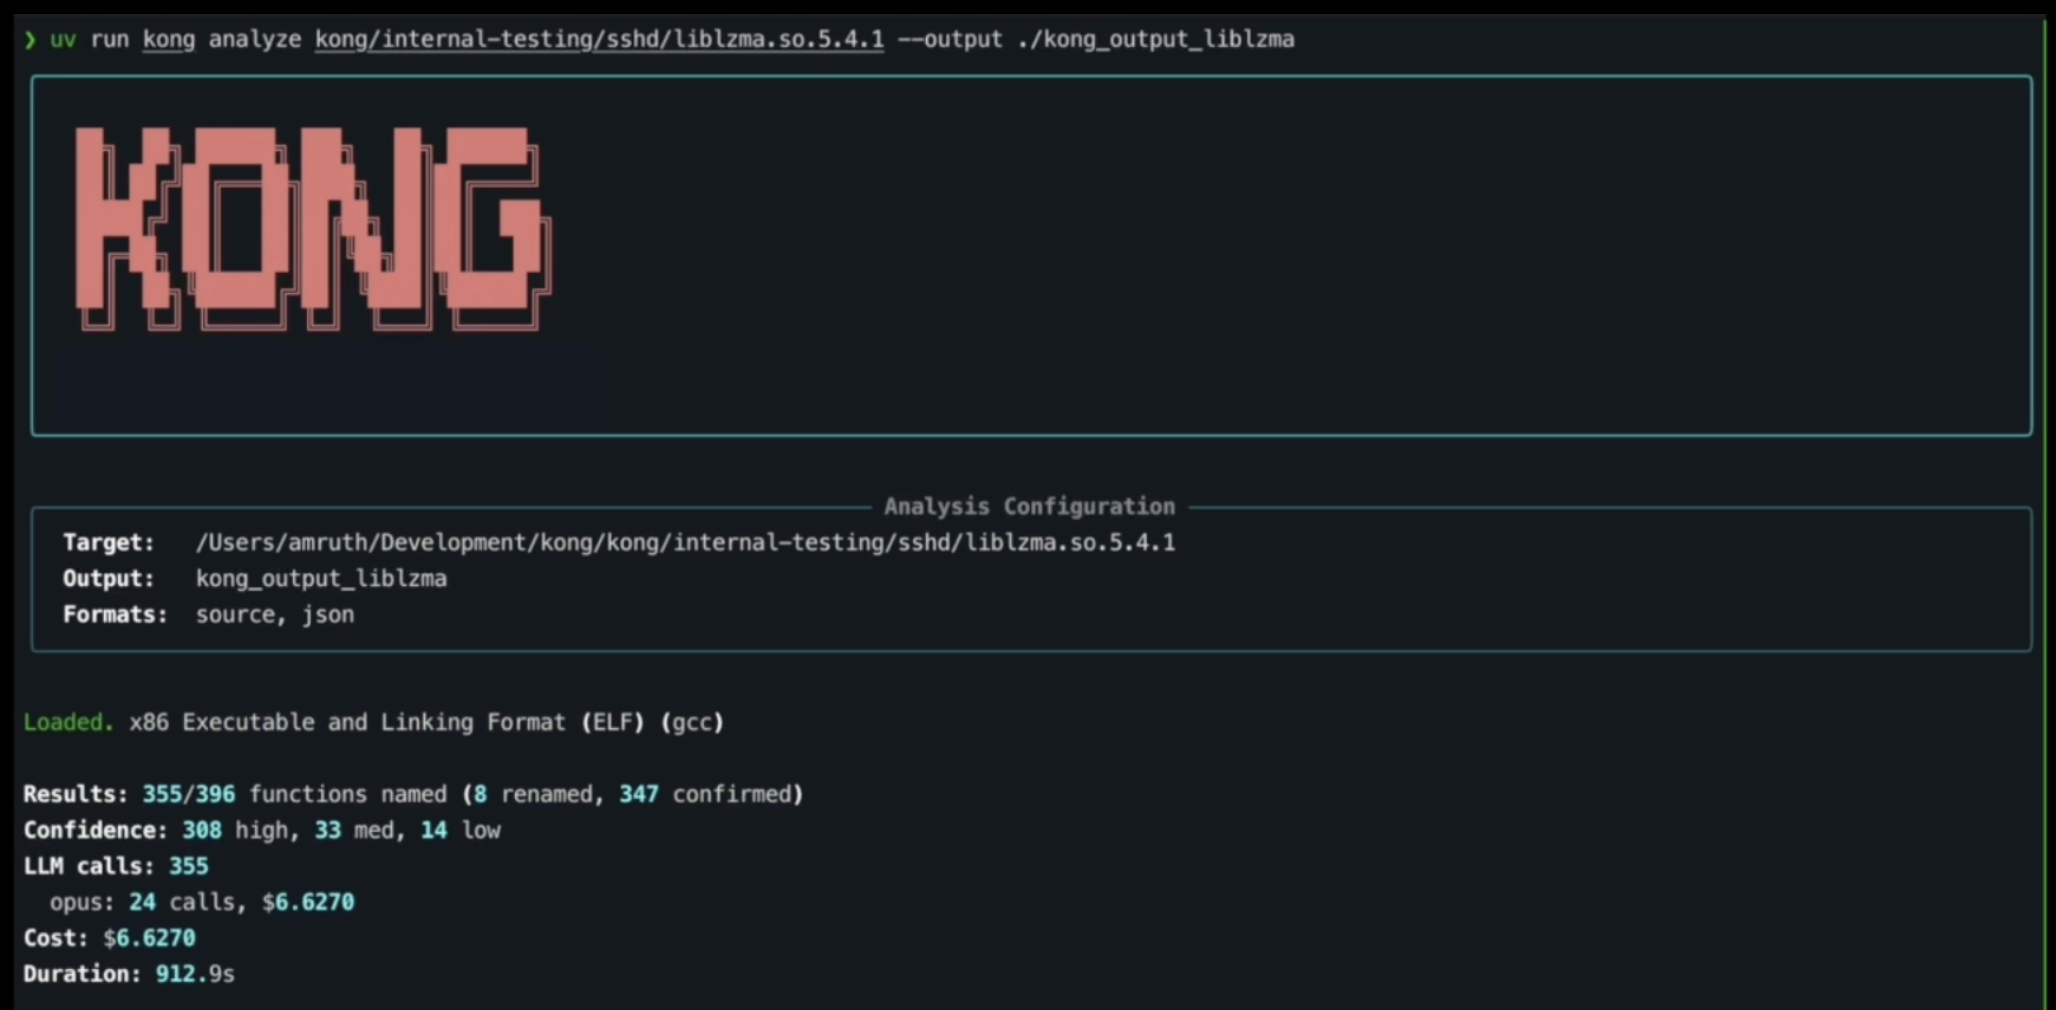 amruth-sn/kong
El primer agente de ingeniería inversa del mundo.
 trustedsec/meterssh
MeterSSH es una forma de tomar shellcode, inyectarlo en memoria y luego tunelizar cualquier puerto que desees a través de SSH para enmascarar…








