
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit

 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
 ttdennis/fpicker
Suite de fuzzing in-process basada en Frida con proxy AFL++, modos activo/pasivo independientes y comunicación por memoria compartida para…
 datadog/guarddog
🐍 🔍 GuardDog es una herramienta CLI para identificar paquetes maliciosos de PyPI y npm
 hugsy/gef
GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…
 go-appsec/toolbox
Pruebas colaborativas de seguridad de aplicaciones entre humanos y agentes mediante CLI y MCP
 openedx/codejail
Ejecución segura de código
 strace/strace
Rastreador de syscalls de Linux que utiliza ptrace para monitorear, depurar y analizar llamadas al sistema, entregas de señales y cambios de estado…
 aflplusplus/libafl
Biblioteca avanzada de fuzzing - ¡Conecta tu Fuzzer en Rust! Escala entre núcleos y máquinas. Para Windows, Android, MacOS, Linux, no_std, ...
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
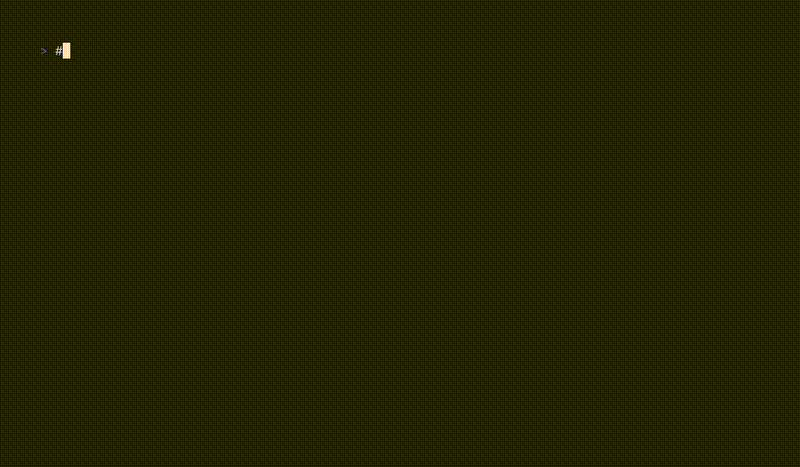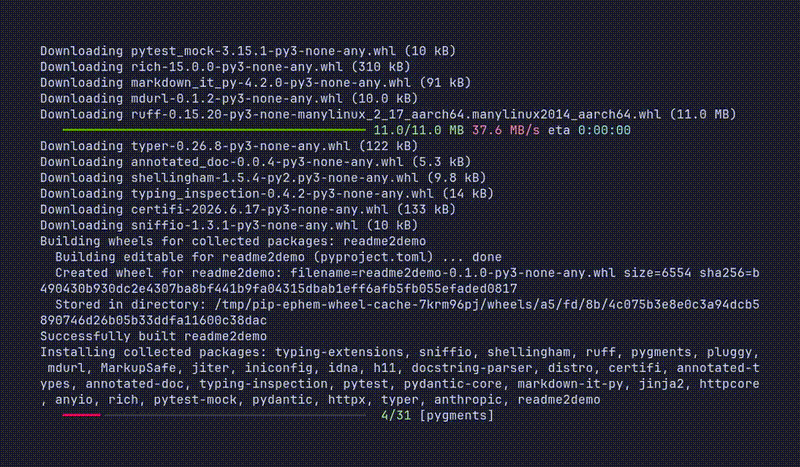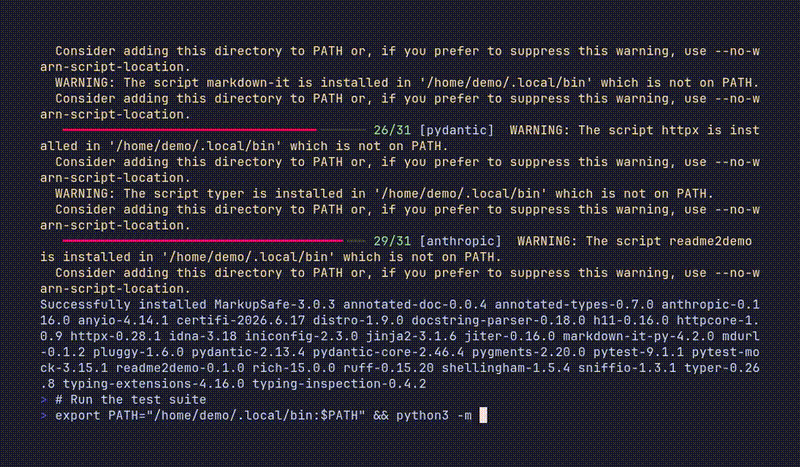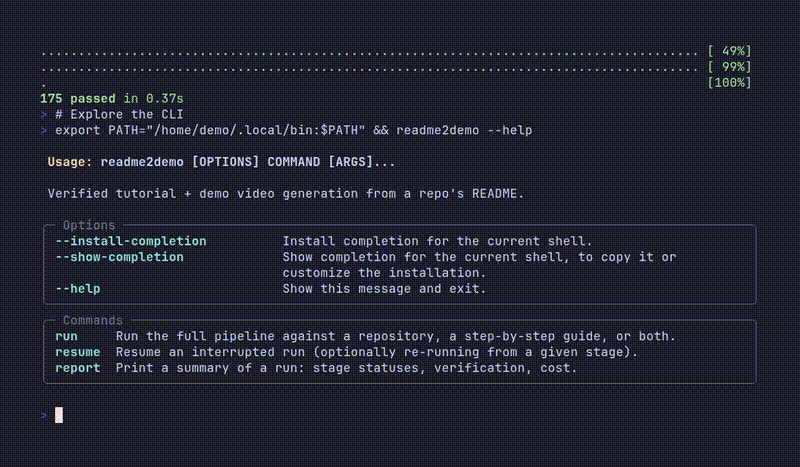 alphacrack/readme2demo
Tutoriales verificados y videos de demostración de tu README. Un agente de IA lo ejecuta en un sandbox Docker reforzado y lo reproduce en un…
 mozillazg/ptcpdump
Analizador de paquetes basado en eBPF que captura tráfico de red con anotación automática de metadatos de procesos, contenedores y pods de…
 adshao/flounder
Auditor de seguridad de sombrero blanco autónomo para revisión de código impulsada por IA, investigación de bug bounty, construcción de exploits y…
 marin-m/pbtk
Un conjunto de herramientas para ingeniería inversa y fuzzing de apps basadas en Protobuf
 firerpa/lamda
Plataforma de control de dispositivos Android full-stack: escritorio remoto WebRTC/H.264, automatización de UI/OCR/coincidencia de imágenes, MITM con…
 aflplusplus/aflplusplus
AFL++ es un fuzzer de vanguardia, y #1 en benchmarks. Originalmente estaba basado en AFL. Hoy viene con qemu 5.1, cobertura libre de colisiones,…
 googlesky/cve-2026-129353
Prueba de concepto y laboratorio QEMU-mipsel para CVE-2026-129353, un desbordamiento de pila previo a la autenticación en authentication.cgi de…
 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 upgrade_flash.cgi: strncpy de la primera línea multipart en un búfer de pila de 128 bytes (ra +192), delimitador no…
 morluto/awesome-reverse-engineering
Herramientas de ingeniería inversa seleccionadas y recursos de aprendizaje para binarios, aplicaciones, firmware, formatos y protocolos.








