
 marin-m/pbtk
Un conjunto de herramientas para ingeniería inversa y fuzzing de apps basadas en Protobuf

Protobuf es un formato de serialización desarrollado por Google y utilizado en un número creciente de aplicaciones Android, web, de escritorio y de otro tipo. Consiste en un lenguaje para declarar estructuras de datos, que luego se compila a código u otro tipo de estructura según la implementación de destino.
pbtk (Protobuf toolkit) es un conjunto completo de scripts, accesibles a través de una interfaz gráfica unificada, que ofrece dos características principales:
Extraer estructuras Protobuf de programas, convirtiéndolas de nuevo en archivos .proto legibles, con soporte para varias implementaciones:
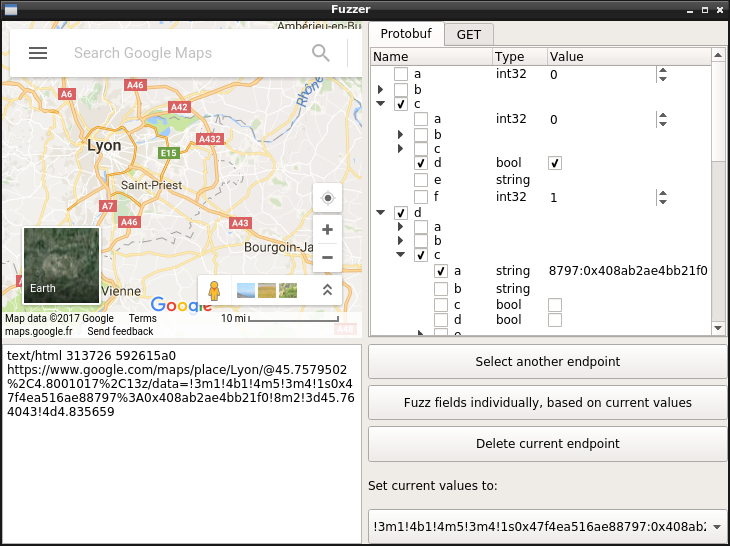
Editar, reproducir y hacer fuzzing de datos enviados a endpoints de red Protobuf, a través de una práctica interfaz gráfica que te permite editar en vivo los campos de un mensaje Protobuf y ver el resultado.
PBTK requiere Python ≥ 3.10, GTK 4, Adwaita ≥ 1.8, Python-Protobuf 3 y un puñado de programas ejecutables (chromium, jad, dex2jar...) para ejecutar los scripts extractores.
Los usuarios de Ubuntu pueden instalarlo usando snap:
$ sudo snap install pbtk
$ pbtk
Los usuarios de Archlinux pueden instalarlo directamente a través del paquete:
$ yay -S pbtk-git
$ pbtk
En la mayoría de las otras distribuciones, querrás ejecutarlo directamente:
# For Ubuntu/Debian derivates:
sudo apt install python3-pip git openjdk-8-jre gir1.2-adw-1 \
    blueprint-compiler gir1.2-gtk-4.0 gir1.2-soup-3.0 python3-gobject

# Then, using UV:
sudo snap install --classic astral-uv
uv tool install pbtk
pbtk

# Or using pipx:
sudo apt install pipx
pipx install pbtk
pbtk
Windows también es compatible. pbtk 2.x funciona con GTK 4, pero pbtk 1.x (la última versión es la 1.1.5) funcionaba con Qt 5.
Una vez que ejecutes la GUI, debería advertirte sobre lo que te falta según lo que intentes hacer.
La GUI se puede iniciar a través del script principal:
pbtk
Los siguientes scripts también se pueden usar de forma independiente, sin GUI:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Necesita actualización para funcionar a partir de 2026
Cuando se instala desde snap, los comandos exactos difieren:
pbtk.jar-extract [-h] input_file [output_dir]
pbtk.from-binary [-h] input_file [output_dir]
pbtk.web-extract [-h] input_url [output_dir]
La GUI se puede iniciar a través del script principal:
uv sync # Download dependencies to the .venv folder
source .venv/bin/activate # Put the local scripts in $PATH for the current shell session
uv tool install -e . # Put the local scripts in $PATH all time
cp -a .github/hooks/* .git/hooks/ # Needed for contributing to code
pbtk
Los siguientes scripts también se pueden usar de forma independiente, sin una GUI:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
Supongamos que estás haciendo ingeniería inversa de una aplicación Android. Exploraste un poco la aplicación con tu decompilador favorito y descubriste que transporta Protobuf como datos POST sobre HTTPS de una manera típica.
Abres PBTK y te recibe de una manera significativa:
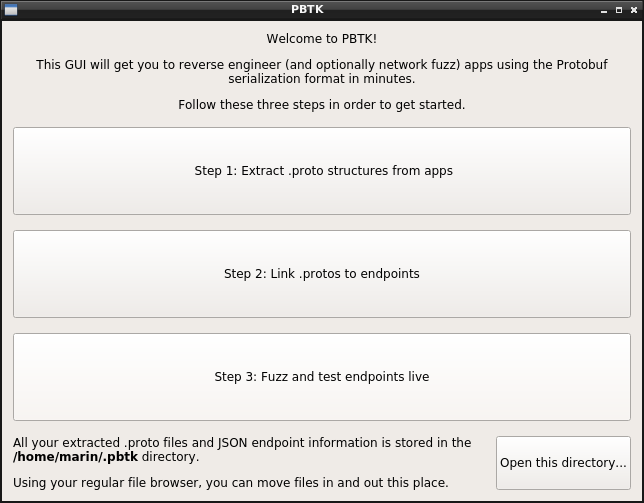
El primer paso es obtener tus .protos en formato de texto. Si estás apuntando a una aplicación Android, ¡soltar un APK y esperar debería hacer la magia! (a menos que sea una implementación realmente exótica)
Hecho esto, ve a ~/.pbtk/protos/<your APK name> (ya sea a través de la línea de comandos, o del botón en la parte inferior de la pantalla de bienvenida para abrir tu navegador de archivos, como prefieras). Todos los .protos de la aplicación están efectivamente aquí.
De vuelta en tu decompilador, te topaste con la clase que construye los datos enviados al endpoint HTTPS que te interesa. Serializa el mensaje Protobuf llamando a una clase compuesta de código generado.
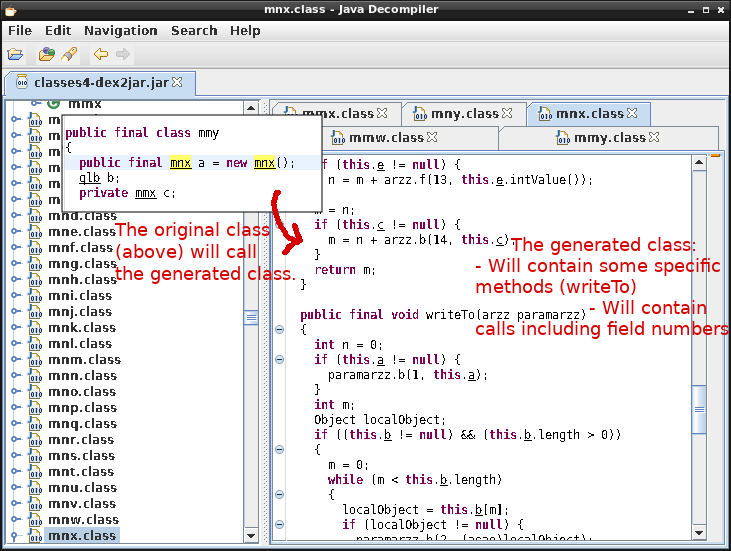
Esta última clase debería tener una coincidencia perfecta dentro de tu directorio de .protos (es decir, com.foo.bar.a.b coincidirá con com/foo/bar/a/b.proto). De cualquier manera, hacer grep de su nombre debería permitirte referenciarla.
Eso es genial: lo siguiente es ir al Paso 2, seleccionar el .proto de entrada deseado y rellenar algo de información sobre tu endpoint.
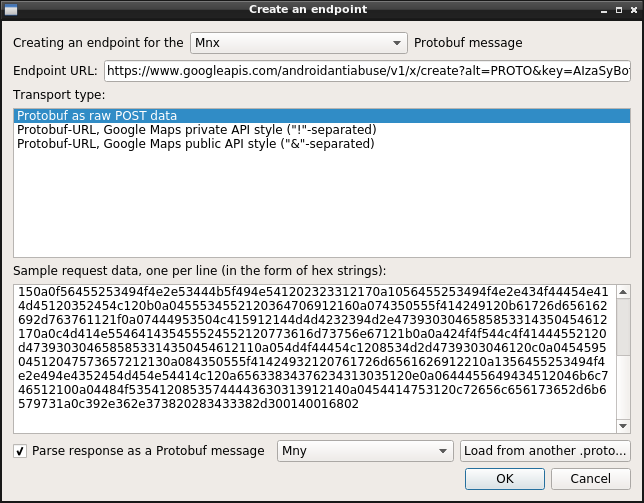
También puedes proporcionar algunos datos Protobuf en bruto de muestra, que se enviaron a este endpoint, capturados a través de mitmproxy o Wireshark, y que pegarás en forma codificada en hexadecimal.
El Paso 3 trata de la parte divertida de hacer clic en botones y ver qué pasa. Tienes una vista de árbol que representa cada campo en la estructura Protobuf (los campos repetidos llevan el sufijo "+", los campos requeridos no tienen casillas de verificación).
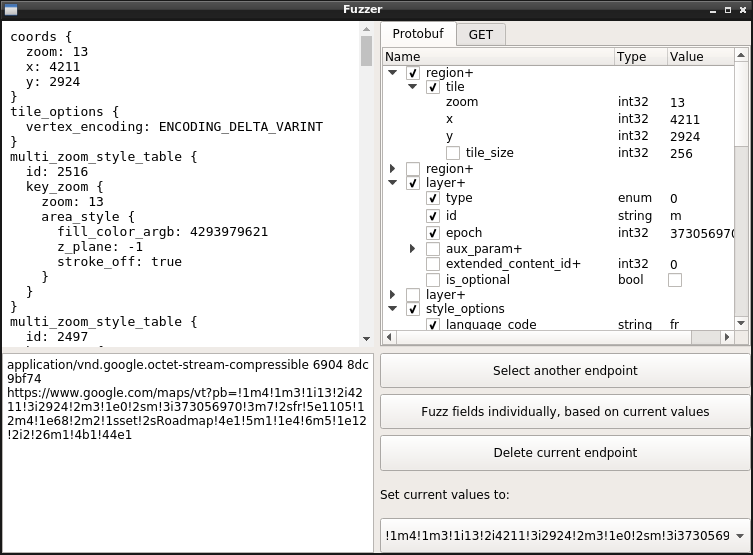
Solo pasa el cursor sobre un campo para enfocarlo. Si el campo es de tipo entero, usa la rueda del ratón para incrementarlo/decrementarlo. La información del enum también aparece al pasar el cursor.
¡Aquí está! Puedes determinar el significado de cada campo con eso. Si extrajiste .protos de código minificado, puedes renombrar los campos según lo que notes que significan, haciendo clic en sus nombres.
¡Feliz ingeniería inversa! 👌 🎉
PBTK almacena la información de .proto extraída en ~/.pbtk/protos/ (o %APPDATA%\pbtk\protos en Windows).
Puedes mover, sacar, renombrar, editar o borrar datos de este directorio directamente a través de tu navegador de archivos y editor de texto habituales; es la forma esperada de hacerlo y no interferirá con PBTK.
Los endpoints basados en HTTP se almacenan en ~/.pbtk/endpoints/ como objetos JSON. Estos objetos son arrays de pares de información de solicitud/respuesta, que se ve así:
[{
    "request": {
        "transport": "pburl",
        "proto": "www.google.com/VectorTown.proto",
        "url": "https://www.google.com/VectorTown",
        "pb_param": "pb",
        "samples": [{
            "pb": "!....",
            "hl": "fr"
        }]
    },
    "response": {
        "format": "other"
    }
}]
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
