
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit

 semgrep/semgrep-rules
Paquete de reglas de análisis estático para detectar vulnerabilidades de seguridad, patrones de código peligrosos y problemas de configuración en…
 cerbos/cerbos
Motor de autorización para control de acceso sensible al contexto con políticas YAML, soporte RBAC/ABAC, APIs check/plan y despliegue compatible con…
 google/osv.dev
Base de datos de vulnerabilidades de código abierto y servicio de triaje.
 99designs/aws-vault
Una bóveda para almacenar y acceder de forma segura a credenciales de AWS en entornos de desarrollo
 deepfence/threatmapper
Plataforma de protección de aplicaciones nativa en la nube de código abierto (CNAPP)
 stackrox/kube-linter
KubeLinter es una herramienta de análisis estático que revisa archivos YAML de Kubernetes y Helm charts para garantizar que las aplicaciones…
 yandex/gixy
Analizador estático de configuraciones de Nginx
 checkmarx/kics
Escáner de análisis estático para infraestructura como código que detecta vulnerabilidades de seguridad, violaciones de cumplimiento y…
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
Sandboxes de VM de submilisegundo para agentes de IA mediante copy-on-write forking
 microsoft/applicationinspector
Un analizador de código fuente diseñado para descubrir características de interés y otras propiedades, respondiendo rápidamente a la pregunta "¿Qué…
 fairwindsops/polaris
Validación de mejores prácticas en tus clústeres de Kubernetes
 open-policy-agent/conftest
Escribe pruebas contra datos de configuración estructurados usando el lenguaje de consulta Rego de Open Policy Agent.
 microsoft/whatthehack
Una colección de hackatones basados en desafíos que incluye guía para estudiantes, guía para entrenadores, presentaciones de conferencias, código de…
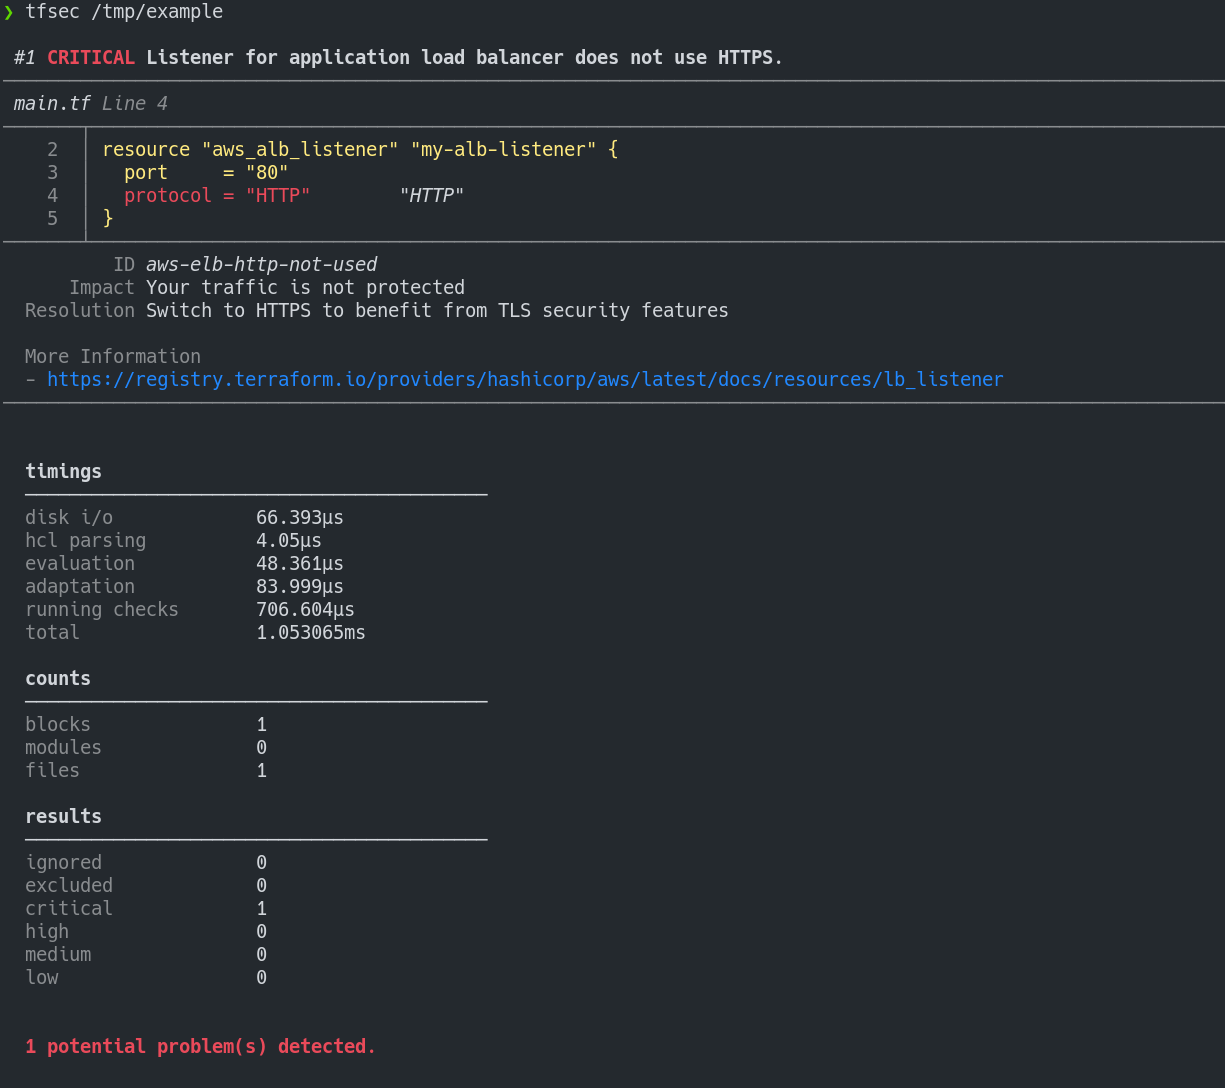 aquasecurity/tfsec
Tfsec ahora forma parte de Trivy
 owasp/devsecopsguideline
La Guía OWASP DevSecOps puede ayudarnos a integrar la seguridad como parte del pipeline de desarrollo.
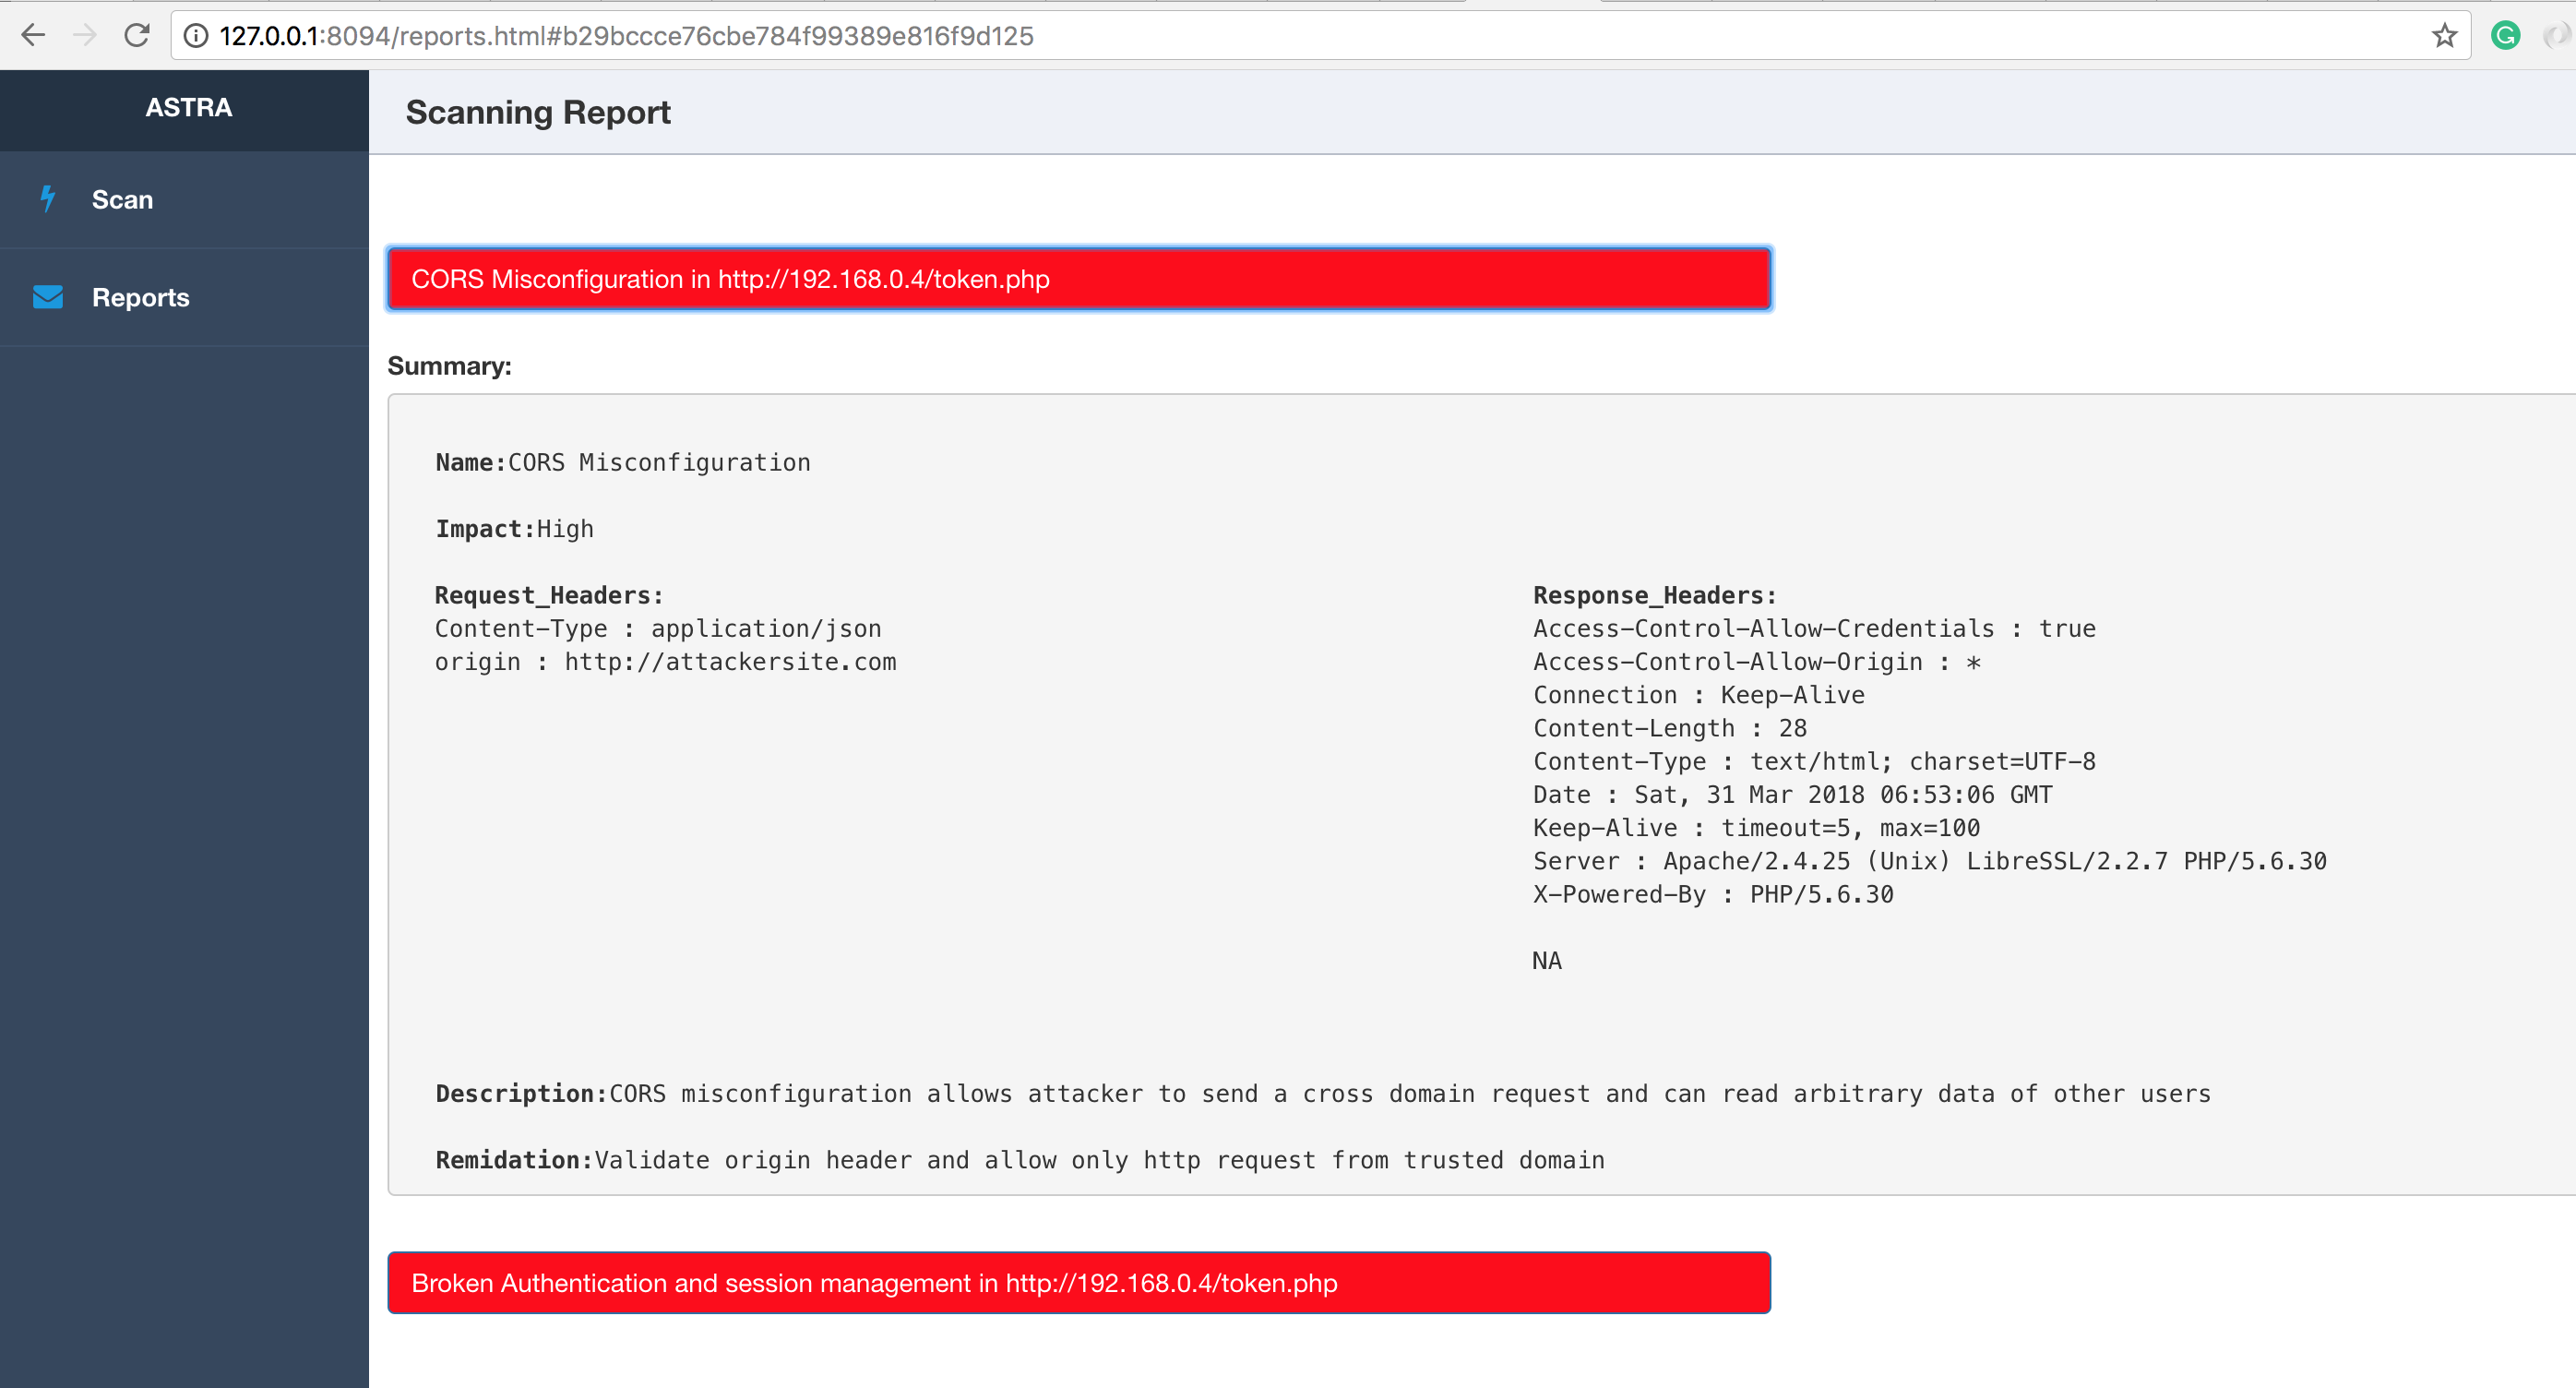 flipkart-incubator/astra
Pruebas de seguridad automatizadas para APIs REST
 nilsteampassnet/teampass
Gestor de Contraseñas Colaborativo








