

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DevSecOpsGuideline — La Guía OWASP DevSecOps puede ayudarnos a integrar la seguridad como parte del pipeline de desarrollo. | Kitploit
Herramientas/GitHubGitHub/owasp/devsecopsguideline
Escáneres de VulnerabilidadesSeguridad de ContenedoresAnálisis Estático de Código (SAST)Seguridad en la NubeDevSecOpsSeguridad de Cadena de SuministroAprendizaje y EducaciónRecursos CuradosSeguridad de APIs
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

1.1k26144hace 12 díasRevisado por Kitploit

La Guía OWASP DevSecOps puede ayudarnos a integrar la seguridad como parte del pipeline de desarrollo.

Ver RepositorioSitio web
Compartir

Guía de DevSecOps de OWASP

La Guía de DevSecOps de OWASP explica cómo podemos implementar un pipeline seguro y utilizar las mejores prácticas e introducir herramientas que podemos usar en este asunto. Además, el proyecto intenta ayudarnos a promover la cultura de seguridad shift-left en nuestro proceso de desarrollo. Este proyecto ayuda a cualquier empresa de cualquier tamaño que tenga un pipeline de desarrollo o, en otras palabras, que tenga un pipeline de DevOps. Intentamos trazar una perspectiva de un pipeline de DevOps seguro durante este proyecto y luego mejorarlo en función de nuestros requisitos personalizados.

El objetivo ideal es "detectar problemas de seguridad (por diseño o vulnerabilidad de la aplicación) lo antes posible."

Cómo está organizada la guía

La guía se estructura en torno a tres pilares:

  • Personas — equipos, roles, cultura y formación.
  • Proceso — actividades de seguridad integradas en cada etapa del SDLC: Diseño, Desarrollo, Compilación, Pruebas, Publicación, Despliegue, Operación.
  • Gobernanza — cumplimiento, política como código, informes, ASPM y gobernanza de IA.

La edición actual está actualizada para 2025/2026 y alineada con marcos como NIST SSDF, OWASP SAMM, OWASP DSOMM y SLSA. Consulte la Tabla de Contenidos a continuación, o explore la versión actual.

Pasos iniciales

DevSecOps consiste en integrar la seguridad en DevOps. Pero para mantener el ritmo del CI/CD, la seguridad debe inyectarse desde el principio en la escritura y las pruebas de software.
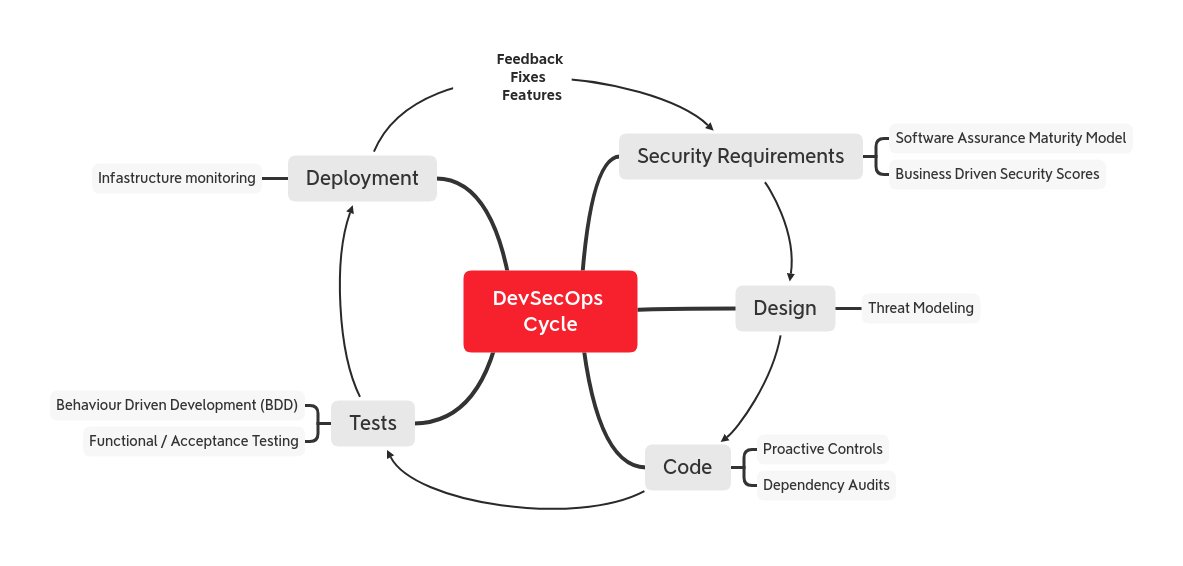
Ciclo de DevSecOps

OWASP Proactive Controls enumera los 10 principales controles de seguridad que todo desarrollador debe implementar al codificar cualquier aplicación. Considere este conjunto como el punto de partida cuando tenga que diseñar, escribir o probar código en el ciclo de DevSecOps.

También puede seguir el Modelo de Madurez de Aseguramiento de Software (SAMM) de OWASP para establecer qué considerar en cuanto a requisitos de seguridad (y más) según su nivel de madurez.
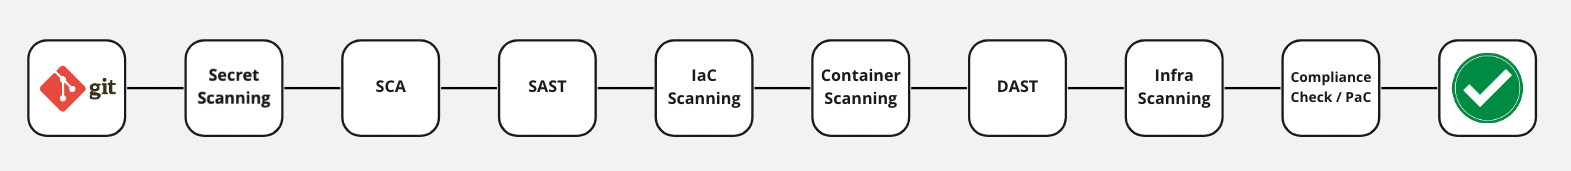
Qué añadir en un pipeline

Pipeline de DevSecOps En primer lugar, consideramos implementar los siguientes pasos en un pipeline básico:

  • Escanear repositorios git para encontrar posibles fugas de credenciales.
  • SCA (Análisis de Composición de Software)
  • SAST (Prueba de Seguridad de Aplicaciones Estática)
  • Escaneo de IaC (Escanear código de Terraform, HelmChart para encontrar configuraciones incorrectas)
  • Seguridad de la cadena de suministro de software (SBOM, firma de artefactos y procedencia, seguridad del pipeline CI/CD)
  • IAST (Prueba de Seguridad de Aplicaciones Interactiva)
  • Seguridad de API
  • DAST (Prueba de Seguridad de Aplicaciones Dinámica)
  • CNAPP (Protección de Aplicaciones Nativas de la Nube)
  • Escaneo de infraestructura
  • Escaneo continuo desde otras herramientas
  • Verificación de cumplimiento y política como código
  • Barreras de seguridad (barreras de calidad que bloquean compilaciones y publicaciones riesgosas)
  • Informes centralizados y ASPM (Gestión de la Postura de Seguridad de Aplicaciones)
  • Seguridad de IA/LLM y gobernanza de IA (asegurar el desarrollo asistido por IA y las funcionalidades impulsadas por IA)

Podemos personalizar los pasos de nuestro pipeline según nuestro Ciclo de Vida de Desarrollo de Software (SDLC) o arquitectura de software y añadir automatización de forma progresiva si estamos comenzando. Por ejemplo, podemos pasar de SAST/DAST a una suite de pruebas regular con controles de seguridad integrados o añadir un script de auditoría que verifique dependencias vulnerables conocidas.

CI/CD es una ventaja para SecOps, un punto de entrada privilegiado para medidas y controles de seguridad. Sin embargo, al usar herramientas de CI/CD para proporcionar automatización, tenga en cuenta que las herramientas mismas a menudo amplían su superficie de ataque, así que coloque controles de seguridad en el software de compilación, despliegue y automatización.



Tabla de Contenidos

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




