
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 check-spelling/check-spelling
Acción de revisión ortográfica para verificar la ortografía en repositorios / solicitudes de extracción / confirmaciones
 bbva/apicheck
El conjunto de herramientas DevSecOps para APIs REST
 cynative/cynative
Agente de IA de solo lectura que consulta tu infraestructura de nube, código y runtime para sacar a la luz configuraciones incorrectas, secretos…
 sigstore/root-signing
Mantiene el repositorio TUF que entrega de forma segura la raíz de confianza de Sigstore (trusted_root.json) a los clientes, utilizando firma por…
 jsdelivr/globalping-probe
El código de la sonda globalping que se ejecuta en tu hardware y se conecta a la red comunitaria global de sondas.
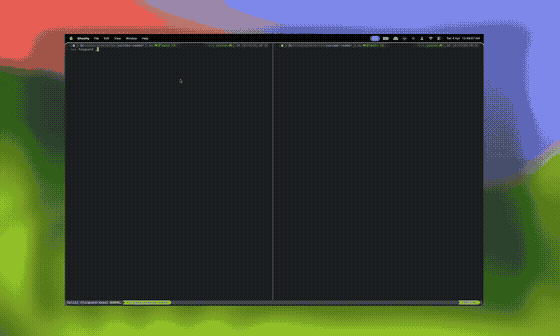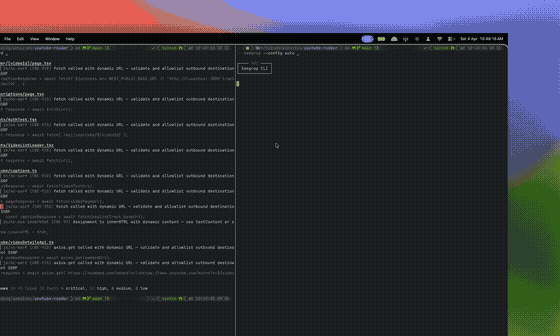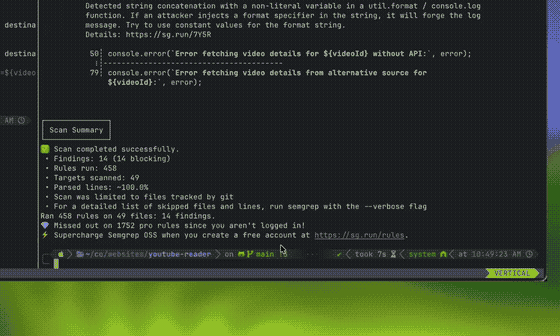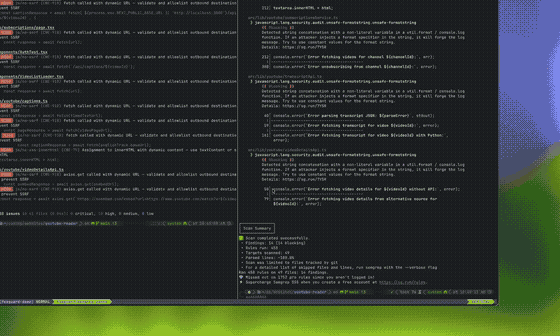 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 cyberark/vulnhalla
Pipeline automatizado de análisis de seguridad que ejecuta consultas CodeQL en repositorios de GitHub y utiliza LLMs para clasificar y filtrar…
 canyonroad/agentsh
Seguridad en la capa de ejecución (ELS) para agentes de IA — shell con aplicación de políticas y auditoría.
 agent-field/sec-af
Auditor de seguridad de código nativo de IA en AgentField que demuestra la explotabilidad con veredictos, trazas y evidencia accionable.
 hubblestack/hubble
Hubble es un marco de cumplimiento de seguridad modular y de código abierto. El proyecto proporciona auditorías basadas en perfiles bajo demanda,…
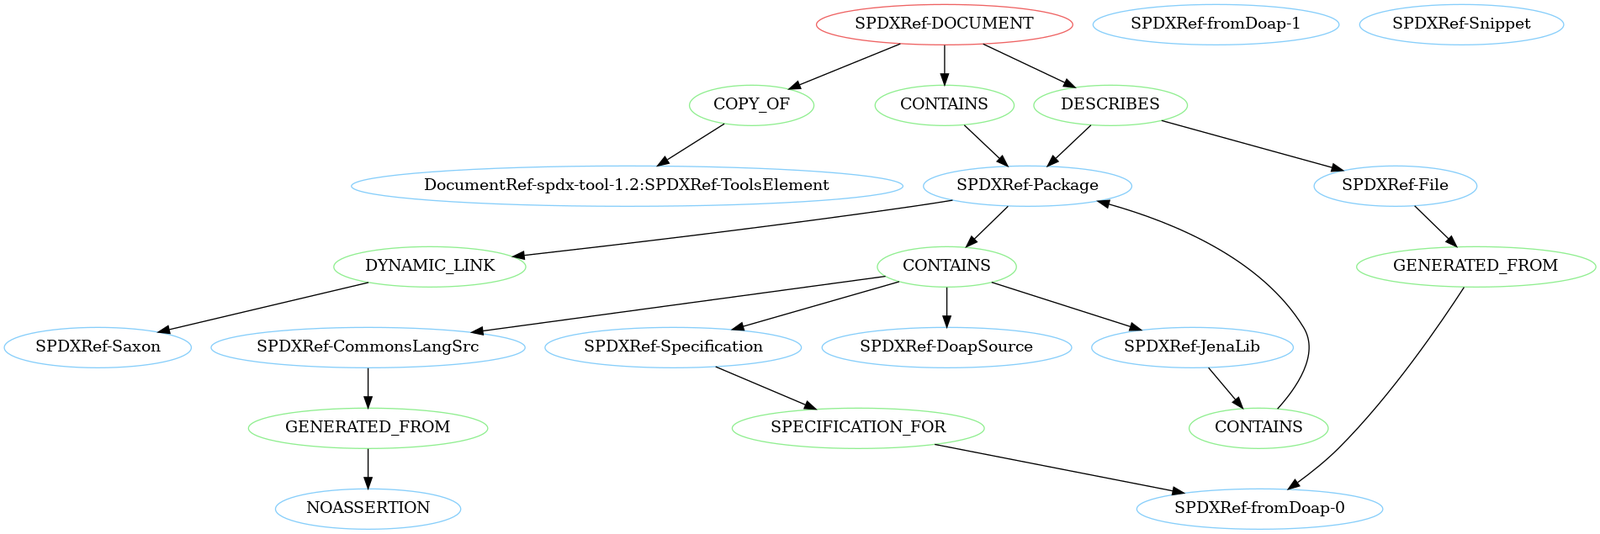 spdx/tools-python
Una librería de Python para analizar, validar y crear documentos SPDX.
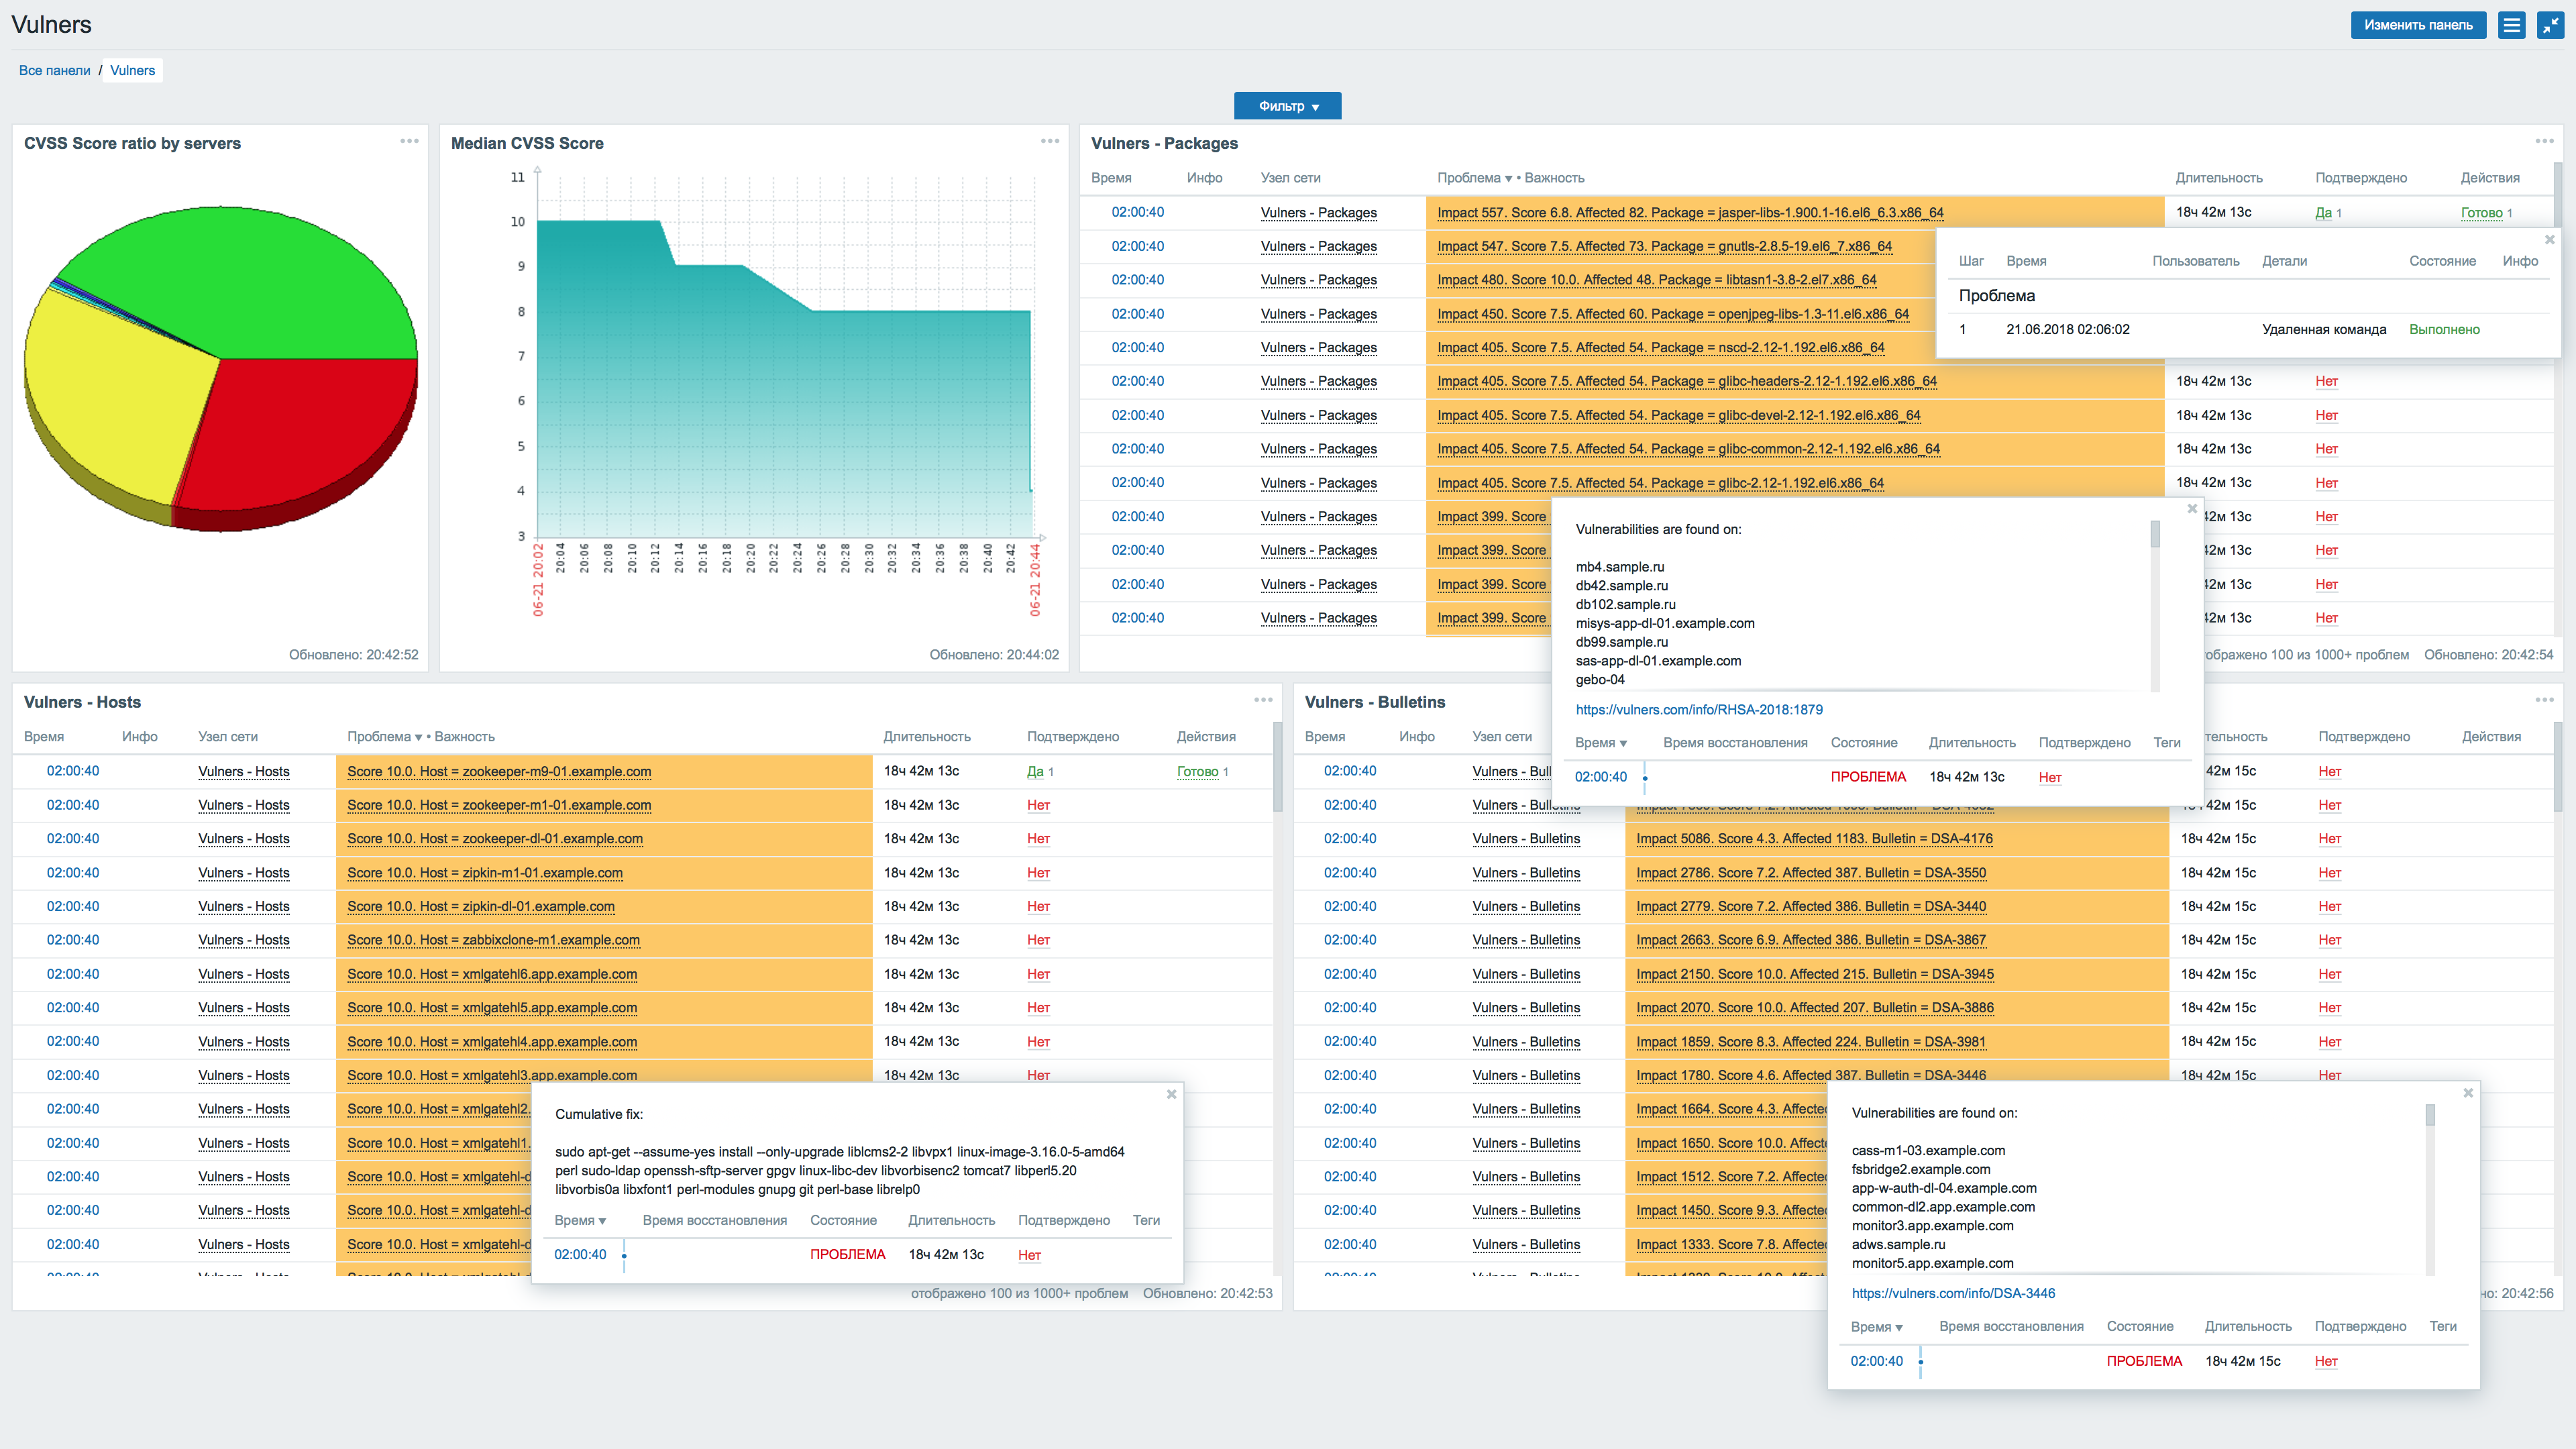 vulnerscom/zabbix-threat-control
Plugin de evaluación de vulnerabilidades de Zabbix
 threatspec/threatspec
threatspec - modelado continuo de amenazas, a través del código
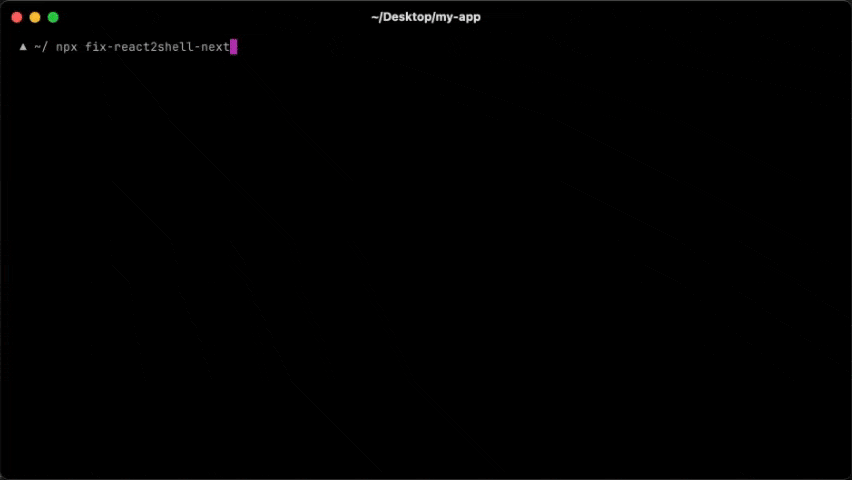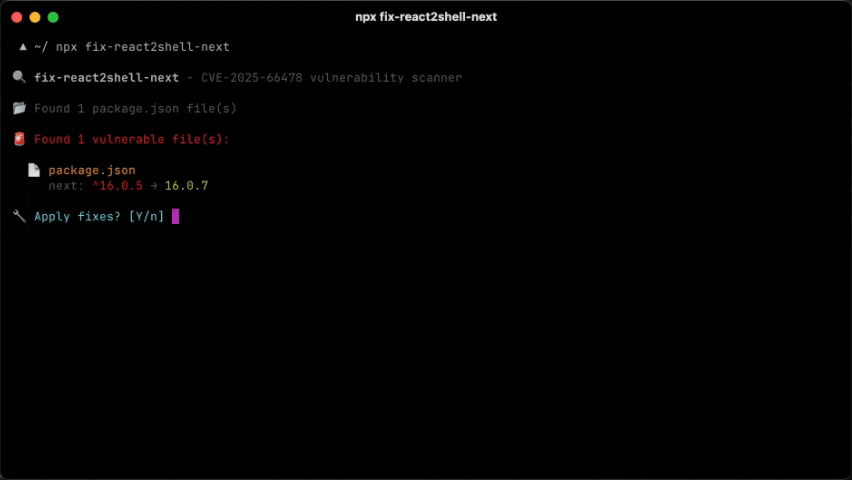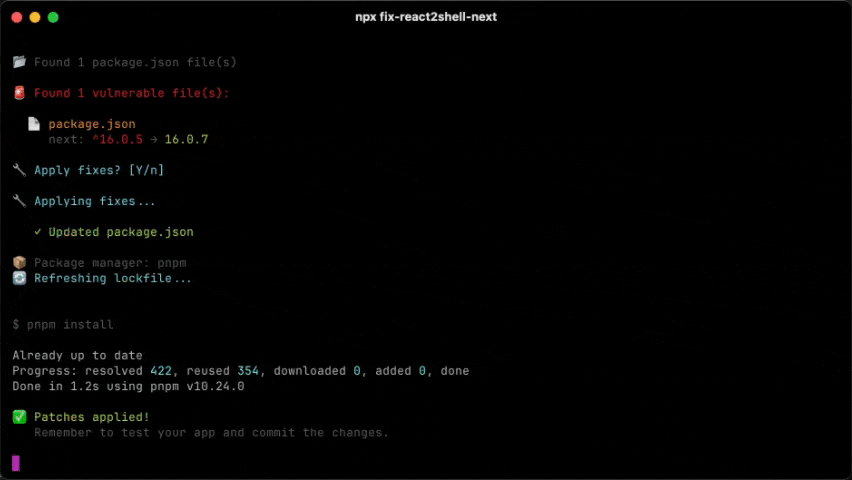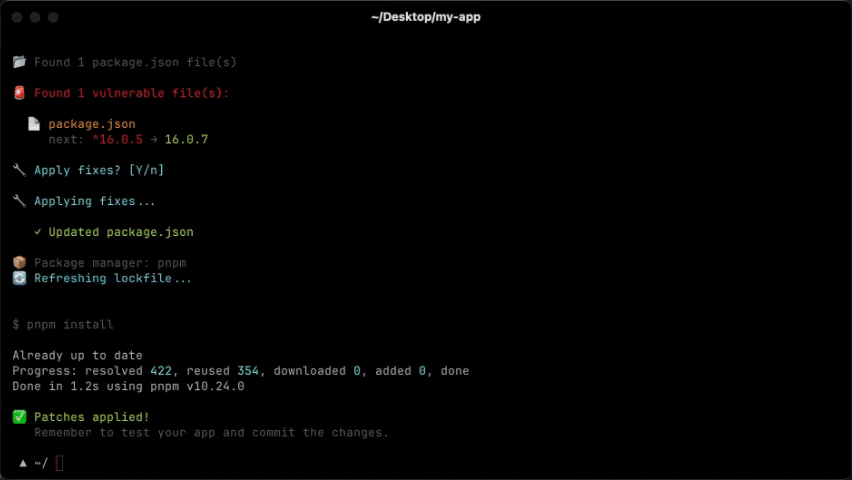 vercel-labs/fix-react2shell-next
Un comando para corregir CVE-2025-66478 (React 2 Shell RCE) en tu aplicación Next.js / React RSC.
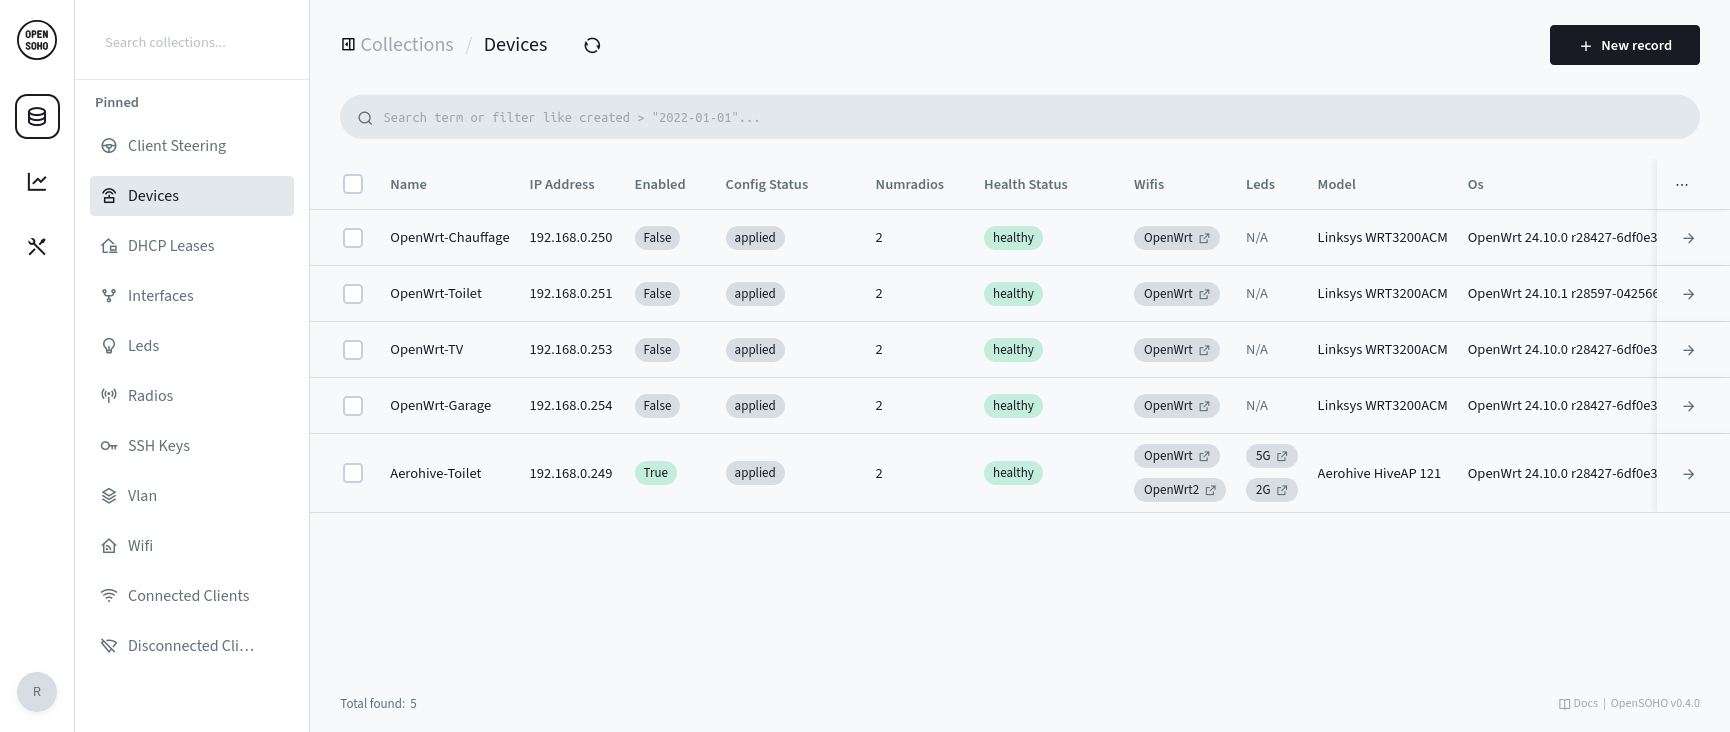 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 google/safetext
Biblioteca de Go para la generación segura de YAML y shell, que utiliza plantillas sensibles a la sintaxis para detectar y bloquear ataques de…
 linnix-os/linnix
Observabilidad de Linux impulsada por eBPF con detección de incidentes mediante IA. Licencia AGPL-3.0.
 awslabs/threat-modeling-mcp-server
Servidor MCP para modelado de amenazas estructurado basado en STRIDE con validación automática de código, análisis de contexto empresarial y…








