
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 dev-sec/ssh-baseline
DevSec SSH Baseline - InSpec Profile
 safedep/gryph
Capa de seguridad para agentes de codificación de IA. Funciona con Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent y más.
 projectdiscovery/depx
Inteligencia de paquetes maliciosos y cadena de suministro
 kstenerud/yoloai
Tu agente es un riesgo de seguridad, así que trátalo como tal. yoloAI hace bien el sandboxing de agentes de IA.
 videns/vulners-scanner
Escáner de vulnerabilidades basado en la API de auditoría de vulners.com
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
Una herramienta multiplataforma de detección de vulnerabilidades y automatización de ataques en CI/CD para identificar debilidades de seguridad en…
 shipsecai/studio
Automatización de flujos de trabajo para equipos de seguridad
 robocoder/rips-scanner
RIPS - Un analizador estático de código fuente para detectar vulnerabilidades en scripts PHP
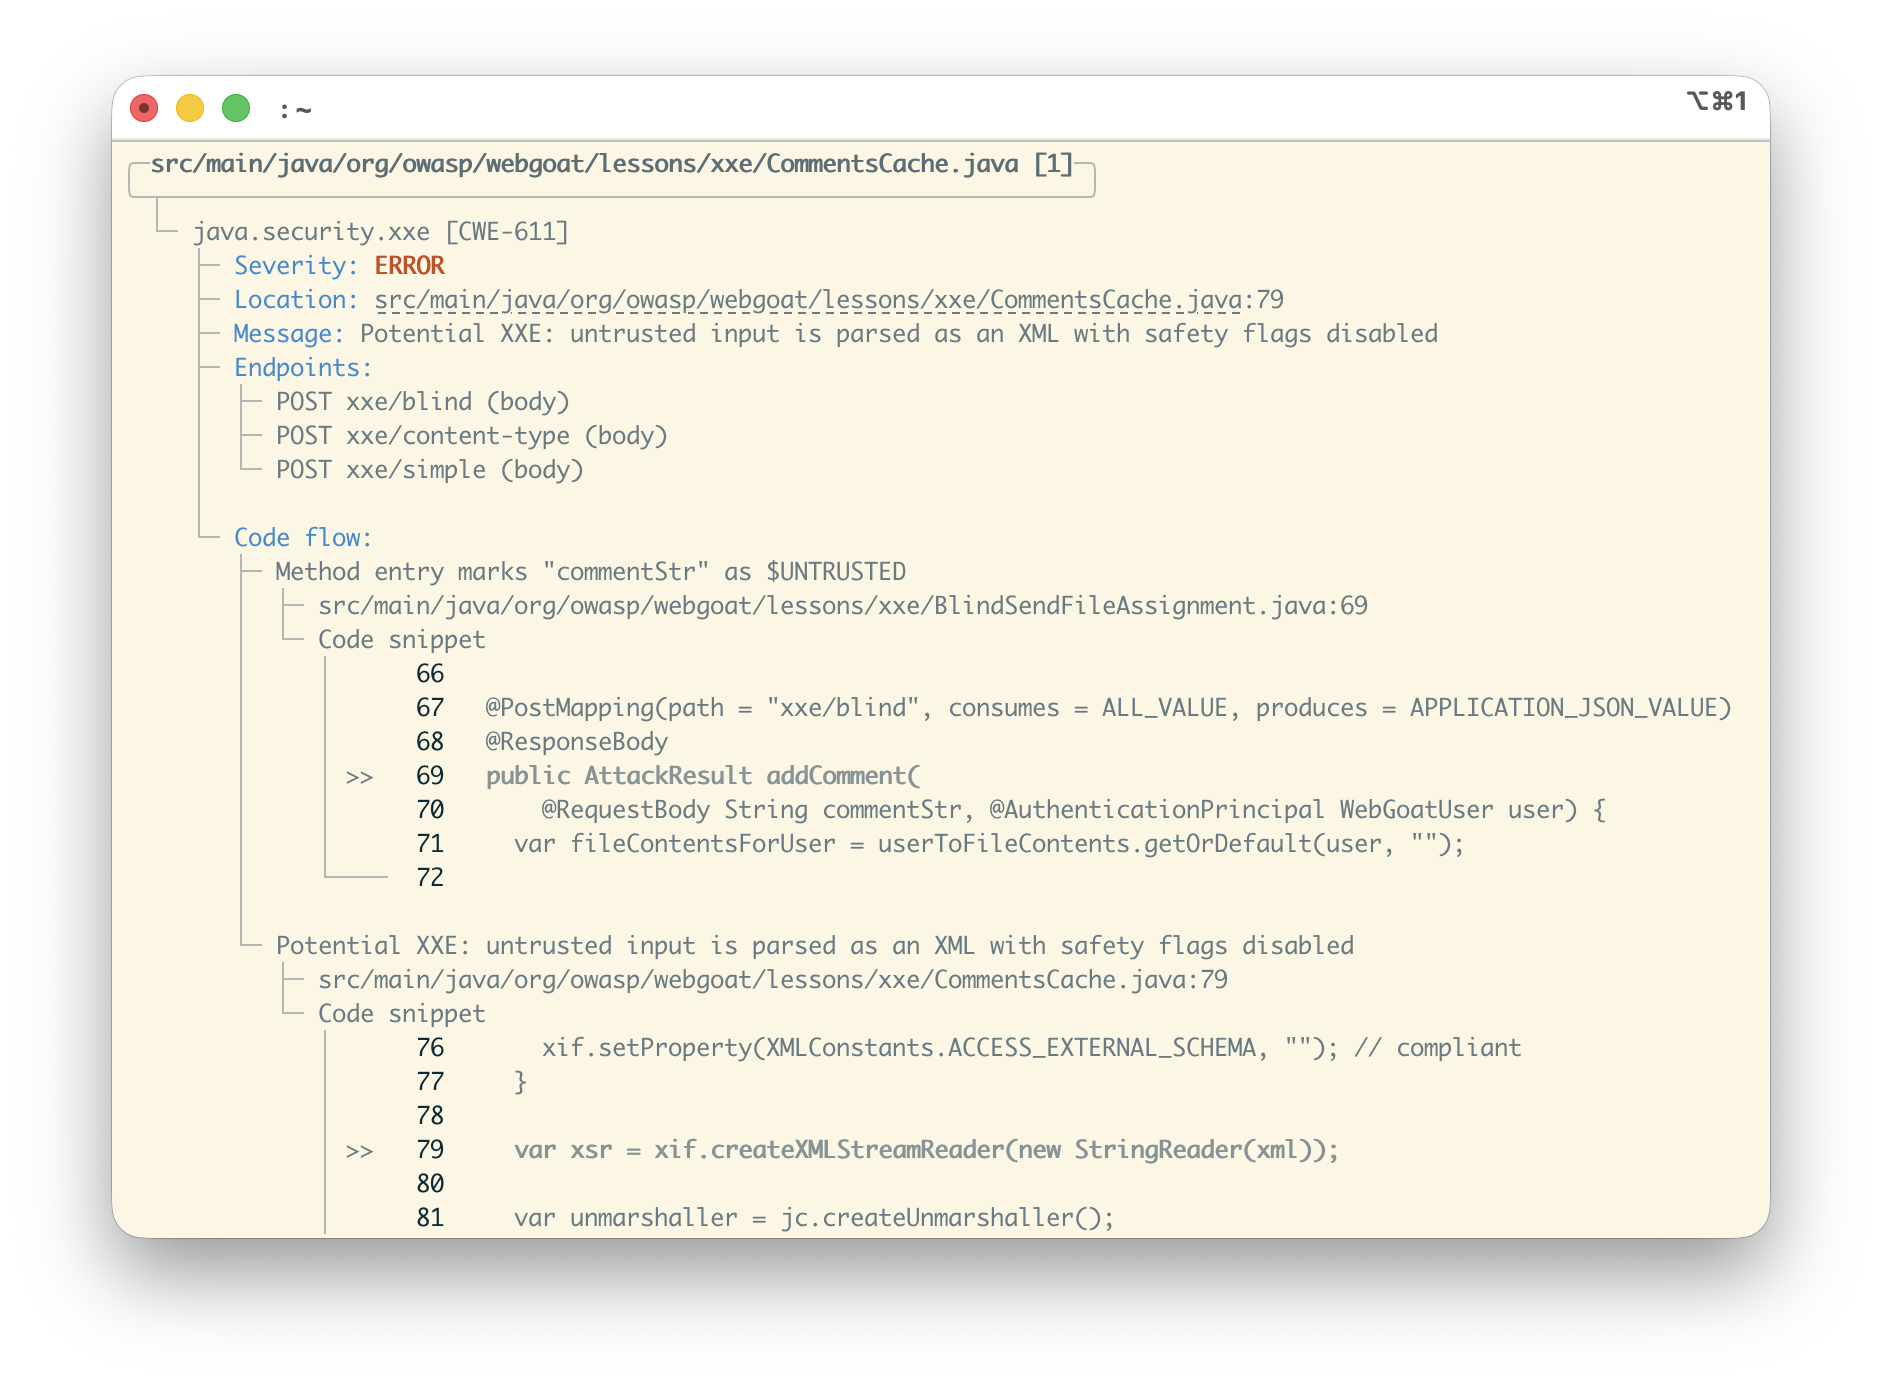 seqra/opentaint
Motor formal de análisis de flujo de datos interprocedimental para seguridad de aplicaciones. Rastrea datos no confiables a través de límites de…
 dipjyotimetia/hybridtestframework
Pruebas de extremo a extremo de Web, API, Nube, Eventos y Seguridad
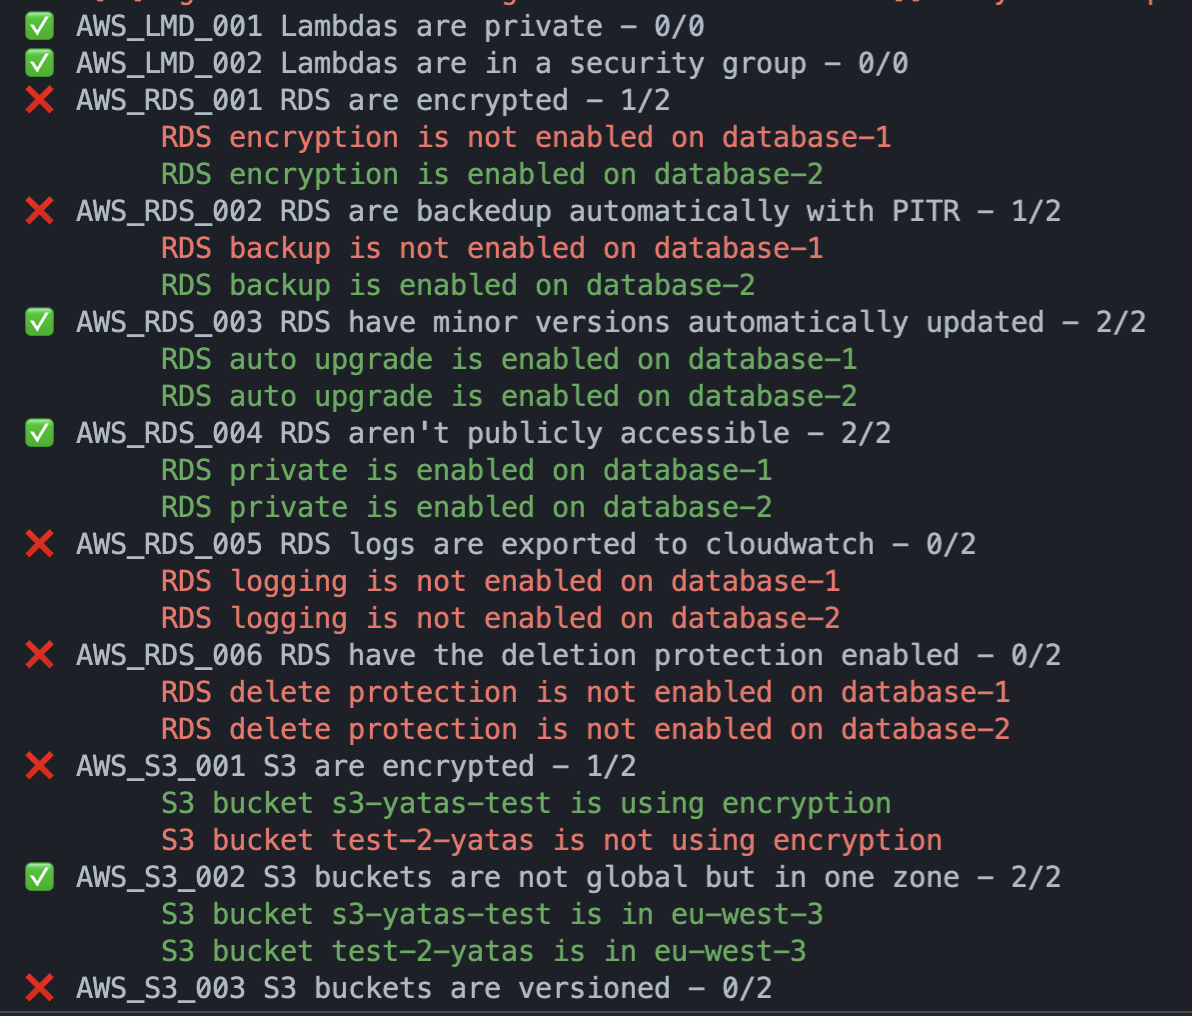 padok-team/yatas
: :owl::mag_right: Una herramienta simple para auditar tu infraestructura AWS/GCP en busca de configuraciones incorrectas o posibles problemas de…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
Repositorio para albergar el mapeo de historias de seguridad de usuario
 dsccommunity/certificatedsc
Recursos DSC para simplificar la administración de certificados en un Windows Server.
 arnica/depsguard
Fortalezca sus configuraciones de gestor de paquetes contra ataques a la cadena de suministro.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
Herramienta de análisis de código estático basada en Elasticsearch








