
 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit

 bombinisecurity/bombini
Agente de Monitoreo de Seguridad y Sandboxing eBPF Basado en Aya
 linux-lock/bpflock
Herramienta de seguridad basada en eBPF para bloquear y auditar máquinas Linux. Restringe funciones del kernel, bloquea la ejecución sin archivos,…
 kvesta/vesta
Un kit de detección de análisis estático de vulnerabilidades, configuración de clústeres Docker y Kubernetes basado en la penetración real de la…
 loresuso/psc
la utilidad ps, con un toque de eBPF y contexto de contenedores
 inceptionstack/lowkey
Despliega agentes de codificación con IA autoalojados (OpenClaw, Claude Code, Codex) en tu cuenta de AWS con CloudFormation, perfiles IAM y…
 rosehgal/dockerent
La única herramienta de código abierto para analizar vulnerabilidades y problemas de configuración en contenedor(es) docker en ejecución y redes…
 aurva-io/aiostack
Inventario de IA en tiempo de ejecución: descubre shadow AI, rastrea llamadas LLM
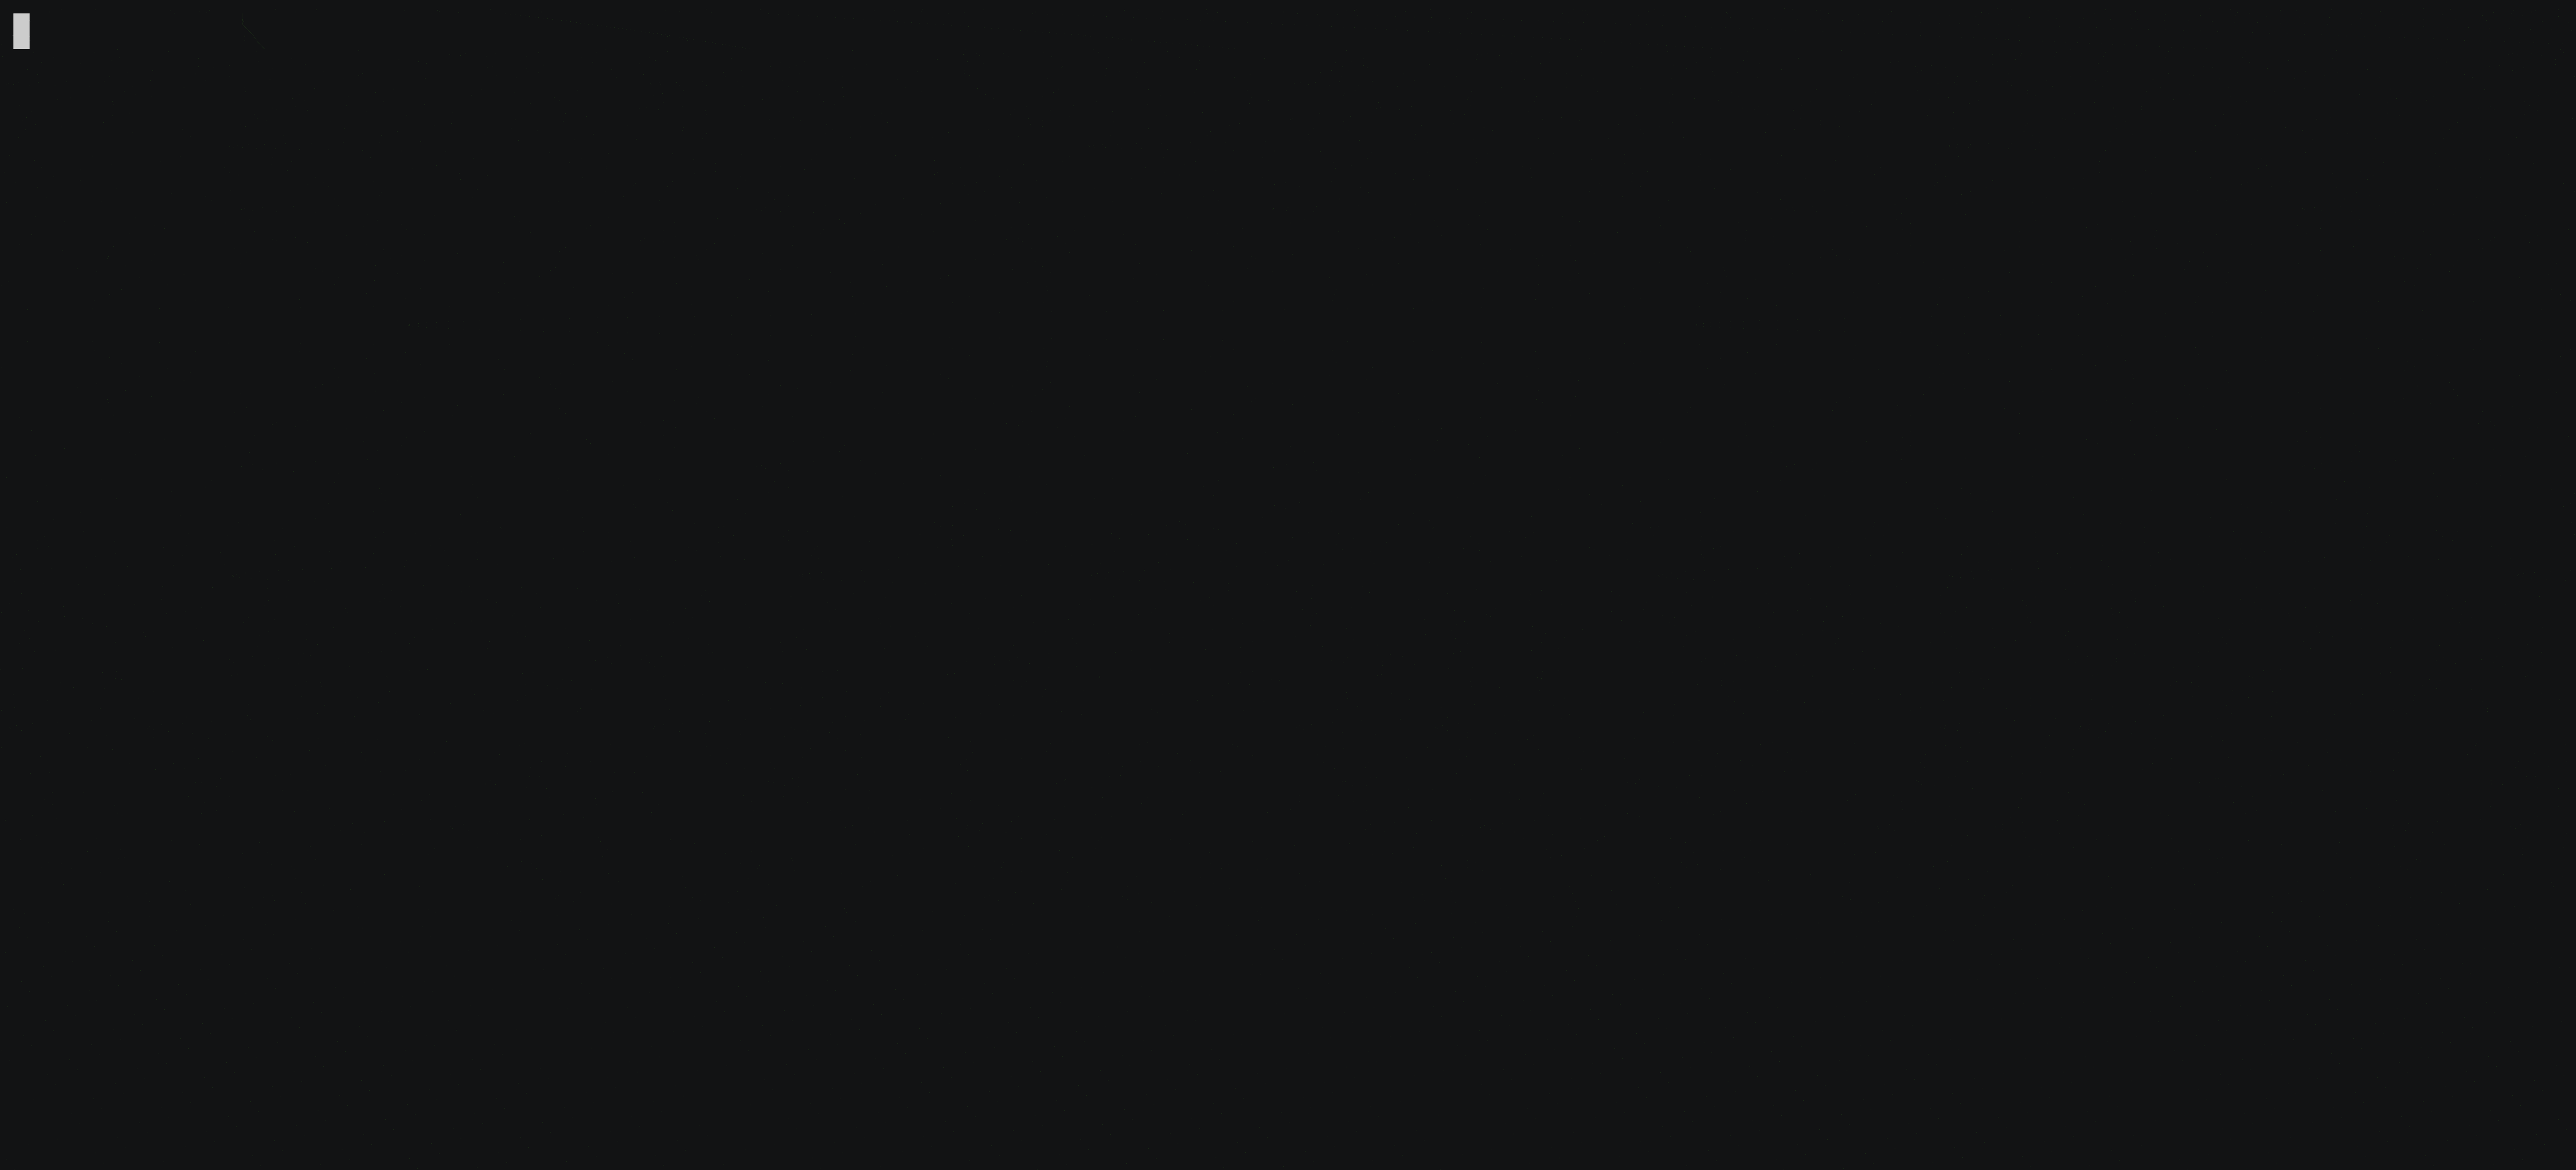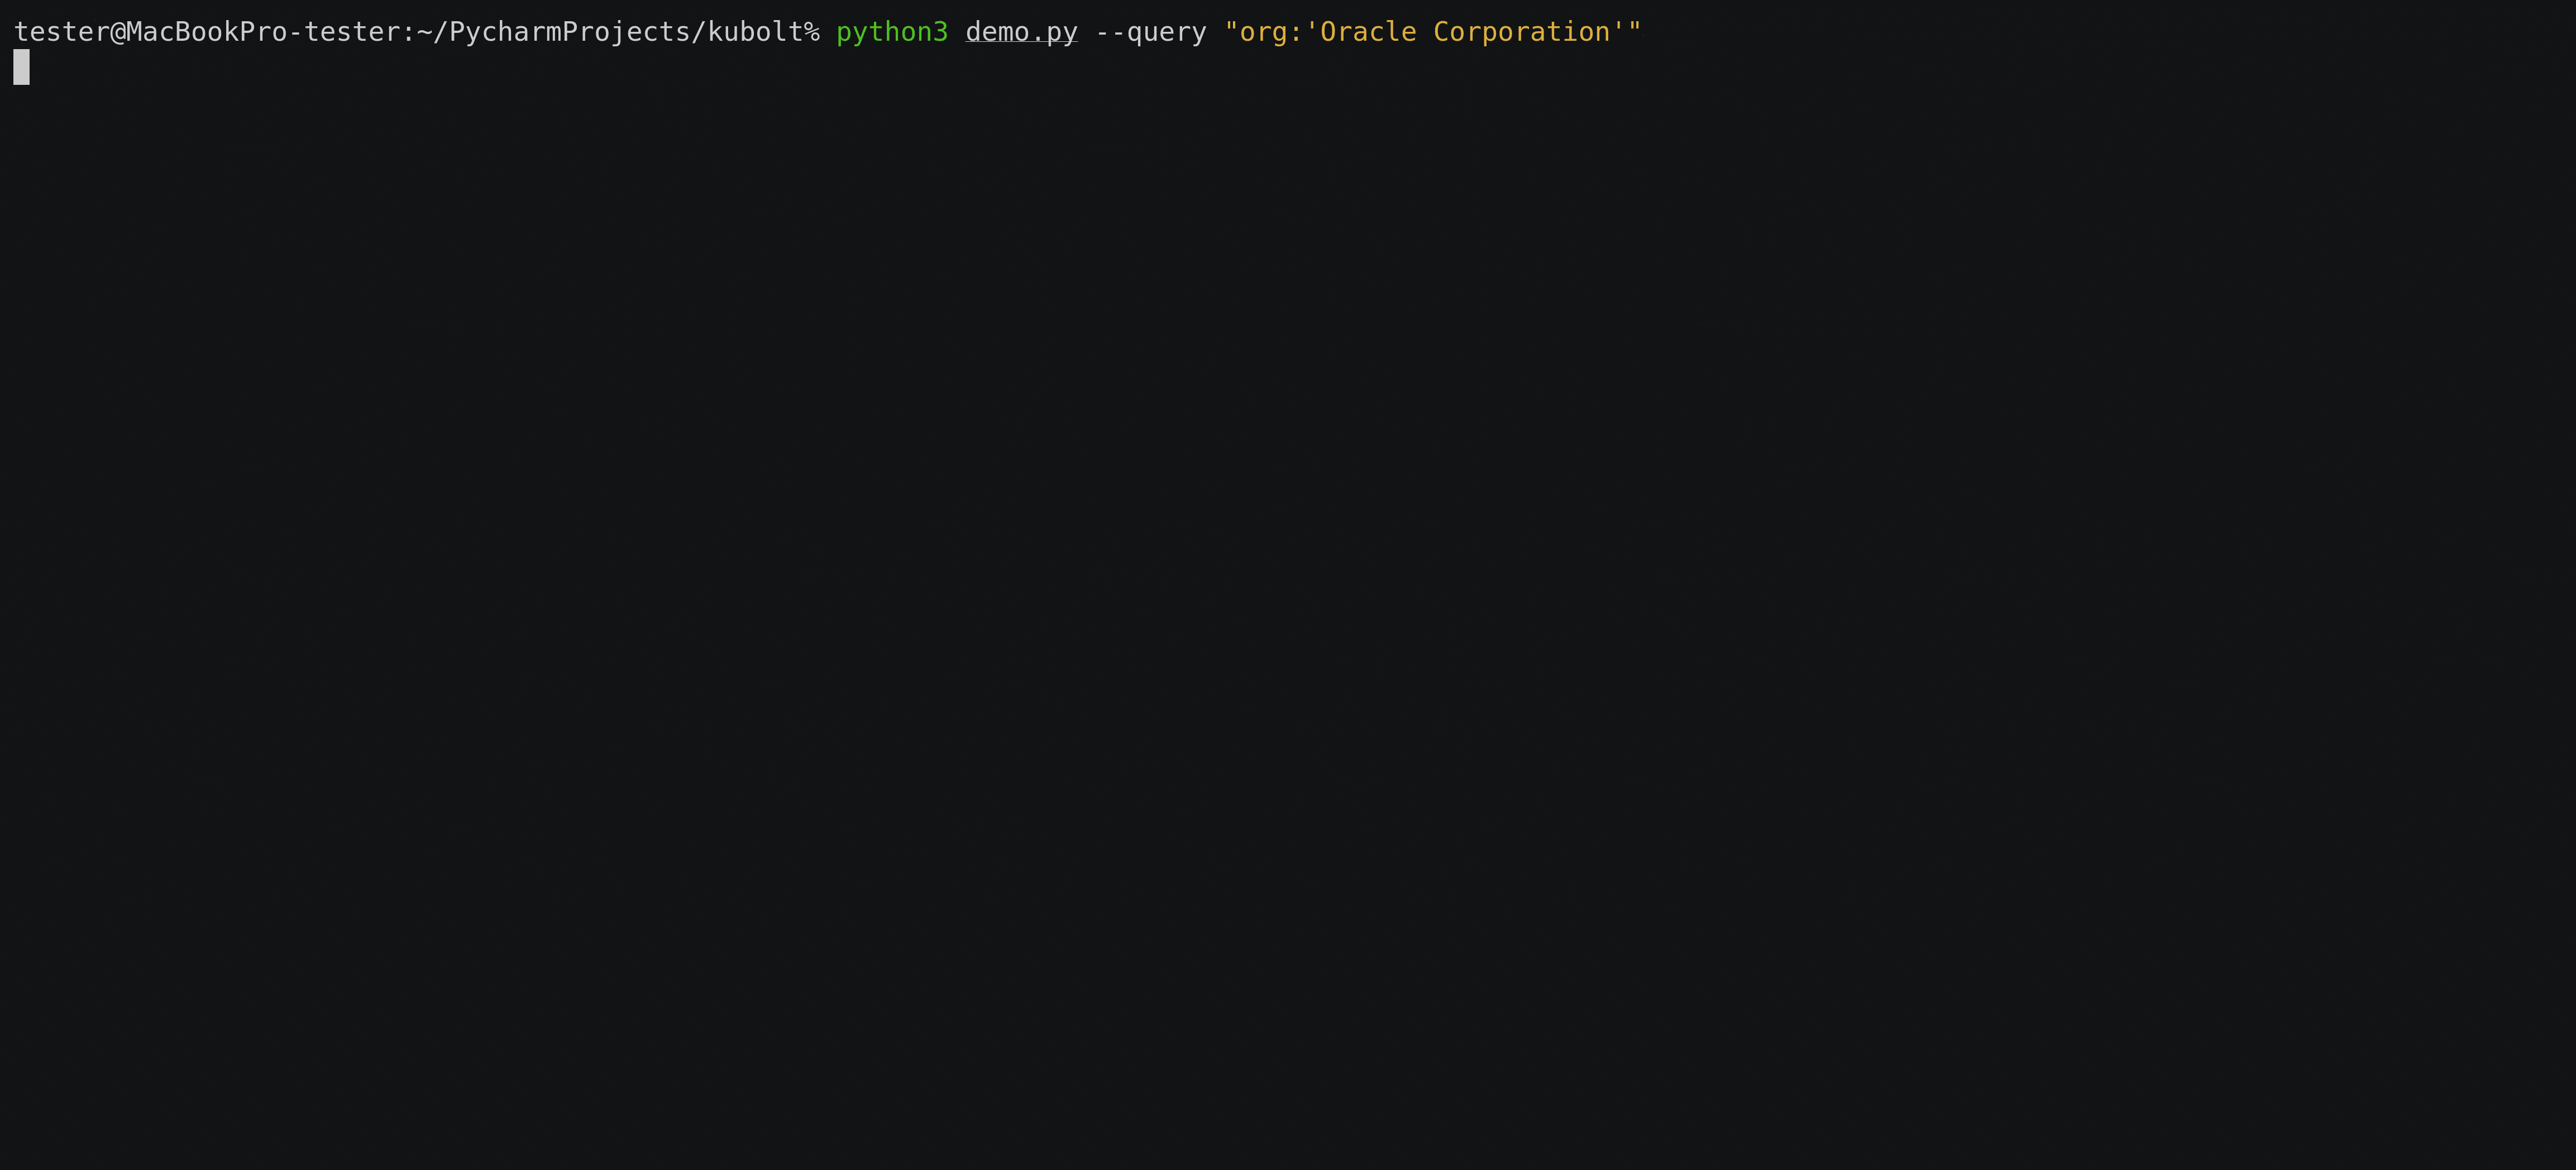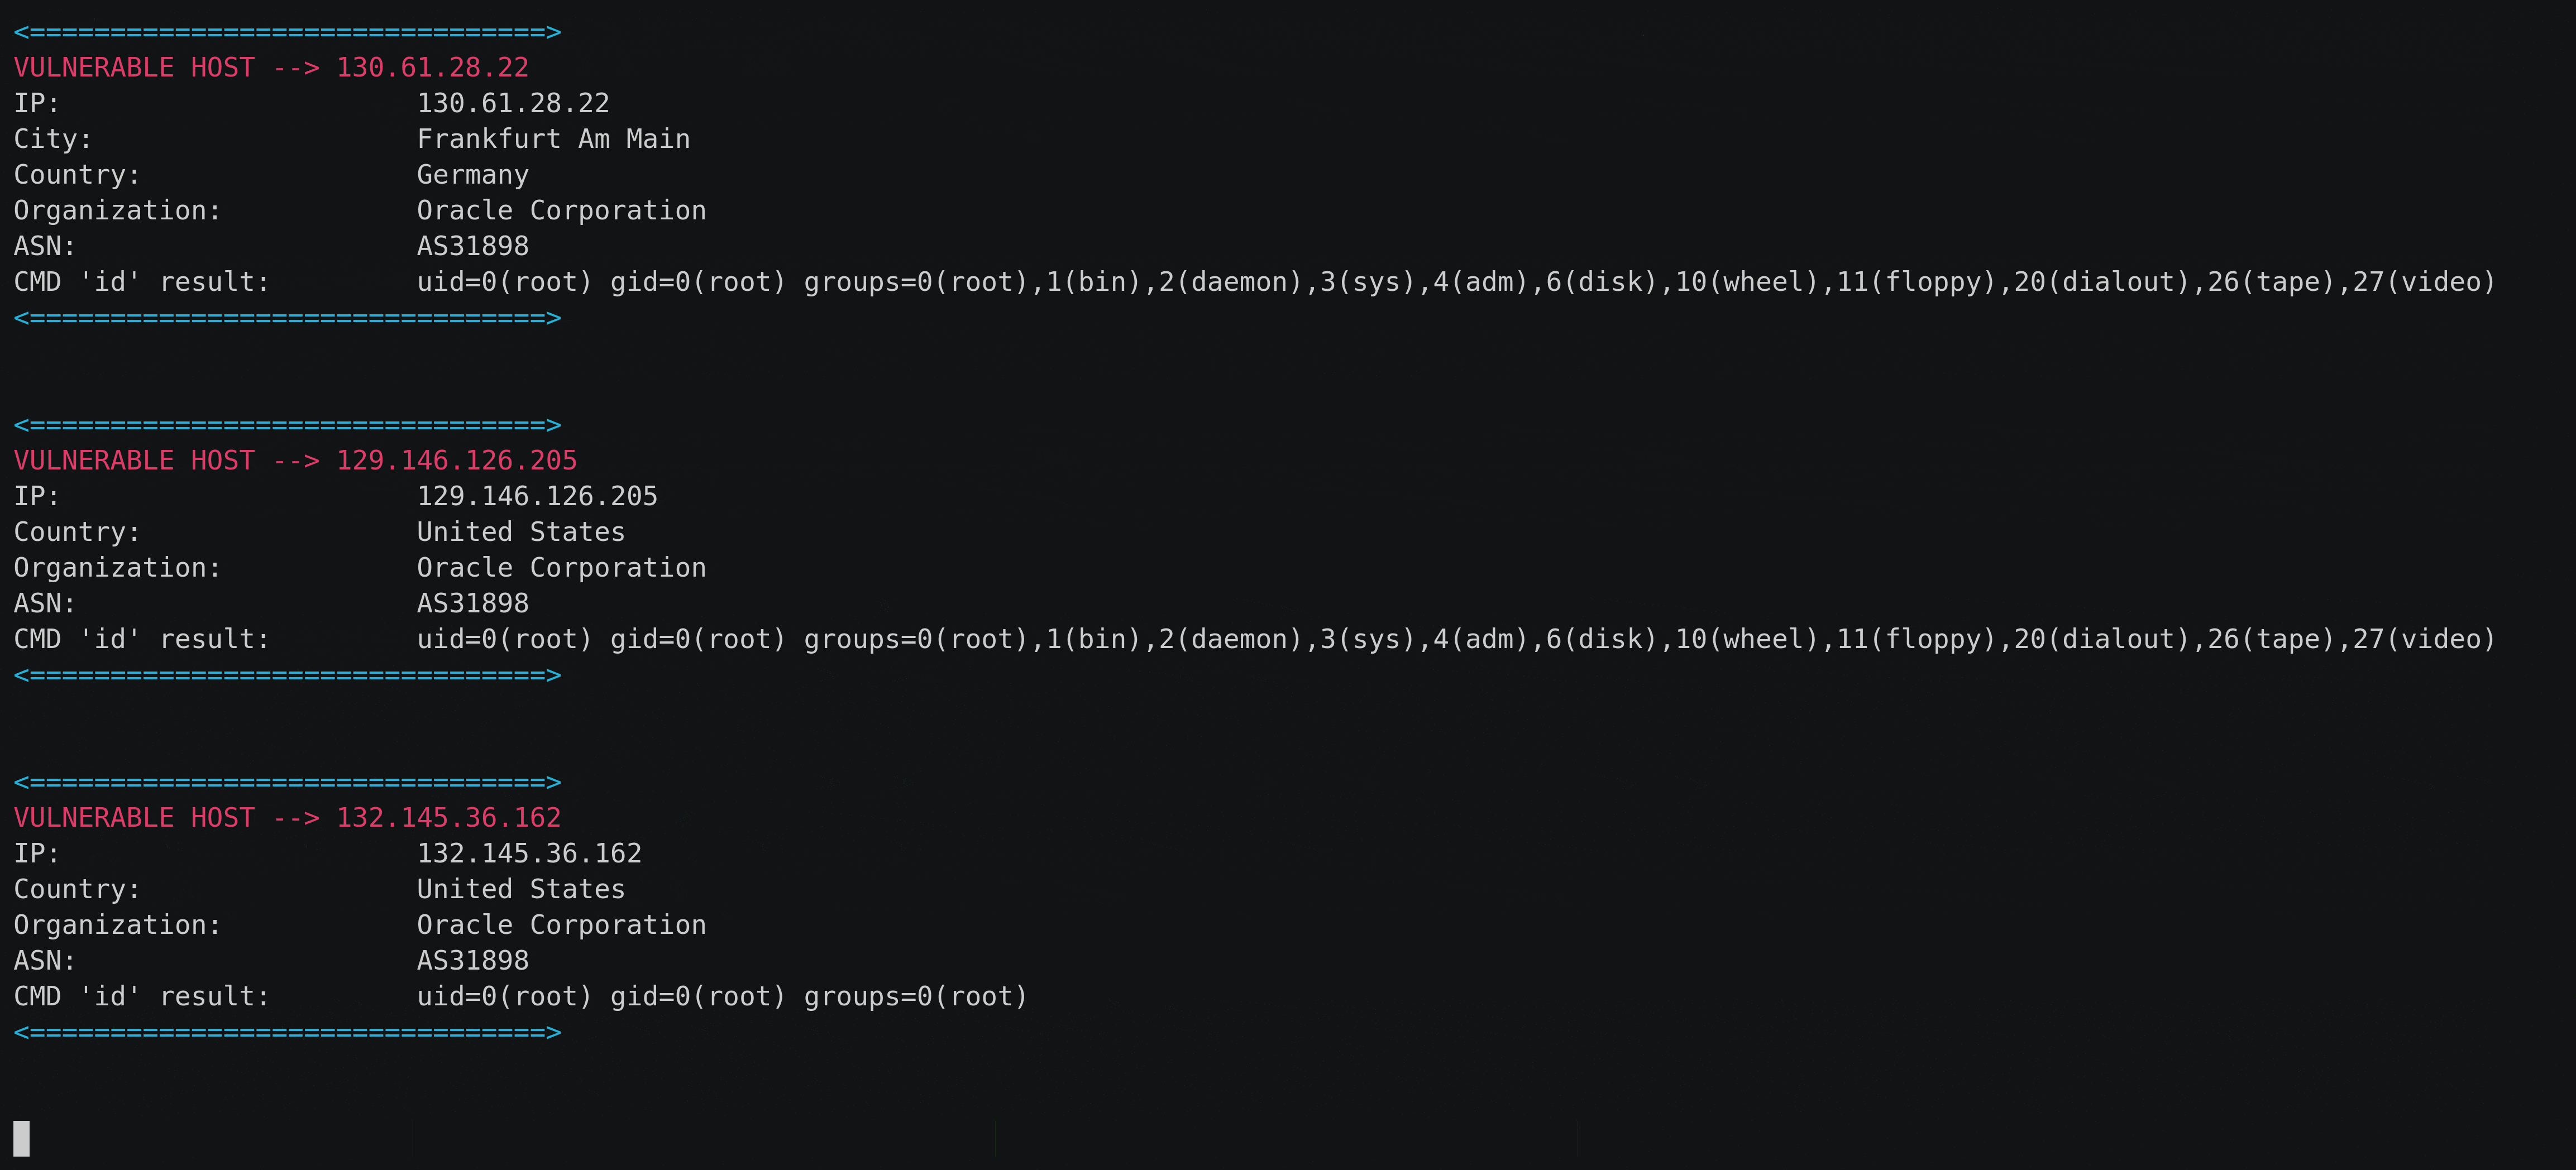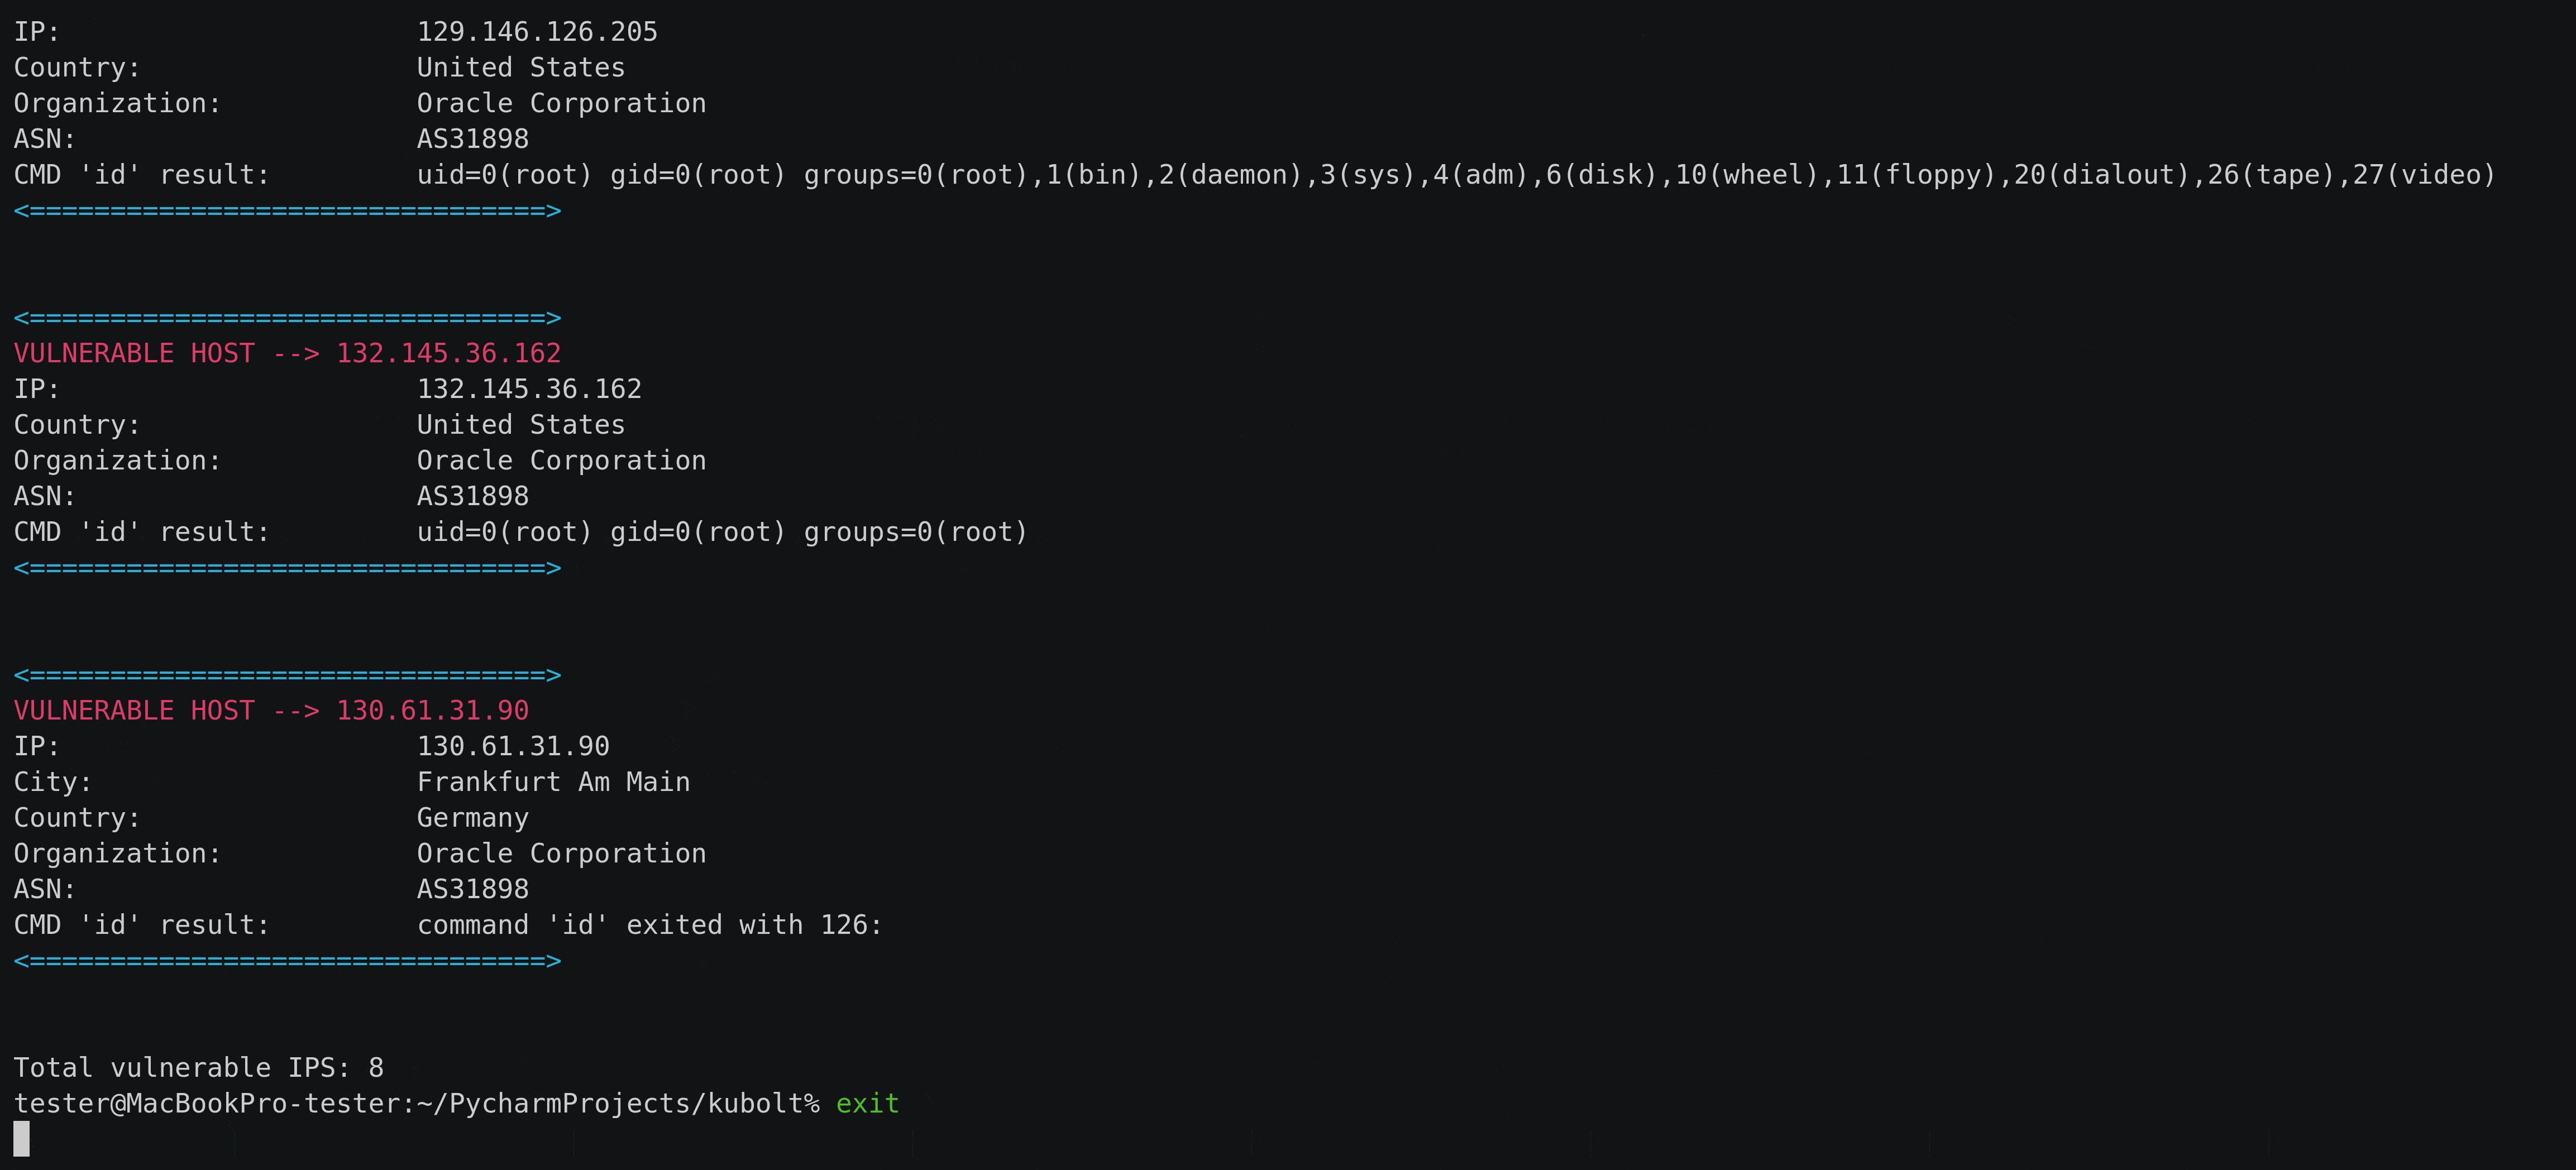 averonesis/kubolt
Utilidad Kubolt para escanear clústeres públicos de Kubernetes
 rezilion/mi-x
Determine si su cómputo es realmente vulnerable a una vulnerabilidad específica teniendo en cuenta todos los factores que afectan la *explotabilidad…
 twistlock/runc-cve-2019-5736
CVE-2019-5736 PoCs
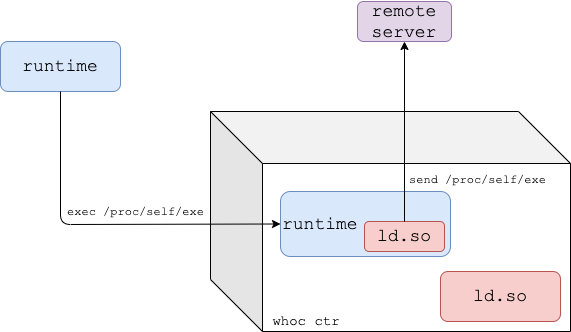 twistlock/whoc
Una imagen de contenedor que exfiltra el entorno de ejecución del contenedor subyacente a un servidor remoto.
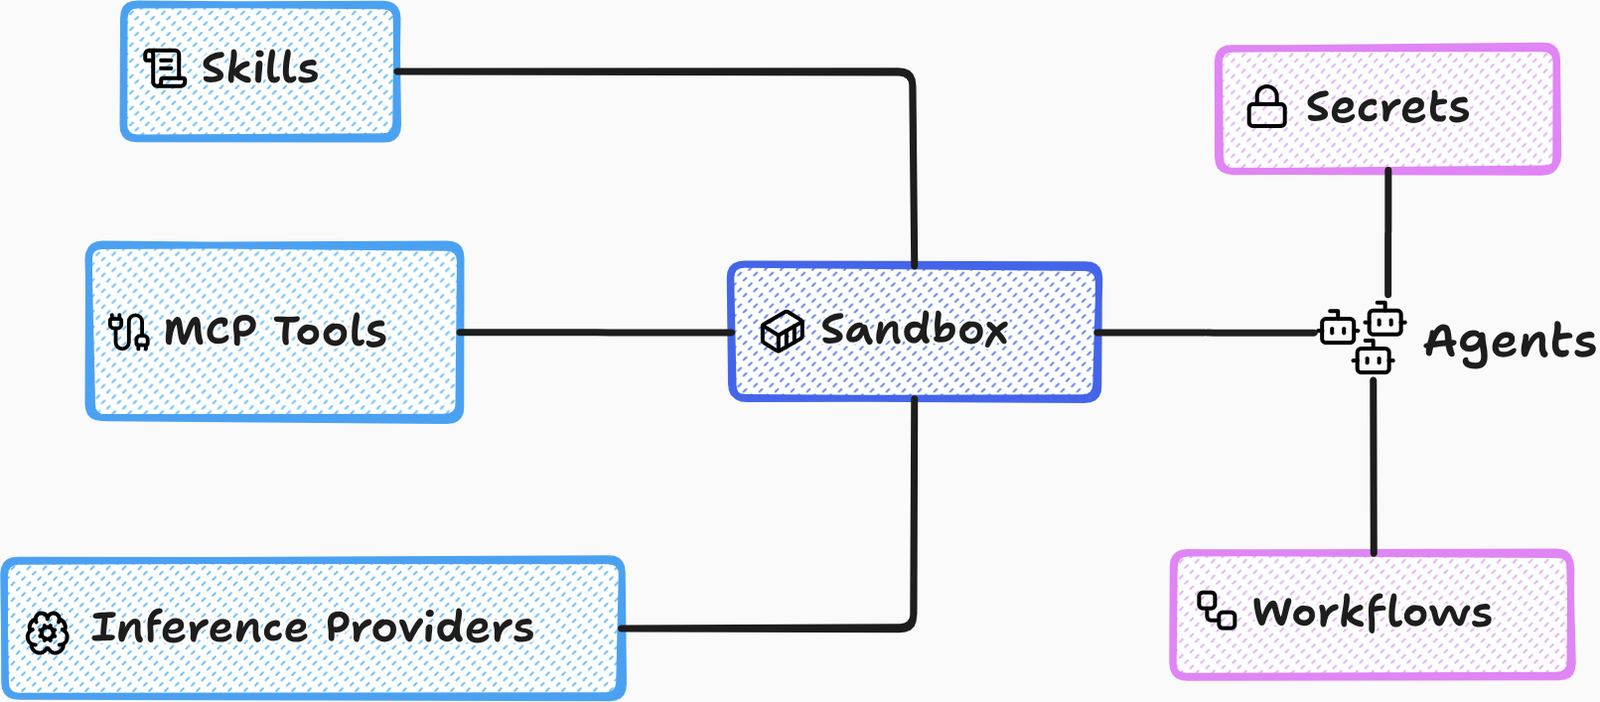 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).
 nccgroup/wubes
Contenedorización de Qubes en Windows
 andreicscs/honeywire
Plataforma de engaño de código abierto que convierte cualquier máquina Linux en un canario de alta señal. Despliega sensores tripwire en archivos,…
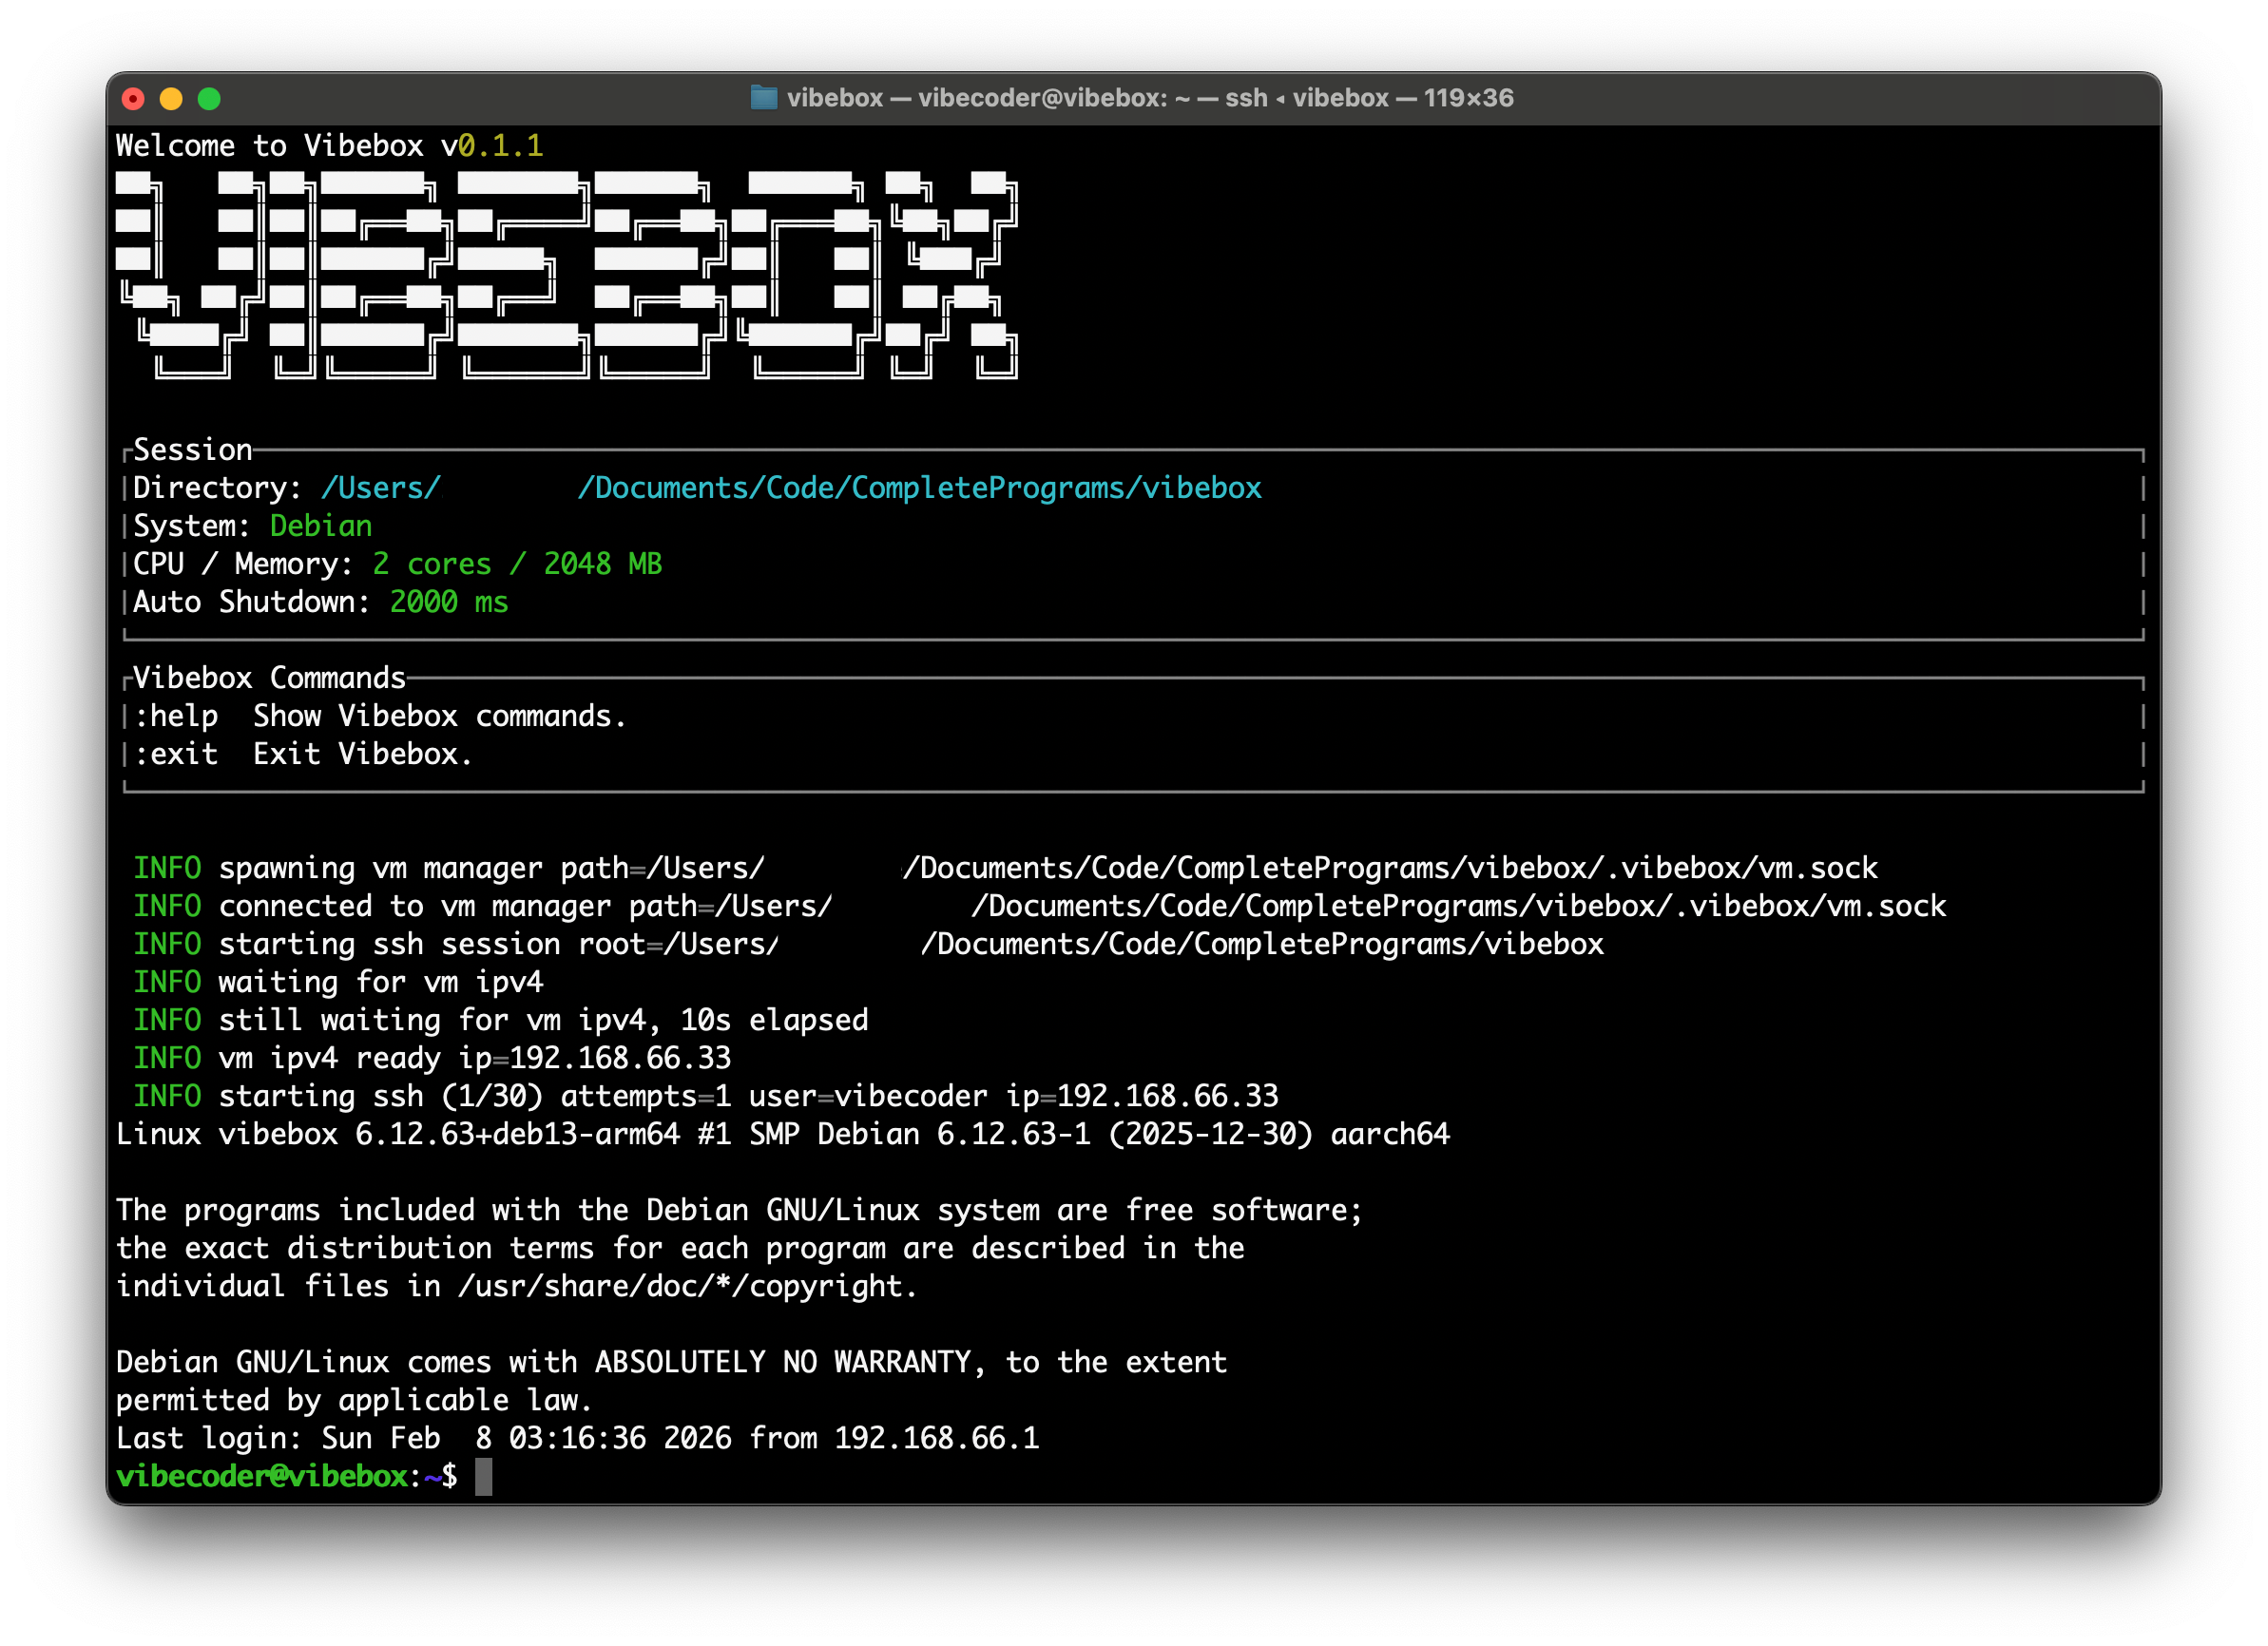 robcholz/vibebox
CLI ultrarrápida en macOS con Apple Silicon para desarrollo rápido y aislado y agentes LLM.
 beelzebub-labs/azazel
Observador silencioso basado en eBPF para entornos de ejecución contenedorizados, diseñado para sandboxes de análisis de malware y monitoreo de…
 pwnfunction/sandbox
Ejecuta código de IA no confiable de forma segura y rápida
 owasp/kubelight
Herramienta de seguridad y cumplimiento de OWASP para Kubernetes [WIP]








