
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit
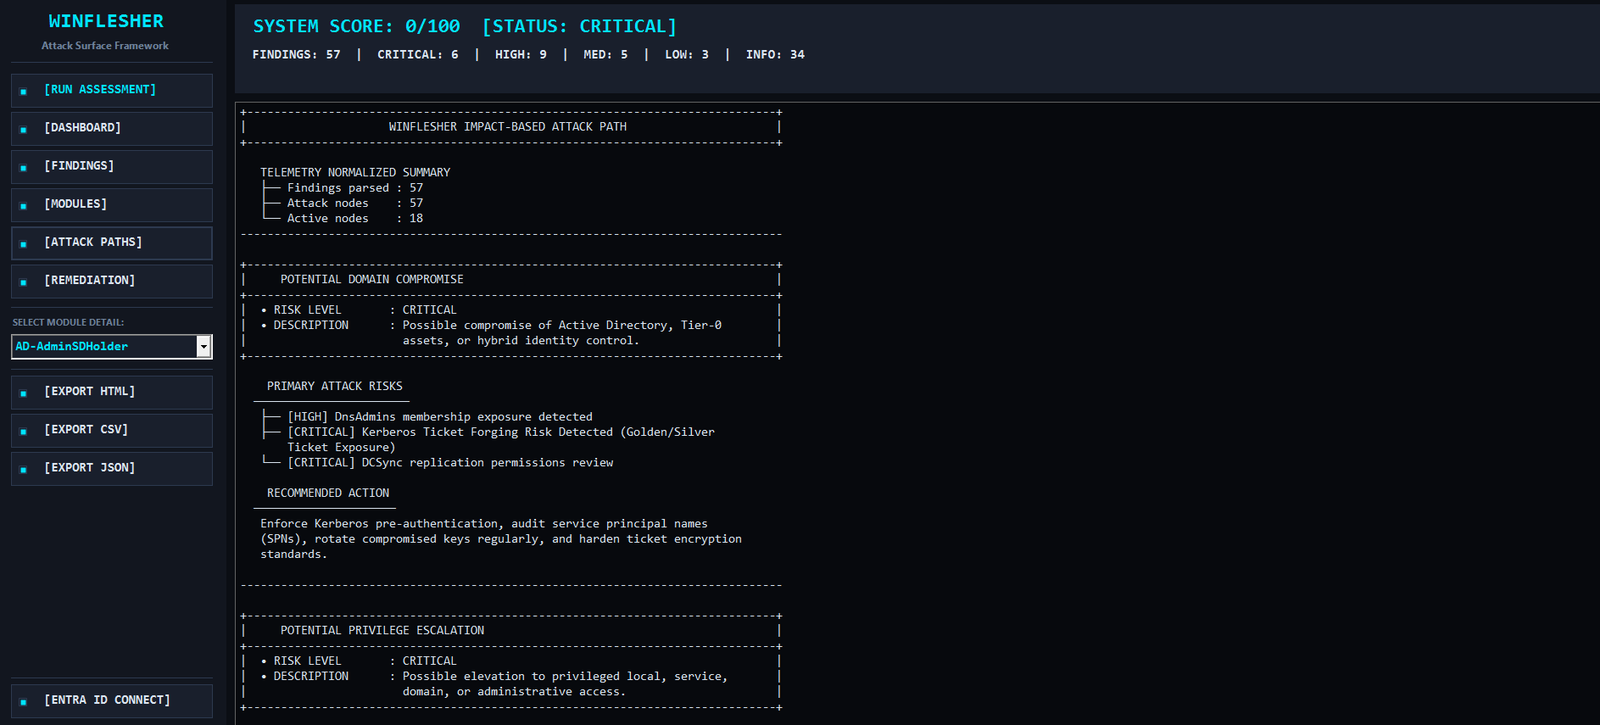
 mindsflee/winflesher
Marco de evaluación automatizada de la superficie de ataque para Active Directory e infraestructuras locales, que correlaciona vulnerabilidades con…
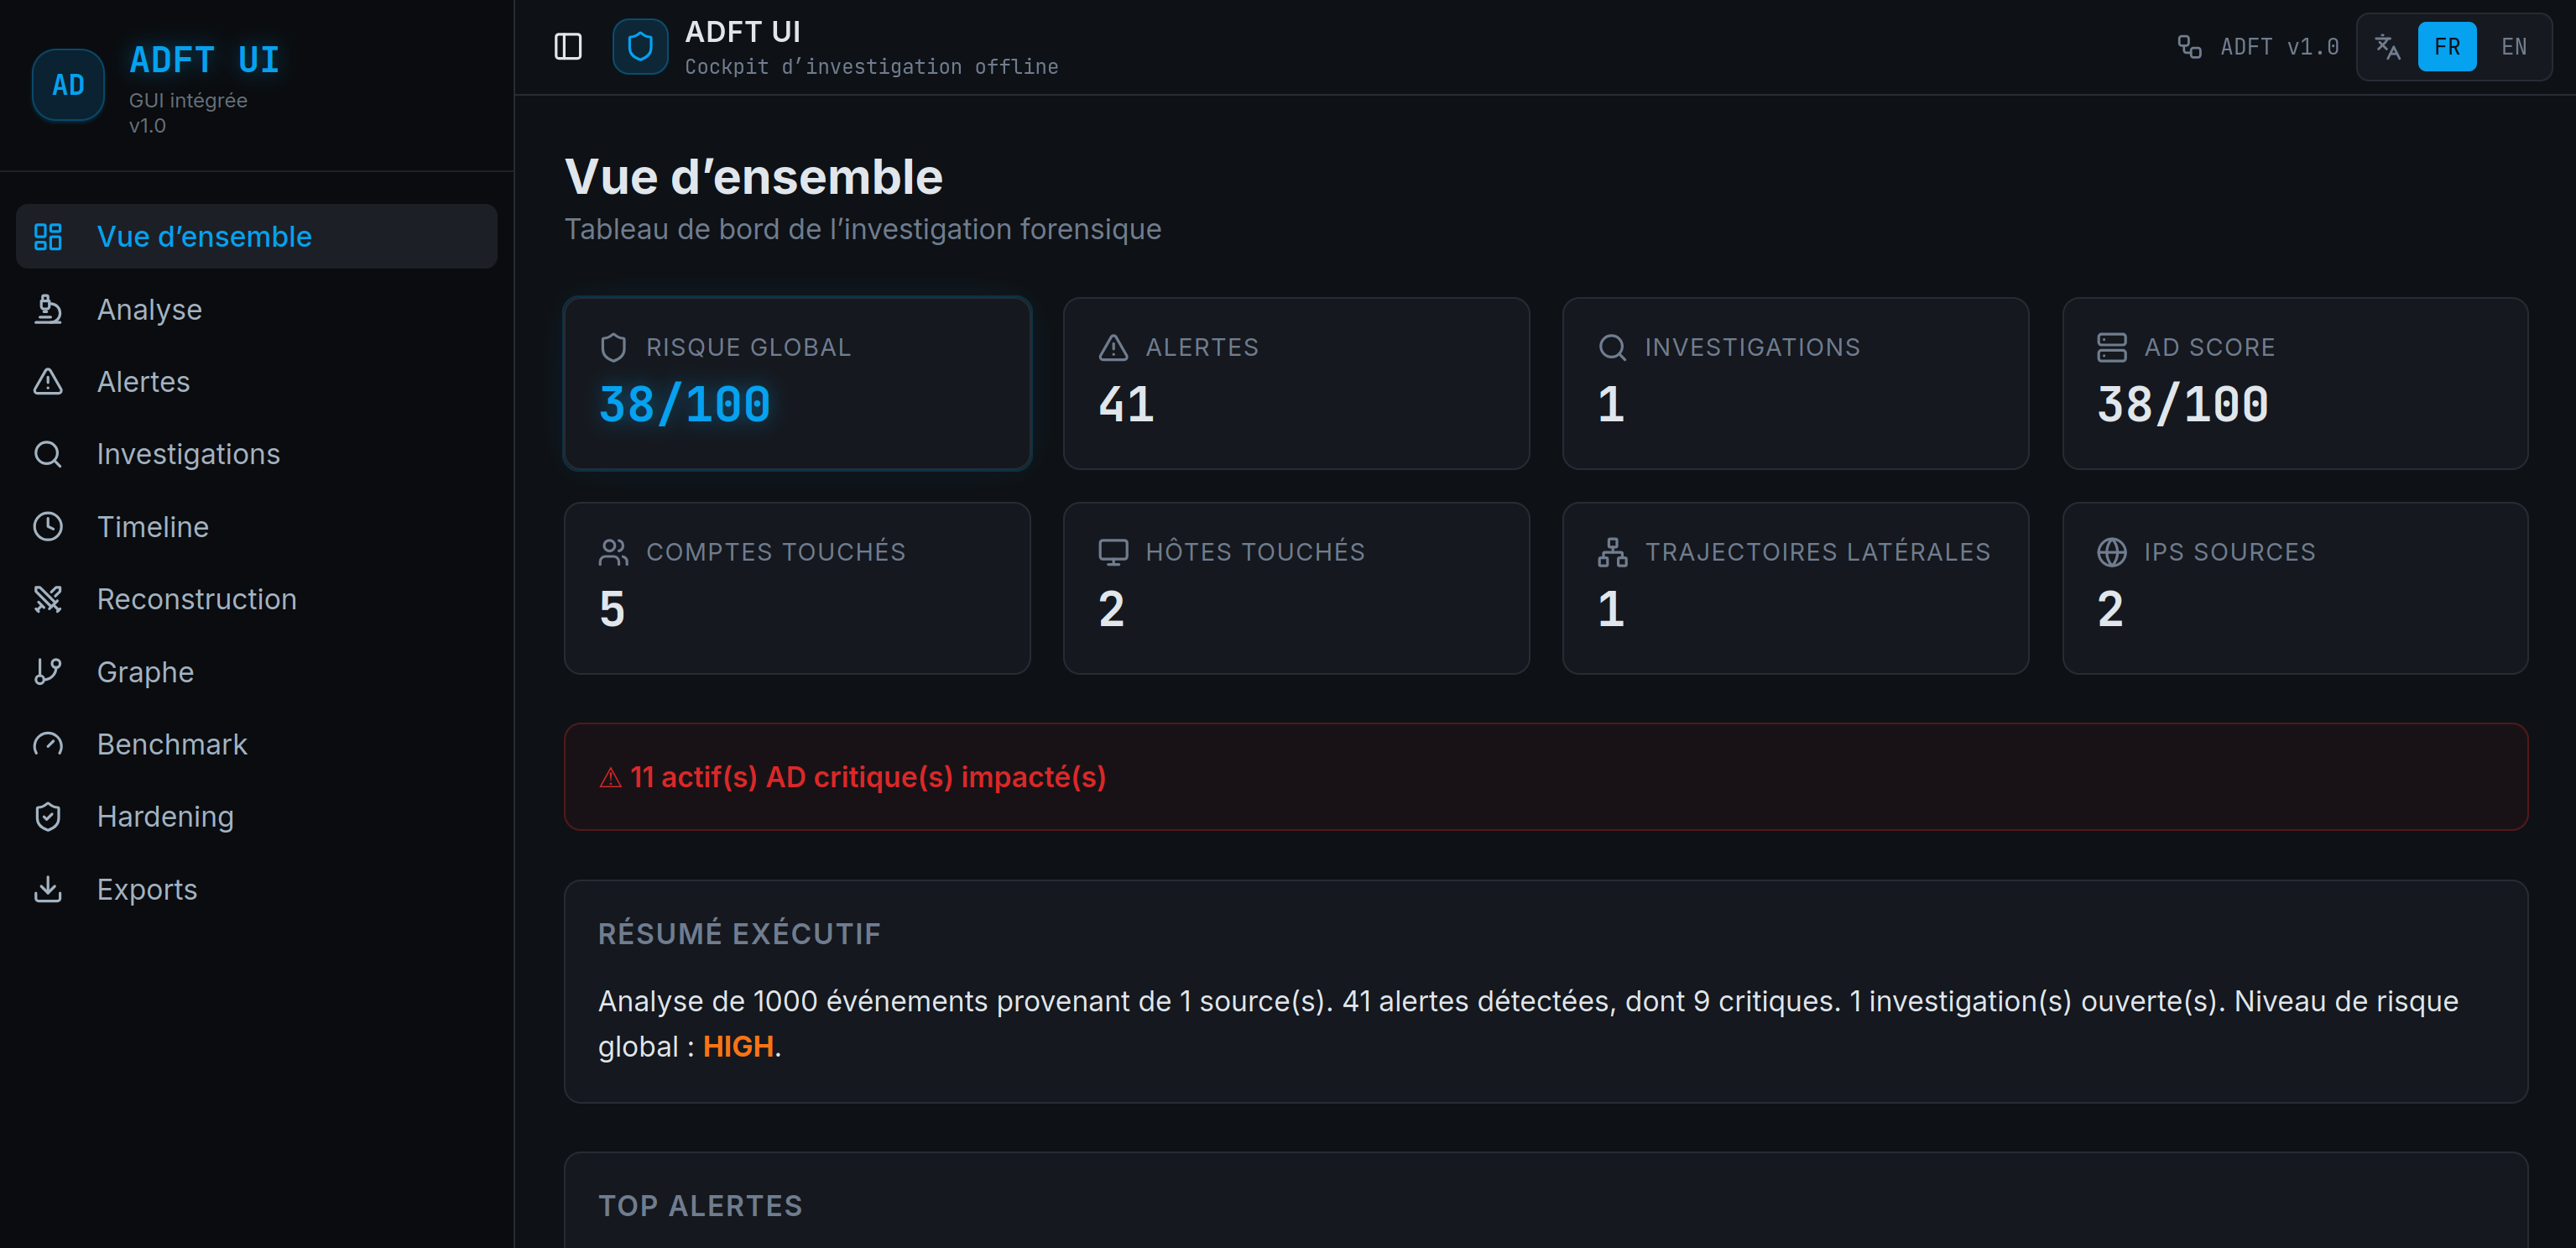 kjean13/adft
Active Directory Forensic Toolkit : Detectar y reconstruir ataques AD a partir de registros de eventos de Windows (EVTX)
 twocanoes/audit
Panel de preferencias de auditoría y lector de logs para OS X
 rootsecdev/microburstsecretshunter
Escanea volcados de dominio de Azure exportados en busca de contraseñas en texto plano, cadenas de conexión, claves de almacenamiento y otros…
 alegrey91/vex8s
Suprimir vulnerabilidades aplicando el contexto de Kubernetes a los análisis
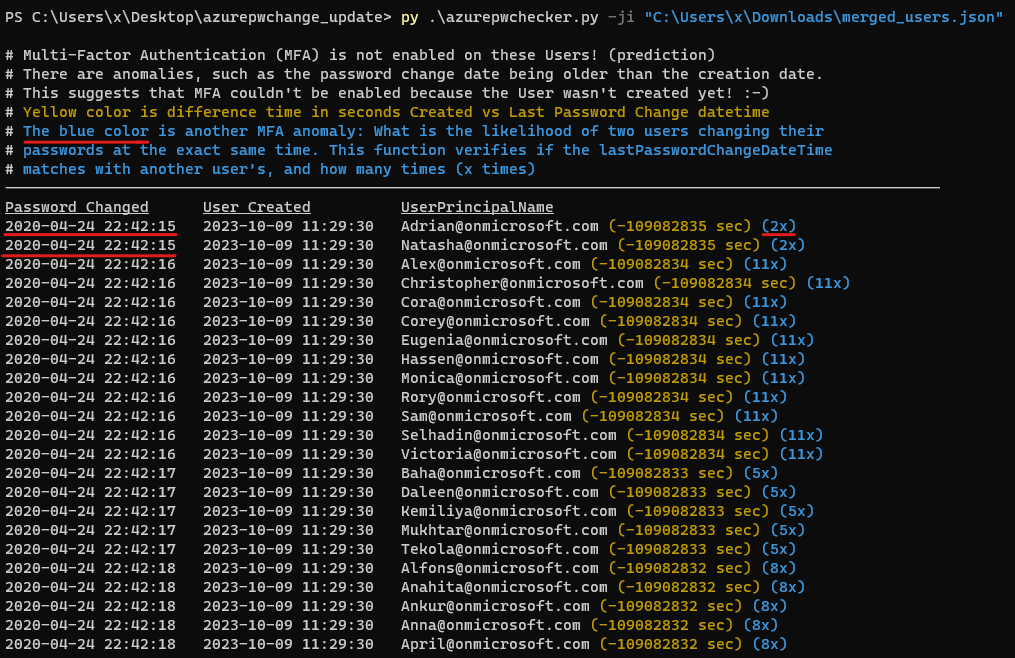 quahac/azure-ad-password-checker
# Comprobador de contraseñas de Azure AD
 mthbernardes/heimdall_webserver
Es una herramienta para gestionar paquetes vulnerables en tu servidor *nix, de forma centralizada.
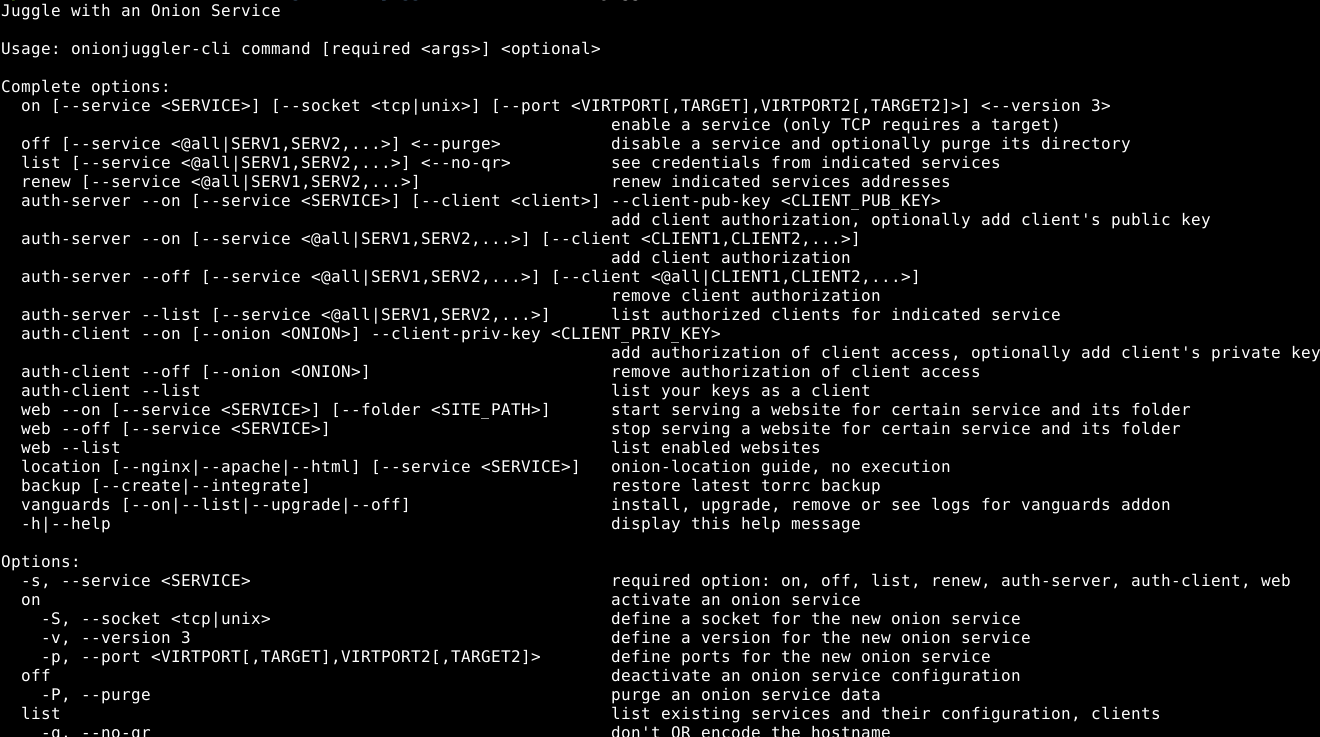 nyxnor/onionjuggler
Administre sus servicios onion mediante CLI o TUI en un sistema operativo tipo Unix con una shell compatible con POSIX.
 jbnetwork-git/copy-fail-check
Ayudante interactivo de bash para comprobar la exposición a CVE-2026-31431 (Copy Fail) y aplicar una mitigación temporal deshabilitando el módulo…
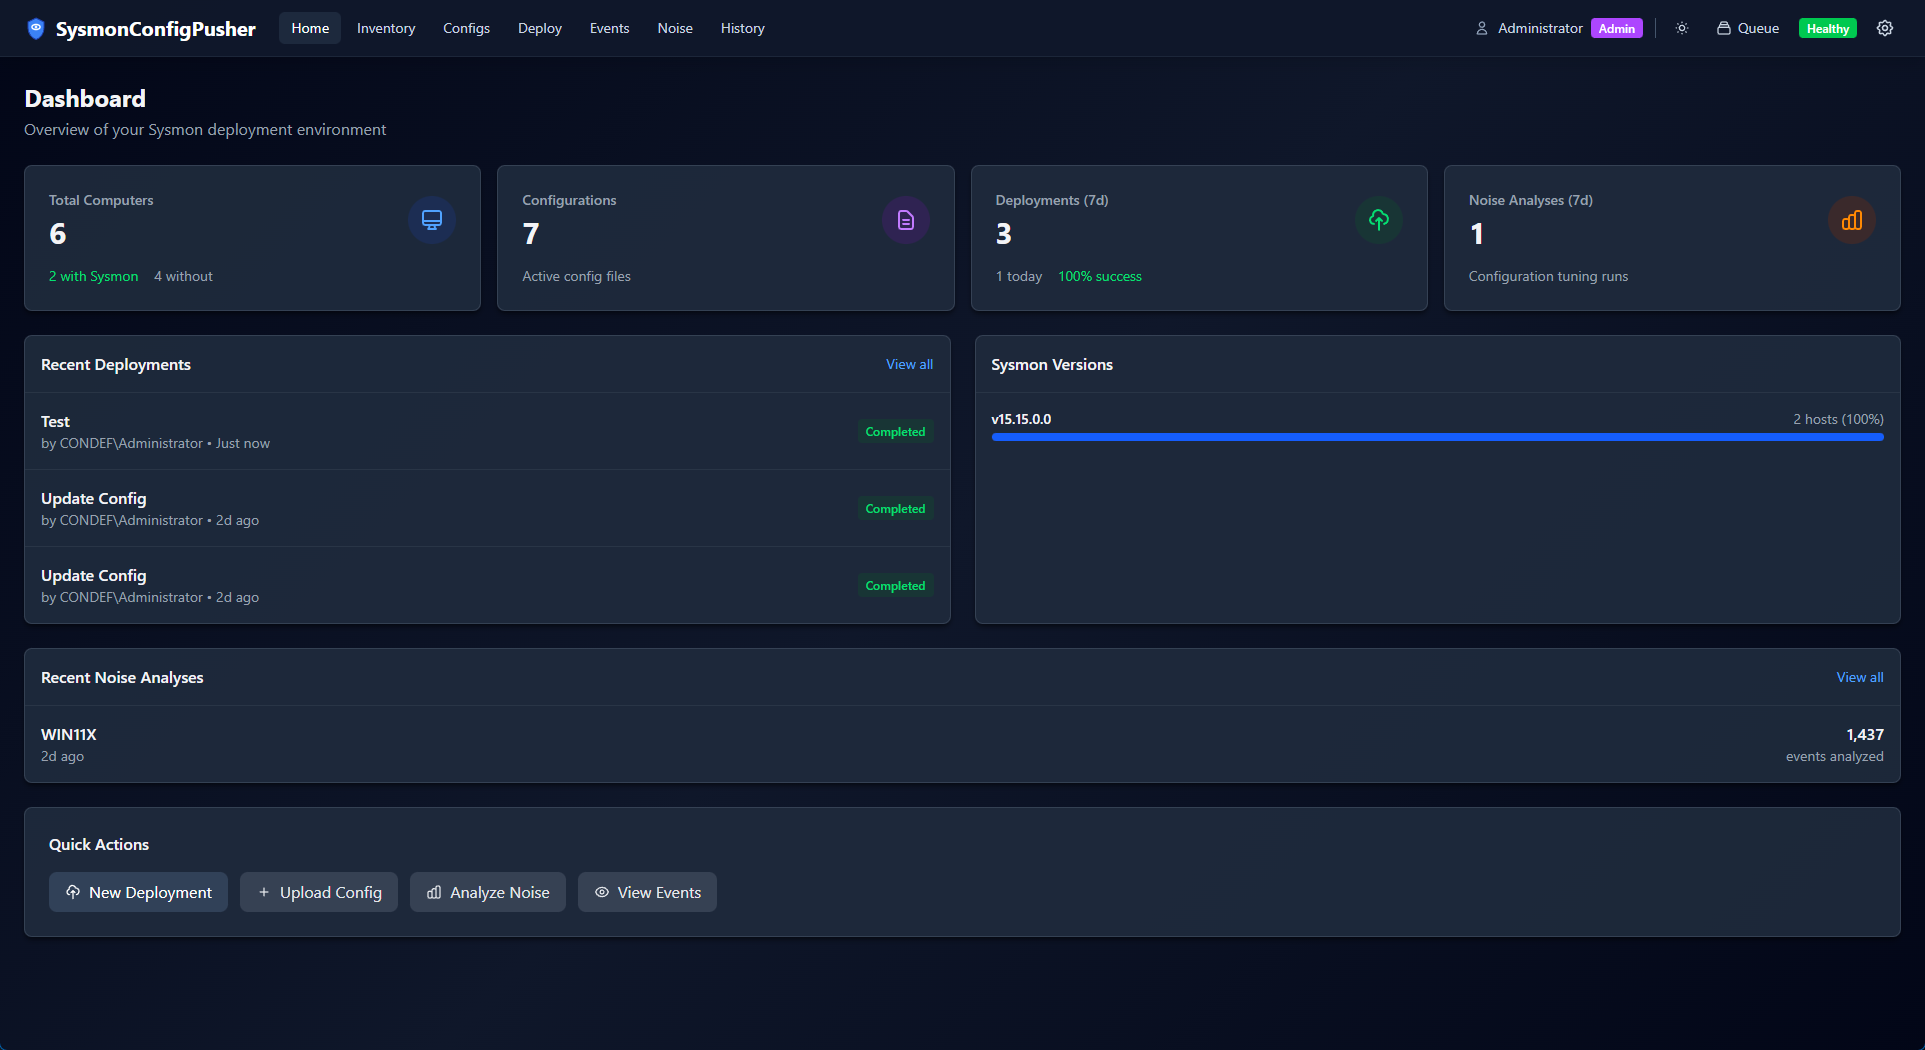 antonlovesdnb/sysmonconfigpusher2
Herramienta basada en web para gestionar e implementar configuraciones de Sysmon en endpoints de Windows mediante métodos sin agente (WMI/SMB) o…
 atlantsecurity/atlant-harden
AtlantHarden: endurecimiento gratuito de seguridad para Windows, navegadores y Office. 579 configuraciones incl. 354 controles DISA STIG…
 xlab-si/iac-scan-runner
Servicio que analiza tu Infraestructura como Código en busca de vulnerabilidades comunes
 lucab85/log4j-cve-2021-44228
Un playbook de Ansible que automatiza el script detector de Log4j de Red Hat para escanear hosts Linux en busca de la vulnerabilidad CVE-2021-44228…
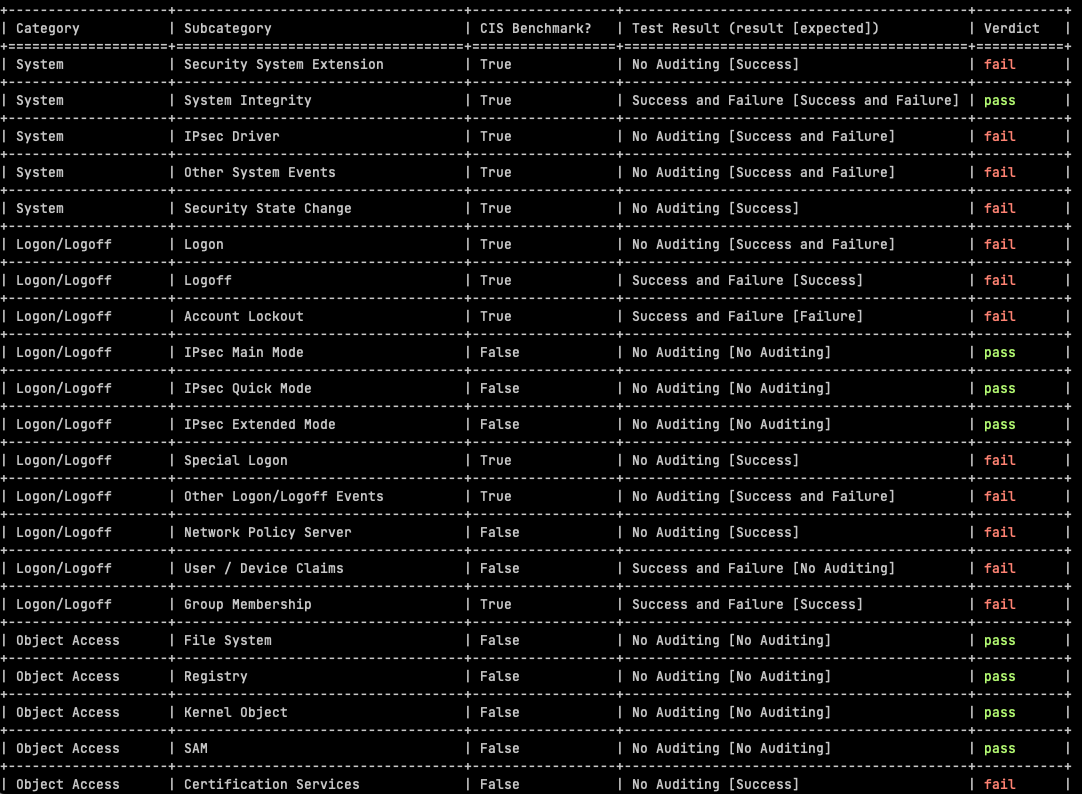 sevenstones/auditpolcis
Pruebas del benchmark CIS de la configuración de SIEM de Windows
 logisek/huntcyberark
Auditoría de seguridad de CyberArk
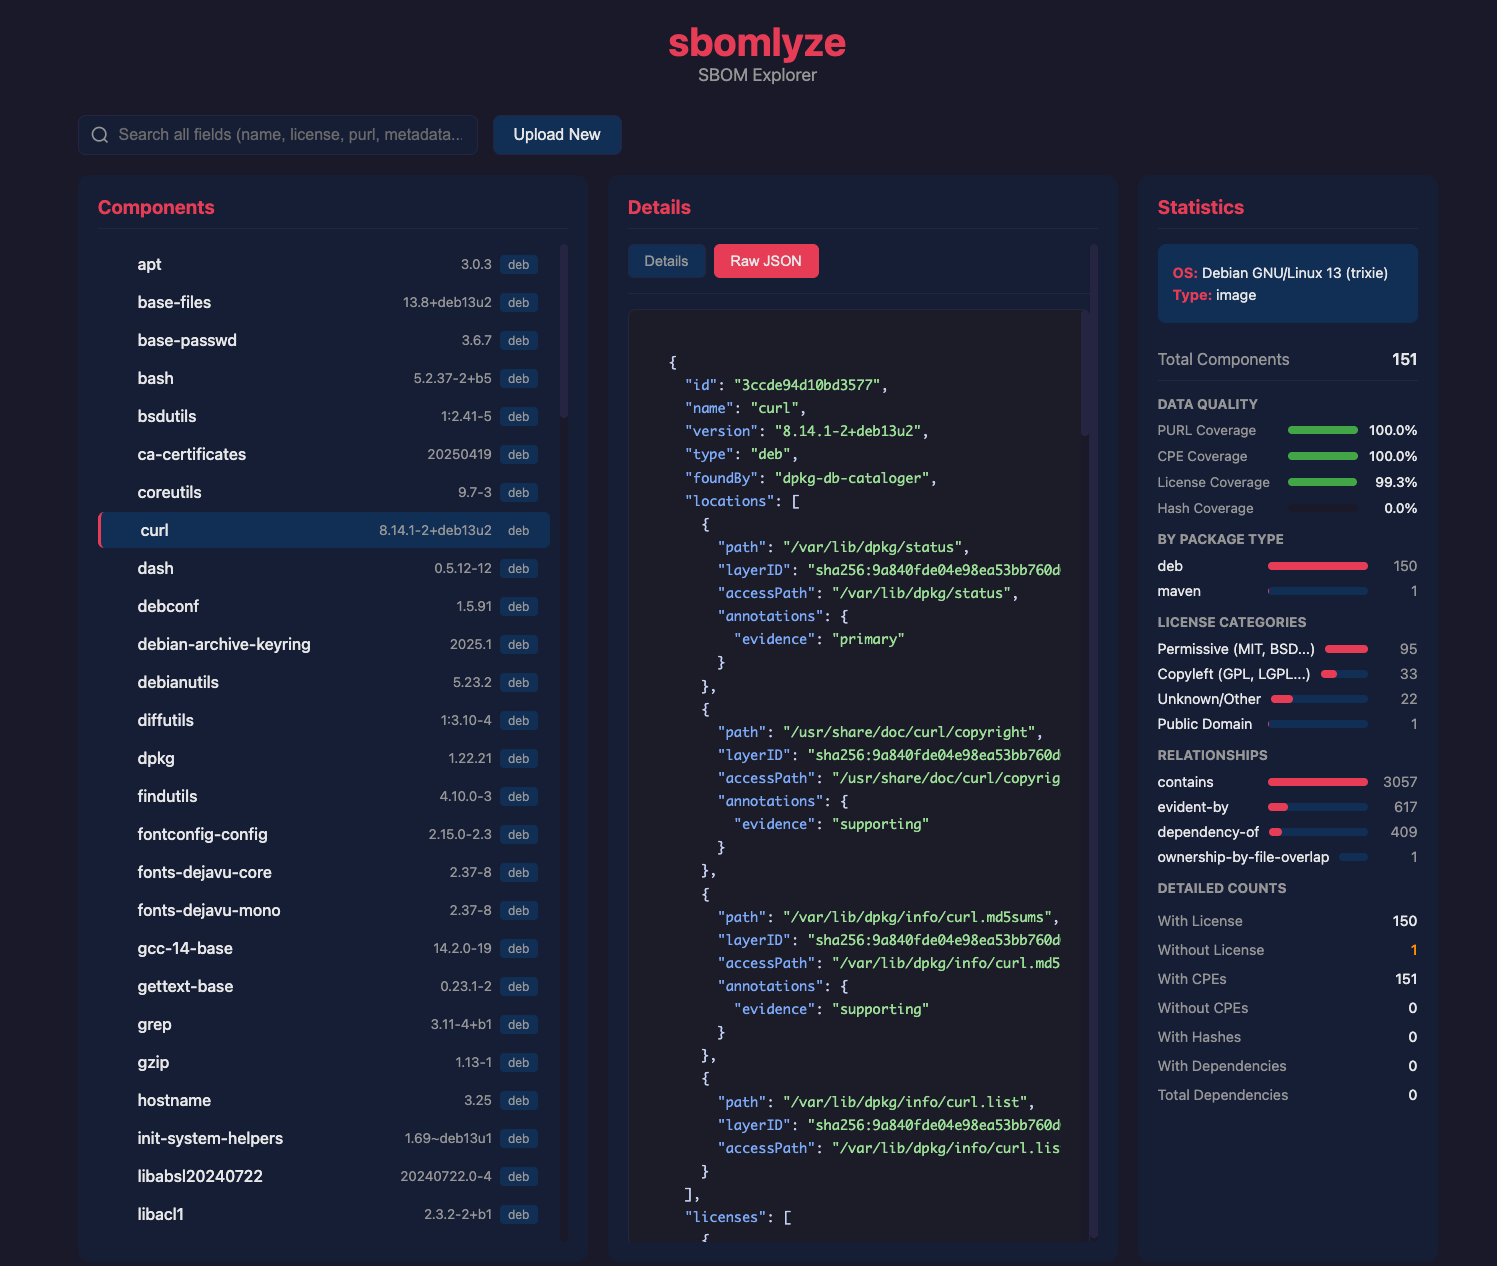 rezmoss/sbomlyze
Git diff para SBOMs—compara documentos CycloneDX, SPDX y Syft, detecta manipulaciones y controla la CI.
 friparia/nginx_rift_scan_cve_2026_42945
Escaneo de CVE de Reescritura de Nginx(CVE-2026-42945 nginx-rift CVE-2026-9256)
 owasp/tcasvs
OWASP Estándar de Verificación de Seguridad de Aplicaciones de Cliente Pesado








