
 rezmoss/sbomlyze
Git diff para SBOMs—compara documentos CycloneDX, SPDX y Syft, detecta manipulaciones y controla la CI.

git diff para tu SBOM. Compara dos Software Bills of Materials y observa qué cambió entre compilaciones, versiones y lanzamientos.
sbomlyze compara los hashes de los componentes, no solo las cadenas de versión. Cuando un atacante sustituye un paquete sin incrementar su versión, sbomlyze lo detecta. Los generadores y los escáneres de vulnerabilidades pasan esto por alto.
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
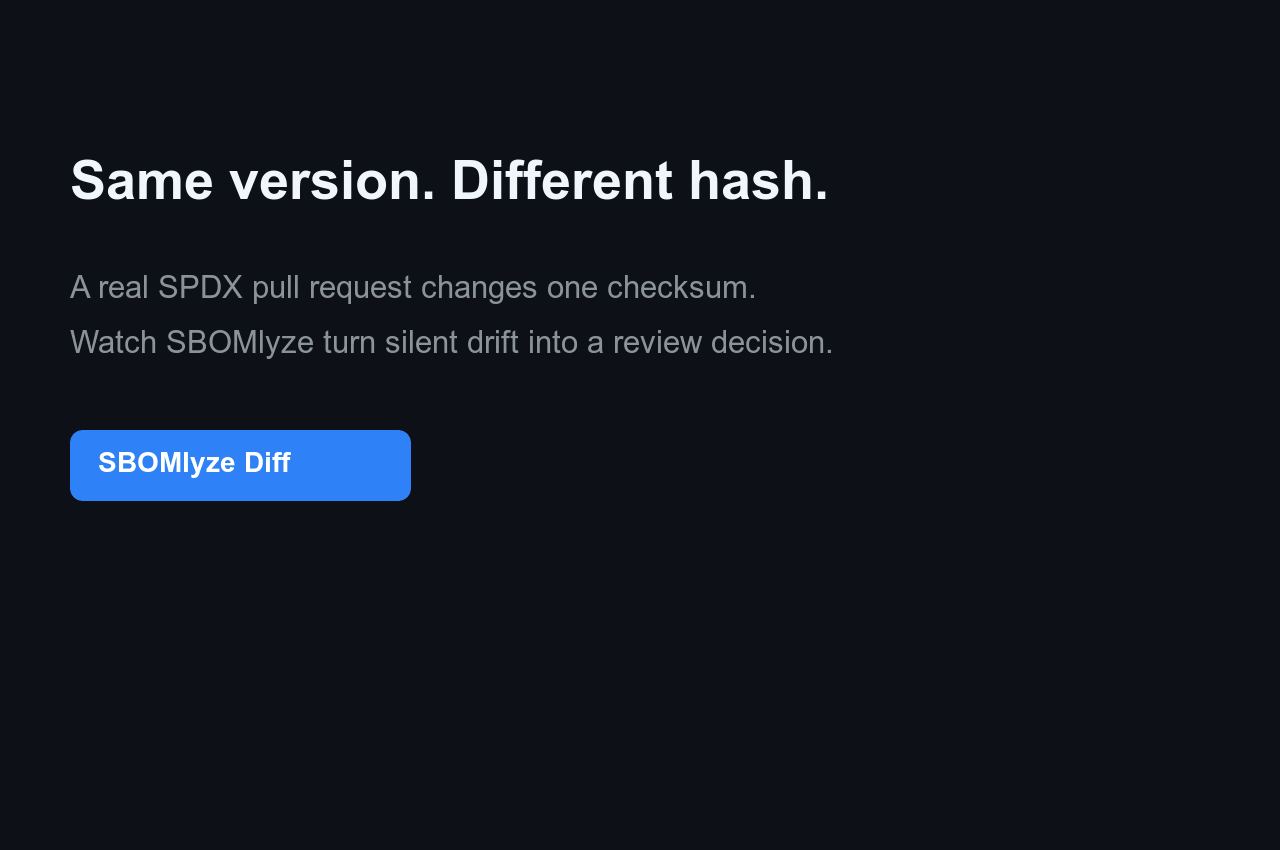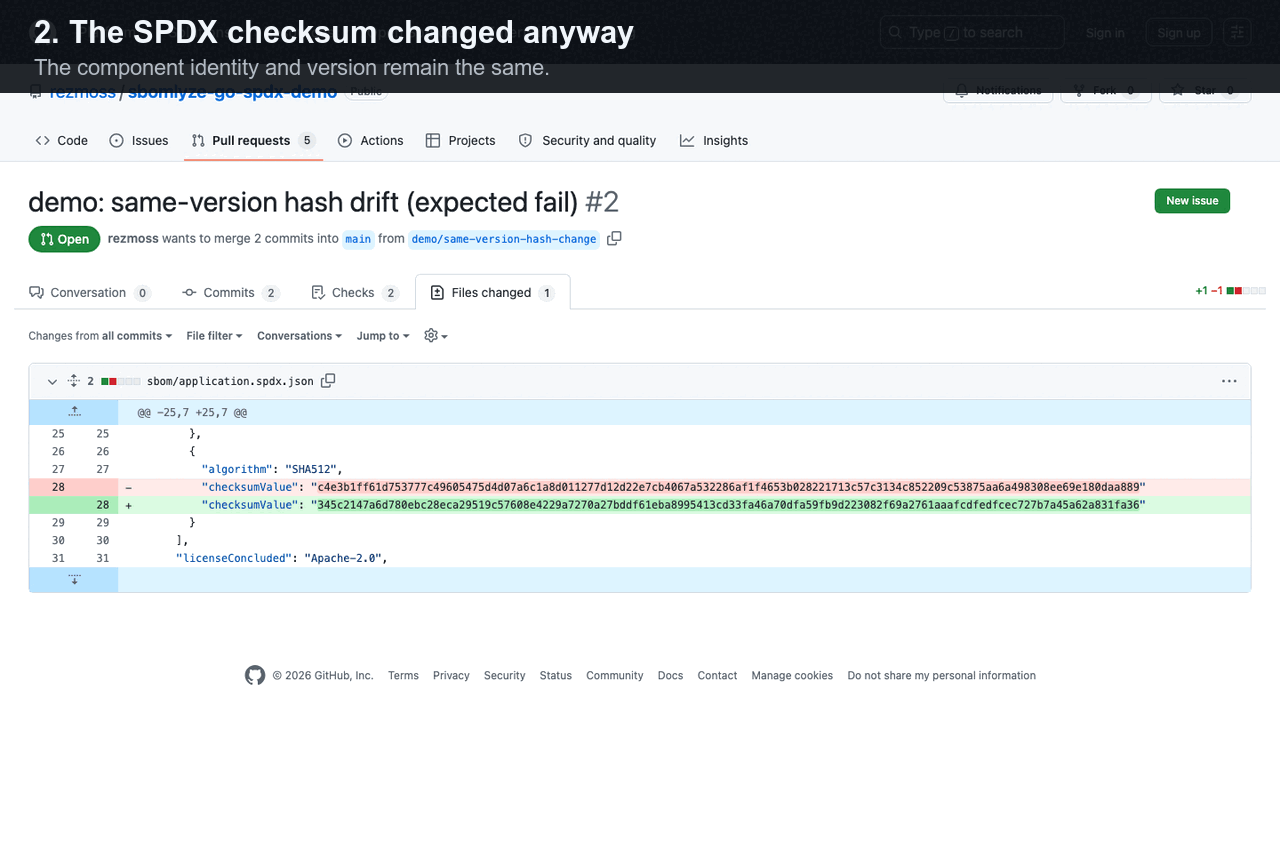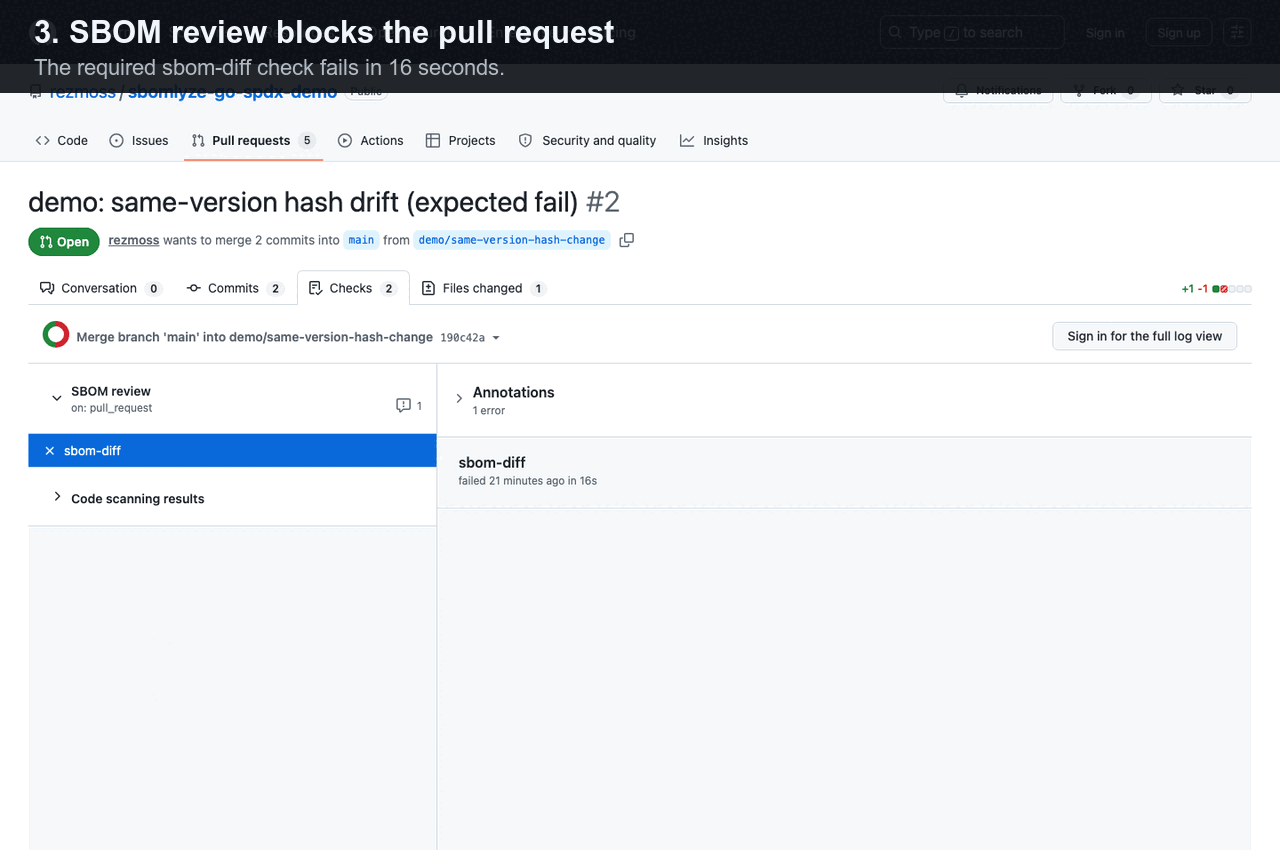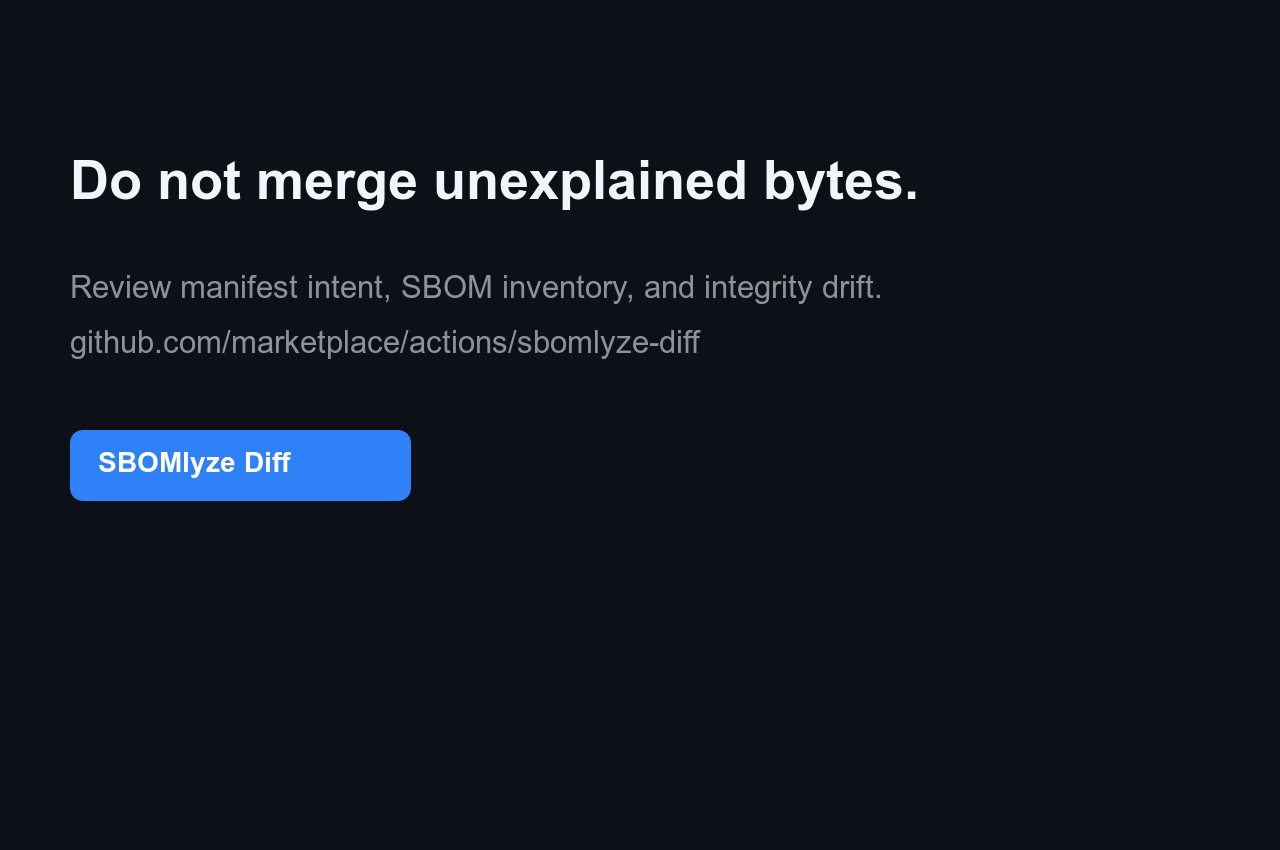
Descubre por qué esta señal es diferente de un diff de manifiesto o de un diff de componentes ordinario en Manifest diff vs. SBOM diff vs. integrity drift.
Los generadores crean SBOMs y los escáneres encuentran CVE. sbomlyze te dice qué cambió entre dos SBOMs y si se puede confiar en ello. Ejecútalo después de tu generador:
syft image:tag -o cyclonedx-json | sbomlyze - --complianceanaliza y puntúa el SBOM generado sin necesidad de un archivo temporal. Compáralo con una línea base para clasificar la deriva y controlar tu pipeline.
Añade [SBOMlyze Diff desde GitHub Marketplace][marketplace] para comparar un SBOM versionado en el repositorio
o generado por separado con su línea base de git. El SHA inmutable que aparece a continuación es
la Action publicada v0.5.1:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
La Action escribe un Job Summary por defecto y puede aplicar políticas, reportar desviaciones de integridad, subir SARIF o mantener un único comentario en el pull-request. Consulta la referencia completa de la Action para entradas, salidas, permisos y guía de seguridad. Consulta el repositorio de demostración en vivo para ver una actualización de dependencias aprobada y un cambio de hash en la misma versión bloqueado, con ejecuciones de workflow públicas y evidencia SARIF.
Para dogfooding específico por formato, usa el ejemplo público de Go + SPDX, Node + CycloneDX o contenedor. Cada uno contiene cinco escenarios de revisión reproducibles. La guía beta de 10 minutos recopila cuatro preguntas centradas en activación y calidad de señal.
Los SBOM generados no necesitan ser confirmados en el repositorio: baseline: workflow-artifact
recupera el artefacto coincidente más reciente de una ejecución exitosa en la rama por defecto.
Un workflow complementario de Syft fijado
muestra la generación y publicación de la línea base mientras SBOMlyze sigue siendo responsable
de la revisión y la política.
Muchas herramientas generan SBOM. Pocas los comparan, y menos aún te dicen si un cambio es rutinario o una señal de alerta en la cadena de suministro. sbomlyze cubre esa carencia.
| Capacidad | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| diff SBOM-a-SBOM | ✅ | básico | ❌ | ❌ |
| Desviación de integridad / manipulación (hash cambiado sin versión) | ✅ | ❌ | ❌ | ❌ |
| Diff del grafo de dependencias + riesgo de profundidad transitiva | ✅ | ❌ | ❌ | ❌ |
| Puntuación de cumplimiento NTIA / CISA / BSI | ✅ | ❌ | ✅ | ❌ |
| Conversión de formato (Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | parcial |
| Exploradores TUI + Web UI | ✅ | ❌ | ❌ | ❌ |
| Puerta de política + SARIF / JUnit / Markdown / HTML / Patch | ✅ | parcial | parcial | parcial |
brew install rezmoss/sbomlyze/sbomlyze
El script de instalación descarga el binario correcto para tu SO/arquitectura:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
Opciones del instalador:
| Opción | Descripción |
|---|---|
-b <dir> | Directorio de instalación (predeterminado: ./bin) |
-d | Habilitar salida de depuración |
-v <ver> | Instalar una versión específica (predeterminado: la más reciente) |
El instalador siempre verifica la suma de comprobación de la versión. Cuando se instala un GitHub CLI compatible, también verifica la procedencia de compilación de la versión y falla de forma segura si esa verificación no tiene éxito.
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
Descarga el binario más reciente desde GitHub Releases.
A partir de la v0.3.7, los archivos de versión se publican con atestaciones de artefactos de GitHub. Verifica una descarga de forma independiente con:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml






