Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SysmonConfigPusher2 — Herramienta basada en web para gestionar e implementar configuraciones de Sysmon en endpoints de Windows mediante métodos sin agente (WMI/SMB) o basados en agente, con visualización remota de registros de eventos y análisis de ruido. | Kitploit
Herramientas/GitHubGitHub/antonlovesdnb/sysmonconfigpusher2
Herramientas DefensivasAuditoría de ConfiguraciónRespuesta a IncidentesAnálisis de Registros
GitHubantonlovesdnb/sysmonconfigpusher2

SysmonConfigPusher2

Herramienta basada en web para gestionar e implementar configuraciones de Sysmon en endpoints de Windows mediante métodos sin agente (WMI/SMB) o basados en agente, con visualización remota de registros de eventos y análisis de ruido.

Ver Repositorio
Compartir
45730hace 10 mesesRevisado por Kitploit

SysmonConfigPusher v2

Una herramienta web para gestionar configuraciones de Sysmon en endpoints Windows — compatible con despliegues sin agente (WMI/SMB) y basados en agente.

CI Version .NET 8 Windows | Docker License Built with Claude


Características

CaracterísticaDescripción
Despliegue sin agenteEnviar binarios y configuraciones de Sysmon vía WMI y SMB
Soporte para agenteAgente ligero para VMs en la nube y servidores DMZ
Soporte DockerEjecutar en Linux/Docker para despliegues solo con agente
Interfaz webInterfaz React moderna con progreso en tiempo real de los despliegues
Visor de registros de eventosConsultar registros de Sysmon desde hosts remotos
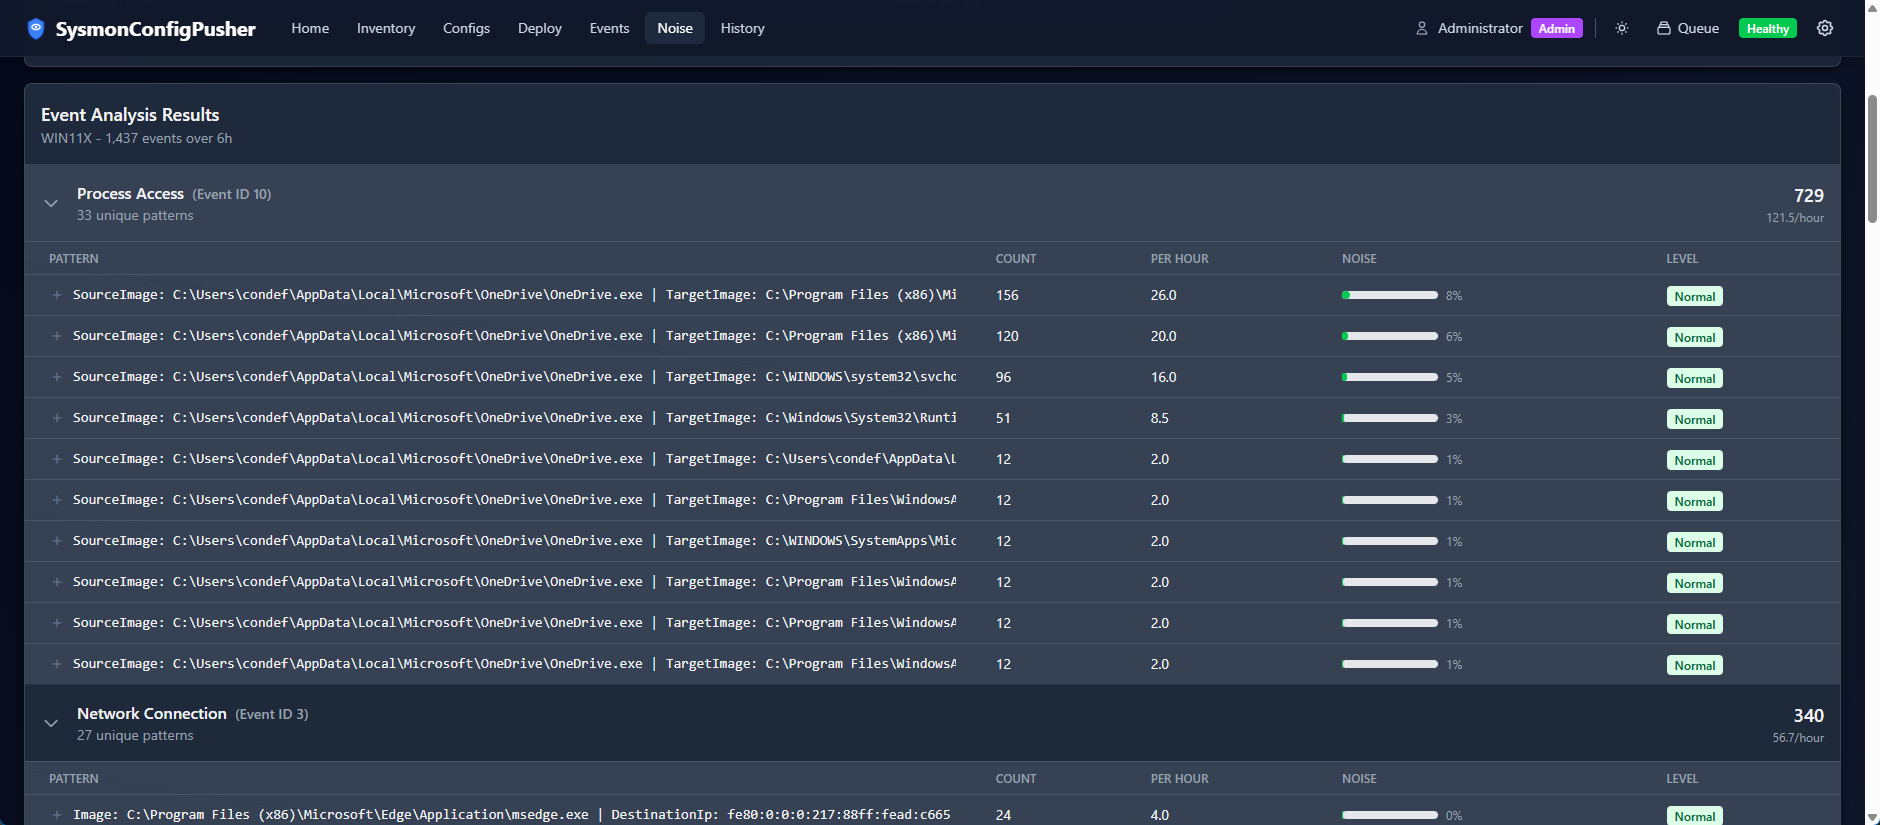
Análisis de ruidoIdentificar eventos de alto volumen para ajustar configuraciones
Despliegues programadosProgramar despliegues para ejecución futura
Autenticación flexibleAutenticación integrada de Windows o claves de API

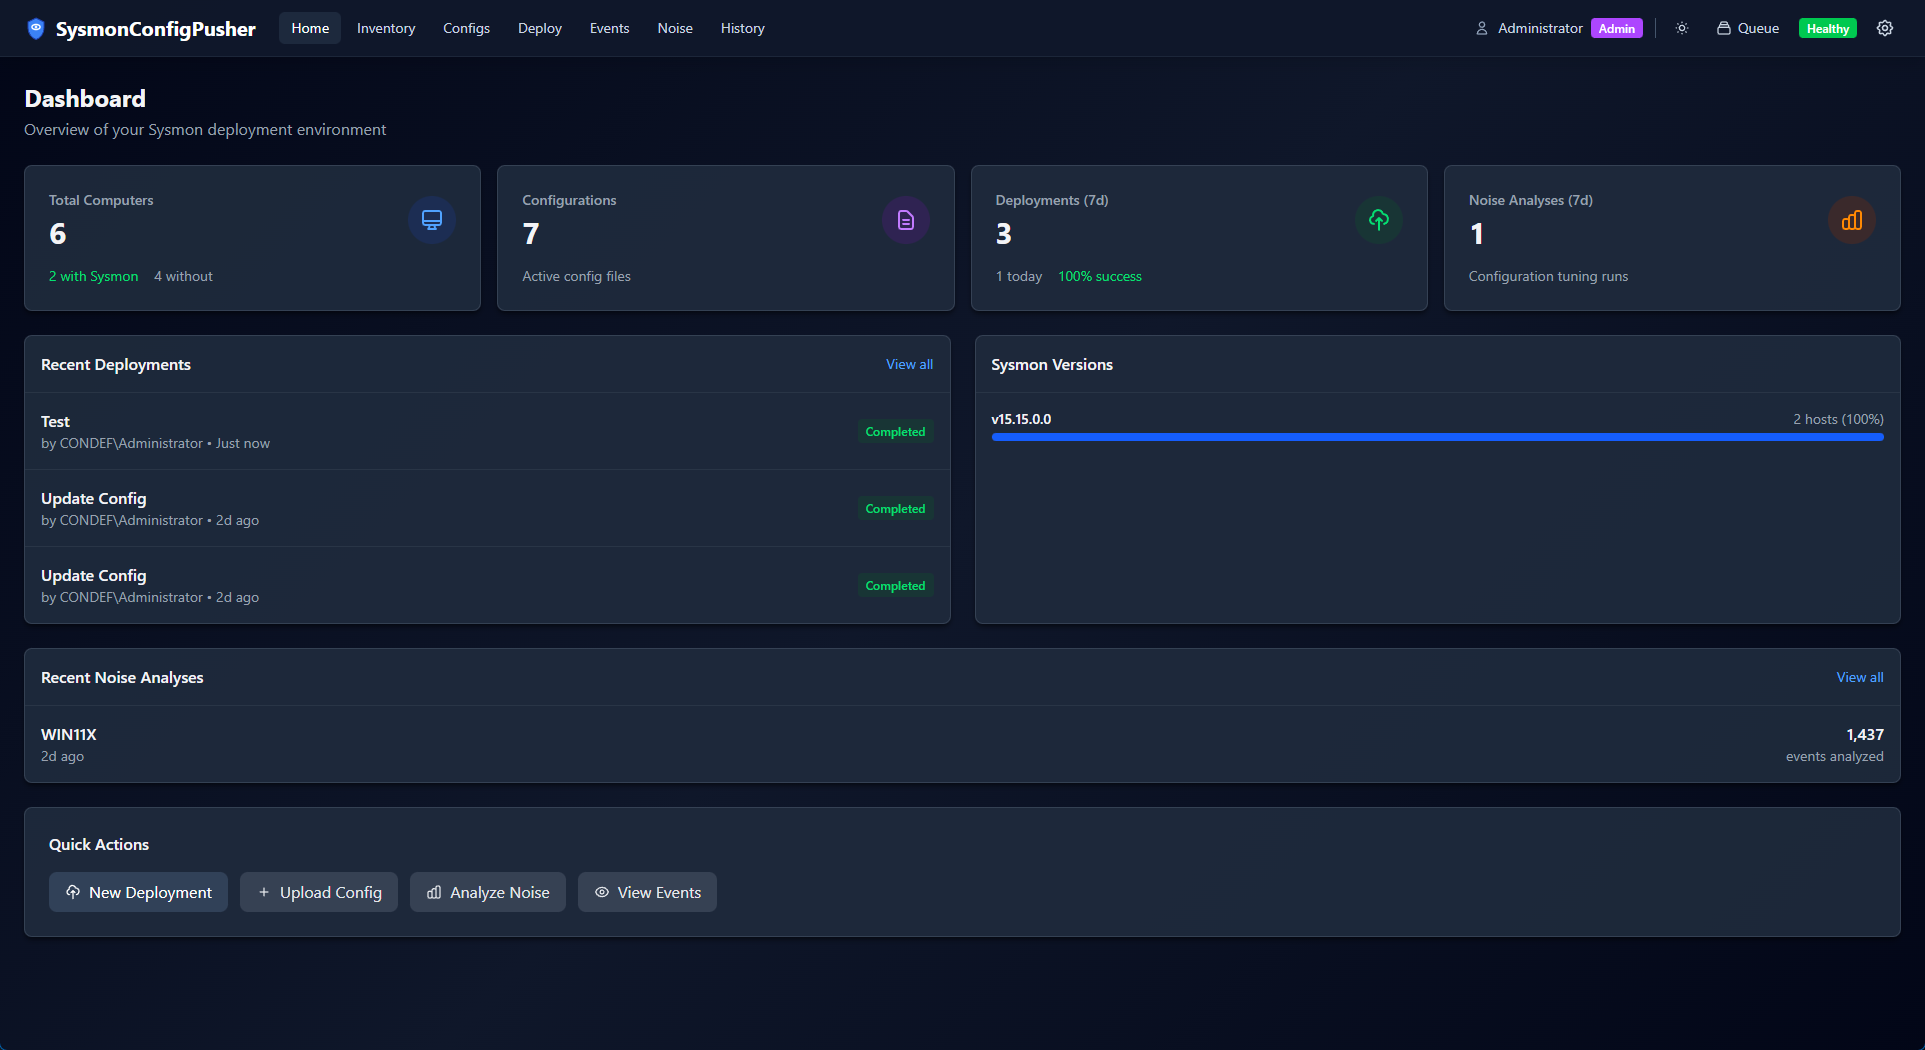
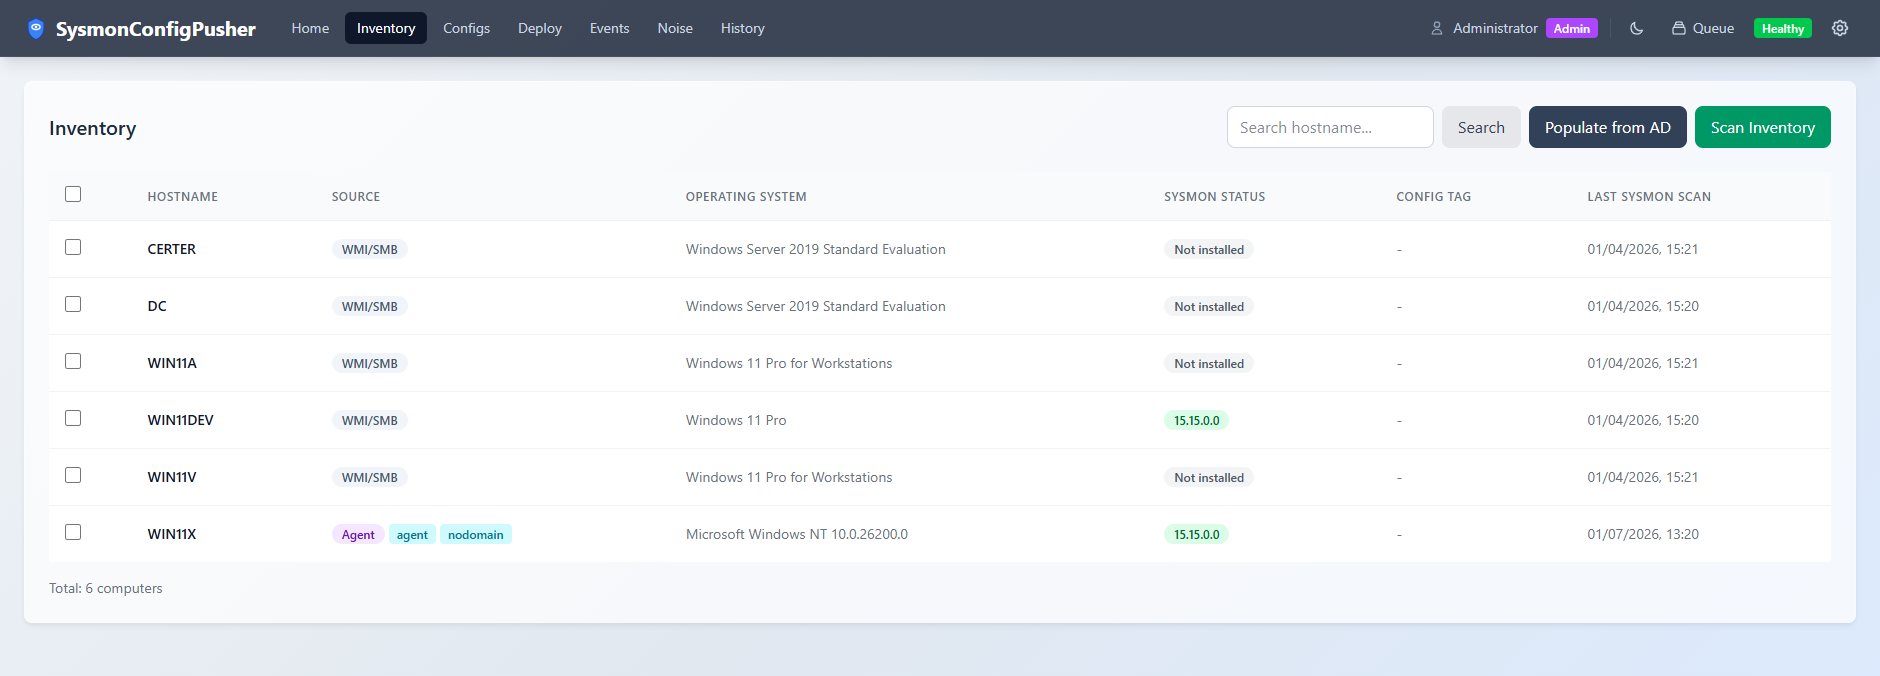
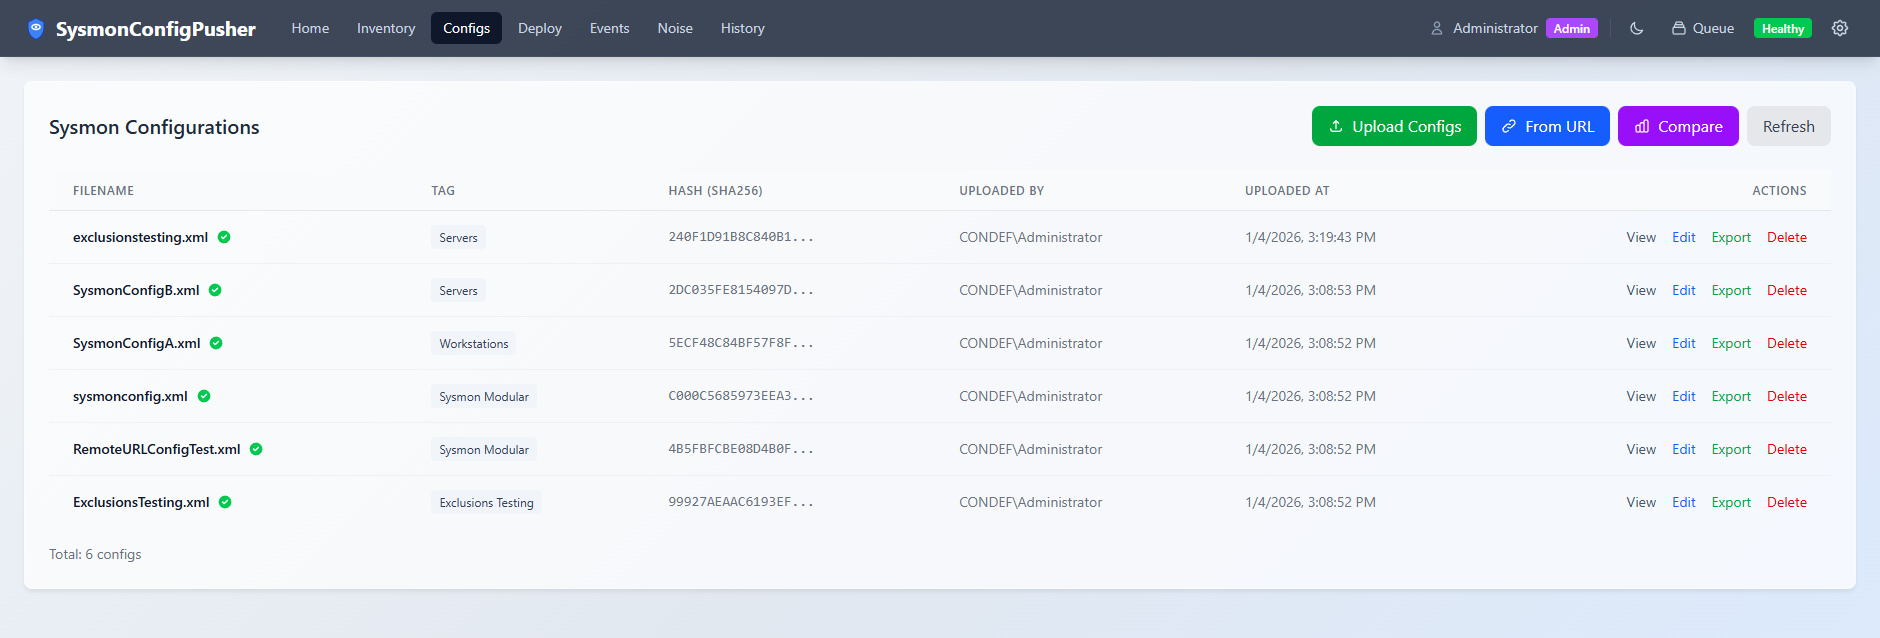
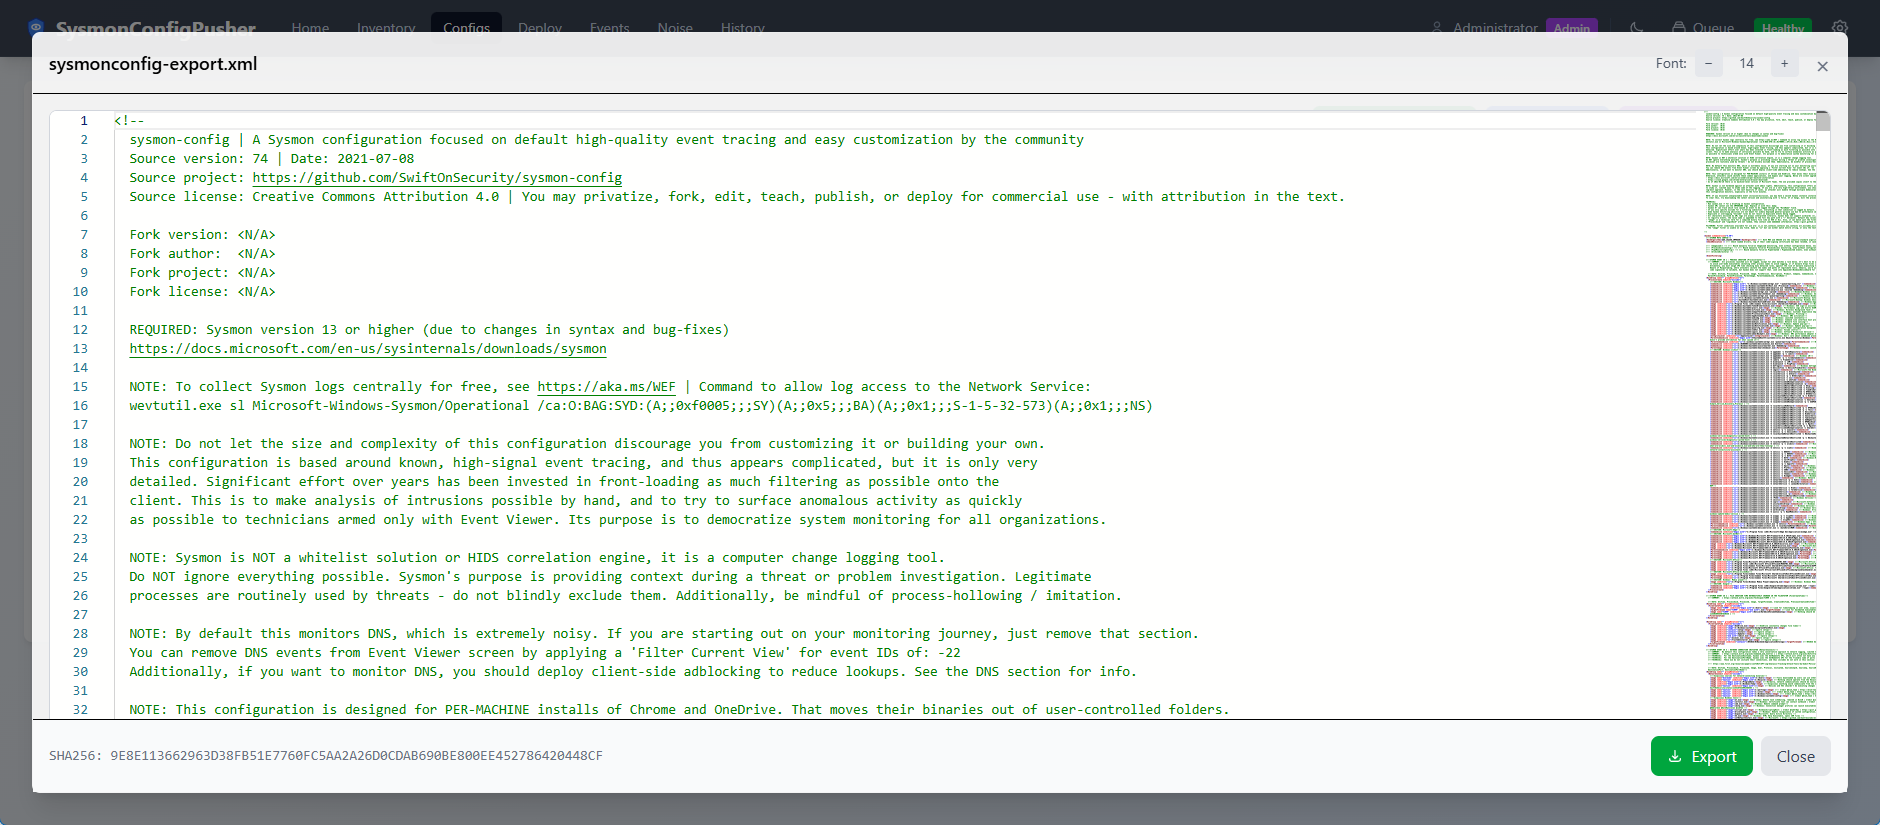
Capturas de pantalla

Panel de controlInventario
Vista de configuraciónEditor de configuración
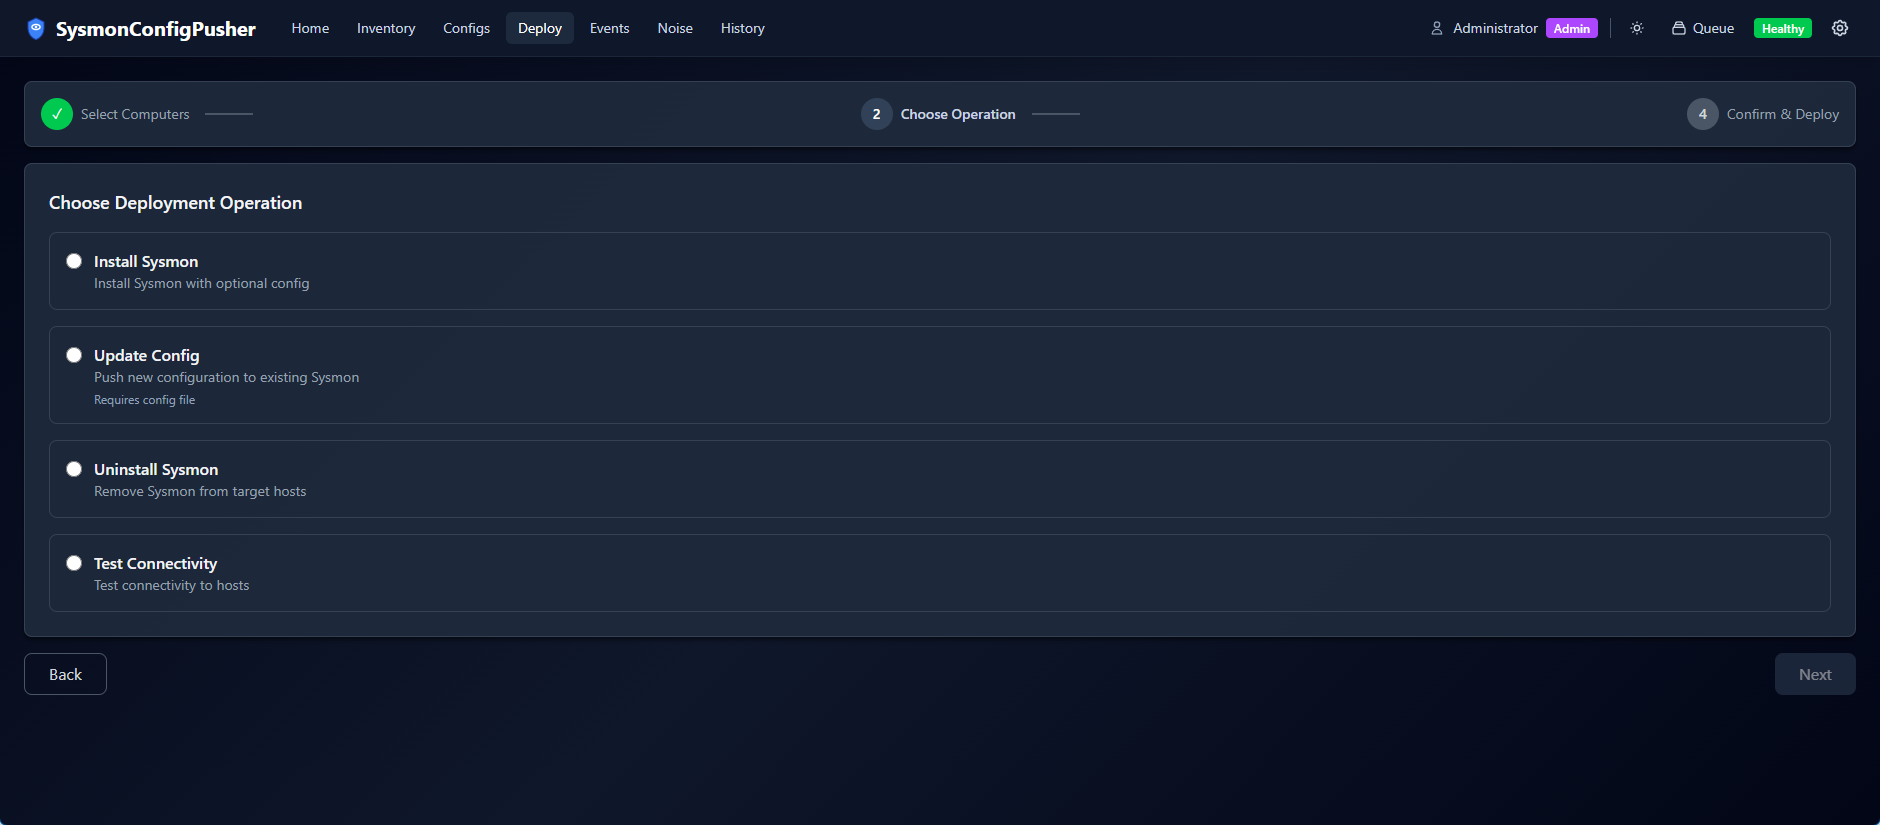
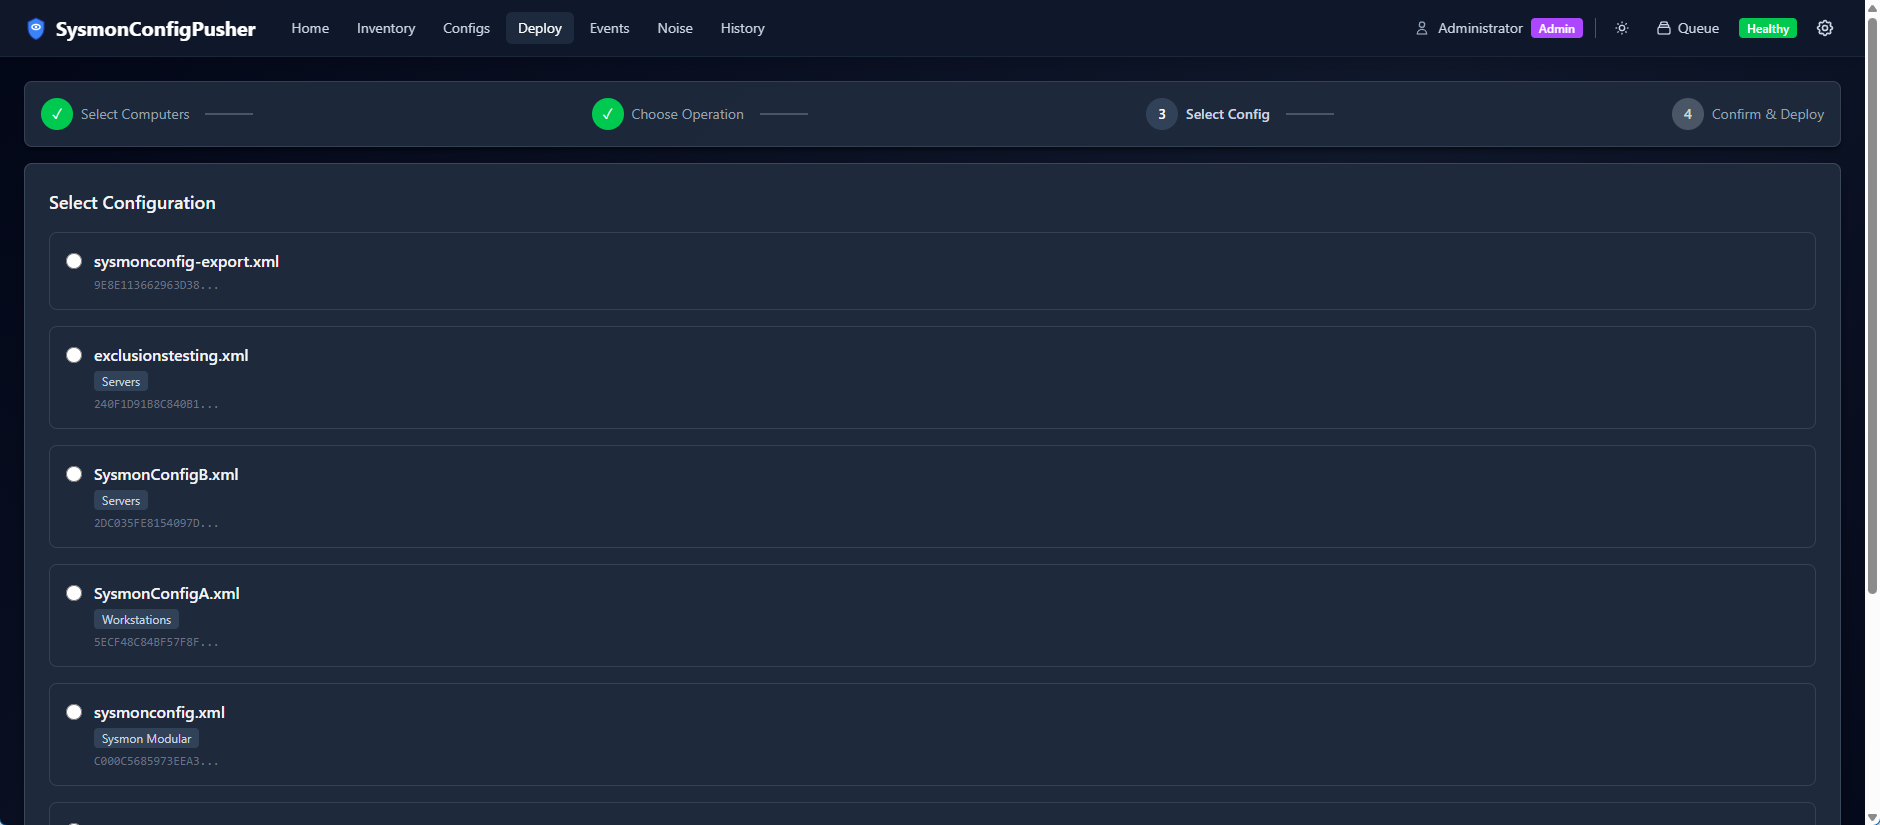
Asistente de despliegueProgreso del despliegue
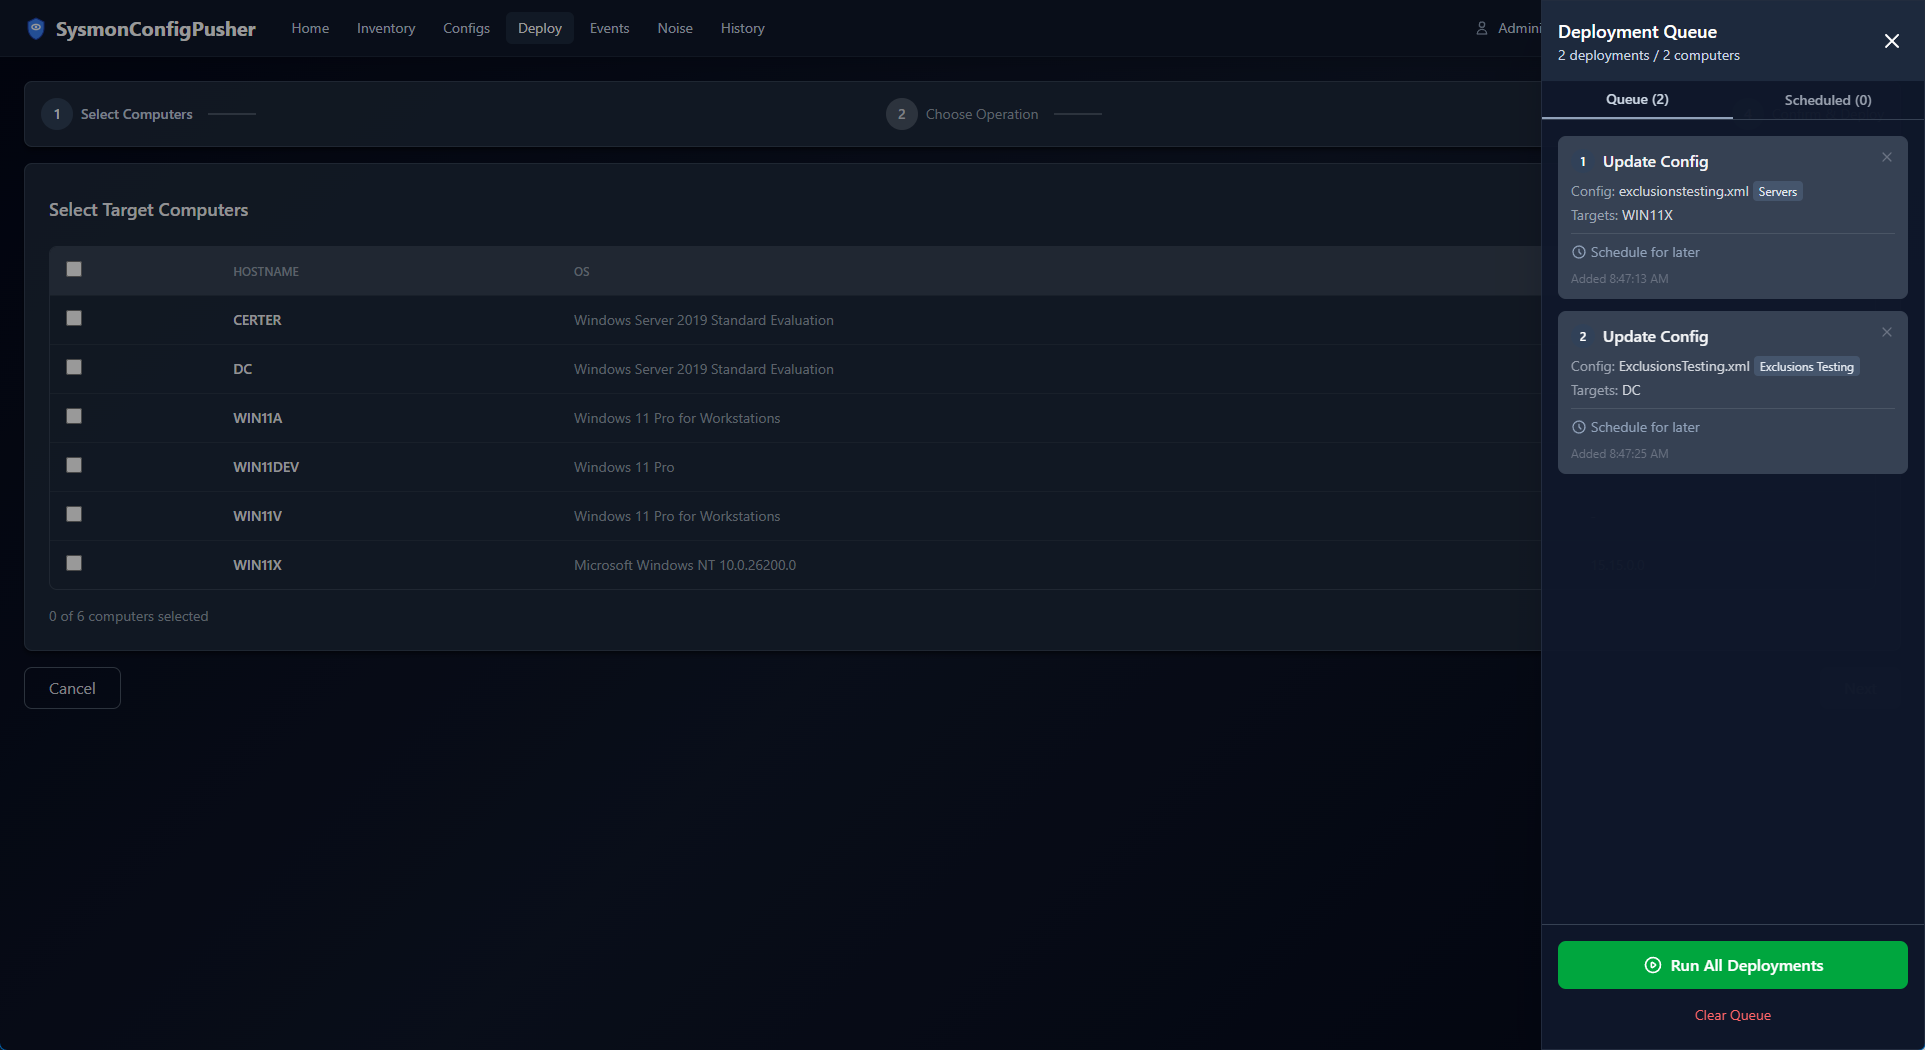
Programar desplieguesAnálisis de ruido

Inicio rápido

Opción 1: Instalador MSI (Windows Server)

  1. Descargue el último SysmonConfigPusher.msi
  2. Ejecute el instalador como Administrador
  3. Configure una cuenta de servicio de dominio (ver documentación)
  4. Inicie el servicio y acceda a la interfaz web (puerto predeterminado: 5001, configurable en appsettings.json)

Opción 2: Docker (Modo solo agente)

docker run -d --name sysmonpusher \
  -p 5001:5001 \
  -v sysmonpusher-data:/data \
  -e API_KEY_ADMIN="your-admin-key" \
  -e AGENT_TOKEN="your-agent-token" \
  ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest

Acceda a la interfaz en https://localhost:5001 (se espera advertencia de certificado autofirmado).

Consulte la Guía de Docker para opciones de configuración completas.

Opción 3: Compilar desde el código fuente

Consulte la Guía de desarrollo para compilar y ejecutar localmente.

Documentación

GuíaDescripción
Guía de instalaciónDespliegue en producción en Windows Server
Guía de usoCómo usar la aplicación, etiquetado de configuraciones (SCPTAG)
Guía del agenteDespliegue y gestión del agente ligero
Guía de DockerDespliegue en contenedor, copia de seguridad y recuperación
Guía de certificadosConfiguración TLS para servidor y agentes
Modos de despliegueComparación entre modo completo y solo agente
Guía de desarrolloCompilación desde el código fuente, ejecución local

Requisitos

Modo completo (Windows Server)

  • Servidor: Windows Server 2016+ (unido a dominio)
  • Cuenta de servicio: Cuenta de dominio con derechos de administrador local en los endpoints de destino
  • Puertos de red: TCP 135 (WMI), 445 (SMB), 49152-65535 (RPC dinámico)

Modo solo agente (Docker/Linux)

  • Servidor: Cualquier plataforma con Docker o Linux
  • Agentes: Endpoints Windows con agente instalado (Guía del agente)
  • Red: Los agentes se conectan saliente al servidor por HTTPS (puerto 5000/5001)

Consulte Modos de despliegue para una comparación detallada.

Arquitectura

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →