
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análisis exhaustivo de ingeniería inversa de Lumma Stealer, un info-stealer que utiliza process hollowing, llamadas a la API nativa y comunicación…
 imnotcha0s/cve-2024-10914
Exploit basado en Python para CVE-2024-10914 que apunta a la inyección de comandos en los dispositivos NAS D-Link DNS-320, DNS-320LW, DNS-325 y…
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
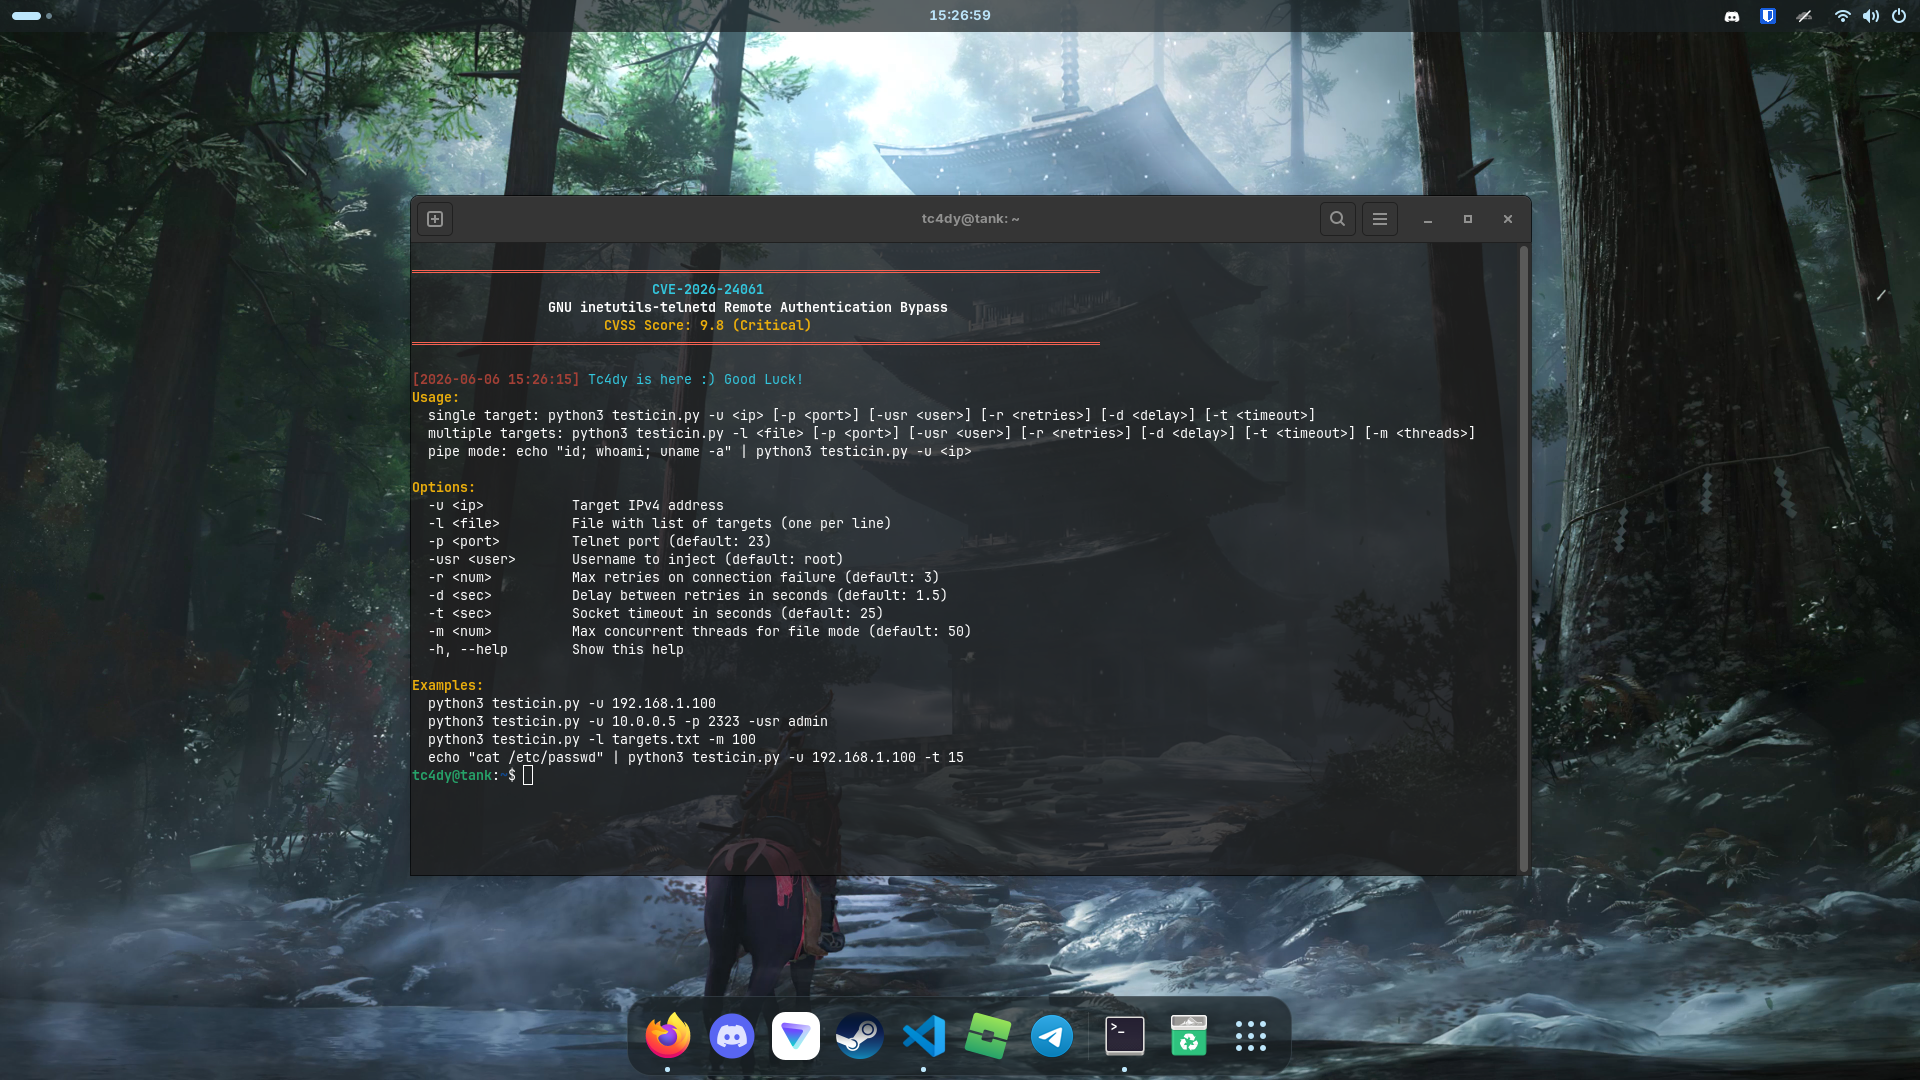 tc4dy/cve-2026-24061-poc-exploit
Exploit de omisión de autenticación remota para GNU inetutils-telnetd (CVE-2026-24061) que utiliza inyección CRLF para obtener una shell root…
 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
Pure-Nim toolkit de enumeración de red y ejecución remota para evaluaciones de seguridad autorizadas. Soporta SMB, LDAP, Kerberos, WinRM, clientes de…
 grisuno/cve-2022-22077
# Marco de explotación BYOVD para CVE-2022-22077 dirigido a RTCore64.sys Demuestra el robo de tokens del kernel, la escalada de privilegios a SYSTEM…
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: RCE y escalada de privilegios de administrador de dominio para Mailcow
 sobri3195/pegasus-gram
Herramienta de keylogger y vigilancia basada en Python con C2 de Telegram, que captura pulsaciones de teclas, capturas de pantalla, cámara web,…
 smokeintheshell/cve-2023-20273
PoC del exploit CVE-2023-20273
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Análisis estático y extracción de payload de NWH Stealer. Incluye un análisis profundo de la ejecución sin archivos mediante Bun JavaScript Runtime,…
 keven1z/cve-2021-22205
Script de exploit en Python para CVE-2021-22205 (GitLab RCE) con capacidades de ejecución de comandos y reverse shell. Admite getshell con un solo…
 k3rwin/spring-cloud-gateway-rce
Exploit en Python para CVE-2022-22947 (Spring Cloud Gateway RCE) con ejecución de comandos, shell inversa y detección de vulnerabilidades mediante…
 0sm0s1z/invoke-selfsignedwebrequest
Este repositorio existe como un arsenal rápido y sucio de métodos y scripts para subvertir la validación de certificados SSL/TLS de .NET en…
 jssngc/ontheedge
PoC de investigación para Windows en C que escanea la memoria del proceso de Microsoft Edge en busca de datos relacionados con credenciales, con un…
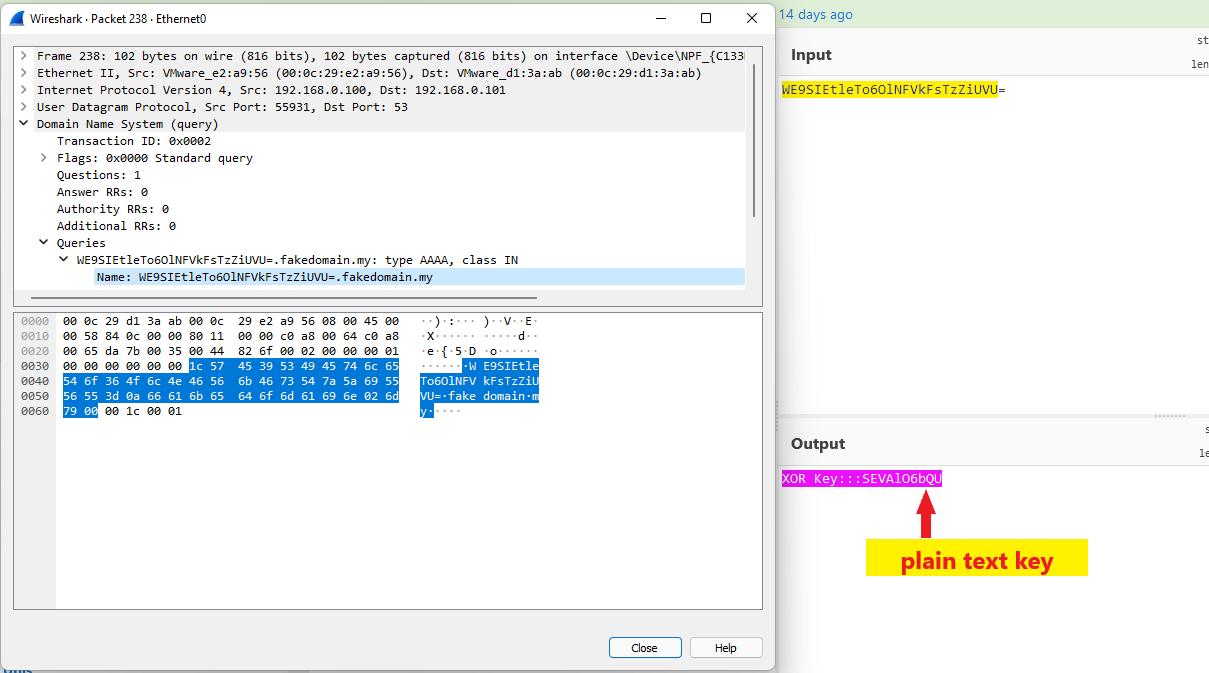 aniqfakhrul/sharpdnsexfil
Herramienta en C# para exfiltrar archivos a través de DNS utilizando cifrado XOR y asimétrico, diseñada para operaciones de equipo rojo con…
 akefallonitis/larac2shell
Shell interactiva multiplataforma para Microsoft Defender for Endpoint Live Response
 bigb0x/cve-2024-29973
PoC para CVE-2024-29973








