

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OnTheEdge — PoC de investigación para Windows en C que escanea la memoria del proceso de Microsoft Edge en busca de datos relacionados con credenciales, con un ejecutable independiente y una variante BOF para entornos de laboratorio de C2. | Kitploit
Herramientas/GitHubGitHub/jssngc/ontheedge
Forensia de MemoriaExfiltración de DatosPost-ExplotaciónAnálisis de MalwarePruebas de PenetraciónComando y ControlRed Teaming
GitHubjssngc/ontheedge

OnTheEdge

PoC de investigación para Windows en C que escanea la memoria del proceso de Microsoft Edge en busca de datos relacionados con credenciales, con un ejecutable independiente y una variante BOF para entornos de laboratorio de C2.

Ver Repositorio
111102hace 1 mesAún no revisado
Compartir

OnTheEdge

OnTheEdge es una pequeña PoC de investigación para Windows escrita en C para estudiar datos relacionados con credenciales que pueden estar presentes en la memoria de los procesos de Microsoft Edge mientras el navegador está en ejecución. El proyecto proporciona dos variantes:

  • Ejecutable independiente — destinado a pruebas locales e investigación.
  • BOF — destinado a entornos de laboratorio C2 controlados.

Descargo de responsabilidad: Este proyecto está destinado únicamente a investigación de seguridad autorizada, análisis de malware, entornos de prueba y uso educativo. No lo utilice contra sistemas o cuentas sin autorización explícita.

Salida

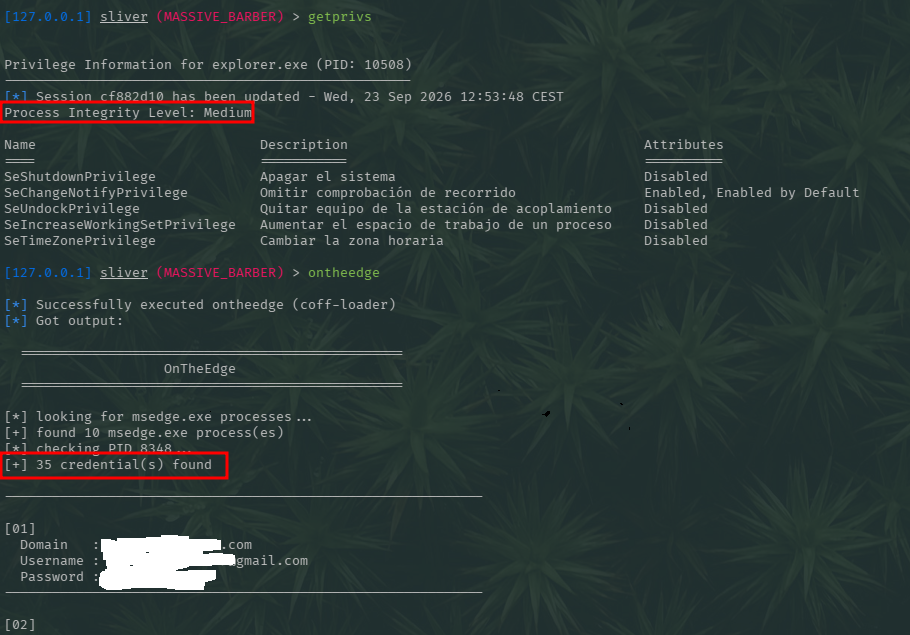
La herramienta muestra la información descubierta durante el escaneo de memoria utilizando un formato de consola simple. Ejemplo:

================================================
                  OnTheEdge
================================================

[*] looking for msedge.exe processes...
[+] found 9 msedge.exe process(es)
[*] checking PID 9164...
[+] 1 credential(s) found

Los resultados dependen de la versión de Edge, la disposición de los procesos, el estado del navegador y el contenido presente actualmente en la memoria. ![[test.png]] Probado en Windows 11 Pro
Limitaciones

La coincidencia de patrones basada en memoria depende inherentemente de la representación en tiempo de ejecución de los datos. Por lo tanto, los resultados pueden variar según:


  • Versión de Microsoft Edge
  • Estado del navegador
  • Disposición de los procesos
  • Sesión del usuario
  • Configuración del perfil
  • Cambios en tiempo de ejecución de Edge
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




