
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit

 roostercoopllc/flipper-mcp
Servidor MCP impulsado por IA para Flipper Zero. Controla SubGHz, NFC, RFID, IR, BLE, GPIO y más por WiFi usando Claude o cualquier cliente MCP.
 oyesanyf/oshoosiclaw
Agente autónomo de seguridad de endpoints en Rust que combina un driver Ring-0 de Windows y bloqueo pre-ejecución con eBPF en Linux, detección YARA,…
 iss4cf0ng/openshell
Servidor ligero de gestión de shells inversas basado en Go con una interfaz web para sesiones interactivas de shell, gestión de sesiones y soporte de…
 st3rven/fronthunter
FrontHunter es una herramienta para probar grandes listas de dominios con el fin de identificar candidatos para domain fronting.
 r00k5a58/pyc2
c2 simple escrito en python para demostrar conceptos de seguridad
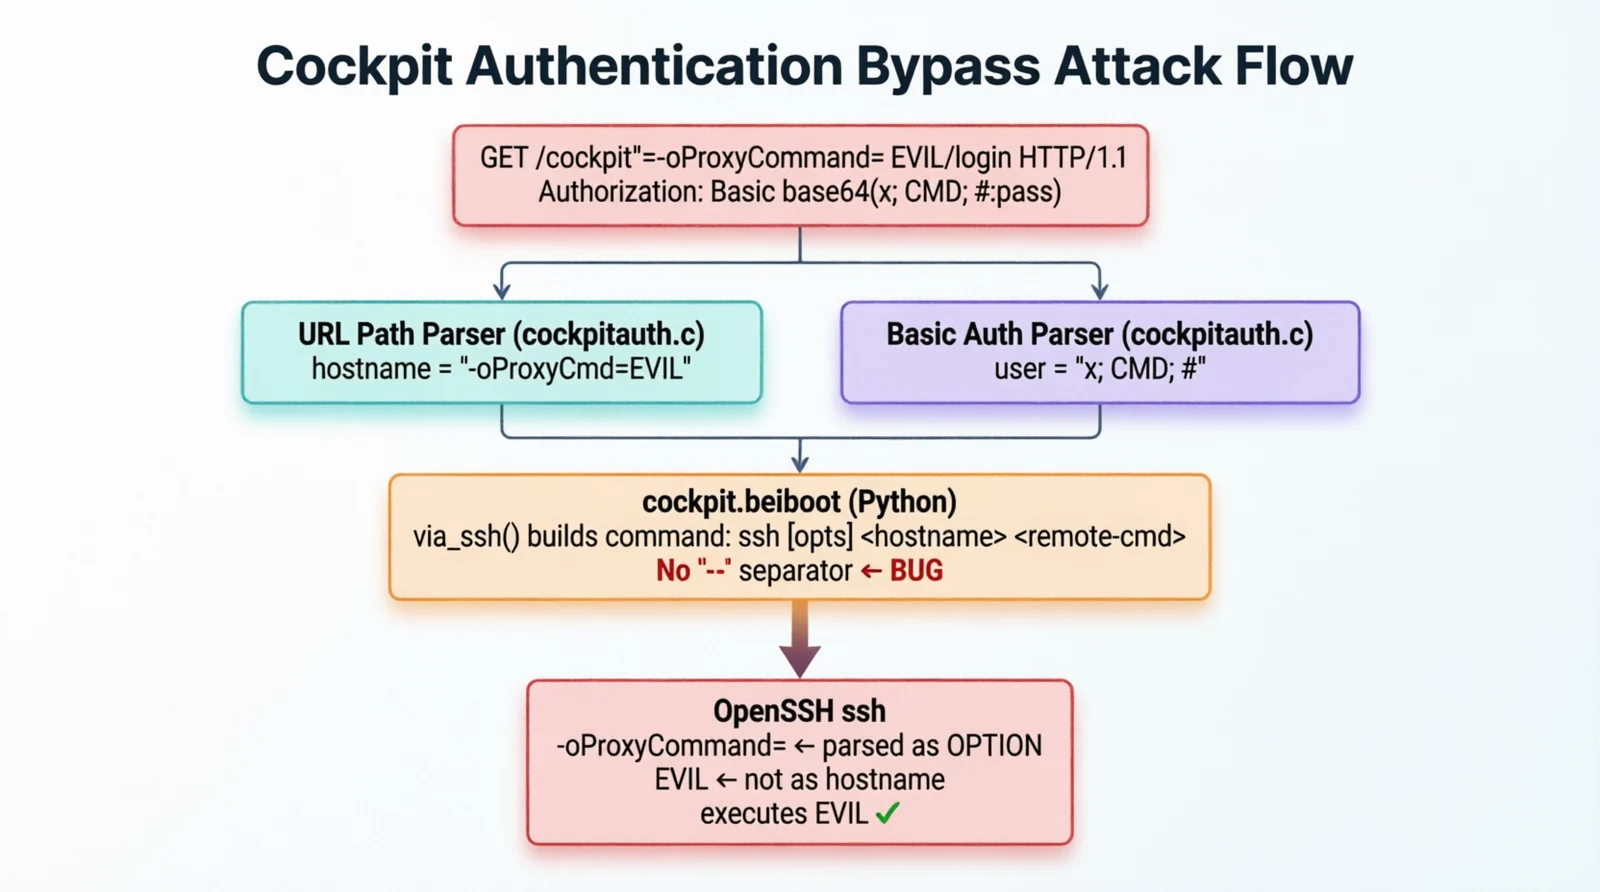 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Ejecución remota de código no autenticada mediante inyección de argumentos de línea de comandos en SSH
 tas9er/cve-2021-22986
Código por:Tas9er / Vulnerabilidad de ejecución remota de comandos de F5 BIG-IP
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Vulnerabilidad de inyección remota de comandos en el firewall de Zyxel (CVE-2022-30525)
 padsalatushal/cve-2011-2523
Exploit en Python para vsftpd 2.3.4 - Ejecución de comandos por puerta trasera
 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploit para SonicWall SMA1000 que encadena SSRF (CVE-2026-15409) para lograr RCE de Erlang y escalada de privilegios a root…
 tc4dy/cve-2026-41940-poc-exploit
PoC exploit para CVE-2026-41940 dirigido al bypass de autenticación de cPanel/WHM mediante inyección CRLF. Soporta secuestro de sesión, RCE, reverse…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC de vulnerabilidad de ejecución remota de código de Spring Cloud Gateway, basado en la ejecución de comandos, añade operación de reverse shell.
 user696/mrrat
:mouse: Este es un troyano de acceso remoto (RAT) multiplataforma en Python 2.x
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) es una vulnerabilidad de día cero de Microsoft Office descubierta recientemente. Es una vulnerabilidad de alta gravedad que…
 horizon3ai/cve-2024-8190
Exploit de prueba de concepto para CVE-2024-8190, una vulnerabilidad de inyección de comandos autenticada en Ivanti Cloud Service Appliance, que…
 leviticus-triage/chromsploit-framework
Marco de Explotación Avanzado Impulsado por IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
Vulnerabilidad Crítica de Ejecución Remota de Código (CVE-2018-11776) Encontrada en Apache Struts.








