

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
bt2 — Blaze Telegram Backdoor Toolkit es una herramienta de post-explotación que aprovecha la infraestructura de Telegram como C&C | Kitploit
Herramientas/GitHubGitHub/blazeinfosec/bt2
Post-ExplotaciónPruebas de PenetraciónComando y ControlRed TeamingHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubblazeinfosec/bt2

bt2

Blaze Telegram Backdoor Toolkit es una herramienta de post-explotación que aprovecha la infraestructura de Telegram como C&C

Ver Repositorio
2065586hace 10 añosRevisado por Kitploit
Compartir

bt2: Herramientas de Puerta Trasera de Telegram Blaze

bt2 es una puerta trasera basada en Python en forma de un bot de mensajería instantánea que utiliza la infraestructura y la API de bot rica en funciones proporcionada por Telegram, reutilizando ligeramente su plataforma de comunicación para actuar como un C&C.

Dependencias

  • Telepot
  • requests

Instalación

$ sudo pip install telepot
$ sudo pip install requests

PD: Telepot requiere al menos requests 2.9.1 para funcionar correctamente.

Limitaciones

Actualmente, el componente de ejecución de shellcode depende de ctypes y solo funciona en plataformas Windows.

Uso

Antes de usar este código, hay que registrar un bot con Telegram. Esto se puede hacer hablando con Botfather; después de configurar el nombre del bot y el nombre de usuario, obtendrá una clave que se usará para interactuar con la API del bot.

Para más información, consulte Bots de Telegram: una introducción para desarrolladores

Además, es muy recomendable reemplazar 'ID del botmaster' con el ID del maestro, bloqueando la comunicación entre el bot y el ID específico del botmaster para evitar el abuso por parte de terceros no autorizados.

$ python bt2.py
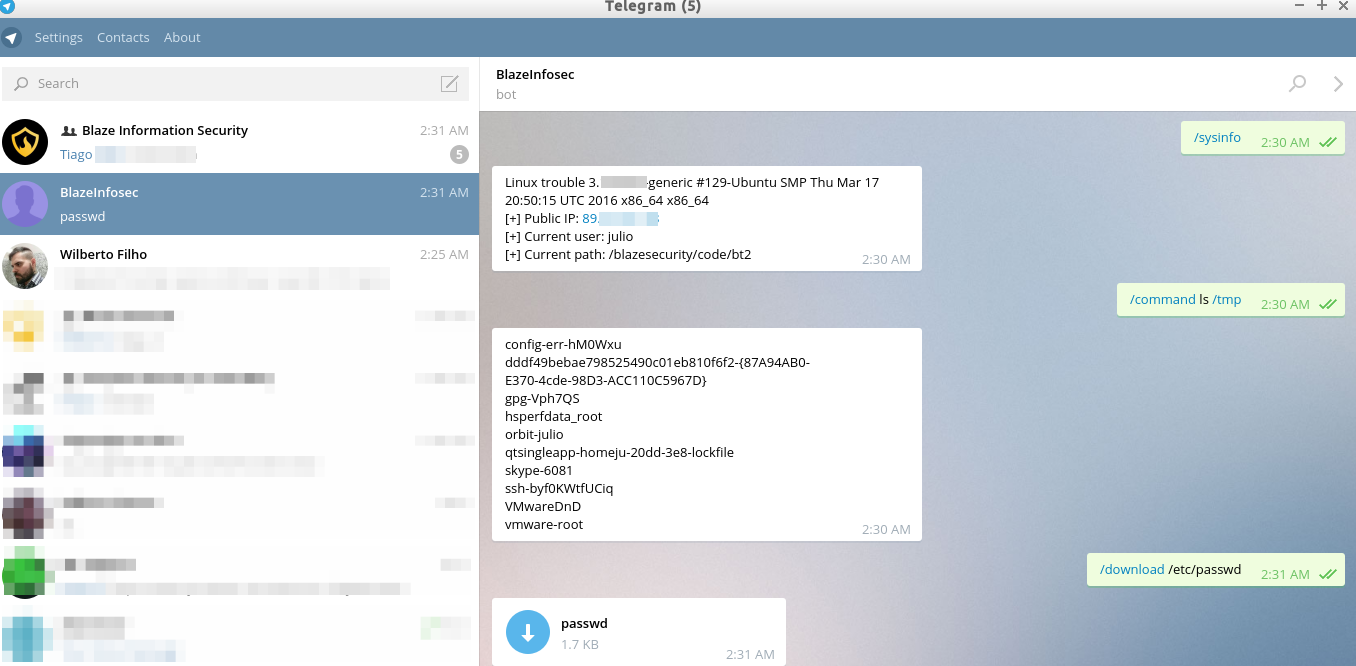
Captura de pantalla de ejemplo

Recursos

Publicamos una publicación de blog con más detalles sobre las plataformas de comando y control y cómo usar la herramienta: https://blog.blazeinfosec.com/bt2-leveraging-telegram-as-a-command-control-platform/

Descargo de responsabilidad

bt2 es una mera prueba de concepto y de ninguna manera pretende infringir los términos y condiciones de Telegram. Fue desarrollado para su uso en compromisos legítimos de pruebas de penetración y ni el autor ni Blaze Information Security son responsables de cualquier uso malicioso de la herramienta.

Errores conocidos

  • Después de lanzar una shell inversa y salir de ella, todos los comandos enviados al bot tienen respuestas duplicadas.
  • La funcionalidad 'kill' no funciona como debería.
  • Después de la ejecución exitosa del shellcode, el bot muere. Al regresar, obtiene los mensajes anteriores del servidor y ejecuta el shellcode nuevamente. Es necesario encontrar una forma de evitar la obtención de mensajes anteriores.

Autor

  • Julio Cesar Fort - julio en blazeinfosec punto com
  • Twitter: @juliocesarfort / @blazeinfosec

Licencia

Este proyecto está licenciado bajo la Licencia Apache; consulte el archivo LICENSE para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




