
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 outflanknl/findobjects-bof
Un proyecto de archivo de objeto Beacon (BOF) de Cobalt Strike que utiliza llamadas directas al sistema para enumerar procesos en busca de módulos…
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 capt-meelo/beaconator
Un generador de beacons usando Cobalt Strike y una variedad de herramientas.
 atomiczsec/adrenaline
Colección de BOF agnóstica de C2, categorizada por fase de la cadena de ataque. Diseñada para ser pequeña y modular, permitiendo ejecución rápida y…
 maherazzouzi/cve-2022-37706-lpe-exploit
Un exploit fiable + write-up para escalar privilegios a root. (Probado en Ubuntu 22.04)
 reveng007/sharpgmailc2
Nuestro amigable Gmail actuará como servidor y el implant exfiltrará datos a través de smtp y leerá comandos del C2 (Gmail) mediante el protocolo…
 kraken-ng/kraken
Webshell modular multilingüe para post-explotación web con agentes PHP, JSP y ASPX. Funciones de evasión de defensas, modo C2 y núcleo basado en…
 a-d-team/sharpmemshell
Cargas útiles de webshell en memoria (memshell) de .NET implementadas mediante HttpListener y VirtualPath, compatibles con el framework de…
 scorpioneslabs/dvs
D(COM) V(Vulnerabilidad) S(Escáner) alias navaja suiza maliciosa - Movimiento lateral usando objetos DCOM
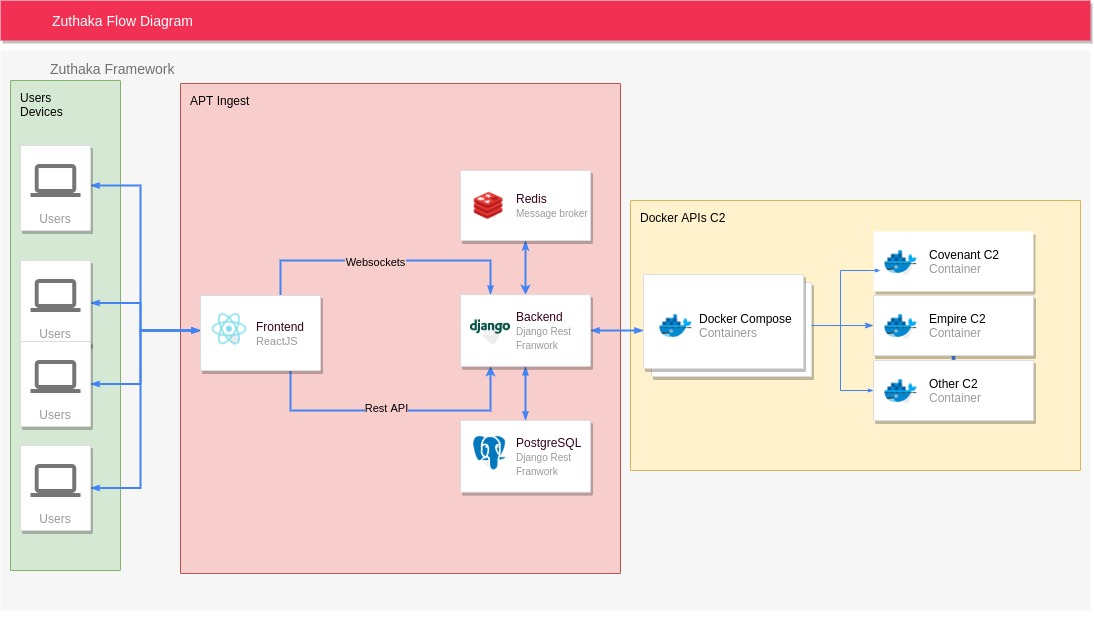 pucarasec/zuthaka
Marco de integración C2 de código abierto que proporciona una interfaz web unificada para gestionar múltiples instancias de comando y control,…
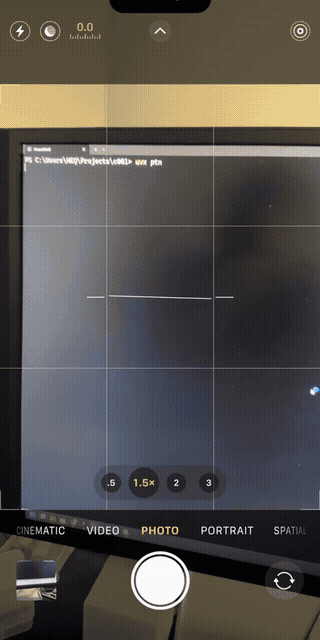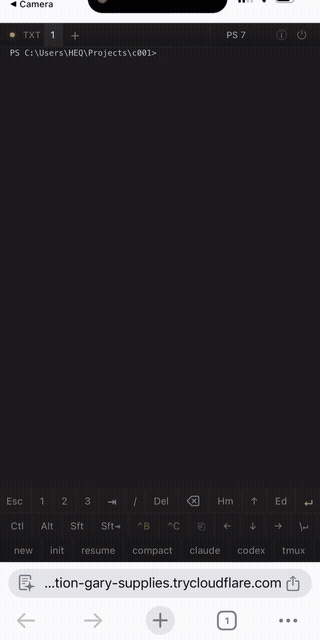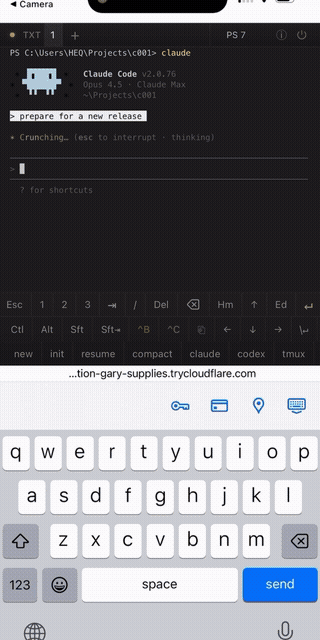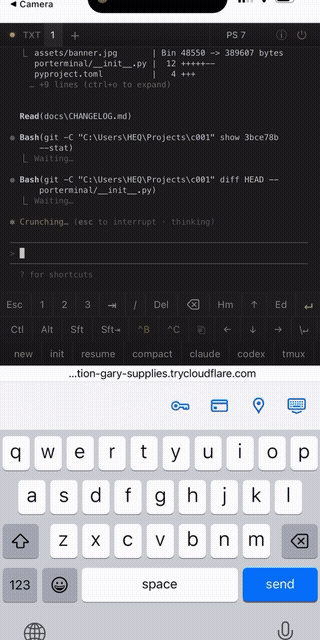 lyehe/porterminal
Túnel de terminal web/mcp rápido y sencillo para tu teléfono y PC
 skelsec/evilrdp
Cliente RDP con control extendido para manipulación automatizada de ratón, teclado y portapapeles, transferencia de archivos, proxy SOCKS y ejecución…
 kleiton0x00/redditc2
Abusando de la API de Reddit para alojar el tráfico C2.
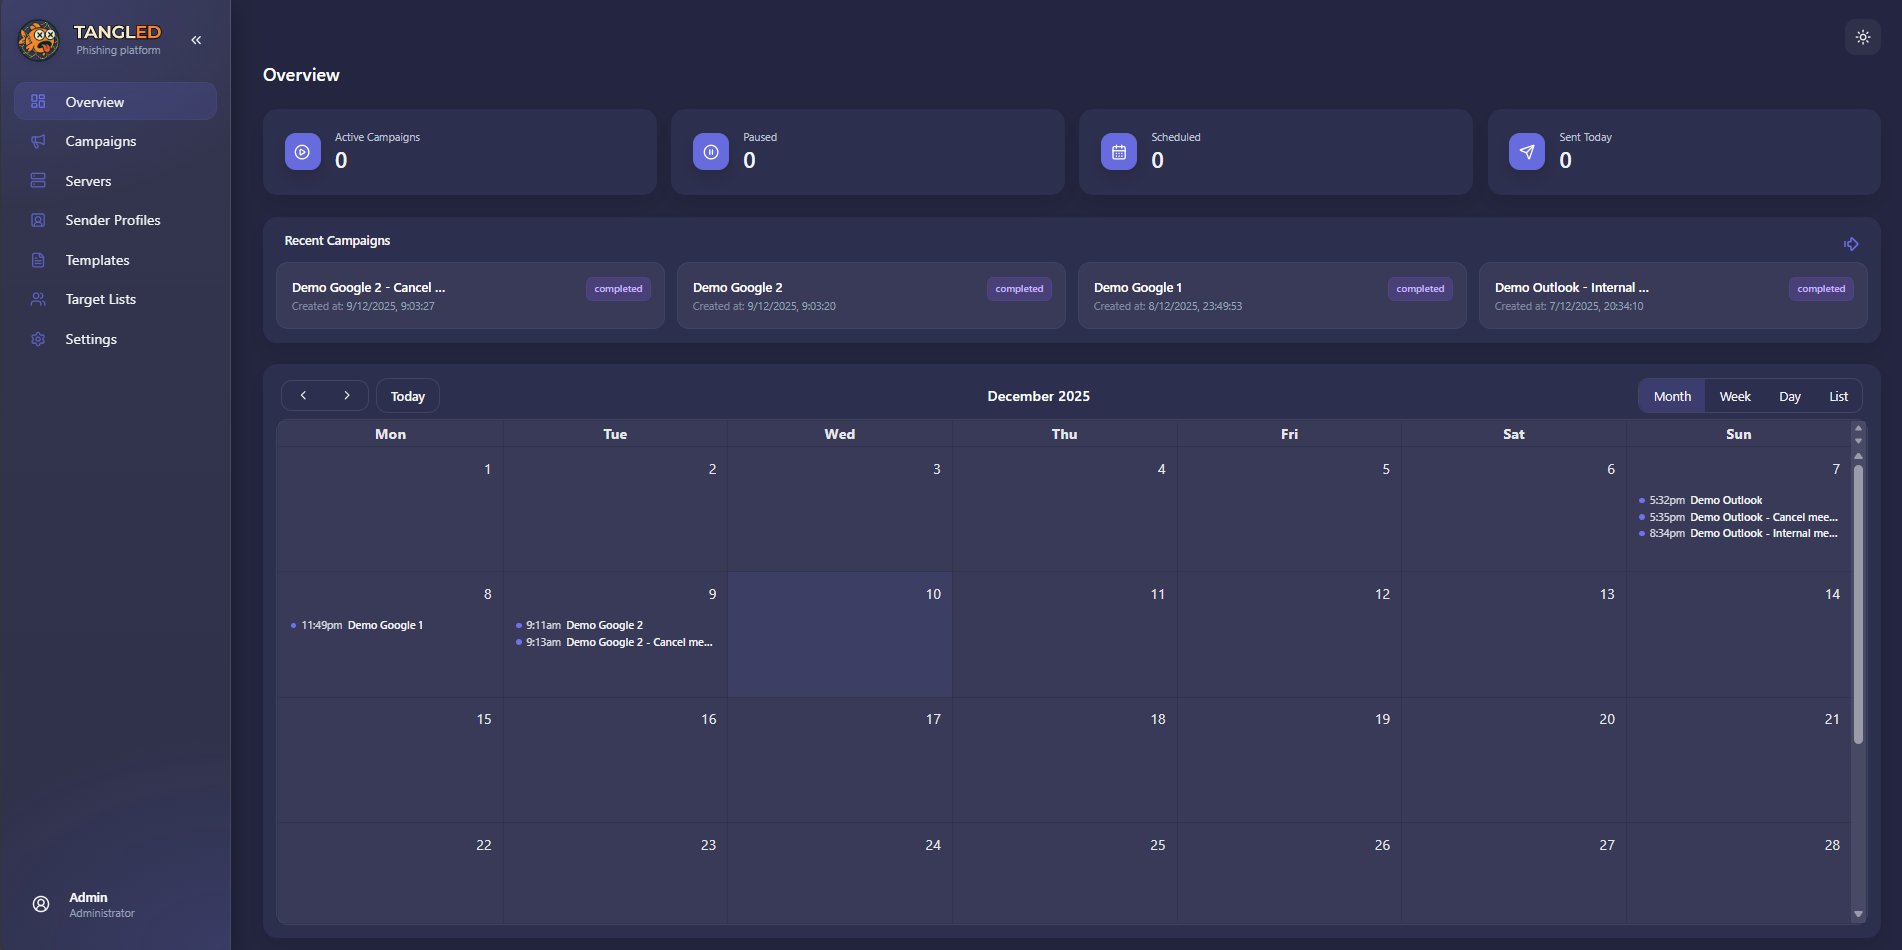 ineesdv/tangled
Plataforma ofensiva de seguridad de código abierto para realizar campañas de phishing que aprovecha el procesamiento automático de eventos de…
 paranoidninja/brute-ratel-c4-community-kit
Este repositorio contiene scripts, configuraciones y cargadores de payloads obsoletos para Brute Ratel C4 (https://bruteratel.com/)
 geeoon/dns-tunnel-keylogger
Servidor y cliente de keylogging que utiliza tunelización/exfiltración DNS para transmitir pulsaciones de teclas a través de firewalls.
 thatcherclough/betterbackdoor
Una puerta trasera con una multitud de características.
 m8sec/activereign
Un conjunto de herramientas de enumeración y ataque de red para entornos de Active Directory de Windows.








