
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
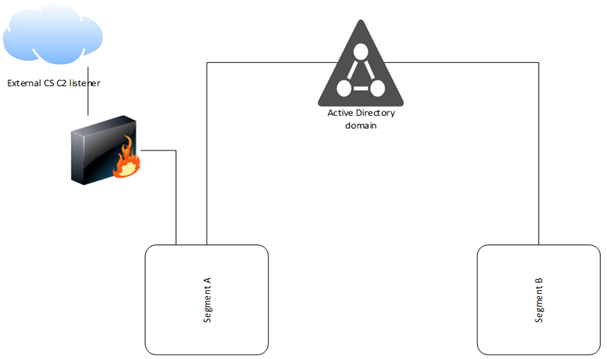
 fox-it/ldapfragger
Herramienta C2 que enruta datos de beacon de Cobalt Strike a través de atributos de usuario LDAP para un comando y control sigiloso en redes…
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 exploit de RCE no autorizado con omisión de parche, ejecución de comandos y despliegue de webshell para pruebas de…
 devzero-security/redstack
Laboratorio de operador de red team desplegado con Terraform en AWS: Mythic, Sliver y Adaptix C2 detrás de un redirector Apache de estilo producción,…
 xm0kht4r/av-edr-killer
Terminación de procesos de AV/EDR mediante la explotación de un controlador vulnerable (BYOVD)
 jymcheong/autottp
Tácticas, Técnicas y Procedimientos Automatizadas
 metarget/k0otkit
k0otkit es una técnica universal de post-penetración que podría ser utilizada en penetraciones contra clústeres de Kubernetes.
 ynsmroztas/nextrce
Herramienta de explotación de React Shell y Next.js RSC (CVE-2025-55182)
 safebreach-labs/sireprat
Ejecución remota de comandos como SYSTEM en Windows IoT Core (versiones disponibles para Python2.7 y Python3)
 mr-in4inci3le/sliver-gui
Una consola de operador de escritorio para Sliver C2, construida con Wails. Proporciona una interfaz GUI nativa y ligera para Sliver al interactuar…
 rasta-mouse/sharpc2
Framework de Comando y Control escrito en C#
 ryhanson/externalc2
Una librería para integrar canales de comunicación con el servidor Cobalt Strike External C2.
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Payload de activación automática & método de cifrado
 xorrior/raven
CobaltStrike External C2 para Websockets
 xtr4nge/fruityc2
FruityC2 es un framework de post-explotación (y de código abierto) basado en el despliegue de agentes en máquinas comprometidas. Los agentes se…
 rasta-mouse/misctools
Herramientas Varias
 abelche/evil_minio
EXP para CVE-2023-28434 MinIO de no autorizado a RCE
 loosehose/silentbutdeadly
SilentButDeadly es un bloqueador de comunicación de red diseñado específicamente para neutralizar software EDR/AV al impedir su conectividad en la…
 seastorm/puttyrider
Secuestrar sesiones de Putty para espiar la conversación e inyectar comandos de Linux.








