

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
zuthaka — Marco de integración C2 de código abierto que proporciona una interfaz web unificada para gestionar múltiples instancias de comando y control, oyentes, agentes y módulos de post-explotación durante operaciones de equipo rojo. | Kitploit
Herramientas/GitHubGitHub/pucarasec/zuthaka
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsPost-ExplotaciónComando y ControlRed Teaming
GitHubpucarasec/zuthaka

zuthaka

Marco de integración C2 de código abierto que proporciona una interfaz web unificada para gestionar múltiples instancias de comando y control, oyentes, agentes y módulos de post-explotación durante operaciones de equipo rojo.

Ver Repositorio
1812135hace 4 añosRevisado por Kitploit
Compartir
Logo
Discord contact GitHub issues

Un marco de integración colaborativo gratuito y de código abierto para Comando y Control que permite a los desarrolladores concentrarse en la función principal y el objetivo de su C2.
Explora la documentación »

· Reportar un error · Solicitar una funcionalidad ·

Índice
  1. Acerca del proyecto
    • Planteamiento del problema
    • Solución
    • Construido con
  2. C2 ya soportados
  3. Primeros pasos
    • Requisitos previos
    • Instalación
  4. Uso
  5. Hoja de ruta
  6. Licencia
  7. Contacto

Acerca del proyecto

Planteamiento del problema

El ecosistema actual de C2 ha crecido rápidamente para adaptarse a las operaciones modernas de Red Team y a diversas necesidades (más información sobre la selección de C2 se puede encontrar aquí). Esto conlleva mucho trabajo adicional para los profesionales de Seguridad Ofensiva en todo el mundo. Crear un C2 ya es una tarea exigente, y la mayoría de los C2 disponibles carecen de una interfaz web intuitiva y fácil de usar. La mayoría de los Red Teams deben administrar y comprender de forma independiente cada C2 en su infraestructura.

Solución

Con la convicción de que los esfuerzos de la comunidad superan a los de cualquier individuo, Zuthaka presenta una API simplificada para una integración rápida y clara de C2 y proporciona una gestión centralizada para múltiples instancias de C2 a través de una interfaz unificada para operaciones de Red Team.

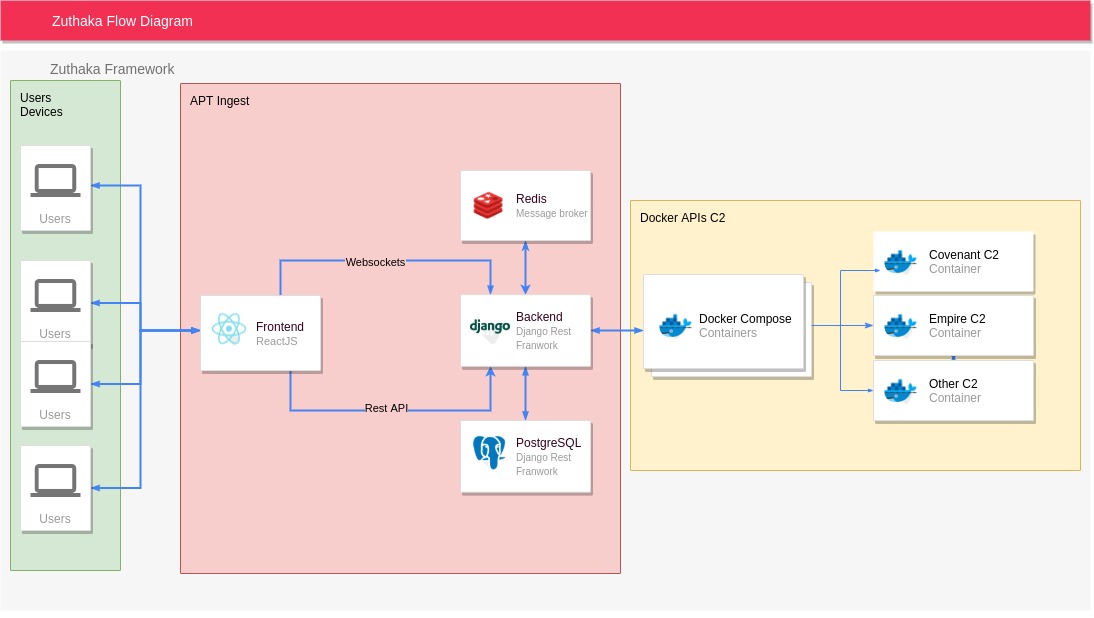
Zuthaka es más que una simple colección de C2, también es una base sólida sobre la que se puede construir y personalizar fácilmente para satisfacer las necesidades del ejercicio que se debe llevar a cabo. Este marco de integración para C2 permite a los desarrolladores concentrarse en un entorno objetivo único y no tener que reinventar la rueda. Zuthaka Framework
Construido con

  • Django Rest Framework
  • Redis
  • ReactJS
  • Nginx
  • Docker
  • PostgreSQL

Primeros pasos

Zuthaka está compuesto por un front-end que expone una interfaz de usuario para la API del administrador de procesos, administrador de archivos, módulos de post-explotación de shell y manejo general de C2, y un back-end, encargado de manejar los problemas de consistencia y disponibilidad de los C2 instanciados en Zuthaka. También se despliega Redis como intermediario de mensajes para manejar de forma asíncrona cada elemento en la interfaz de usuario del Agente y un servidor Nginx.

Requisitos previos

La instalación de una instancia funcional de Docker es necesaria para el despliegue automático de la infraestructura esencial (frontend y backend de Zuthaka, Nginx, Redis). Todos los C2 deseados que necesitan ser manejados deben ser desplegados en paralelo.

Instalación

Para construir el proyecto completo de Zuthaka, primero descarga las dependencias.

 git clone https://github.com/pucarasec/zuthaka/

Para iniciar el proyecto con los servicios correspondientes, se puede utilizar el archivo docker-compose.

docker-compose up

Uso

Demogif

Después de que la solución esté desplegada, los controladores de clases disponibles se incorporarán en Zuthaka para que los uses e integres tu infraestructura.

Para más información, consulta la Documentación

No publicado

Añadido

  • instanciación de servicio de C2
  • creación de servicio de listeners
  • eliminación de servicio de listeners
  • descarga de servicio de lanzadores
  • integración de servicio de agentes
  • Recolección automática en base de datos de clases de controlador
  • listado 'listo para usar' de ProcessManager y FileManager

Hoja de ruta

  • uso de servicio de módulos de post-explotación

Licencia

Distribuido bajo la licencia BSD-3 cláusula. Consulta LICENSE.md para más información.
Contacto

Equipo Pucara - @pucara - [email protected]

Comunidad de Zuthaka en Discord - Zuthaka

Enlace del proyecto: https://github.com/pucarasec/zuthaka

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





